Uma estatística recente (tipo, recentíssima mesmo) diz que 80% dos e-mails recebidos são lixo eletrônico. Isso se baseia na evidência anedótica de ver minhas pastas de “lixo eletrônico” e “spam” encherem muito mais rápido do que os e-mails legítimos que ficam na minha caixa de entrada, então não tenho certeza se você deveria citar esse número como algo absoluto, mas aposto que a maioria das pessoas estimaria a mesma proporção entre mensagens indesejadas e legítimas em suas próprias caixas de entrada.
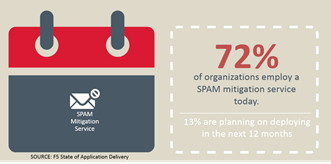
Entre as mensagens indesejadas, invariavelmente há uma parcela menor de e-mails maliciosos. Daqueles que, na verdade, não passam de tentativas de phishing para disseminar um vírus ou me induzir a compartilhar minhas credenciais. Essa parcela é menor porque nós (no sentido corporativo), assim como 72% das organizações, utilizamos serviços de mitigação de SPAM. Aliás, esse é um dado real, extraído do nosso relatório State of Application Delivery.
Parece, portanto, que, graças à tecnologia e ao trabalho incansável de conscientização realizado pelas equipes de segurança, o e-mail é muito mais seguro do que a maioria dos aplicativos de colaboração.
Exceto quando não é.
Foi exatamente isso que a CloudLock constatou recentemente em seu Relatório de Cibersegurança do 3º Trimestre, entre outras informações interessantes. O que realmente chamou minha atenção foi o dado sobre o “compartilhamento” por e-mail. A CloudLock constatou que as organizações colaboram, em média, com 865 partes externas. Apenas 25 delas respondem por 75% do compartilhamento na nuvem de cada organização. No entanto, 70% do compartilhamento ocorre com endereços de e-mail não corporativos, sobre os quais as equipes de segurança têm pouco controle.
Em outras palavras, o envio de e-mails representa um risco real para a segurança corporativa. Não necessariamente porque todos que compartilham dados corporativos com um endereço de e-mail externo e não corporativo tenham intenções maliciosas, mas devido aos riscos desconhecidos associados ao armazenamento desses dados fora das instalações da empresa. Eles estão criptografados? Provavelmente não. Estão protegidos contra varreduras e os olhares indiscretos dos funcionários do provedor de e-mail? Provavelmente não.
No entanto, como aponta a CloudLock, as equipes de segurança têm pouco controle sobre esse tipo de atividade.
Embora isso seja verdade, há alguém que talvez tenha, sim, controle (ou a capacidade de controlar) esse tipo de atividade: a equipe de rede.
Vamos supor por um momento que o sistema de e-mail da sua empresa esteja instalado localmente. Embora muitos sistemas hoje não estejam, ainda há muitos outros que estão, devido a regulamentações e requisitos de conformidade que simplesmente não podem ser aplicados adequadamente fora das instalações. Portanto, todos usam um serviço que está no seu data center, na sua rede e sob o seu controle.
É aqui que um proxy programável pode oferecer o controle necessário — ao proporcionar visibilidade — para impedir, se assim desejar, o compartilhamento de dados corporativos com endereços de e-mail não corporativos.
Veja bem, um proxy reverso fica à frente de um serviço. Normalmente, esse serviço é um servidor web, e o proxy fornece serviços de balanceamento de carga. Nesse caso, o proxy ficará à frente do seu serviço SMTP (como o Exchange) e fornecerá um serviço de filtragem de saída. Como isso acontece? Inspecionando cada comando “SEND” para determinar se o destino é “corporativo” ou não e se a mensagem contém algum dado confidencial.
Acredite, a primeira opção é mais fácil do que a segunda. O SMTP é um protocolo bem conhecido e amplamente documentado. A programabilidade do caminho de dados permite analisar esse protocolo e distinguir facilmente o que é “corporativo” do que é “não corporativo”. Afinal, você conhece os domínios de e-mail que gerencia. Esses são corporativos. E os demais? Não são corporativos.
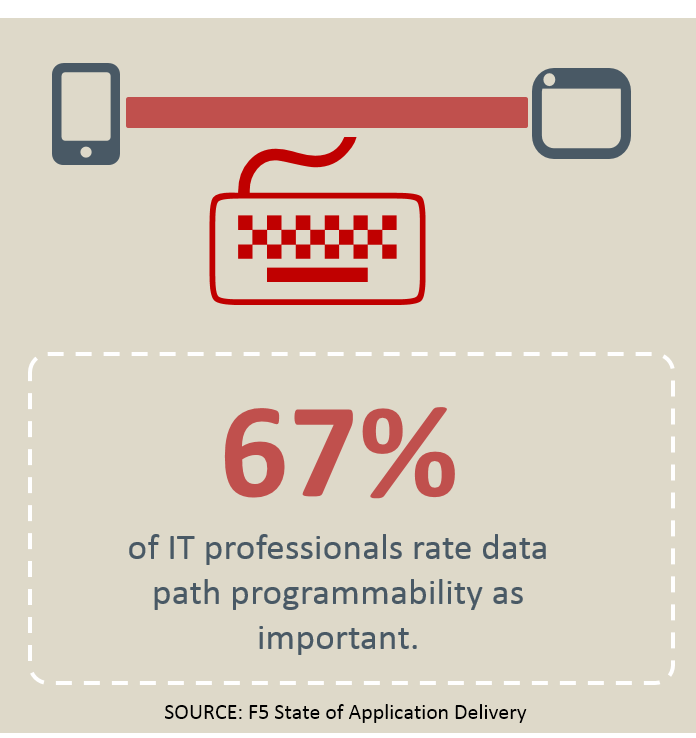
Determinar se anexos ou dados incorporados podem conter informações ou dados confidenciais (ou de risco) é um pouco mais complicado. No entanto, como você tem acesso a todo o payload — incluindo os anexos —, pode começar usando as mesmas técnicas empregadas por firewalls de aplicações web para “verificar e limpar” dados confidenciais provenientes de aplicações. Você também pode usar o nome do arquivo anexado como pista. Talvez seja melhor simplesmente bloquear qualquer arquivo .zip ou .xls. Você pode permitir o compartilhamento legítimo com endereços de e-mail externos à empresa incluindo em uma lista de permissões as pessoas autorizadas a enviar para esses endereços ou os endereços externos aprovados para receber os dados.
Basicamente, a decisão é sua. Até que ponto você quer controlar esse possível vazamento de informações? Qual é a importância de lidar com essa ameaça específica?
O poder do proxy (programável) é praticamente ilimitado, pois, ao combinar visibilidade com código, você passa a ter diversas opções. É possível implementar soluções exclusivas para os problemas que surgirem sem precisar recorrer a novos softwares ou soluções que tragam desafios arquiteturais e operacionais adicionais. É por isso que você precisa de um proxy de aplicações moderno, com capacidade de programação, alto desempenho e suporte a diversos protocolos, pois visibilidade + capacidade de programação = sucesso.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...