
Em um cenário de ameaças em constante evolução, os cibercriminosos estão recorrendo às APIs como sua nova arma favorita para realizar fraudes de tomada de controle de contas (ATO), pois elas fornecem acesso direto a recursos e funcionalidades valiosos. As ameaças às APIs se tornaram um problema tão sério que a OWASP acaba de divulgar sua nova lista dos 10 principais riscos de segurança de APIs de 2023 para chamar a atenção para as áreas que as organizações precisam abordar.
Os criminosos mudaram suas táticas de ATO para atacar APIs usando bots maliciosos e realizar ataques que vão desde o preenchimento de credenciais e o abuso da lógica de negócios até ataques DDoS, que muitas vezes resultam em indisponibilidade de aplicações, roubo de identidade e fraude. Esses ataques estão mais fáceis do que nunca de orquestrar com ferramentas prontamente disponíveis e são difíceis de detectar com técnicas legadas de defesa contra bots.
De acordo com estimativas do Escritório do CTO da F5, o número de APIs em produção aumentará exponencialmente nos próximos anos. Até 2030, poderá haver entre 500 milhões e mais de 1,5 bilhão de APIs em produção. Infelizmente, essa é uma ótima notícia para os cibercriminosos, que buscam continuamente ampliar seus alvos.
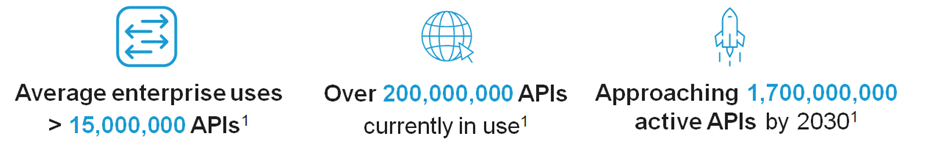
A proliferação de APIs resulta em muitos pontos cegos que podem gerar vulnerabilidades
- O design aberto e a estrutura previsível criam muitas portas abertas que podem ser facilmente sondadas.
Os desenvolvedores tendem a criar APIs flexíveis com estruturas previsíveis que seguem arquiteturas lógicas (como REST), facilitando a busca, por criminosos, de dados adicionais que possam ter sido expostos. - A visibilidade reduzida entre as organizações dificulta o monitoramento da atividade das APIs — especialmente quando nem sequer se sabe que a API existe.
Muitas vezes, as APIs são publicadas antes que as equipes de SecOps tomem conhecimento delas, criando um ecossistema de APIs ocultas ou zumbis e comprometendo a visibilidade de ponta a ponta do tráfego das APIs. - O aumento da complexidade gera APIs não gerenciadas e desprotegidas, resultando em uma superfície de ataque maior.
Ambientes distribuídos e a proliferação de serviços dificultam a descoberta, o gerenciamento e o monitoramento consistentes de todas as APIs, o que leva a um aumento no número de ameaças e a uma maior vulnerabilidade a incidentes de segurança e privacidade.
Os controles de segurança existentes podem não proteger as APIs contra ataques de tomada de conta (ATO)
Os ataques modernos de bots maliciosos continuam evoluindo, fazendo com que as ferramentas legadas de prevenção contra bots não consigam manter sua eficácia. Esse problema provavelmente se agravará no caso das APIs, pois os ataques de bots são usados para atingir APIs de diversas maneiras novas e diferentes, desde a automação de varreduras exploratórias até a manipulação de recursos e vulnerabilidades na lógica de negócios, além da realização de ataques de preenchimento de credenciais e de injeção.
Os ataques de preenchimento de credenciais em APIs são um ótimo exemplo de como as estratégias tradicionais de mitigação de bots deixam você vulnerável. Algumas APIs fornecem tokens de autenticação após o envio de um nome de usuário e uma senha, de forma semelhante ao login em um site. Esse token geralmente é usado em todas as outras solicitações feitas à API. Esse é um padrão comum em APIs, especialmente nas mais antigas, e é vulnerável a ataques de preenchimento de credenciais e pulverização de senhas.
Diferenciar invasores de clientes reais é difícil porque esses tipos de ações direcionadas contornam a maioria dos controles tradicionais. Os controles de segurança tradicionais, como firewalls básicos para aplicações web (WAFs) e sistemas de gerenciamento de eventos e informações de segurança (SIEM), não são suficientes para identificar e impedir ataques de bots a APIs, em parte devido ao grande volume de tráfego entre máquinas ou entre APIs. Superficialmente, os ataques podem parecer um comportamento normal do aplicativo, mas, nos bastidores, as APIs podem ser exploradas e usadas de forma abusiva, permitindo que os invasores evitem a detecção até que seja tarde demais.
Uma estratégia de segurança de APIs bem-sucedida para proteção contra ataques de tomada de conta (ATO) exige vigilância em várias frentes
Segurança de APIs é uma responsabilidade compartilhada por toda a organização, o que aumenta a necessidade de atenção aos ataques conduzidos por bots que resultam em comprometimento e violação de dados, bem como àqueles que afetam a disponibilidade e a confiabilidade, tanto de aplicações web legadas quanto de infraestruturas modernas de APIs.
Quando se trata de segurança de APIs e proteção contra acesso não autorizado por meio de APIs, seja por preenchimento de credenciais, força bruta ou outros mecanismos de tentativa forçada de login, um mecanismo sofisticado de IA/ML pode ajudar a identificar atividades de tentativas malsucedidas de login ou tentativas de descobrir parâmetros de API e sinalizá-las para que as equipes de operações possam analisá-las.
“No relatório State of Application Strategy do ano passado, 68% dos entrevistados classificaram a autenticação e a autorização como os componentes mais valiosos da segurança de APIs, seguidos de perto pela análise comportamental e pela detecção de anomalias para monitorar APIs em produção (tempo de execução).”
Há várias maneiras de as organizações reforçarem a segurança de suas APIs, incluindo validar conexões e acessos, monitorar comportamentos ao longo do tempo e emitir alertas, além de ajudar a identificar comportamentos incomuns dos clientes para detectar possíveis pontos de comprometimento.
- Monitore e proteja continuamente os endpoints de API para identificar mudanças nas integrações de aplicativos, detectar componentes vulneráveis e mitigar ataques por meio de integrações de terceiros.
- Implemente um modelo de segurança positivo que se integre ao seu pipeline de CI/CD e seja compatível com as especificações de interface OpenAPI e Swagger para validar esquemas com facilidade, garantir a conformidade com os protocolos, estabelecer automaticamente uma linha de base para os padrões normais de tráfego e detectar comportamentos anômalos.
- Adote a confiança zero e a segurança baseada em riscos aplicando os princípios de acesso com privilégios mínimos, inspecionando cargas úteis, impedindo a exposição não autorizada de dados e implementando controle de acesso e autenticação baseada em riscos para objetos e funções. Isso deve incluir a coleta de informações e a criação de uma linha de base para o comportamento normal dos bots em relação às suas APIs. Ao utilizar análise comportamental e de padrões, validação de fluxos de trabalho e identificação por impressão digital, você pode diferenciar a atividade humana daquela de bots legítimos e mal-intencionados.
- Reaja às mudanças no ciclo de vida das aplicações evitando configurações de segurança incorretas em ambientes heterogêneos, mitigando abusos que possam levar ao comprometimento e à negação de serviço e corrigindo ameaças de forma consistente em diferentes nuvens e arquiteturas. Continue verificando, testando e monitorando suas APIs em busca de configurações incorretas, vulnerabilidades e falhas na lógica de negócios.
Considere adotar uma visão centralizada da segurança das suas APIs para permitir que sua organização aja rapidamente, identifique possíveis problemas no ambiente de APIs, analise-os em detalhes, investigue-os e tome as medidas adequadas para neutralizar anomalias ou ameaças que possam afetar a conectividade, a disponibilidade ou a segurança de aplicativos e APIs.
Saiba mais sobre como prevenir ataques de tomada de conta neste webinar sob demanda.
Lista de recursos
- eBook sobre práticas recomendadas de segurança de APIs
- Relatório de pesquisa de 2022 do Google Cloud sobre segurança de APIs: insights mais recentes e principais tendências
- White paper sobre o F5 Distributed Cloud WAAP com segurança abrangente de APIs
- Dominando a arquitetura de APIs — eBook da O’Reilly
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...