Quando Leônidas de Esparta se viu diante da perspectiva de defender a cidade contra o exército persa, muito maior e mais cruel, ele escolheu especificamente o estreito desfiladeiro das Termópilas para isso. Na Batalha da Ponte de Stirling, William Wallace e suas forças escocesas aproveitaram a estreita passagem da ponte para derrotar os ingleses. Quando você fica encurralado em uma exploração de masmorra, posiciona-se na porta, reduzindo a capacidade efetiva daqueles cem zumbis a apenas dois ou três por vez.
A estratégia de forçar um atacante a atravessar um único ponto de controle restritivo é antiga. Em essência, ela reduz a vantagem de se ter um número significativamente maior de atacantes do que de defensores.
Há anos usamos essa estratégia na área de tecnologia. Ela é chamada de firewall. Trata-se de um ponto estratégico de controle e, em geral, é “a porta de entrada” para o alvo (aplicativos e dados). E isso funcionava muito bem, desde que tudo estivesse atrás do firewall e ele fosse o único ponto pelo qual um invasor pudesse acessar seu alvo.
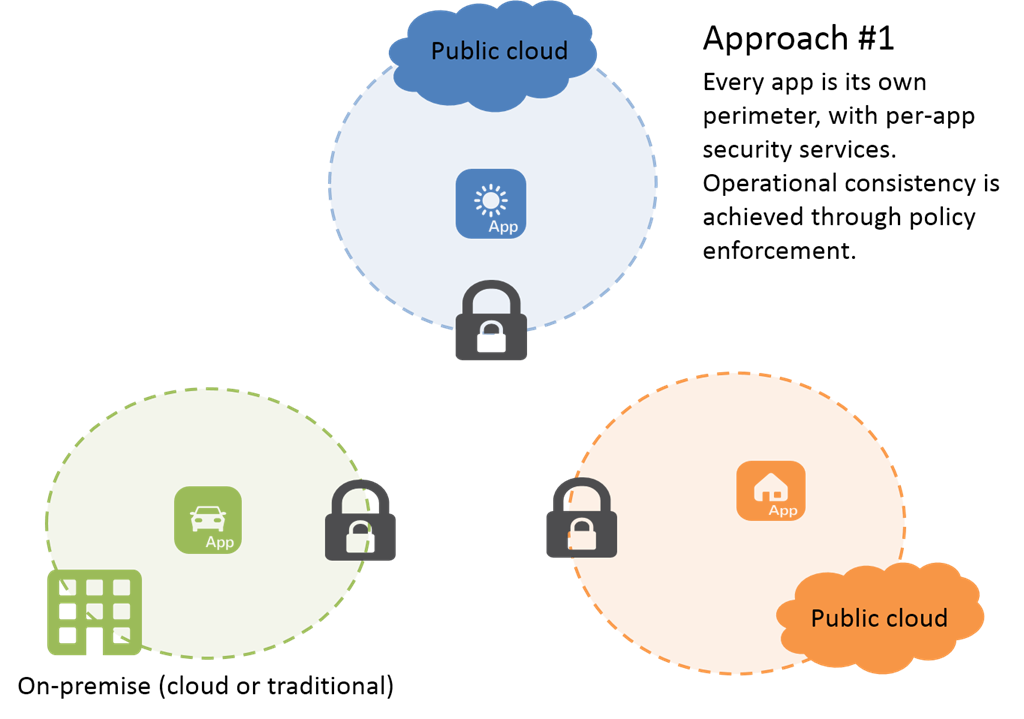
No entanto, com a predominância da nuvem atualmente, os invasores têm muito mais pontos pelos quais podem acessar seus alvos. Cada aplicativo exige seu próprio perímetro de proteção. Eles precisam de proteção própria contra DDoS e de políticas de segurança de aplicações web exclusivas e privadas. Basicamente, precisam das mesmas proteções de sempre, mas agora em outro lugar. A arquitetura, e não os dispositivos, é fundamental para proteger as forças da sua empresa (ou seja, seus aplicativos), distribuídas pelo vasto campo de batalha que é a Internet.
Há várias opções disponíveis. Por exemplo, você pode implantar uma proteção por aplicativo como parte de um “pacote de arquitetura de aplicações” mais amplo, onde quer que ele seja implantado. Isso pode ser no ambiente local, em um ambiente inspirado na nuvem ou na nuvem pública. Onde quer que esteja, é lá que você implanta suas proteções junto com a aplicação, formando um perímetro específico para cada aplicativo e proporcionando o mesmo controle estratégico oferecido pelo desfiladeiro das Termópilas. A vantagem é que a segurança da aplicação é necessariamente fornecida junto com ela. É levar o modelo Zero Trust para a nuvem.
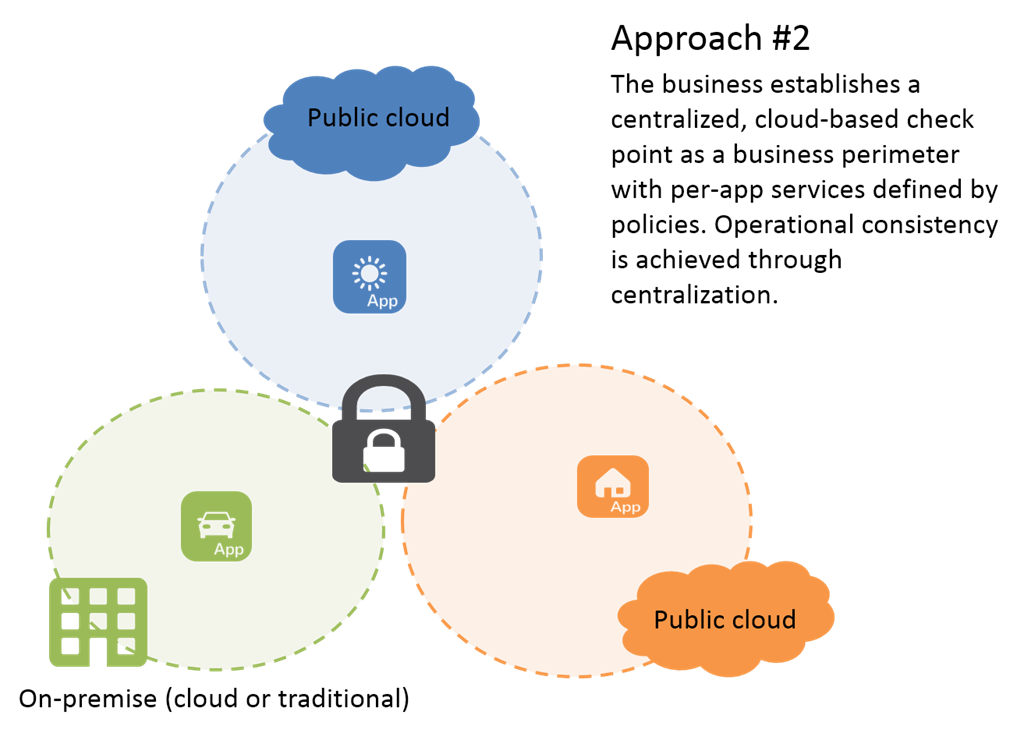
Outra estratégia se baseia em princípios encontrados nas arquiteturas sem servidor: uma abordagem que prioriza a nuvem para centralizar a segurança (algo que ainda ocupa uma posição de destaque na lista de desejos de muitos profissionais de segurança), sem abrir mão dos benefícios de uma solução simplificada e baseada na nuvem. Isso significa adaptar o controle estratégico tradicional oferecido por um firewall e transferi-lo para a nuvem, em um modelo “como serviço”. Essa abordagem permite que as organizações centralizem a segurança dos aplicativos, evitando um modelo provavelmente dispendioso, no qual o data center continua hospedando os serviços de segurança “primários” e todo o tráfego precisa passar por ele. A melhor forma de resolver essa ineficiência é migrar recursos de segurança, como proteção contra DDoS e firewalls de aplicativos, para a nuvem, onde há ampla disponibilidade de largura de banda, capacidade e acesso. A vantagem da centralização e da eliminação do gerenciamento de dispositivos é significativa.
Independentemente da abordagem que você tenha escolhido (ou pretenda escolher), uma dura realidade se destaca: o perímetro corporativo não é mais o perímetro dos negócios. Com um número cada vez maior de aplicativos em diversas nuvens e o crescimento constante e inevitável da Internet das Coisas, as estratégias de segurança devem começar a considerar não apenas como proteger os aplicativos na nuvem, mas também como usar a nuvem para proteger aplicativos em todos os lugares.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...