Há pelo menos três boas respostas e algumas que não são tão boas.
A estratégia, especialmente quando se trata de tecnologia, costuma ficar a cargo dos executivos. No caso de estratégias relacionadas à segurança, essa responsabilidade geralmente recai sobre o CISO ou, se esse cargo não existir, sobre o CIO.
Mas algumas organizações delegam a responsabilidade de conduzir as estratégias de segurança de APIs a outras funções. Desenvolvedores, SREs e até mesmo profissionais de redes podem ser os responsáveis pela estratégia de proteção de APIs atualmente.
Talvez isso aconteça porque não há pesquisas concretas sobre quais podem ser os resultados dessas decisões. Afinal, há bons motivos para que os desenvolvedores conduzam uma estratégia de segurança de APIs, assim como há bons motivos para atribuir essa responsabilidade a todos que possam interagir de alguma forma com uma API, seja durante o desenvolvimento, os testes ou a produção.
Em nossa pesquisa recente sobre segurança de APIs, perguntamos a cada um dos participantes — todos responsáveis por decisões relacionadas à segurança de APIs — quais funções em suas organizações eram responsáveis por conduzir a estratégia de segurança de APIs. Obtivemos respostas variadas, desde desenvolvedores e profissionais de redes até abordagens que envolvem toda a organização.
Mas também perguntamos alguns detalhes mais específicos sobre os tipos de serviços de segurança que as organizações usam para proteger APIs. São serviços como proteção contra DDoS, controle de acesso, mTLS e SSL. Usamos a implantação desses serviços como uma representação concreta da execução estratégica, pois eles são alguns dos controles necessários para aplicar políticas derivadas de uma estratégia de segurança. Em seguida, analisamos quais desses serviços foram implantados com base em quem lidera a estratégia de segurança de APIs.
Sinceramente, ficamos surpresos com os resultados.
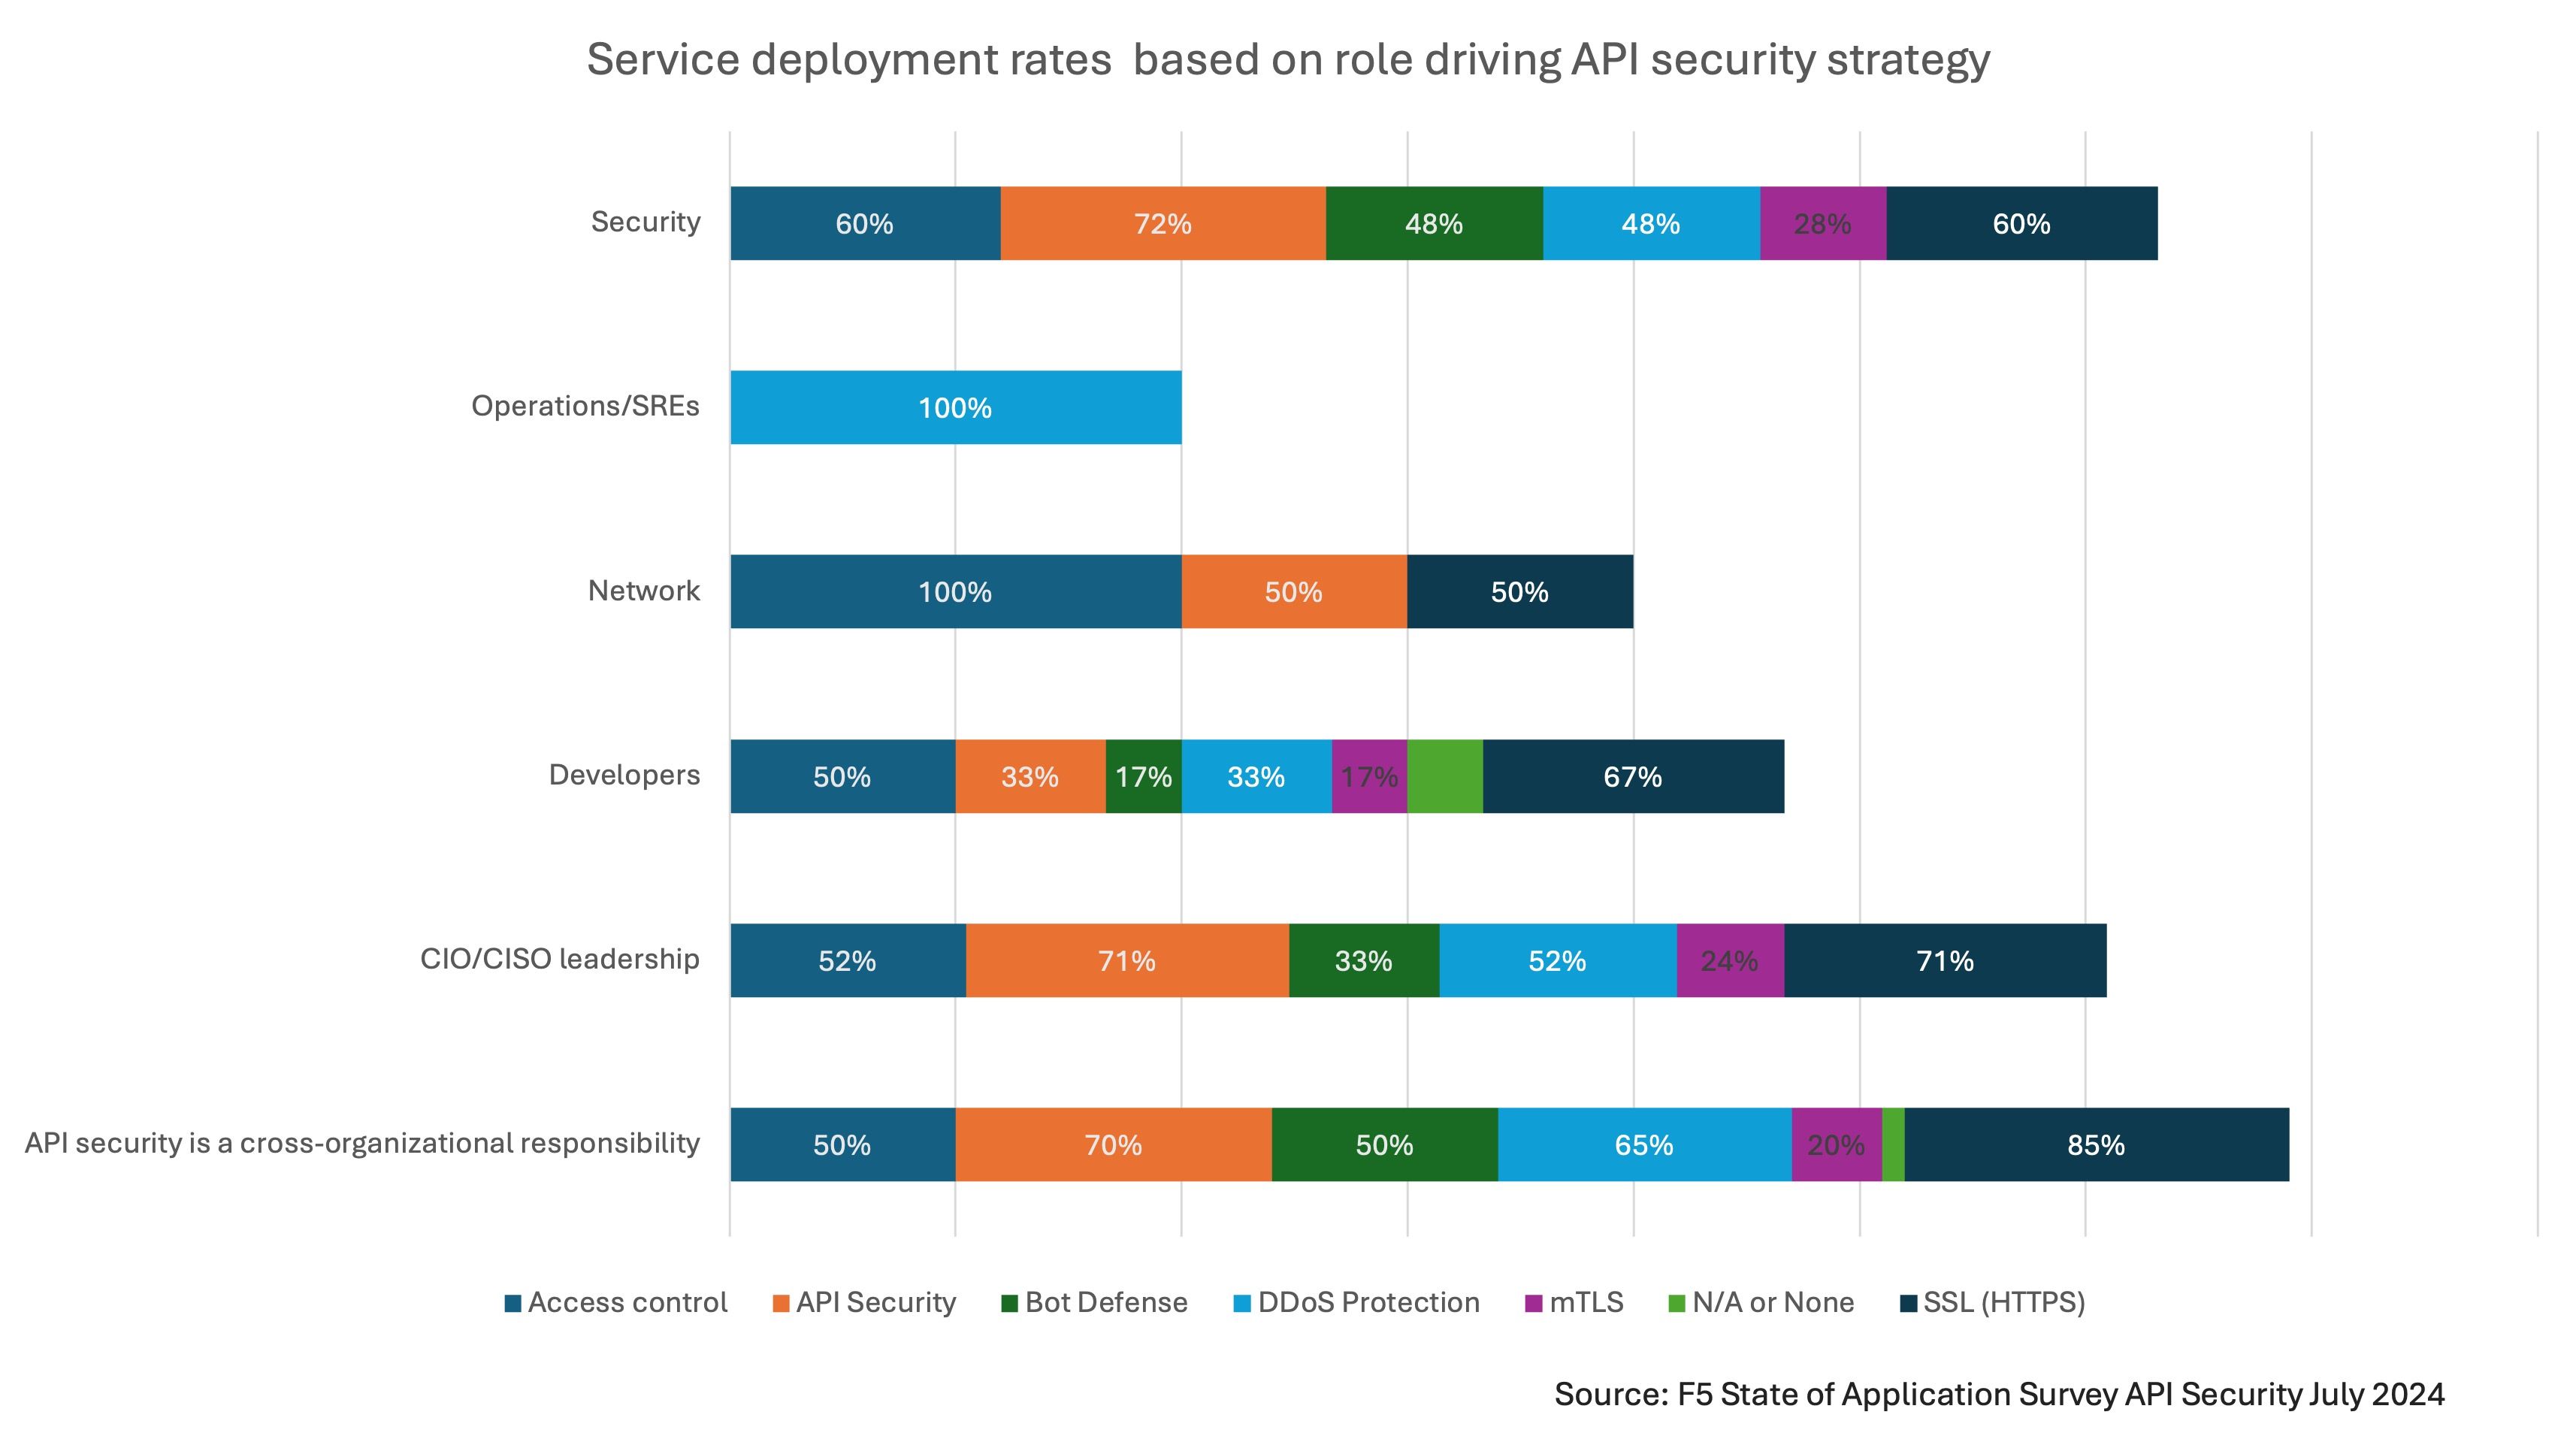
Constatou-se que o conjunto mais abrangente de serviços foi implantado quando a estratégia de segurança de APIs era uma responsabilidade compartilhada entre diferentes áreas da organização, seguida de perto pela área de Segurança em geral e pela liderança do CIO/CISO.
Talvez o mais preocupante seja o fato de que, quando os SREs conduzem a estratégia de segurança, a segurança de APIs só é incorporada na fase de testes do ciclo de vida da API. Quando outras áreas assumem a liderança da estratégia de segurança de APIs, essa segurança geralmente começa a ser incorporada nas fases de design ou desenvolvimento. Mesmo quando as equipes de rede conduzem a estratégia de segurança de APIs, elas afirmam que o desenvolvimento é a fase em que essa segurança deve ser incorporada.
Agora, a boa notícia é que a maioria das organizações atribui a responsabilidade pela definição da estratégia de segurança de APIs a uma dessas três equipes. Apenas 8% delegam essa tarefa aos desenvolvedores, um número ainda menor (3%) espera que os profissionais de redes cuidem dela, e somente 1% atribui essa responsabilidade aos SREs.
Isso está estreitamente alinhado ao domínio ao qual a segurança de APIs é atribuída. Isso porque essa decisão é amplamente influenciada por quem conduz a estratégia. Quando a estratégia de segurança de APIs é conduzida pela liderança do CIO/CISO ou considerada uma iniciativa que abrange toda a organização, a segurança de APIs acaba sendo distribuída entre quatro domínios típicos: gerenciamento de APIs, segurança de aplicações, rede e segurança, mas separada da segurança de aplicações. Considerando que os serviços que defendem e protegem as APIs podem abranger vários domínios, isso faz sentido.
Portanto, se a sua organização atribui a estratégia de segurança de APIs à liderança de CIO/CISO, à área de Segurança ou a considera uma responsabilidade de toda a organização, parabéns! Sua abordagem estratégica está resultando em controles de segurança abrangentes, por meio de serviços de segurança que defendem e protegem as APIs contra uma ampla variedade de ataques.
Você pode se aprofundar ainda mais na vida secreta das APIs lendo o comunicado à imprensa de hoje e baixando nosso relatório mais recente. Nele, você encontrará mais estatísticas assustadoras, além de saber mais sobre como as APIs são realmente usadas nas empresas e quais recursos de segurança as organizações consideram importantes para mantê-las protegidas.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

O estado da maturidade digital empresarial: a transformação digital ainda não terminou
Explore como a IA impacta as empresas, as aplicações da IA generativa, as estratégias para modernizar as operações de TI e os benefícios da maturidade digital com a F5.
Como a IA generativa acelera a transformação digital
Veja como a IA generativa impulsiona a transformação digital nas empresas, acelerando tendências como a integração de APIs, os desafios dos modelos operacionais de TI híbrida e a adoção de AIOps.
Seis capacidades técnicas para acelerar a transformação digital
As arquiteturas empresariais atuais carecem dos fatores necessários de agilidade, escalabilidade, segurança e observabilidade, essenciais para impulsionar a mudança tecnológica. No entanto, estas seis capacidades fundamentais ajudarão as empresas a gerenciar riscos e desafios ao longo de sua transformação digital.
Inverter a API é a transformação digital de que as empresas precisam para participar e competir em uma economia de APIs
As organizações detêm um valor latente — na forma de APIs internas — que precisam explorar para competir em uma economia de APIs. Embora os desafios técnicos e de segurança possam desestimular algumas delas, as empresas precisam reconhecer que inverter suas APIs permitirá liberar o valor da organização como plataforma.
A modernização da TI começa pela infraestrutura
O hardware e o software evoluíram rapidamente desde os primórdios da internet, mas, para aproveitar ao máximo os benefícios resultantes dessa evolução, as organizações precisam avaliar e modernizar sua infraestrutura e a entrega de aplicativos. Acelere os esforços de modernização com a nova F5 rSeries.