A computação em nuvem, que envolve o fornecimento de serviços e recursos de computação por meio de uma rede, como a Internet, está hoje profundamente integrada às atividades cotidianas de empresas e consumidores. Ela transforma o modelo tradicional de propriedade e manutenção da infraestrutura de TI em uma abordagem mais flexível e orientada a serviços, que pode ser acessada de qualquer lugar, a qualquer momento, proporcionando agilidade e inovação.
Este post compara as nuvens privadas, públicas e híbridas e explora os benefícios de cada uma. Também aborda a complexidade dos ambientes de nuvem híbrida e as melhores formas de gerenciar esses desafios.
“Embora a computação em nuvem ofereça muitas vantagens, ela também traz níveis de complexidade que abrangem aspectos técnicos, operacionais, financeiros e regulatórios, e que empresas e organizações precisam gerenciar com cuidado.”
A computação em nuvem tornou-se onipresente devido à sua escalabilidade, flexibilidade e relação custo-benefício. No entanto, embora ofereça muitas vantagens, ela também traz níveis de complexidade que abrangem os âmbitos técnico, operacional, financeiro e regulatório, os quais empresas e organizações precisam compreender e gerenciar com cuidado. De acordo com o Relatório F5 sobre o Estado da Estratégia de Aplicações de 2025, 94% das organizações entrevistadas gerenciam aplicações em vários locais ou modelos de implantação, e as organizações relatam que trabalham com uma mediana de quatro provedores de nuvem pública diferentes.
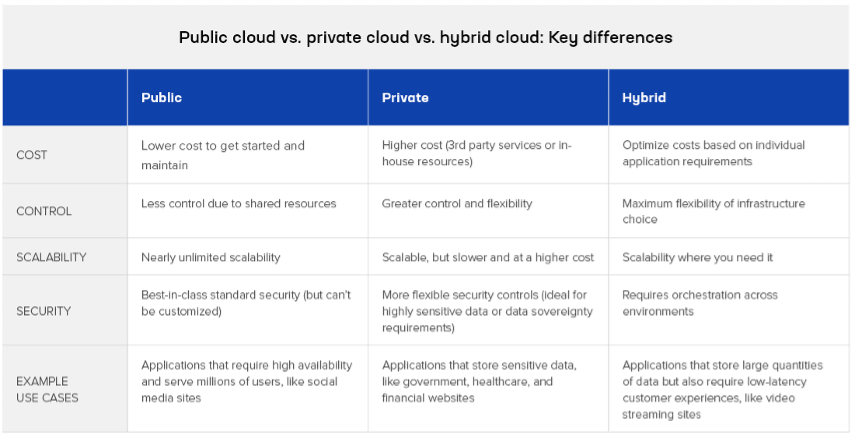
Existem três modelos principais de computação em nuvem. As implantações em nuvem pública permitem que as organizações hospedem aplicações e dados em recursos de computação compartilhados pertencentes a um provedor de serviços terceirizado. A nuvem pública oferece acesso a recursos de computação praticamente ilimitados, proporcionando às organizações grandes economias de escala sem a necessidade de investir em hardware de data center.
As implantações de nuvem privada envolvem uma infraestrutura de nuvem dedicada — não compartilhada — controlada por uma organização, embora esses recursos computacionais possam ser operados por terceiros ou hospedados em um data center privado. A computação em nuvem privada combina os benefícios da tecnologia de nuvem — como escalabilidade flexível e virtualização — com a segurança e a governança dos ambientes tradicionais de TI.
Nuvem híbrida oferece uma combinação de infraestrutura de nuvem pública e infraestrutura de nuvem privada ou local, permitindo que as organizações escolham o modelo de computação que melhor atende às suas necessidades. A principal vantagem de uma nuvem híbrida é a agilidade: as organizações podem aumentar ou reduzir os recursos computacionais de acordo com a demanda e escolher onde as cargas de trabalho são processadas com base em requisitos como maior segurança dos dados ou sensibilidade das cargas de trabalho. Como a nuvem híbrida combina as vantagens das nuvens públicas e privadas, muitas organizações utilizam esse modelo implantando cargas de trabalho sensíveis em uma infraestrutura de nuvem privada e aproveitando a nuvem pública para operações menos críticas e expansão de recursos sob demanda.
O que é uma nuvem pública?
A nuvem pública é um modelo de computação em que serviços como armazenamento, servidores e aplicativos são fornecidos pela internet ou por outras redes por provedores terceirizados, como Amazon Web Services (AWS), Microsoft Azure e Google Cloud. Esses recursos são compartilhados entre vários usuários, ou "locatários", e podem ser acessados sob demanda, geralmente por meio de um modelo de pagamento conforme o uso.
Para as organizações, o principal benefício das implantações em nuvem pública é o acesso a recursos de computação altamente escaláveis e flexíveis, sem a necessidade de investir em uma infraestrutura física de data center e mantê-la. A nuvem pública é ideal para cargas de trabalho que exigem provisionamento rápido, alcance global ou que apresentam demanda variável.
No entanto, o modelo de preços de pagamento conforme o uso da computação em nuvem pode gerar custos elevados com o uso contínuo. A segurança também pode ser um problema, pois a computação em nuvem geralmente opera com um modelo de segurança de “responsabilidade compartilhada”, que divide as responsabilidades de segurança entre o provedor de serviços de nuvem (como AWS ou Google Cloud) e o cliente. Enquanto o provedor é responsável por proteger a infraestrutura de nuvem (como data centers físicos, servidores e redes), o cliente é responsável por proteger o que coloca na nuvem, incluindo aplicações, dados e cargas de trabalho. A natureza dinâmica dos ambientes de nuvem pode dificultar o acompanhamento e a aplicação de políticas e controles de segurança consistentes pelo cliente, enquanto a visibilidade limitada das cargas de trabalho na nuvem pode dificultar a detecção de anomalias ou de acessos não autorizados aos dados do cliente. Entender onde termina a responsabilidade do provedor e onde começa a do cliente é essencial para evitar violações de segurança, descumprimento de requisitos de conformidade e erros de configuração que geram custos elevados.
O que é uma nuvem privada?
Na computação em nuvem privada, as tecnologias, infraestruturas, recursos e serviços baseados em nuvem são de uso exclusivo de uma única organização, que mantém um alto nível de controle e segurança sobre os recursos da nuvem. Ao contrário das nuvens públicas, que atendem a vários locatários, uma nuvem privada oferece um ambiente de nuvem dedicado para proporcionar maior controle, personalização e segurança, tornando-se uma opção atraente para organizações com requisitos específicos de desempenho ou conformidade.
Os principais benefícios do modelo de nuvem privada incluem maior segurança e privacidade dos dados, já que os recursos de nuvem dedicados eliminam o compartilhamento de infraestrutura com outras organizações. Isso também proporciona maior controle sobre as configurações e o software, permitindo que a infraestrutura seja otimizada especificamente para as cargas de trabalho da organização ou para atender a necessidades específicas do negócio.
Entre as desvantagens da adoção do modelo de nuvem privada está a possibilidade de custos mais altos, pois as nuvens privadas locais exigem investimentos iniciais substanciais em hardware, software e outros recursos de TI. As despesas operacionais recorrentes, como energia elétrica, licenciamento e manutenção, também podem ser elevadas. Operar uma nuvem privada local também exige uma equipe de TI qualificada para gerenciar a infraestrutura, a virtualização, a segurança e as atualizações.
As nuvens privadas podem assumir diversas formas, dependendo de como e onde a infraestrutura é implantada e de quem a gerencia.
- Uma nuvem privada local é hospedada inteiramente no data center da própria organização e gerenciada por sua equipe interna de TI, dando à organização controle total sobre o hardware, o software e os dados de sua nuvem privada. Esse modelo é adequado para organizações com requisitos rigorosos de conformidade ou soberania de dados.
- Uma nuvem privada virtual (VPC) é um ambiente logicamente isolado dentro de um recurso de nuvem pública (como a AWS) que usa tecnologias de segmentação de rede, como redes privadas virtuais (VPNs) ou redes locais virtuais (VLANs), para emular as garantias de segurança ou conformidade de uma nuvem privada.
- Nuvens privadas hospedadas são oferecidas por fornecedores terceirizados, que dedicam recursos de nuvem em seus data centers públicos exclusivamente a uma única organização. Isso permite que as organizações executem cargas de trabalho em um ambiente isolado e, ao mesmo tempo, aproveitem a infraestrutura de TI da nuvem pública.
- Uma nuvem privada gerenciada é um ambiente de nuvem privada — local ou hospedado — totalmente gerenciado por um provedor de serviços terceirizado, que cuida da configuração, do monitoramento, da manutenção, das atualizações e do suporte da nuvem. Isso permite que as organizações aproveitem as funcionalidades da nuvem privada sem dedicar recursos internos de TI ao gerenciamento da nuvem.
Nuvem pública vs. nuvem privada: como escolher
A escolha entre os modelos de nuvem pública e nuvem privada exige uma avaliação cuidadosa dos objetivos estratégicos da organização, dos requisitos de conformidade, do orçamento e das características de aplicações e cargas de trabalho específicas.
Os critérios de avaliação devem incluir:
- Segurança de dados. Seus aplicativos utilizam dados pessoais, financeiros, de saúde ou outros dados sensíveis? Há requisitos específicos de conformidade para determinados tipos de dados ou cargas de trabalho, como os exigidos pela HIPAA? Nuvens privadas são recomendadas para cargas de trabalho altamente regulamentadas que exigem controles de acesso rigorosos ou privacidade de dados.
- Escalabilidade para picos de tráfego. Seus aplicativos precisam suportar aumentos periódicos de tráfego, como durante as compras de fim de ano, ou picos imprevisíveis de demanda? Nesse caso, o modelo de uso flexível da nuvem pública é ideal para cargas de trabalho e fluxos de dados altamente dinâmicos.
- Regulamentações de soberania de dados. Organizações que operam em países com leis de proteção de dados podem estar sujeitas a controles rigorosos sobre como e onde os dados pessoais são coletados, armazenados e transferidos. As nuvens privadas oferecem maior controle sobre a localização dos dados, o que as torna adequadas para atender aos requisitos de soberania de dados. Os provedores de nuvem pública costumam operar data centers globais que podem replicar ou transferir dados entre países sem que o cliente tenha controle explícito sobre isso.
- Capacidade de resposta. A maioria das suas cargas de trabalho exige baixa latência ou alta taxa de transferência, ou a consistência do desempenho é essencial? Os usuários esperam uma latência próxima de zero o tempo todo? A nuvem privada é ideal para aplicações sensíveis ao desempenho e com requisitos rigorosos de latência.
- Requisitos de computação. Suas aplicações precisam processar grandes volumes de dados, como em análises de big data ou IA generativa, exigindo uma enorme capacidade de armazenamento e computação? As nuvens públicas costumam ser a opção preferida para cargas de trabalho de big data e IA porque permitem aumentar ou reduzir os recursos de computação e armazenamento de forma elástica para atender ao processamento de grandes conjuntos de dados, ao treinamento de modelos de IA ou à execução de análises em lote.
O que é uma nuvem híbrida?
Às vezes, a abordagem ideal de computação em nuvem para as organizações é usar uma combinação de nuvens públicas e privadas, chamada de nuvem híbrida. Trata-se de um ambiente de computação misto que combina a infraestrutura da nuvem pública com a nuvem privada ou o data center local de uma organização.
Um dos principais benefícios do modelo de nuvem híbrida é a flexibilidade para escolher a melhor infraestrutura para cargas de trabalho e casos de uso específicos. As organizações podem migrar e gerenciar cargas de trabalho entre ambientes de nuvem para otimizar o desempenho e o controle do processamento ou reduzir custos, utilizando ambientes de nuvem privada mais caros apenas quando necessário.
Outros modelos de computação em nuvem: multicloud e nuvem comunitária
Embora a computação multicloud seja uma arquitetura ou estratégia reconhecida de computação em nuvem, ela não é um tipo distinto de computação em nuvem. Multicloud refere-se ao uso de várias plataformas de nuvem pública de diferentes provedores para atender a necessidades comerciais ou técnicas. Por exemplo, uma organização pode usar a AWS para alguns de seus aplicativos e o Microsoft Azure para outros. Uma arquitetura multicloud pode surgir de forma incidental (por exemplo, devido à fusão de duas empresas que usam nuvens públicas diferentes) ou resultar de uma decisão estratégica para atender a diferentes requisitos de negócios e levar em conta fatores como desempenho, resiliência dos negócios e localização geográfica.
A nuvem comunitária é outra estratégia ou modelo de implantação de nuvem em que os recursos de nuvem são compartilhados entre um grupo de organizações com requisitos em comum e necessidade de compartilhar dados, como órgãos governamentais ou instituições de pesquisa. A diferença entre a computação em nuvem híbrida e a computação em nuvem comunitária está principalmente em quem compartilha a infraestrutura, como ela é usada e por que é usada.
Como gerenciar a complexidade da multinuvem híbrida
Embora a implementação de uma estratégia de nuvem híbrida possa trazer inúmeros benefícios às organizações, ela também apresenta diversos desafios que devem ser abordados de forma proativa. Por exemplo, os ambientes de nuvem híbrida são mais complexos do que as infraestruturas de TI tradicionais, e a integração e o gerenciamento de diferentes plataformas de nuvem, infraestrutura local e serviços de terceiros exigem habilidades e conhecimentos especializados. A orquestração de dados e cargas de trabalho em vários ambientes de nuvem híbrida é fundamental para assegurar uma experiência de usuário consistente e garantir que os recursos funcionem em conjunto de forma integrada, independentemente de onde estejam localizados.
A segurança continua sendo uma preocupação fundamental nos ambientes de nuvem híbrida. Além de manter a visibilidade de todos os ambientes, as equipes de segurança precisam gerenciar o controle de acesso, a criptografia e as identidades nos diferentes ambientes de nuvem, além de garantir que sua infraestrutura de nuvem esteja em conformidade com as regulamentações do setor.
Para enfrentar esses desafios, uma plataforma convergente de entrega e segurança de aplicações é essencial para organizações que operam em ambientes de nuvem híbrida, pois permite alcançar o controle consistente, a visibilidade unificada e a eficiência operacional necessários para executar aplicações modernas com confiança em ambientes complexos e distribuídos. Uma plataforma convergente garante que as mesmas políticas e controles sejam aplicados em todos os ambientes, enquanto a automação e a orquestração aumentam a eficiência e simplificam as operações para reduzir a sobrecarga de gerenciamento. Painéis unificados oferecem visibilidade de ponta a ponta para acompanhar o desempenho das aplicações, a postura de segurança, a atividade de ameaças e a integridade das cargas de trabalho.
Uma plataforma convergente de entrega e segurança de aplicações lida com as complexidades de operar em ambientes de nuvem híbrida e deve incluir os seis recursos a seguir.
- Uma plataforma única que une a entrega e a segurança de aplicações para cada aplicação, já que as organizações precisam que essas duas funções trabalhem juntas em harmonia.
- Pode ser implantada em qualquer ambiente e formato, incluindo como appliance físico, appliance virtual, microsserviços, aplicativos nativos da nuvem e serviço de nuvem.
- Controle único de políticas, com gerenciamento unificado para configurações centralizadas e consistentes em todas as cargas de trabalho.
- Análises e insights avançados que combinam de forma eficaz insights, análises e gerenciamento de configurações em um único painel.
- Planos de dados totalmente programáveis, com personalização e automação para lidar com casos extremos e condições de contorno.
- Automação de todo o ciclo de vida para facilitar o uso.
Saiba mais sobre como a F5 Application Delivery and Security Platform apoia as organizações e ajuda a gerenciar a complexidade de ambientes híbridos e multicloud.
Publicações relacionadas no blog
Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...