
Implantação do Amazon CloudFront com a plataforma Silverline Managed Services
F5 Silverline e Amazon CloudFront
Durante a avaliação de diversas ofertas de serviços e soluções que poderiam atender às suas necessidades, nosso cliente, uma empresa global de soluções de TI, realizou uma análise abrangente das variáveis envolvidas na implantação e operação de uma solução que combina uma rede de distribuição de conteúdo (CDN), um firewall de aplicações web (WAF) e proteções contra fraudes, bots e ataques distribuídos de negação de serviço (DDoS). Após uma análise minuciosa e discussões internas com várias equipes, nosso cliente concluiu que a melhor solução seria uma combinação do F5 Silverline com a rede de distribuição de conteúdo Amazon CloudFront.
Nosso cliente escolheu essa solução porque ela oferecia serviços de segurança gerenciados, rápida implantação e custos mais baixos de provisionamento, manutenção e operação. As equipes internas do cliente definiram um plano para a evolução do site e se concentraram em concluir rapidamente cada fase, sem causar grandes impactos nas operações em andamento.
A facilidade de implementação e os benefícios combinados da arquitetura proporcionaram melhorias contínuas de desempenho, controles de segurança adicionais e recursos abrangentes de geração de relatórios e registros, com capacidade de exportação de dados para plataformas de SIEM e outras soluções de análise de logs. Isso permitiu que a equipe do nosso cliente se concentrasse no que faz de melhor: proporcionar uma experiência fluida e envolvente aos clientes.
Segurança gerenciada e desempenho de serviços escaláveis
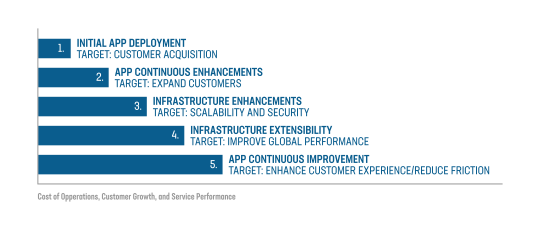
Nosso cliente escolheu as soluções da F5 e da AWS para implementar a quarta fase de seu plano (Figura 1), principalmente devido à flexibilidade de configuração oferecida por cada serviço, ao baixo custo operacional e à possibilidade de expandir o sistema ao longo do tempo por meio de várias iterações. Outro fator importante foi a possibilidade de trabalhar com os analistas do Centro de Operações de Segurança (SOC) do F5 Silverline, que monitoram continuamente a plataforma Silverline. (O Silverline é a plataforma de serviços gerenciados de segurança baseados em nuvem da F5.) Os analistas do SOC ajudaram nosso cliente a definir sua postura de segurança e maximizar a usabilidade do sistema. Isso permitiu que nosso cliente oferecesse uma experiência sem atritos, ao mesmo tempo que combatia incansavelmente fraudes e abusos.
O desafio de desempenho na web
Equilibrar os custos operacionais com as melhorias de desempenho ao longo da evolução de uma aplicação web, proporcionando ao cliente uma experiência rápida, segura e sem atritos
As empresas enfrentam diversos desafios e restrições ao definir a arquitetura e projetar aplicações web. Uma consideração importante é equilibrar o custo de aquisição, implantação e gerenciamento da tecnologia e da equipe de forma eficaz, a fim de possibilitar melhorias contínuas de desempenho ao longo do ciclo de vida da aplicação. A ilustração abaixo apresenta a análise realizada por nosso cliente sobre o equilíbrio entre custo e desempenho necessário para a evolução de uma aplicação web.
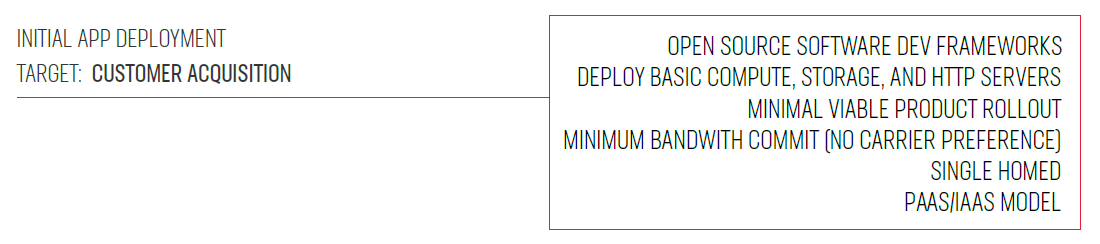
Durante a fase inicial, nosso cliente se concentrou em implantar o aplicativo e conquistar clientes. As etapas realizadas para atingir esse objetivo incluíram:
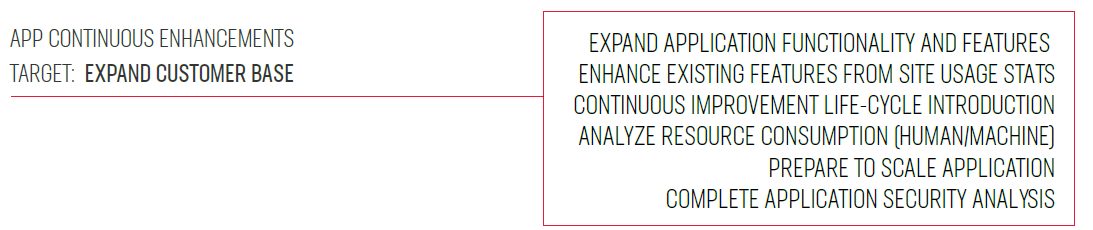
Na segunda fase, o cliente se concentrou em aprimoramentos e melhorias para conquistar uma base de clientes e se preparar para uma expansão adicional.
Na terceira fase, nosso cliente trabalhou com nossa equipe de contas da F5 Silverline para implantar os componentes de segurança gerenciados e configurar o Amazon CloudFront, garantindo que a aplicação pudesse ser dimensionada e comportar todo o tráfego gerado.
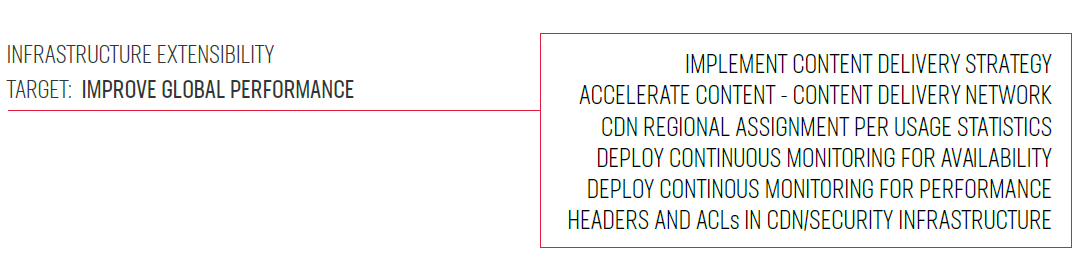
Na quarta fase, nosso cliente analisou as solicitações quanto à origem dos clientes e constatou que muitos deles realizavam transações de países fora dos EUA. Essa constatação, aliada a uma análise adicional do aumento da demanda nos EUA, motivou a implementação do Amazon CloudFront para ampliar seu alcance e melhorar o desempenho global.
Na fase final, as equipes dos clientes se concentraram na implementação de um ambiente híbrido, combinando serviços de colocation e plataformas SaaS/IaaS/PaaS, para aprimorar suas capacidades operacionais e sua adaptação às rápidas mudanças nos mercados globais.
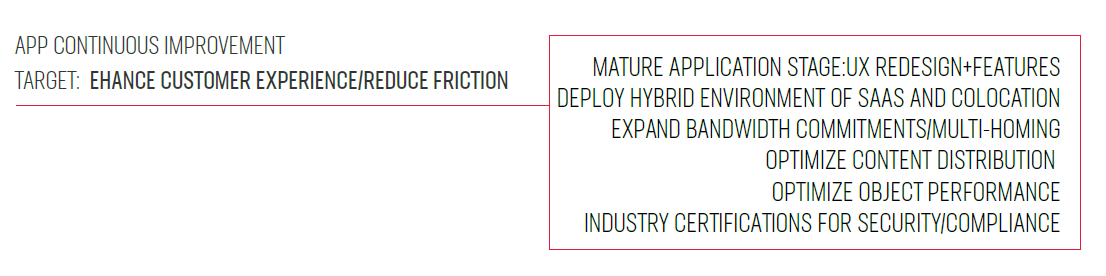
Este documento abordará as etapas técnicas executadas pelo nosso cliente para concluir a quarta fase da integração do Amazon CloudFront com a plataforma de serviços de segurança gerenciados F5 Silverline.
Componentes de serviço para integração
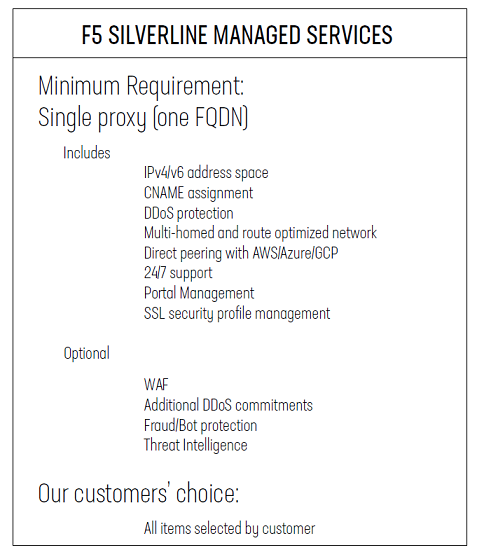
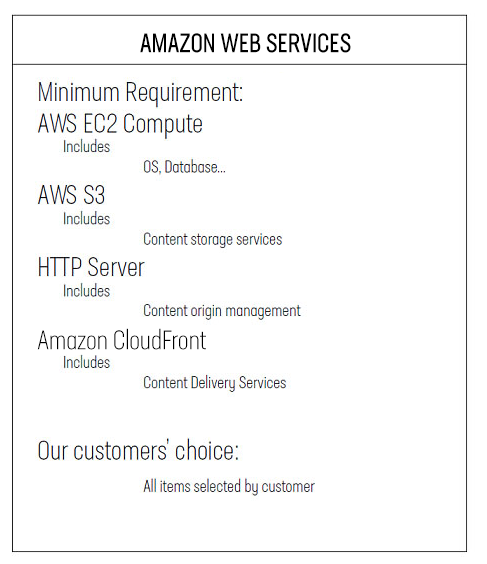
Requisitos básicos para garantir uma implantação bem-sucedida do serviço e a integração do sistema
Para preparar a integração do Amazon CloudFront à plataforma F5 Silverline, nosso cliente provisionou os seguintes itens com a assistência da equipe Silverline:
Arquitetura
Construir uma rede segura e escalável que permita aos clientes obter a melhor experiência de desempenho e engajamento em todo o mundo
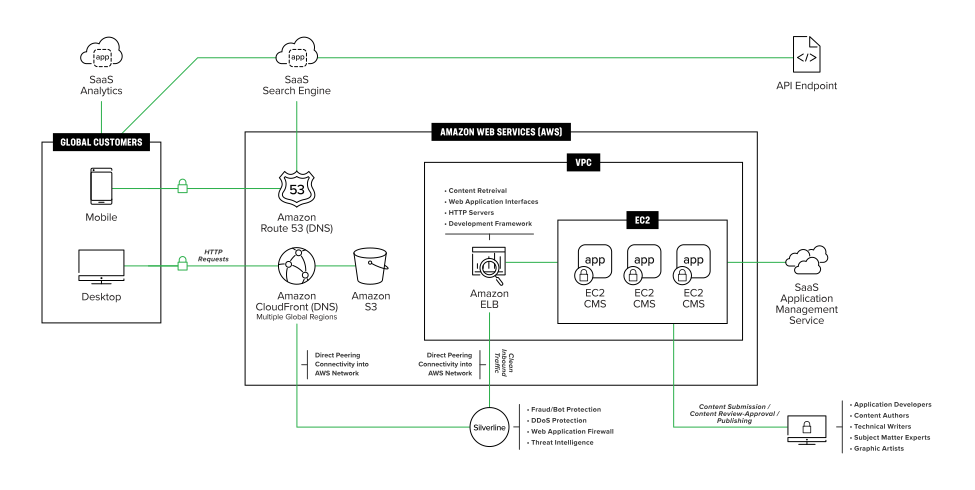
Implantar uma rede global, rápida e segura, com links multihomed e vários serviços, não é uma tarefa fácil para nenhuma organização. Felizmente, os clientes podem se beneficiar dos investimentos conjuntos em infraestrutura e serviços oferecidos pela F5 e pela AWS. Isso permite que os clientes criem uma solução que possa ser implantada rapidamente para integrar aplicações com máxima eficácia e obter um retorno imediato sobre os investimentos.
A arquitetura que nosso cliente optou por implantar está representada na ilustração abaixo:
Provisionamento da solução
Facilidade de implantação para uma integração rápida
As organizações estão sendo pressionadas a implantar aplicações que respondam rapidamente aos desafios do mercado, a fim de obter vantagem competitiva e/ou reduzir custos. Implantações que podem ser realizadas em pouco tempo oferecem uma vantagem considerável em relação àquelas que exigem muitos recursos e custos adicionais. Com a F5 e a AWS, a implantação dessas configurações é simples; se os clientes tiverem todos os componentes e dados prontos para serem configurados, ela poderá ser concluída em poucos minutos.
Com a conclusão da terceira fase, nosso cliente avançou para a quarta fase, que envolveu a integração do Amazon CloudFront com a plataforma F5 Silverline e incluiu as seguintes etapas:
F5 Silverline - Configuração de proxy
Quando nossa equipe do SOC Silverline implanta a conta do portal, os clientes podem fazer login e configurar o objeto raiz do proxy com as definições necessárias para o nome de exibição do proxy, o FQDN (nome de domínio totalmente qualificado), o endereço IP do servidor de origem ou o CNAME do ELB (registro canônico), os perfis de inteligência contra ameaças, as políticas de WAF, os certificados SSL e os endpoints de proteção contra fraudes/bots. Os clientes analisarão essas etapas com um analista do SOC Silverline durante a fase de integração. Eles também podem solicitar a ajuda de um analista do SOC em qualquer implantação de proxy.
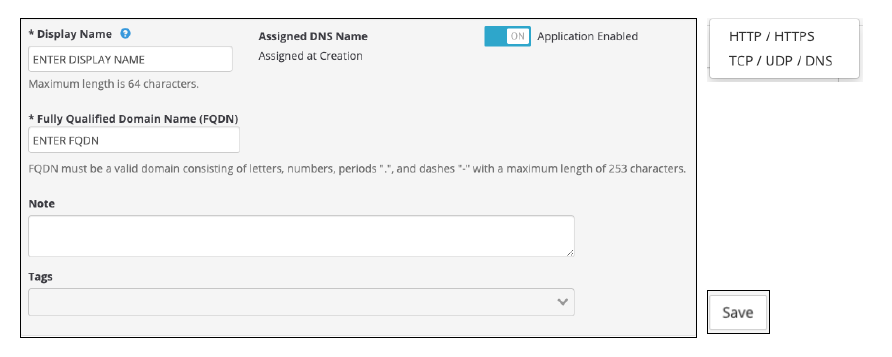
Depois que o proxy for salvo e implantado na plataforma Silverline, os clientes receberão um CNAME exclusivo que será usado como origem da rede Amazon CloudFront. Após a implantação, os clientes poderão localizar o CNAME desse proxy no painel principal de configuração.

Assim que o proxy é habilitado, ele fica imediatamente pronto para receber tráfego e pode ser usado para encaminhar as solicitações dos usuários provenientes do CloudFront assim que esse serviço for configurado.
Amazon CloudFront - Configuração do serviço
Para garantir uma integração tranquila, os clientes devem ter as seguintes informações em mãos antes de realizar a integração com o CloudFront.
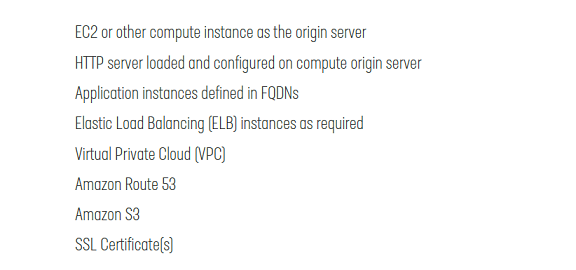
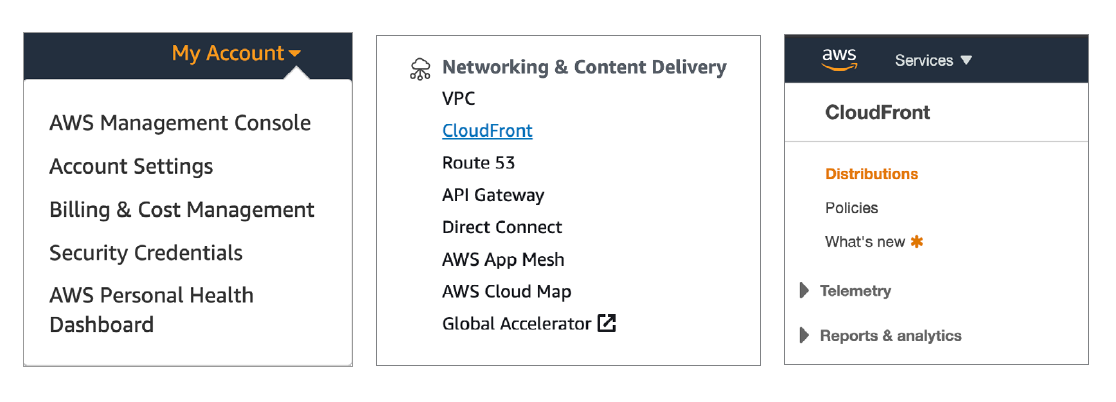
Depois que esses componentes estiverem implementados e provisionados, os clientes poderão iniciar a configuração do CloudFront acessando o Console de Gerenciamento da AWS. No menu do console, localize e selecione a subcategoria "Redes e entrega de conteúdo" / CloudFront. Localize e selecione o link "Distribuições" e prossiga com a criação da distribuição inicial.
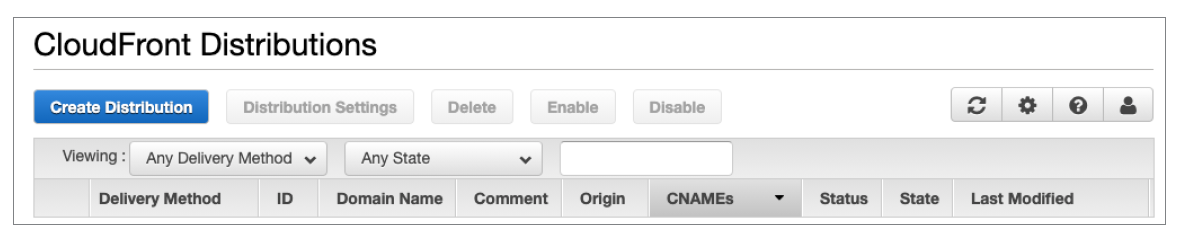
Para iniciar a configuração do objeto, selecione o controle "Create Distribution". Talvez seja solicitado que você crie um "Specific Deliver Method". Nosso cliente escolheu o método de entrega "Web".
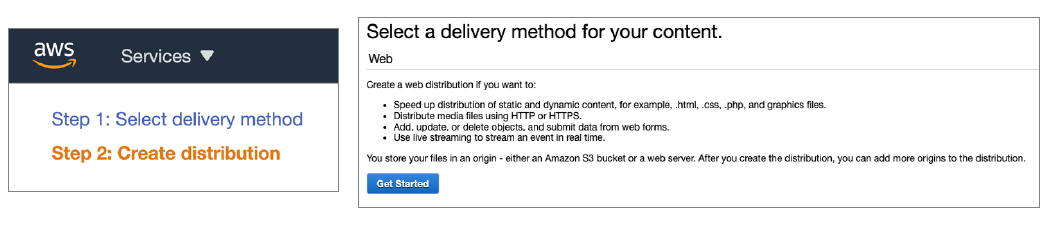
Selecione o botão "Get Started". Os painéis abaixo serão exibidos no navegador. Defina as configurações de origem conforme mostrado:
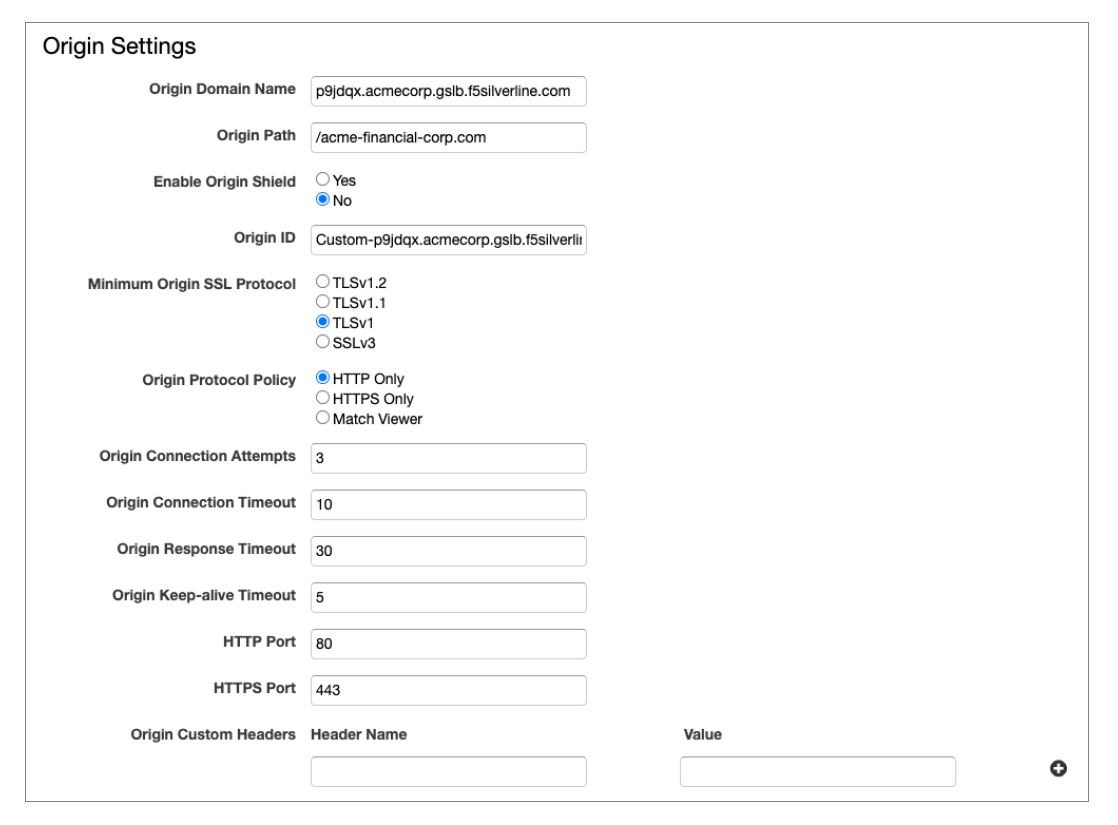
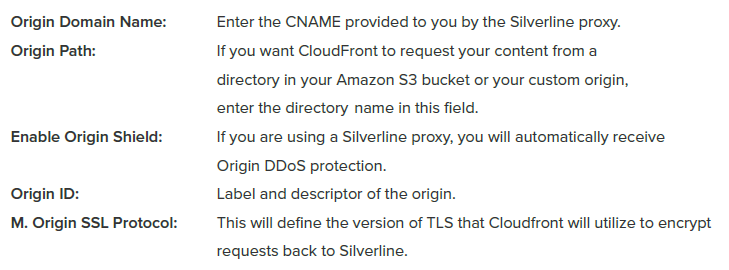
Tentativas de conexão com a origem, Tempo limite da origem, Tempo limite de resposta da origem, Tempo limite de keep-alive da origem e Portas HTTP e HTTPS devem permanecer com os valores padrão, a menos que seja necessário alterá-los.
Cabeçalhos personalizados da origem: chaves e valores de cabeçalhos personalizados serão incluídos em todas as solicitações à origem. Essas configurações também podem ser usadas para filtrar, no proxy Silverline, quaisquer solicitações que não sejam provenientes do CloudFront.
As configurações padrão de comportamento do cache podem ser definidas de acordo com as políticas internas estabelecidas pelos desenvolvedores do aplicativo, pelas equipes de tecnologia da informação, DevOps e segurança, bem como por outras partes interessadas. É fundamental compreender o grau de impacto que qualquer alteração nos valores pode ter sobre o funcionamento geral do aplicativo. A F5 Silverline recomenda uma abordagem evolutiva, pois cada configuração pode gerar variações de custo, exposição a riscos de segurança, impacto no desempenho e interação com o WAF ou a proteção contra bots e fraudes da Silverline. A AWS disponibiliza uma excelente documentação no console de gerenciamento para ajudar as organizações a entender como aplicar cada controle e qual impacto ele pode ter sobre as operações existentes. Nossos analistas do SOC da Silverline também podem fornecer informações sobre como essas configurações afetarão o proxy, o WAF ou a proteção contra bots e fraudes da Silverline.
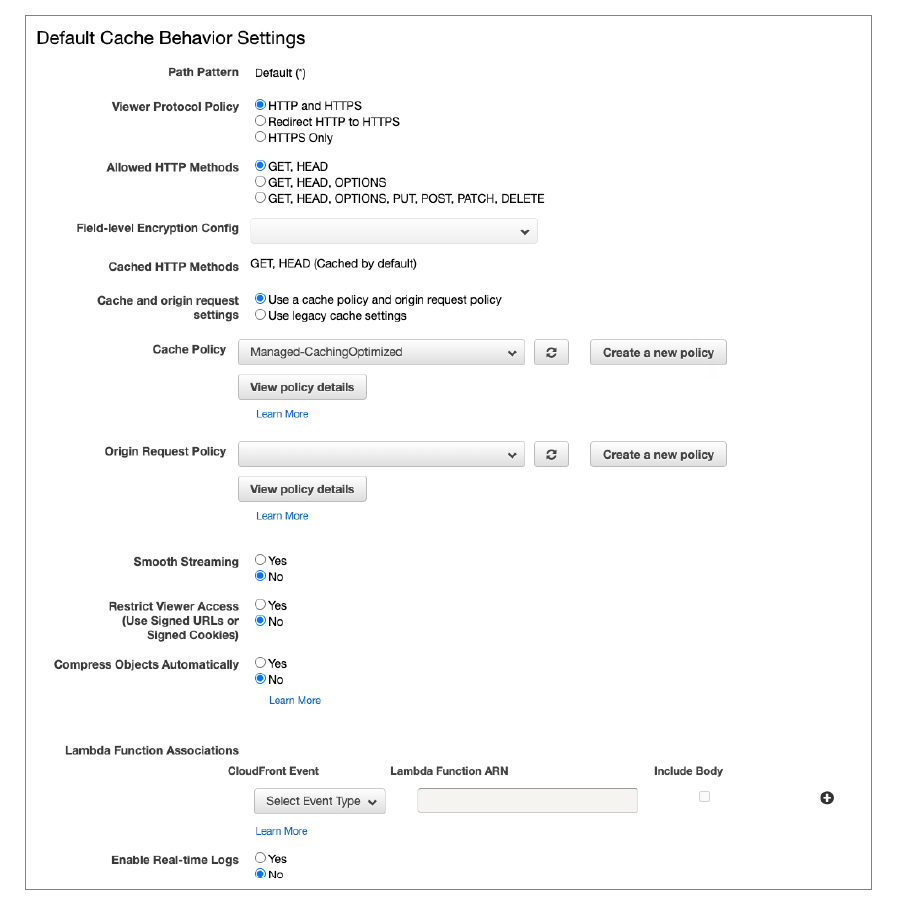
As configurações de distribuição também podem ter um impacto considerável nas operações. As configurações que merecem atenção adicional são as seguintes:
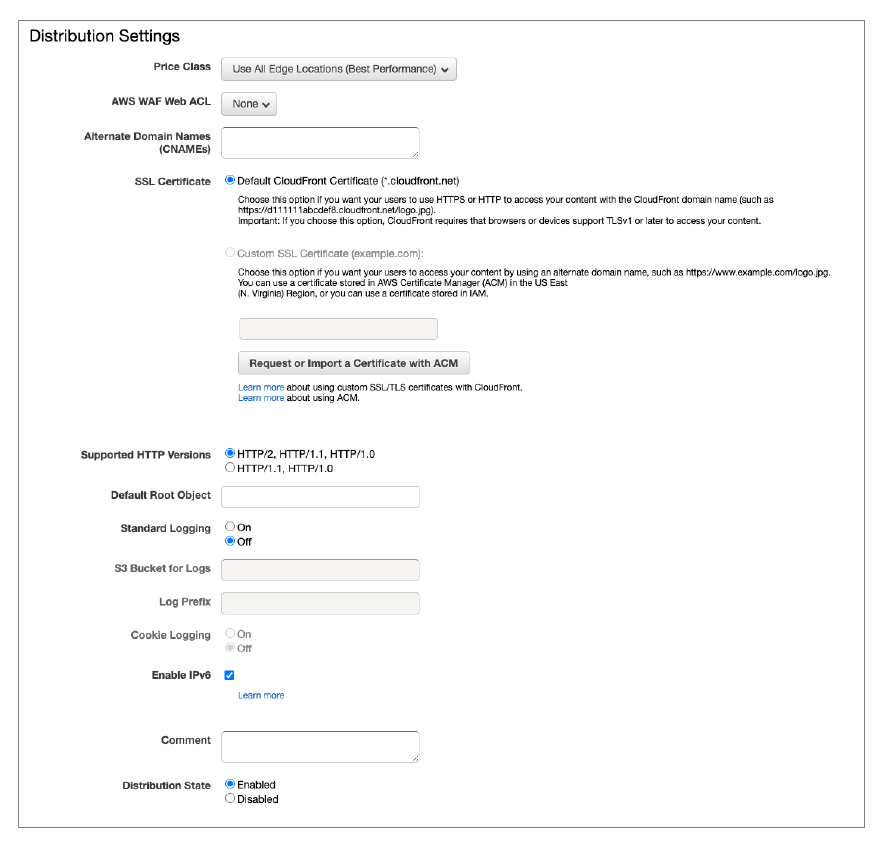
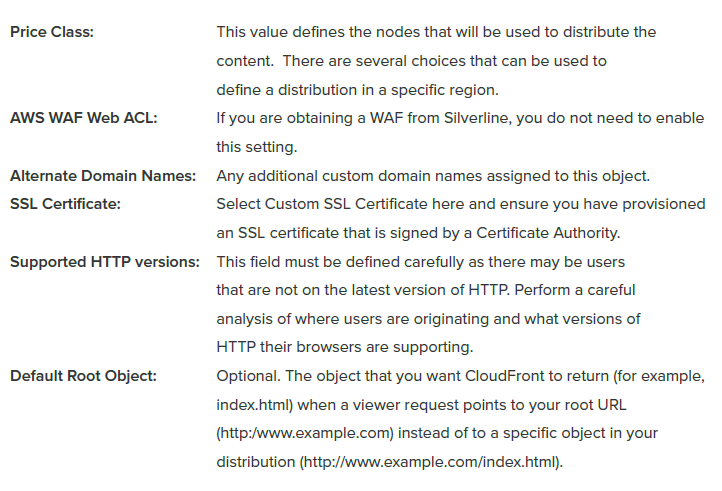
A etapa final será criar a distribuição.
Isso deve levar alguns minutos e, após a conclusão, os clientes receberão um CNAME.
O CNAME emitido pelo Amazon CloudFront agora pode ser usado com o AWS Route 53 como o registro autoritativo de resolução para qualquer tráfego destinado à aplicação.
Conclusão
As equipes internas de segurança, tecnologia da informação, operações e desenvolvimento do nosso cliente dedicaram muito tempo à avaliação da melhor solução para atingir seus objetivos de estratégia de engajamento de clientes e marketing. Depois que nosso cliente escolheu a solução, a implementação prosseguiu sem obstáculos, e os serviços e aplicativos entraram em operação globalmente em poucos minutos, proporcionando aos clientes no mundo todo uma experiência de interação muito mais fluida e rápida.
PUBLICADO EM 11 DE JANEIRO DE 2021
Principais benefícios para o cliente
- Segurança Full Stack
Inclui várias camadas de proteção para mitigar ataques de DDoS, WAF, fraude e bots. - Facilidade de implantação
Implemente serviços da F5 e da AWS de forma rápida e fácil para disponibilizar e proteger aplicações. - Fornecido pela nuvem, disponível globalmente e sem impacto nos negócios
Mantenha a disponibilidade contínua das aplicações aproveitando a Plataforma F5 Silverline e o Silverline SOC com o Amazon CloudFront. - Baixo custo de aquisição e propriedade
O F5 Silverline permite que os clientes obtenham os serviços de que precisam por um preço competitivo e reduzam o custo total de propriedade. - Ampliação da equipe, especialistas em segurança de plantão e agregação de conhecimento
As equipes internas dos clientes podem trabalhar em colaboração com os especialistas da F5 Silverline, que estão disponíveis 24 horas por dia, 7 dias por semana, e têm acesso às informações mais recentes sobre vulnerabilidades fornecidas pelas equipes internas de resposta a incidentes de segurança da F5 (F5 SIRT). - Alta disponibilidade, proxies dedicados, direcionamento de tráfego, monitoramento de integridade
A plataforma F5 Silverline oferece um SLA de 99,999% de disponibilidade, proxies reversos dedicados, modelagem de tráfego para um ou vários serviços de origem e monitoramento contínuo da integridade e disponibilidade do back-end. - Largura de banda e roteamento/peering direto
A F5 Silverline e a Amazon possuem peering direto e oferecem excelente largura de banda e conectividade de peering em todo o mundo, o que resulta em desempenho superior para nossos clientes.