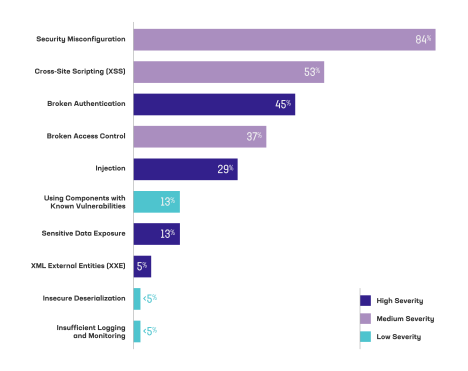
Laut Forresters „State of Application Security Report 2021“ richteten sich im vergangenen Jahr erstaunliche 39 % aller Cyberangriffe gegen Webanwendungen – und das aus gutem Grund. Da Webanwendungen öffentlich zugänglich sind, eine große Angriffsfläche bieten und stets das Risiko von Schwachstellen im Code besteht, sind sie bekanntermaßen nur schwer zu schützen. Dadurch steigt die Wahrscheinlichkeit, dass Angreifer Erfolg haben. Eine Studie von Positive Technologies ergab, dass Workloads bei Penetrationstests durchschnittlich 22 potenzielle Sicherheitslücken aufwiesen, von denen jede fünfte als schwerwiegend eingestuft wurde. Wenig überraschend entfiel der Großteil der in dieser Studie aufgedeckten Schwachstellen auf die OWASP Top 10, wie Abbildung 1 zeigt.
Wenn es um die Ausführung von Anwendungen in der AWS Cloud geht, legen Anwendungsentwickler mitunter den Schwerpunkt darauf, ihre Workloads so schnell wie möglich bereitzustellen und in Betrieb zu nehmen. Dabei übersehen sie jedoch, wie wichtig es ist, Anwendungssicherheit von Anfang an als vorrangige Maßnahme zu implementieren. Da AWS diese Tendenz zur Vernachlässigung der Anwendungssicherheit erkannt hat und sich bewusst ist, dass es vielen Unternehmen an dediziertem internem Sicherheits-Know-how mangelt, entwickelte das Unternehmen eine eigene native Web Application Firewall (WAF), die auf Benutzerfreundlichkeit und eine schnelle Inbetriebnahme ausgelegt ist. Die AWS WAF lässt sich zwar schnell und einfach implementieren, erfordert zum Schutz von Ressourcen jedoch benutzerdefinierte Web-Zugriffskontrolllisten (ACLs) und ist für eine umfassende Anpassung an die Anforderungen unterschiedlichster Workloads konzipiert. Die Anpassung der WAF kann allerdings eine Herausforderung darstellen, da sie spezifische Anwendungs- und Domänenkenntnisse sowie ein fundiertes Verständnis der aktuellen Bedrohungslage voraussetzt.
Aus diesem Grund ist AWS Partnerschaften mit verschiedenen Sicherheitsanbietern wie F5 eingegangen, um eine Vielzahl verwalteter Regelsätze anzubieten, die sich in AWS-WAF-Instanzen einbinden lassen und deren Schutz vor unterschiedlichen Angriffsarten auf Webanwendungen und APIs verbessern. Wenn AWS-WAF-Kunden benutzerdefinierte F5-WAF-Regelsätze in ihre WAF-Instanzen einbinden, profitieren AWS-Benutzer weiterhin von einer einfachen und benutzerfreundlichen Lösung und können zugleich komplexere Bedrohungen abwehren.
F5 bietet derzeit vier einzigartige Regelsätze an, die jeweils Schutz vor unterschiedlichen Bedrohungsarten bieten:
- Regelsatz zum Schutz vor Web-Exploits gemäß OWASP Top 10: Schützt vor Angriffen, die Schwachstellen aus den OWASP Top 10 ausnutzen, darunter Cross-Site-Scripting-Angriffe (XSS), Injection-Angriffe und viele weitere.
- Regelsatz zum Schutz vor Bots: Analysiert alle eingehenden Anfragen und blockiert sämtliche schädlichen Bot-Aktivitäten, darunter DDoS-Tools, Schwachstellenscanner, Web-Scraper und Tools für Foren-Spam.
- API-Sicherheitsregelsatz: Schützt vor Angriffen auf API-Ebene, Angriffen über externe XML-Entitäten und Exploits durch serverseitige Anforderungsfälschung (SSRF) und unterstützt sowohl XML- als auch JSON-Nutzdaten sowie gängige Web-API-Frameworks.
- Regelsatz zum Schutz vor häufigen Schwachstellen und Sicherheitslücken (CVE): Schützt vor schwerwiegenden CVEs, die in weitverbreiteten Systemen wie Apache, Java, MySQL, WordPress und vielen weiteren zu finden sind.
Jeder dieser Regelsätze wird von F5-Sicherheitsspezialisten erstellt, verwaltet und regelmäßig aktualisiert. So können Kunden ihre Anwendungen ohne Eingreifen des AWS-WAF-Benutzers vor sich ständig weiterentwickelnden Bedrohungen schützen. Unabhängig davon, ob die Regeln auf neue oder bestehende AWS-WAF-Instanzen, AWS Application Load Balancer oder AWS CloudFront angewendet werden, lassen sich alle F5-Regelsätze innerhalb weniger Minuten mit nur wenigen Klicks über die AWS-WAF-Konsole hinzufügen.
Weitere Informationen zu unseren Regelsätzen finden Sie auf den jeweiligen Seiten im „AWS Marketplace“:
- F5-Regeln für AWS WAF – OWASP-Regeln gegen Web-Exploits
- F5-Regeln für AWS WAF – Regeln zum Schutz vor Bots
- F5-Regeln für AWS WAF – Häufige Schwachstellen und Sicherheitslücken (CVE)
- F5-Regeln für AWS WAF – API-Sicherheitsregeln
Wenn Sie erwägen, eine unserer Regeln mit Ihrer AWS WAF auszuprobieren, und Fragen haben oder Unterstützung benötigen, melden Sie sich einfach an, um auf der Community-Website von F5 DevCentral eine Frage zu stellen. Einer unserer technischen Experten oder ein Mitglied unserer hervorragenden Community hilft Ihnen bei den ersten Schritten. Weitere Informationen finden Sie auch in den unten aufgeführten Ressourcen. Alternativ können Sie den F5-Vertrieb kontaktieren, um zusätzliche Unterstützung zu erhalten.
Weitere Ressourcen:
- Lösungsübersicht
- Demo für die ersten Schritte mit OWASP-Regeln für Web-Exploits
- Bereitstellungsleitfaden für OWASP-Regeln gegen Web-Exploits
Über den Autor

Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...