API-Sicherheit für Open Finance
Open Finance hat die Art und Weise revolutioniert, wie Menschen weltweit digital mit ihrem Geld umgehen, setzt Finanzinstitute jedoch zugleich neuen Sicherheitsbedrohungen aus.
Warum robustere API-Sicherheit im Open Finance unverzichtbar ist
Offene APIs ermöglichen es Finanzdienstleistern, leistungsstarke Ökosysteme mit wichtigen Partnern wie FinTechs aufzubauen, bringen jedoch auch erhöhte Sicherheitsrisiken mit sich. Die nach dem API-First-Prinzip entwickelten Sicherheitslösungen von F5 bieten umfassende Transparenz, eine konsistente und proaktive Abwehr von Bedrohungen sowie auf Compliance ausgerichtete Kontrollen. So können Banken ihre Open-Finance-Initiativen sicher und zuverlässig skalieren.
Häufige API-Sicherheitslücken
API-Sicherheit ist komplex, da Drittanbieter-Ökosysteme, die APIs nutzen, grundsätzlich mit Risiken verbunden sind. Häufige Versäumnisse wie mangelnde API-Transparenz und unzureichende Bestandsverwaltung, schwache Authentifizierung und fehlende Zugriffskontrollen können schwerwiegende Sicherheitsverletzungen verursachen. Bei Banken können solche Schwachstellen in der API-Sicherheit zu folgenschweren Datenlecks, Kontoübernahmen und Betrug, hohen regulatorischen Strafen, Betriebsunterbrechungen sowie einem Verlust des Kundenvertrauens und einer Schädigung des Markenrufs führen.
HERAUSFORDERUNGEN
Mangelnde API-Transparenz und Bestandsverwaltung
Wird kein vollständiges, aktuelles API-Inventar gepflegt, bleiben Schatten-APIs oder nicht verwaltete APIs ungeschützt. Dadurch entstehen blinde Flecken, die Angreifer ausnutzen können, um Kontrollen zu umgehen, Daten zu kompromittieren und unbemerkt ihre Berechtigungen auszuweiten.
Fehlende Zugriffskontrollen
Werden Zugriffskontrollen nicht konsequent durchgesetzt oder klare Berechtigungsgrenzen innerhalb von APIs definiert, können Angreifer unbefugt auf sensible Daten, Transaktionen und kritische administrative Funktionen der Geschäftslogik zugreifen.
Unzureichende Authentifizierung
Eine unzureichende Authentifizierung bei APIs ist häufig auf ein zu einfaches Anmeldedatenmanagement, eine mangelhafte Token-Validierung oder eine fehlerhafte Implementierung von Authentifizierungsprotokollen zurückzuführen. Dadurch entstehen Sicherheitslücken, die Angreifer leicht ausnutzen können, um auf sensible Daten und Systeme zuzugreifen.
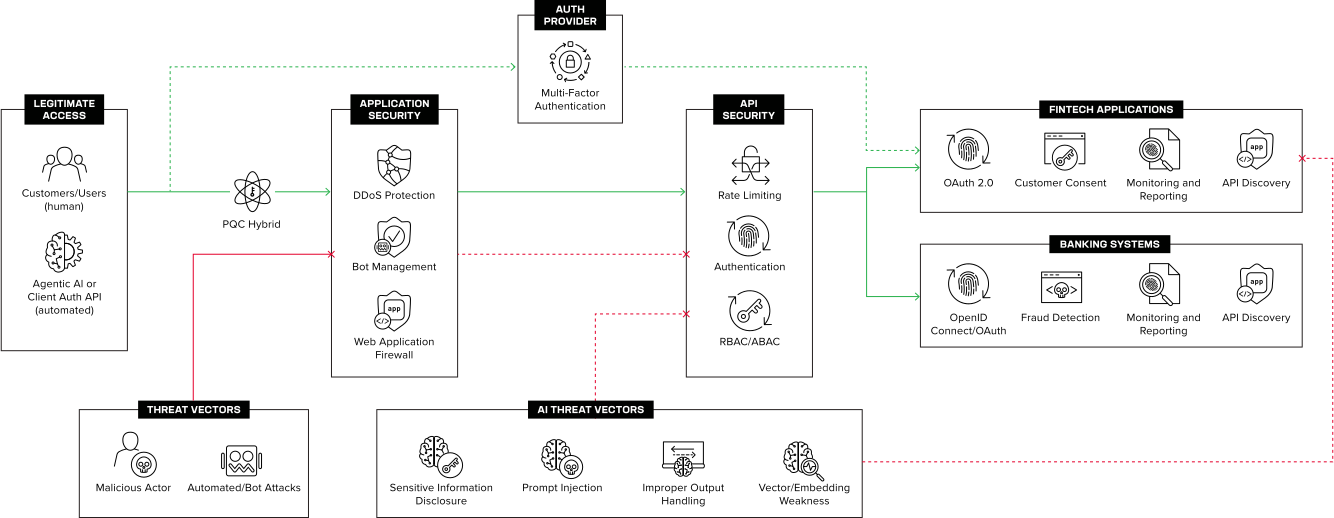
Entdecken Sie die Open-Finance-Lösungen von F5
Der Schutz von APIs geht über herkömmliche Anwendungssicherheit hinaus und erfordert einen speziellen API-Sicherheitsansatz, um Geschäftsrisiken zu minimieren und Kundendaten zu schützen. F5 kann Sie dabei unterstützen.
API-Erkennung
Eine der größten Herausforderungen im Open Banking ist die Ermittlung von APIs. F5-Lösungen helfen Ihnen, sämtliche APIs direkt aus Code-Repositorys sowie durch Datenverkehrsanalysen und das Crawlen externer Domains zu erkennen und zuzuordnen – einschließlich vergessener, nicht verwalteter und Schatten-APIs. So erhalten Sie einen vollständigen Überblick über das App-Ökosystem, einschließlich der automatischen Generierung von OpenAPI-Spezifikationsdateien (OAS).
Aktive Überwachung des API-Datenverkehrs
Fortschrittliche Threat-Intelligence- und Machine-Learning-Funktionen sind unerlässlich, um potenzielle Sicherheitsbedrohungen in Echtzeit zu erkennen und abzuwehren. Mit den Lösungen von F5 können Sie den gesamten Datenverkehr mithilfe kontinuierlichen maschinellen Lernens überwachen. So können Unternehmen Referenzwerte für normales Verhalten beibehalten und zugleich verdächtige Aktivitäten im Zeitverlauf kennzeichnen und blockieren. Ergänzt wird dies durch einen KI-Assistenten, der die Leistungsfähigkeit natürlichsprachlicher Abfragen nutzt, um die Analyse von und den Zugriff auf API-Sicherheitsereignisse zu vereinfachen und dabei Kontext sowie konkrete Handlungsempfehlungen bereitzustellen.
Einheitliche Sicherheit im gesamten Open-Finance-Ökosystem
Die Durchsetzung konsistenter Sicherheitsmaßnahmen ist eine entscheidende Säule zum Schutz von Open-Banking- und Open-Finance-Initiativen – insbesondere angesichts des zunehmenden Übergangs in das Post-Quantencomputing-Zeitalter. F5-Lösungen schützen APIs im Code, bei Tests und zur Laufzeit. So können Sie Risiken kontinuierlich erkennen sowie bösartige Aufrufe oder verdächtigen Datenverkehr zu API-Endpunkten und verdächtige oder bösartige Aktivitäten (einschließlich Bot- und DDoS-Angriffen) einschränken, authentifizieren, kontrollieren und blockieren. Dies wird durch eine Kombination aus Inline-Sicherheitsfunktionen für Anwendungen und APIs sowie einer WAF einschließlich einer granularen L7-Richtlinien-Engine ermöglicht.
Ressourcen
EMPFOHLEN
Globaler Stand von Open Finance
Dieser Bericht von Twimbit untersucht die Herausforderungen, Impulsgeber für Veränderungen und Wachstumsmodelle im Open Finance.
Kundengeschichten
Ailos Cooperative stärkt die App- und API-Sicherheit mit F5 ›
AEON Credit India schützt Multi-Cloud-Anwendungen mithilfe von F5 ›
Global Credit Union erzielt mit F5 proaktive Cloud-First-Sicherheit ›
Videos und Webinare
Ihre Open-Finance-APIs kommunizieren – aber sind sie auch sicher? ›
Demo zu Open-Banking-Sicherheit und API-Gateway ›
Open Finance im Jahr 2025: Die nächste Welle der Finanzinnovation im Fokus ›
Infografiken und Lösungsübersichten
Infografik zum Stand von Open Finance ›
F5 Distributed Cloud Sicherheitslösungen für eine PSD2-konforme starke Kundenauthentifizierung ›
Blogs
Technische Auswirkungen von Open Banking und Finanzdatenaustausch auf Finanzsysteme ›
Open Finance im Jahr 2025 absichern: Wichtige Erkenntnisse für Finanzinstitute ›
Integration von NGINX Controller API Management mit PingFederate zur Absicherung von API-Transaktionen im Finanzdienstleistungsbereich ›
Konfigurieren des NGINX API Micro-Gateways zur Unterstützung des Advanced-FAPI-Sicherheitsprofils von Open Banking ›