
La finalización por parte de F5 de la adquisición de Volterra marca el inicio de la siguiente fase de la computación en el edge y da paso a la era Edge 2.0. Prevemos que, en la era Edge 2.0, las empresas digitales de todos los sectores adoptarán plataformas de computación en el edge para ofrecer aplicaciones y procesar y analizar datos. La plataforma de edge será un componente esencial de la experiencia de usuario de todos los servicios digitales.
En este artículo, explicaré la evolución de la arquitectura del edge y analizaré la visión tecnológica de F5 para el paradigma Edge 2.0.
Edge 1.0
Las tecnologías de edge existen desde hace muchos años en una forma embrionaria, aunque con un enfoque diferente. En los albores de Internet, se centraban en el contenido estático y recibían el nombre de red de distribución de contenidos (CDN). Tim Berners-Lee, inventor de la World Wide Web, anticipó el problema de congestión al que se enfrentarían los usuarios de Internet debido a la transmisión de grandes cantidades de contenido web a través de conexiones lentas, un problema que denominó «World Wide Wait». Intrigado por este reto, el profesor del MIT Tom Leighton lo estudió desde el ámbito académico. Posteriormente, él y su alumno Danny Lewin cofundaron Akamai Technologies en 1998, empresa que creó el paradigma arquitectónico de las redes de distribución de contenidos.
El paradigma de las CDN se centraba, como cabía esperar, en distribuir contenidos web o aplicaciones web relativamente estáticos para acercarlos a los usuarios y satisfacer así la necesidad de velocidad y redundancia. Esta necesidad dio lugar a una serie de principios arquitectónicos clave, como la ubicación de puntos de presencia (PoP) físicos cerca de los usuarios finales, el almacenamiento de contenidos en caché, la predicción de la ubicación, la prevención de la congestión y los algoritmos de enrutamiento distribuido, entre otros. Aunque las redes y los dispositivos han cambiado, estos principios de diseño siguen dominando las arquitecturas fundamentales de las CDN en la actualidad.
Edge 1.5
Mientras tanto, el ecosistema de «contenidos» de Internet ha evolucionado. Las aplicaciones se han convertido en la principal forma de contenido en Internet. Por ello, el edge distribuido no podía mantenerse en su estado incipiente: tuvo que evolucionar junto con las arquitecturas de las aplicaciones que distribuía, al tiempo que aumentaba la presión para proteger una economía digital en expansión. Dado que gran parte de la economía mundial depende ahora en gran medida de aplicaciones orientadas al comercio, los servicios de seguridad se convirtieron rápidamente en un complemento esencial de los proveedores de CDN, cuya presencia ya establecida en todo el mundo estaba más cerca del usuario —y, por tanto, permitía neutralizar antes las amenazas— que la nube y los centros de datos tradicionales. Estos servicios se crearon sobre la infraestructura implantada para distribuir contenidos y, por ello, constituyen entornos cerrados y propietarios. Los servicios ofrecidos por un proveedor de CDN no son compatibles con los de otro ni pueden trasladarse a este.
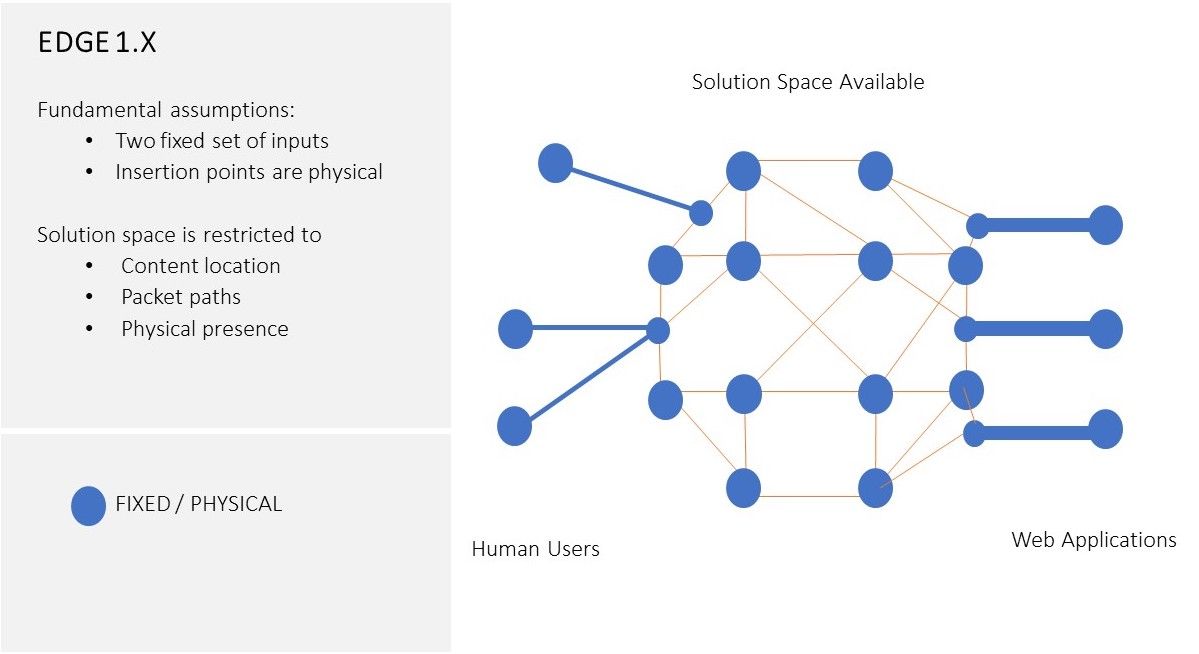
Además, los principios fundamentales de diseño del paradigma arquitectónico original de las CDN —orientados a resolver el reto inicial de Internet planteado por Tim Berners-Lee, la «World Wide Wait»— partían de la premisa de que los dos conjuntos de puntos finales (los usuarios y el contenido al que acceden) eran entidades relativamente pasivas, y relegaban la solución del problema principalmente a una capa intermedia: en este caso, una CDN. La evolución del ecosistema de Internet, especialmente la transición hacia aplicaciones de microservicios basadas en contenedores y la computación inteligente de usuario final, ha invalidado por completo esa premisa. La Figura 1 ofrece una vista conceptual del ámbito arquitectónico de Edge 1.x. En la siguiente sección analizaremos ambos factores con más detalle.
Catalizadores de la evolución del edge
Aunque las empresas siguen necesitando distribuir contenido estático, también esperan que el Edge desempeñe un papel más importante en la arquitectura de sus aplicaciones. El último estudio realizado por F5 muestra que el 76 % de las empresas encuestadas tiene previsto utilizar el Edge para diversos casos de uso, como mejorar el rendimiento, agilizar la recopilación y el análisis de datos, respaldar el IoT y aprovechar capacidades de procesamiento en tiempo real o casi real. Esto incluye a un 25 % de empresas que no prevén que los servicios de una función básica de CDN desempeñen ningún papel en su infraestructura. Estas organizaciones están creando aplicaciones altamente dinámicas y distribuidas por todo el mundo que ofrecen experiencias de usuario seguras y óptimas. Recurren al Edge para obtener la presencia y la flexibilidad de unos servicios de aplicaciones en múltiples ubicaciones, así como los componentes básicos y coherentes que necesitan para lograrlo.
Hoy en día, consideramos que los servicios ofrecidos por proveedores de Edge sujetos a una arquitectura centrada en la CDN —como Akamai, Fastly y Cloudflare— carecen de las características básicas necesarias para proporcionar estas capacidades centradas en las aplicaciones. Por ejemplo, en las aplicaciones distribuidas basadas en Kubernetes, la lógica de la aplicación —empaquetada en un contenedor— puede trasladarse dinámicamente a cualquier ubicación de computación adecuada que disponga de una pila de Kubernetes compatible. Puede hacerlo —con el fin de optimizar la experiencia de usuario— tanto si la ubicación de computación es una instancia de IaaS de una nube pública como si se trata de un servidor físico propiedad de la empresa o de una máquina virtual en el PoP del proveedor de Edge. De este modo, las aplicaciones dejan de ser destinos de enrutamiento «pasivos» de la red de distribución y pasan a participar activamente en la solución Edge. Esto contrasta directamente con los principios arquitectónicos sobre los que se construyeron las soluciones Edge de estos proveedores de CDN. Es decir, al tener su origen en una época en la que los contenidos (o las aplicaciones) eran entidades estáticas asociadas a ubicaciones físicas, sus soluciones Edge partían de la premisa de que solo la red de distribución de contenidos funcionaba como «plataforma inteligente» para conectar a los usuarios con las aplicaciones, mientras que las aplicaciones (y los usuarios) permanecían como «puntos finales» pasivos de dicha «plataforma inteligente». Este enfoque ya no es la mejor opción arquitectónica para conectar a los usuarios con contenidos o aplicaciones.
No solo han evolucionado las aplicaciones. Los usuarios también lo han hecho. Su sofisticación digital y su interés por la interacción digital no solo están a años luz de donde se encontraban cuando Akamai comenzó su andadura en 1998, sino que la tecnología ha obligado a cambiar la propia definición de lo que son. Hoy en día, un «usuario» bien podría ser una máquina, un script o un servicio automatizado que actúa en nombre de una persona. Podría ser un sensor que recopila datos críticos de una planta de fabricación o de un campo de cultivo. Por un lado, estos «usuarios» siguen compartiendo las exigencias de velocidad, seguridad y privacidad de sus homólogos humanos. Por otro, estos nuevos «usuarios» —como los endpoints inteligentes del IoT con pilas de aplicaciones integradas— suelen participar en el procesamiento dinámico de la lógica de las aplicaciones y el análisis de datos para ofrecer experiencias digitales seguras y óptimas. Ellos mismos se han convertido en hosts de determinadas funciones de las aplicaciones para ayudar a optimizar las experiencias digitales. Por ejemplo, al ejecutar WebAssembly en un dispositivo inteligente de usuario final, ahora es posible que el endpoint participe de forma más activa en funciones de seguridad de las aplicaciones (por ejemplo, un firewall de aplicaciones) o en el análisis de datos de las aplicaciones.
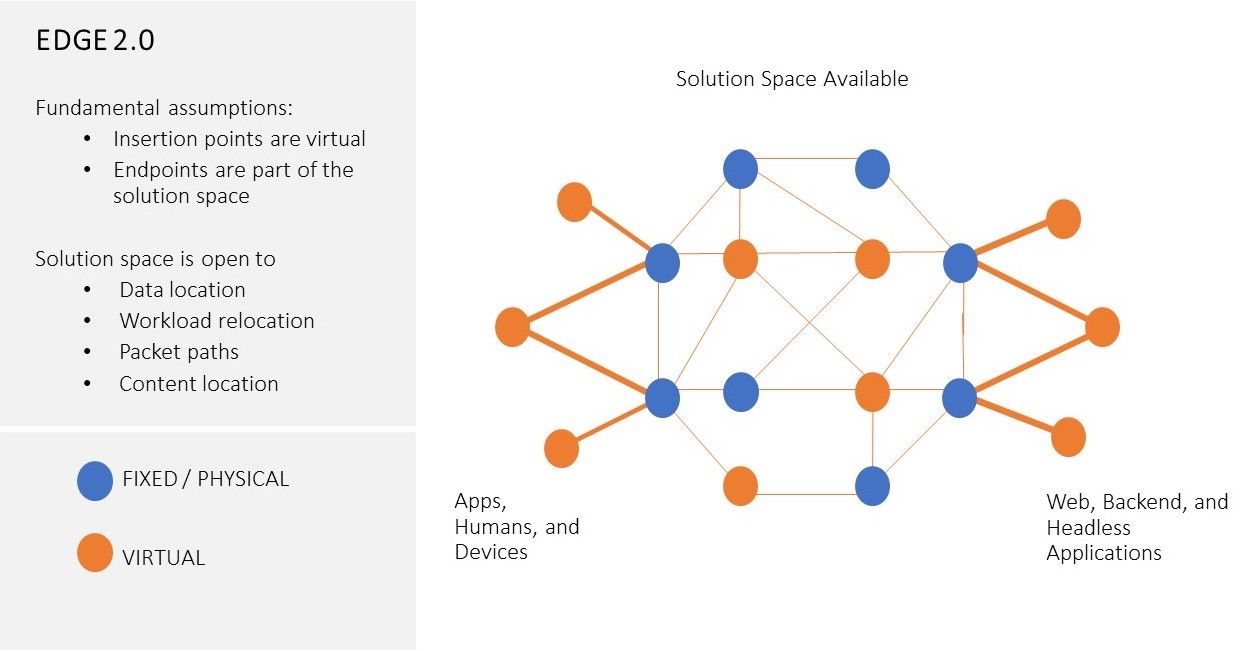
Estos dos grandes cambios en el sector —las aplicaciones distribuidas modernas basadas en contenedores y los endpoints inteligentes— se están incorporando rápidamente a las soluciones avanzadas de Edge, sustituyendo a las antiguas redes de distribución de contenidos por sí solas. Los principios arquitectónicos de las soluciones CDN o Edge 1.x centradas en el contenido —concebidos para resolver los retos de distribución de contenidos asociados al ecosistema de Internet de alrededor del año 2000— ya no son adecuados para afrontar los retos que plantean las aplicaciones distribuidas globalmente y las experiencias digitales del futuro. El sector necesita un nuevo paradigma de Edge: el paradigma Edge 2.0. Consulte la Figura 2 para ver una representación conceptual del ámbito de la arquitectura Edge 2.0.
En términos empresariales, los responsables actuales de TI y negocio digital de las empresas desearían que la distribución y la seguridad de las aplicaciones en el Edge se convirtieran en una parte integral de su canalización digital y su proceso de producción. Esto permitiría que sus aplicaciones se «crearan una vez y se distribuyeran en todas partes» a escala mundial, ofreciendo la misma experiencia de usuario fluida, segura y optimizada. Los «servicios de aplicaciones» centrados en CDN de los proveedores de Edge actuales —Akamai, Fastly y Cloudflare— obligan a las empresas a rediseñar laboriosamente la arquitectura de sus aplicaciones y adaptarlas al diseño, las ubicaciones, los servicios y las herramientas del proveedor de Edge centrado en CDN. Las arquitecturas de aplicaciones resultantes no se integran fácilmente en los flujos de trabajo de DevOps y TI de la empresa que rigen el despliegue y el funcionamiento de sus cargas de trabajo. Por tanto, estos «servicios de aplicaciones», basados en sistemas y servicios cerrados centrados en CDN, introducen otro obstáculo operativo más en la búsqueda por parte de la empresa de una solución multinube fluida que permita distribuir las aplicaciones de forma adecuada y eficaz.
Edge 2.0
Los principales retos de las aplicaciones que dieron origen al Edge —primero la velocidad y después la seguridad— siguen existiendo hoy en día. Lo que ha cambiado es la definición de aplicación (de una instancia estática alojada en una ubicación fija a unidades de contenedores «móviles»), de usuario (de un usuario humano a una «cosa» inteligente) y de ubicación (de una dirección IP a una identificación lógica). La digitalización empresarial, considerablemente acelerada por la COVID y extendida por todos los sectores, está dando lugar a una nueva clase de experiencia digital que no puede abordarse simplemente acercando el contenido al usuario. Requiere un nuevo paradigma del Edge, centrado en la distribución integral de aplicaciones y basado en un conjunto diferente de principios de diseño tecnológico: el paradigma Edge 2.0.
Edge 2.0 se ha diseñado teniendo en cuenta a los «usuarios» y las aplicaciones modernos. Combina los recursos disponibles en nubes públicas, la nube privada local o los centros de datos del cliente, e incluso máquinas físicas o dispositivos inteligentes ubicados en lugares remotos, para ampliar virtualmente su presencia elástica bajo demanda. Adopta metodologías modernas de desarrollo y despliegue para ofrecer una gestión integrada del ciclo de vida de las aplicaciones y facilitar las prácticas DevOps con observabilidad global. En lo que respecta a la seguridad de las aplicaciones, Edge 2.0 rechaza los enfoques tradicionales de defensa perimetral del pasado y, en su lugar, adopta un sistema que integra la seguridad en la propia plataforma Edge y proporciona herramientas incorporadas para proteger la privacidad. Separa la ubicación destinada al procesamiento y análisis de datos de aquella en la que reside la lógica de la aplicación, al tiempo que permite que todo ello se rija por las políticas de la empresa. Edge 2.0 también detecta cuándo las cargas de trabajo requieren un procesamiento específico y las asigna adecuadamente para aprovechar hardware especializado y lograr una eficiencia óptima. Todo ello se gestiona mediante un plano de control unificado.
La plataforma TheEdge 2.0 se basa en los siguientes principios clave de diseño:
- Plano de control unificado
El edge puede incluir cualquier entorno, incluidos los dispositivos de usuario y las nubes públicas. Un plano de control unificado garantiza una definición común de las políticas de seguridad, las políticas de ubicación de los datos y la gestión de identidades de usuario en distintos entornos, y asegura su aplicación mediante la integración con herramientas de automatización y orquestación. - Orientada a las aplicaciones
La plataforma Edge 2.0 se integra plenamente con las herramientas de gestión del ciclo de vida de las aplicaciones. Las políticas de seguridad de las aplicaciones, las políticas de ubicación de los datos, la gestión de identidades y la orquestación de recursos se «declaran» mediante el plano de control unificado y se aplican en cualquier entorno en el que se ejecute la plataforma. El Edge se convierte en una «propiedad declarada» de la aplicación de destino (de modo que cada aplicación tiene su propio Edge «personalizado») y la plataforma lo «ejecuta» sin necesidad de aprovisionamiento manual. Los desarrolladores pueden centrarse únicamente en la lógica de la aplicación, las interacciones entre aplicaciones (API) y los flujos de trabajo empresariales, sin tener que preocuparse por gestionar la infraestructura ni las ubicaciones. - Seguridad distribuida integrada en la plataforma Edge
En la plataforma Edge 2.0, las políticas de seguridad de las aplicaciones se definen de forma común mediante el plano de control unificado. Estas se distribuyen para aplicarlas en todos los entornos en los que se ejecuta la aplicación. Las funciones de seguridad integradas directamente en la plataforma (p. ej., cifrado y detección de bots líder en el sector) permiten que estas funciones de seguridad se desplacen con la aplicación de forma predeterminada. - Procesamiento distribuido de datos y analítica integrada
La plataforma Edge 2.0 se convierte en una infraestructura global para la lógica de las aplicaciones y para el procesamiento y el análisis de datos. Cualquier servicio digital requiere tanto datos como lógica de aplicación, pero no es necesario que los datos se almacenen, procesen y transformen en la misma ubicación en la que reside la lógica de la aplicación. La ubicación de los datos debe especificarse de forma independiente mediante un conjunto de políticas a nivel de plataforma, determinadas por factores como la gravedad de los datos, las normativas (PCI, RGPD, entre otras) y la relación entre el precio y el rendimiento del procesamiento. Al igual que las políticas de seguridad, los usuarios deben «declarar» las políticas de ubicación de los datos a través del plano de control unificado, y la plataforma debe aplicarlas en cualquier entorno. La plataforma Edge 2.0 también desempeña un papel en otras políticas de gestión de datos, como el linaje de datos, almacenando estos detalles en los datos como atributos integrados, además de ofrecer un conjunto de capacidades operativas incorporadas para la observabilidad, la transmisión de telemetría, las herramientas de aprendizaje automático y los servicios ETL. - Edge elástico definido por software
En Edge 2.0, el «Edge» ya no se define mediante PoP físicos ubicados en lugares concretos. En su lugar, el plano de control de Edge 2.0 lo define dinámicamente sobre recursos situados donde el cliente desee: en nubes públicas, hipervisores, centros de datos o nubes privadas, o incluso en máquinas físicas ubicadas en emplazamientos «remotos» específicos de su empresa. Las capacidades de conexión de red también se proporcionan mediante software, superpuestas a una infraestructura WAN pública o privada, sin que su montaje y configuración requieran un esfuerzo titánico. En respuesta a la «declaración de intenciones» de la aplicación de destino, proporcionará un Edge elástico, personalizado y definido por software cuando la aplicación lo solicite. El «Edge» —y todo lo que este establezca para la aplicación como parte de dicha declaración— se convertirá en una propiedad de la aplicación sencilla y fácil de usar. - Computación optimizada mediante hardware
Los avances en las tecnologías de procesadores y conjuntos de chips —en concreto, las GPU, DPU, TPU y FPGA, cuyas capacidades están en plena evolución— han hecho posible que la computación especializada optimice considerablemente el uso de los recursos para determinados tipos de cargas de trabajo. Una plataforma Edge 2.0 interactuará con sistemas que dispongan de este hardware especializado para identificar, alojar y ejecutar cargas de trabajo de aplicaciones específicas que puedan beneficiarse de él. Por ejemplo, buscará y configurará recursos de GPU para cargas de trabajo intensivas de IA/ML, o localizará e integrará una DPU para proporcionar los servicios específicos de seguridad y redes que necesite una aplicación. El conocimiento del hardware por parte de Edge 2.0 ofrece interesantes ventajas para crear «sistemas industriales» inteligentes, orientados a aplicaciones y diseñados para fines específicos, así como posibilidades ilimitadas para desarrollar atractivas soluciones de IoT que requieran procesamiento local en tiempo real. Por ejemplo, una estación de carga de vehículos eléctricos puede actuar como punto de presencia para agregar las ingentes cantidades de datos generadas por los sensores de estos vehículos, mientras que un vehículo autónomo con Android OS puede funcionar como un centro de datos móvil que ejecute continuamente autodiagnósticos asistidos por hardware. Nuestra visión es que la plataforma Edge 2.0 pueda admitir todos estos sistemas inteligentes especializados y contribuir a ofrecer y mejorar las experiencias digitales globales de nuestros clientes.
Conclusión
Edge 2.0 nace con la visión de afrontar los retos a los que se enfrentarán las aplicaciones distribuidas del futuro, teniendo en cuenta la necesidad de ofrecer experiencias digitales globales y fluidas. Ya no estamos en 1998. El ecosistema de Internet, la computación en la nube y la transformación digital han evolucionado mucho más allá de lo que se podía imaginar cuando se concibió por primera vez el modelo de arquitectura CDN. Al reconocer que no solo vivimos en un mundo multinube, sino también en un entorno digital omnipresente, el paradigma Edge 2.0 busca resolver los retos del futuro dejando atrás las premisas limitantes del pasado. Promete hacer posible una verdadera portabilidad de las aplicaciones entre cualquier entorno, junto con los servicios que necesitan para funcionar correctamente, de forma segura, rápida y ofreciendo experiencias de usuario fluidas.
Con la reciente adquisición de Volterra, F5 se encuentra en una posición ideal para liderar la creación de este paradigma Edge 2.0 centrado en las aplicaciones.
Sobre el autor
Artículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.