La pandemia de COVID-19 ha sido, sin lugar a dudas, uno de los acontecimientos que más ha alterado el mundo laboral en lo que va de siglo. La disrupción comenzó cuando las organizaciones se vieron obligadas a gestionar una plantilla en remoto y descubrieron que no solo era posible, sino que también podía ser productiva.
Los últimos dieciocho meses han cambiado significativamente la actitud de las organizaciones respecto al trabajo a distancia, aunque no hasta el punto de adoptar plenamente este modelo de cara al futuro. Sí, hay organizaciones que operan, y tienen previsto seguir operando, en una modalidad «totalmente remota». Sin embargo, lo más probable es que se imponga un modelo híbrido, en el que algunos empleados trabajen desde casa, otros desde la oficina y otros combinen ambas modalidades.
Existe un intenso debate sobre quién debe decidir desde dónde trabajan los empleados cada día y cuántos días deben acudir a la oficina, pero, en general, el concepto de una plantilla totalmente híbrida ha sido aceptado en los sectores que pueden adoptar este modelo.
Más de la mitad (el 55 %) de los 1.200 trabajadores encuestados entre el 24 de noviembre y el 5 de diciembre afirmó que prefiere teletrabajar tres días a la semana. Por su parte, el 68 % de los 133 directivos estadounidenses encuestados señaló que los empleados deberían acudir a la oficina al menos tres días a la semana, alegando que la cultura empresarial no sobreviviría a un modelo de trabajo totalmente remoto.
(Fuente: SHRM)
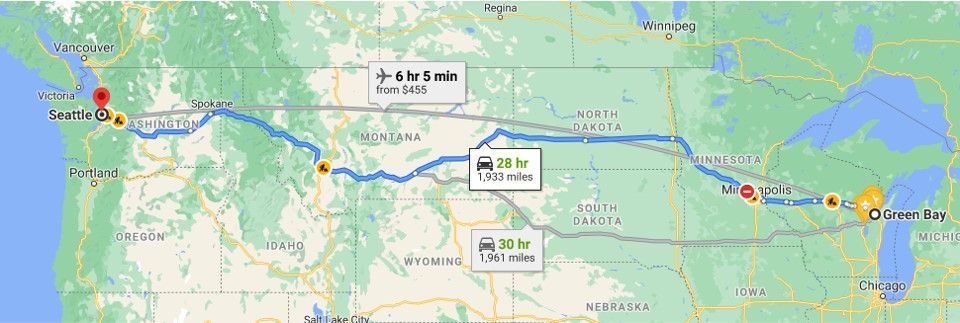
Personalmente, sigo estos debates con cierto distanciamiento porque, bueno, nunca he trabajado en la oficina y, creedme, no pienso hacerlo. Ir por la I-94 hasta Seattle supone un trayecto muy, muy largo.
A decir verdad, los detalles de la implantación de un modelo de trabajo híbrido no son tan importantes como el resultado: habrá empleados trabajando desde casa y desde la oficina todos los días de la semana. El trabajo híbrido es la nueva norma.
Esta afirmación aparentemente sencilla tiene un profundo impacto en el futuro de las estrategias de acceso.
Acceso basado en IP
Como puede ver, las tecnologías tradicionales basadas en IP dependen en gran medida de un conjunto fijo de rangos y direcciones de red. Las políticas deniegan o permiten el acceso a los recursos de red y de las aplicaciones en función de la IP.
Ese es el objetivo de una VPN: asignarte, en la práctica, una dirección IP «local» que forme parte del intervalo de direcciones IP autorizadas para moverse libremente por la red corporativa.
Podríamos seguir haciéndolo. Pero no lo haremos, al menos no para la mayor parte de la plantilla. Siempre habrá operadores e ingenieros que necesiten el tipo de acceso a la red que proporciona una VPN, pero, seamos sinceros, no necesito una VPN para consultar Confluence o SharePoint ni para dar la lata a los arquitectos en Slack. Si las aplicaciones cubren por completo mis necesidades de productividad y comunicación, entonces realmente no necesito acceder a la red.
Y, seamos francos, restringir el acceso a la red es probablemente el mejor cambio de estrategia de seguridad que podríamos adoptar ahora mismo, dado el aumento de los incidentes de malware, ransomware y otros programas maliciosos. Cuantos menos recursos puedan alcanzar estas amenazas destructivas, mejor.
Se trata de una amenaza real, porque lo cierto es que una plantilla híbrida —y en gran medida transitoria— probablemente acabe infectándose con algún software malicioso y, un día, se conecte a la VPN y entonces, ¡BUM! Ya tienes un problema. Esa es una de las razones por las que una buena solución VPN realiza análisis y comprobaciones del estado del dispositivo antes que nada. Sin embargo, no todas las soluciones VPN son buenas, y algunas organizaciones no exigen estos análisis aunque la solución VPN pueda realizarlos.
Esto tampoco significa que todo sea de color de rosa para las soluciones de acceso a aplicaciones. Porque muchas de ellas se basan en IP y, en una empresa, hay muchísimas direcciones IP que gestionar.
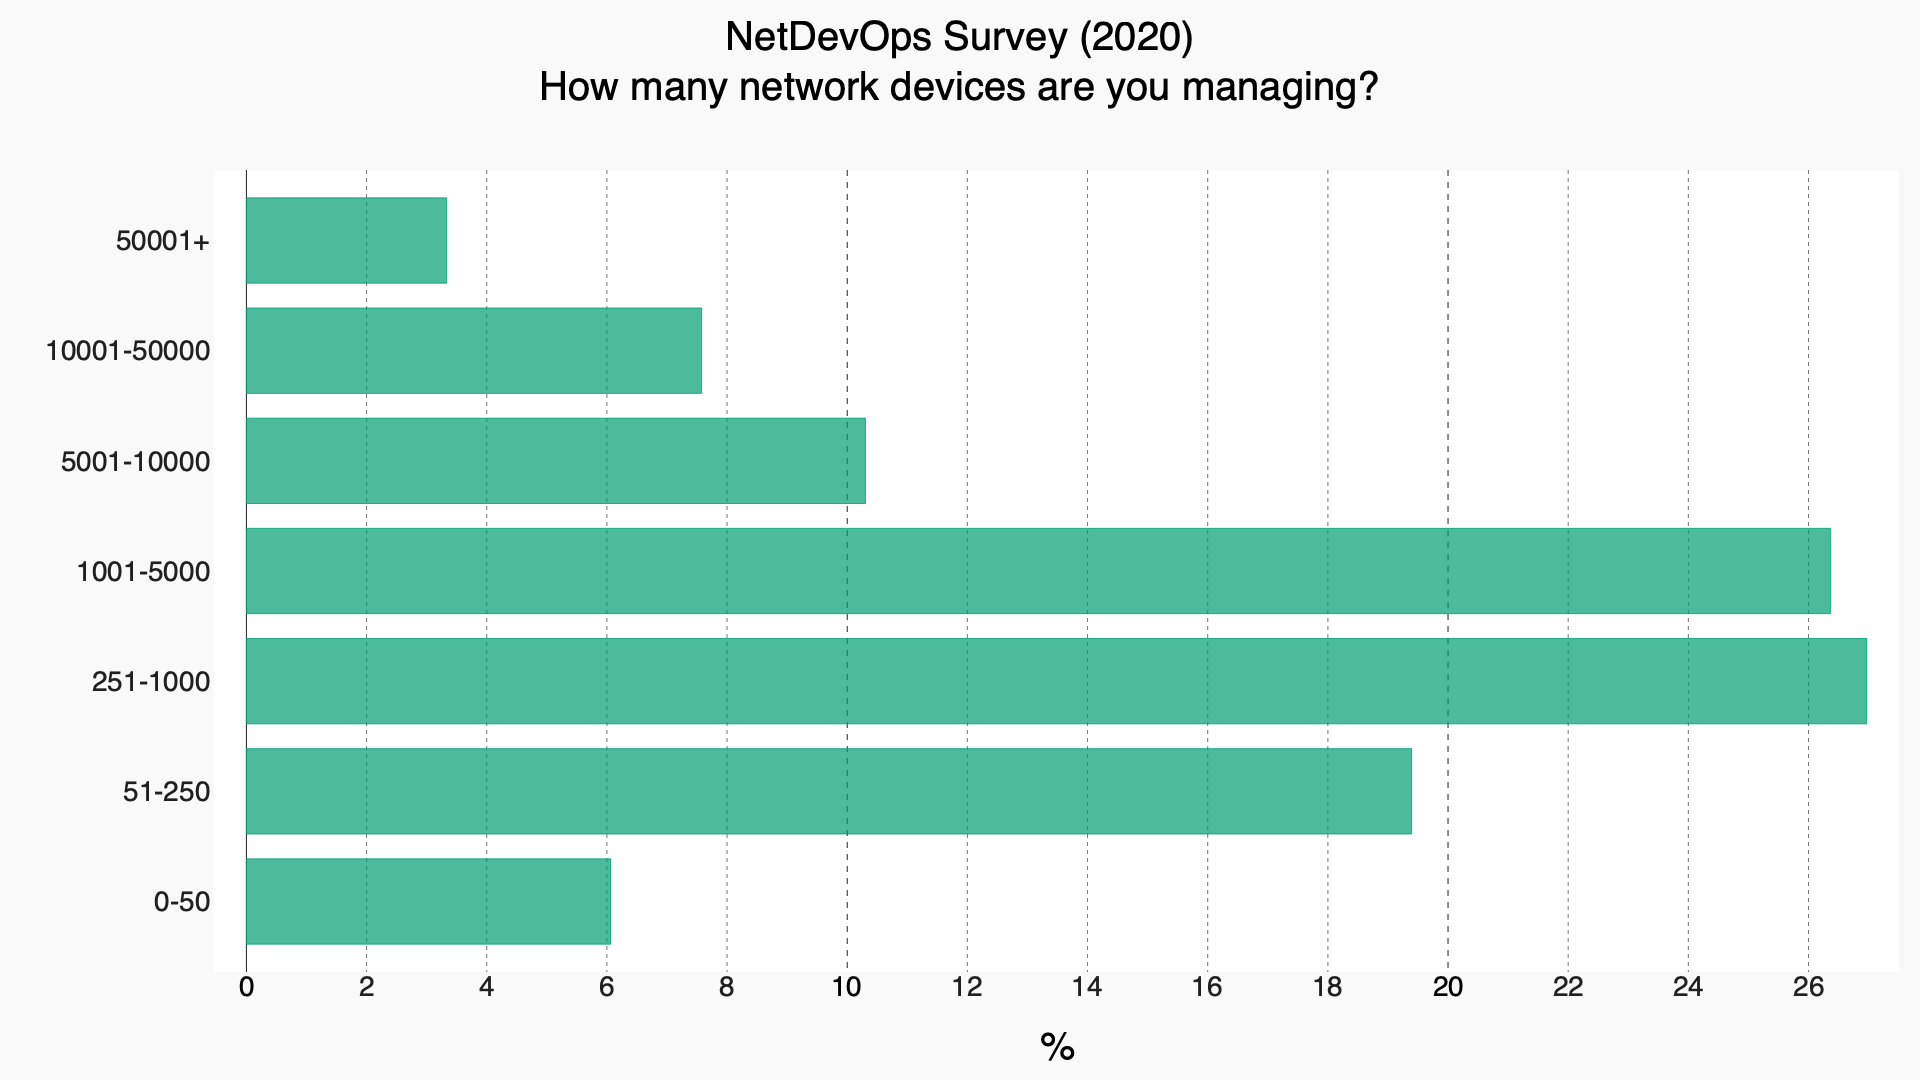
La cantidad de dispositivos de red que debe gestionar un solo profesional de NetOps ya es considerable: más de la mitad gestiona entre 251 y 5000 dispositivos. (Encuesta anual de NetDevOps)
A esto hay que añadir mi dirección IP personal y privada de casa, así como las direcciones IP personales y privadas de casa de todas las demás personas que puedan estar teletrabajando hoy. Ah, y no olvidemos el creciente número de comunicaciones entre máquinas que deben protegerse. El Informe anual sobre Internet de Cisco predice que «para 2023, habrá en la Tierra más del triple de dispositivos conectados a la red que de seres humanos. Aproximadamente la mitad de las conexiones mundiales serán conexiones entre máquinas».
El resultado es un modelo insostenible que desborda a los operadores, a los equipos de seguridad y, en última instancia, a los servicios y sistemas que deben aplicar las políticas.
La identidad es el camino
Los retos de seguridad asociados al trabajo híbrido se suman a los derivados del rápido ritmo de digitalización. En conjunto, estos retos impulsarán los modelos de seguridad hacia un enfoque centrado en la identidad. Este enfoque no solo tiene en cuenta a los usuarios humanos, sino también a los usuarios máquina, como las cargas de trabajo, los dispositivos y los scripts. Al fin y al cabo, las cargas de trabajo son cada vez tan transitorias como las personas. Y, en última instancia, la carga de trabajo A sigue siendo la carga de trabajo A, independientemente de la IP que utilice. Del mismo modo que yo sigo siendo yo, tanto si estoy en el despacho de casa como en el aeropuerto de Minneapolis o en la oficina de Seattle.
Aunque la dirección IP puede formar parte de una política de seguridad centrada en la identidad, no es el factor principal ni determinante para permitir el acceso a un recurso. Más bien, se convierte en un atributo que ayuda a determinar qué nivel de verificación de identidad debe exigirse.
Si estoy conectado a la VPN o a la red corporativa, quizá mis credenciales sean suficientes. Pero, si no lo estoy, quizá deban exigirse mis credenciales y un segundo factor. Y, si intento acceder desde una dirección IP nunca vista, quizá se requiera un tercer factor.
Independientemente de cómo se utilice la dirección IP, ya no debería usarse como único criterio. Ni siquiera para las cargas de trabajo. Al fin y al cabo, el software malicioso puede estar «dentro» de la red corporativa, pero nunca se le debería permitir acceder a aplicaciones y recursos.
Además, debemos ampliar nuestra concepción de la identidad más allá de las personas para incluir las cargas de trabajo, las aplicaciones y los dispositivos de los que dependemos cada vez más.
Seguro que no hace falta que mencione el desastre de SolarWinds. Pero ¿conocía amenazas como Siloscape, descrito como «un malware [que] aprovecha vulnerabilidades conocidas en servidores web y bases de datos para comprometer nodos de Kubernetes e instalar puertas traseras en los clústeres», así como la amenaza que suponen las consolas de administración mal configuradas? Muchas consolas de administración se protegen principalmente mediante controles basados en IP que acaban desactivándose porque interfieren con el acceso remoto, algo imprescindible en el modelo de trabajo híbrido actual. Un conjunto más sólido de controles de acceso basados en la identidad ofrecería protección frente al secuestro y el uso no autorizado, independientemente de la ubicación de origen. Además, una seguridad sólida centrada en la identidad protegería frente a sistemas comprometidos que intenten infectar, secuestrar o explotar de cualquier otro modo otros recursos desde la seguridad de «la red corporativa».
Llevamos mucho tiempo avanzando poco a poco hacia una seguridad basada en la identidad. Sin embargo, el crecimiento explosivo de la automatización y la digitalización, junto con la tendencia hacia modelos de trabajo híbridos, acelerará este proceso hasta que finalmente dejemos de utilizar las direcciones IP como método principal de control de acceso.
La seguridad centrada en la identidad es el camino a seguir.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.