La necesidad de agilidad empresarial, impulsada por la COVID-19, ha llevado a las organizaciones a adoptar un enfoque multinube, con la consiguiente complejidad para sus operaciones, su seguridad y su plantilla. El informe de 2022 Estado de la estrategia de aplicaciones de F5 señala que alrededor del 77 % de las organizaciones utilizan actualmente entornos multinube. Las organizaciones que adoptan infraestructuras en la nube deben abordar todos los riesgos asociados. Aunque las preocupaciones en materia de seguridad impulsan la demanda de firewalls de aplicaciones web (WAF), a las empresas les resulta difícil decidir qué WAF se adapta mejor a sus necesidades.
SecureIQLab ha publicado su informe comparativo de validación de riesgos cibernéticos de 2022 sobre firewalls de aplicaciones web (WAF) en la nube. El laboratorio evaluó a varios proveedores de WAF y probó sus productos. Los proveedores se seleccionaron por ser líderes del mercado, competidores destacados según analistas y empresas, nuevos participantes en el mercado o proveedores interesados en participar. F5 fue clasificado como líder por su eficacia en materia de seguridad, su eficiencia operativa y el retorno de la inversión en seguridad.
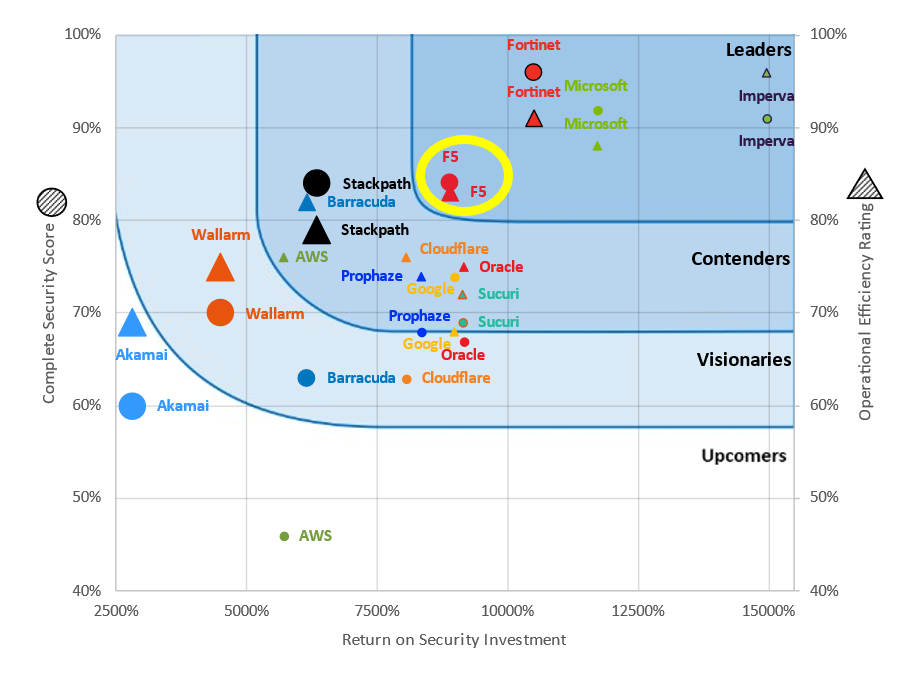
SecureIQLab utilizó más de 400 escenarios de prueba reales con aproximadamente 9100 ataques para determinar las puntuaciones comparativas de los proveedores de WAF en la nube evaluados. Las puntuaciones de seguridad globales se componían de las puntuaciones obtenidas en categorías de seguridad como el OWASP Top 10, los ataques de bots, los ataques DoS de capa 7, la resiliencia y los ataques a entornos web vulnerables. F5 obtuvo una puntuación de seguridad global alta. F5 también demostró un alto retorno de la inversión en seguridad (ROSI). Por ello, F5 obtuvo la clasificación de líder en eficacia de seguridad. El círculo de F5 en la figura 1 anterior representa la eficacia de seguridad de F5 frente al ROSI.
La segunda área de evaluación fue la eficiencia operativa. Las configuraciones predeterminadas eficaces, junto con configuraciones de seguridad personalizables, se tuvieron en cuenta para determinar la eficiencia operativa de las soluciones WAF. SecureIQLab evaluó las ofertas de los proveedores en cinco categorías operativas clave: facilidad de implementación, facilidad de gestión, facilidad de gestión de riesgos, capacidades escalables y elásticas, y capacidades de registro y auditoría. F5 obtuvo valoraciones muy positivas en eficiencia operativa. Esto, sumado al elevado ROSI de F5, le valió la clasificación de líder en eficiencia operativa. El triángulo de F5 en la Figura 1 representa la eficiencia operativa de F5 frente al ROSI.
También se evaluó el retorno de la inversión en seguridad (ROSI), calculado en función de las pérdidas evitadas en lugar de los ingresos generados. Esta categoría engloba la eficacia de la seguridad, la eficiencia operativa, el coste anual del producto y la expectativa de pérdida anual. El eje X muestra los valores de ROSI en la Figura 1.
Cada organización debe buscar un WAF que se adapte a sus necesidades, independientemente de dónde se encuentren las aplicaciones y las API, así como de la naturaleza y la ubicación de los usuarios de las aplicaciones. La cartera de soluciones WAF de F5, basada en su robusto motor BIG-IP Advanced WAF se adapta a los requisitos específicos de las aplicaciones y las implementaciones modernas. También permite a F5 ofrecer sus soluciones WAF más cerca de donde se encuentran las aplicaciones del cliente. Las soluciones WAF de F5 ofrecen opciones flexibles de implementación y funcionamiento que se adaptan a la infraestructura, la arquitectura, la ubicación de las aplicaciones y los conocimientos especializados de su organización, sin sacrificar la eficacia ni aumentar el riesgo. El motor WAF de F5 permite a las organizaciones proteger sus aplicaciones y API, independientemente de dónde estén implementadas —en nubes públicas o privadas, centros de datos locales o en el perímetro— y de sus arquitecturas: monolíticas o heredadas, de microservicios, de malla de servicios o sin servidor. Facilita el trabajo de los administradores al permitir aplicar políticas de seguridad coherentes en todas las aplicaciones, estén donde estén.
Póngase en contacto con su gestor de cuenta para evaluar qué WAF de F5 se adapta mejor a sus necesidades de seguridad de aplicaciones y API.
Aquí tienes un enlace al informe para obtener más información.
Sobre el autor

Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.