Aprovechar todo el potencial de F5 NGINX Management Suite puede ayudar a su organización a simplificar el despliegue, la gestión y la seguridad de aplicaciones y API. El nuevo proyecto de infraestructura como código (IaC) de NGINX Management Suite tiene como objetivo ayudarle a empezar lo antes posible, al tiempo que fomenta las prácticas recomendadas para el entorno de despliegue que haya elegido.
Si es responsable de crear infraestructuras de software, probablemente conozca la IaC como un enfoque moderno para obtener resultados coherentes. Sin embargo, dado que hay muchas formas de implementar una configuración de IaC, empezar puede resultar abrumador, y crearla desde cero puede llevar mucho tiempo.
Esta entrada de blog presenta el repositorio de infraestructura como código de NGINX Management Suite y explica cómo configurar sus distintos módulos para ponerlos en marcha rápidamente.
Descripción general del proyecto
Existen dos métodos consolidados para diseñar la IaC. Uno de ellos es el enfoque «horneado», en el que se crean imágenes con el software y la configuración necesarios. El otro método, el enfoque «frito», consiste en desplegar los servidores y configurarlos continuamente mediante una herramienta de gestión de la configuración. Puedes ver esta charla de NGINX<.htmla> para obtener más información sobre la infraestructura inmutable, incluidas las diferencias entre las imágenes «horneadas» y «fritas».
En el repositorio de IaC de NGINX Management Suite, adoptamos el enfoque de imágenes preconfiguradas; utilizamos Packer para crear las imágenes y, a continuación, Terraform para desplegar instancias de ellas. Al crear una imagen preconfigurada, puede agilizar el proceso de despliegue de cada uno de sus sistemas NGINX Management Suite y mejorar la coherencia de su infraestructura.
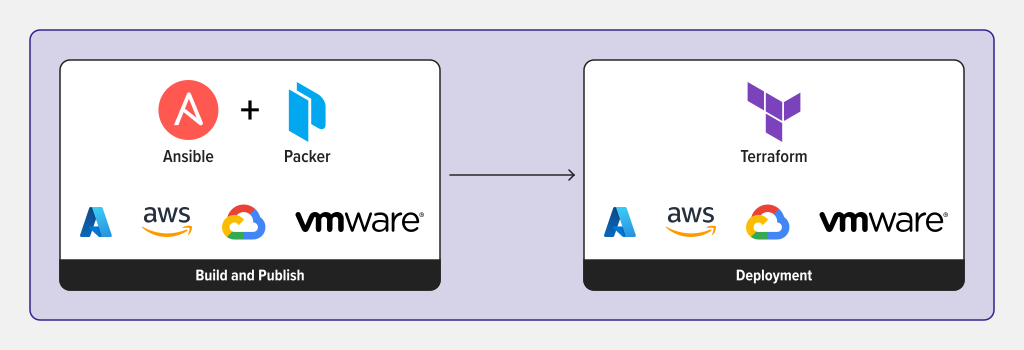
Trabajar con el repositorio de GitHub
El resultado de Packer es una imagen/máquina con NGINX Management Suite y todos los módulos compatibles instalados (en el momento de redactar este documento, estos son Instance Manager, API Connectivity Manager, Security Monitoring y Application Delivery Manager). La licencia que aplique determinará qué módulos podrá utilizar. Puede consultar la información de su licencia en el portal de clientes MyF5 o, si aún no es cliente, puede solicitar una prueba gratuita de 30 días de API Connectivity Stack o App Delivery Stack para empezar.
La información confidencial, como contraseñas o certificados, se elimina durante el proceso de generación de la imagen. Las imágenes se pueden crear utilizando cualquier sistema operativo compatible con NGINX Management Suite y modificando los parámetros de compilación. NGINX ofrece compatibilidad con varios entornos locales y en la nube, tanto para la creación como para la implementación de imágenes, y tiene previsto ampliar activamente dicha compatibilidad. En el momento de redactar este documento, se admiten las configuraciones que figuran en la tabla siguiente.
Cloud Provider | Packer for NGINX Management Suite | Packer for NGINX Plus | Terraform for Basic Reference Architecture | Terraform for Standalone NGINX Management Suite |
AWS | ||||
GCP | ||||
Azure | ||||
vSphere |
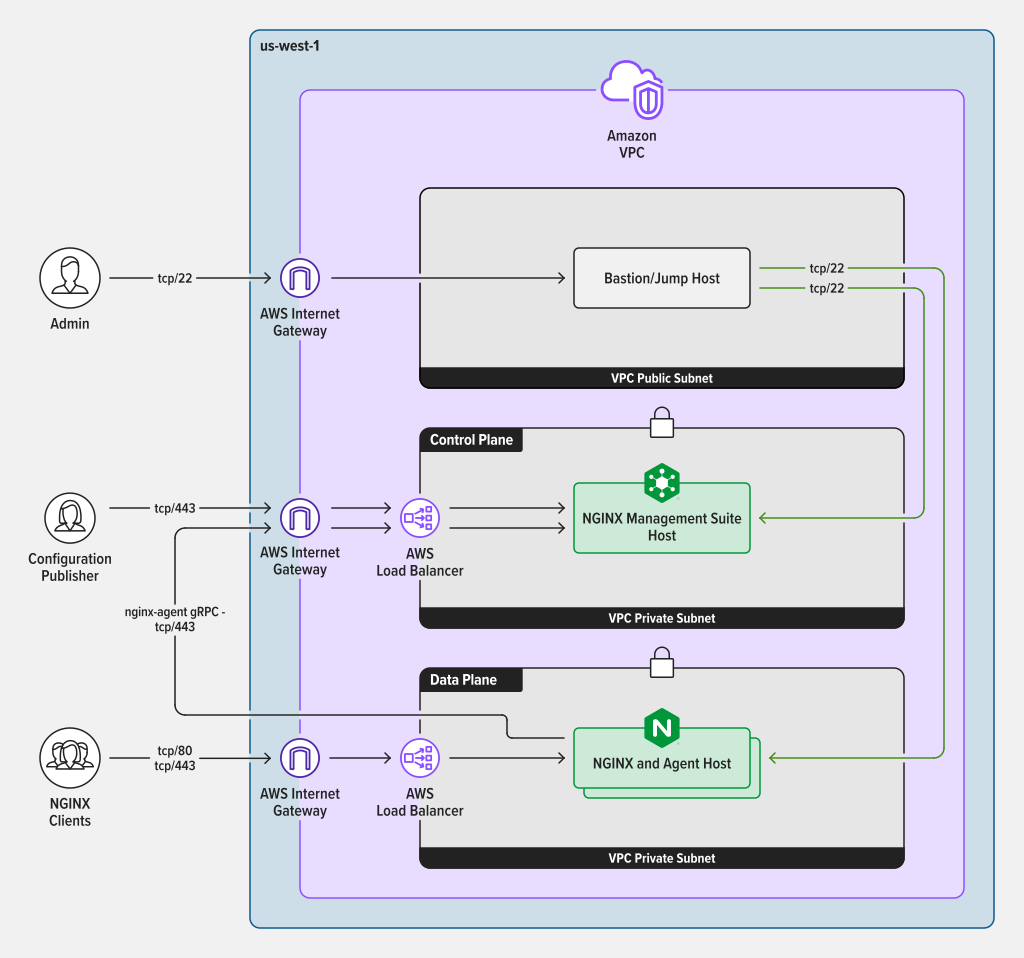
La arquitectura de referencia básica implementa una instancia de NGINX Management Suite con el número necesario de instancias de NGINX Plus. La topología de red implementada sigue las prácticas recomendadas para el proveedor de servicios en la nube de destino.
Por ejemplo, si utiliza Amazon Web Services (AWS), puede implementar esta infraestructura:
Cómo empezar
Para empezar a usar IaC con NGINX Management Suite, clone este repositorio y siga las instrucciones del archivo README para crear sus imágenes. Para la arquitectura de referencia básica, deberá seguir las guías de Packer para generar una imagen de NGINX Management Suite y otra de NGINX Plus.
Una vez que haya generado sus imágenes, puede utilizarlas para implementar su arquitectura de referencia. La pila de Terraform utiliza valores predeterminados razonables y ofrece opciones de configuración que puede modificar para adaptarlas a sus necesidades.
Cómo contribuir
Este repositorio está en desarrollo activo y agradecemos las contribuciones de la comunidad. Para obtener más información, consulta nuestra guía de contribución.
Recursos adicionales
- Seminario web: Cómo adoptar la infraestructura como código
- Blog: DevOps y la entrega inmutable
- eBook: Seguridad como código
Sobre el autor
Artículos relacionados del blog

Únete a F5 NGINX en AppWorld 2024
Descubre las numerosas razones para asistir al evento insignia de F5, que incluirá un emocionante anuncio sobre la cartera de productos NGINX.
Rotación de certificados SSL/TLS sin reinicios en NGINX Open Source
La función de diccionario compartido permite configurar NGINX sin necesidad de reiniciarlo al renovar los certificados SSL/TLS.
Exposición de APIs en Kubernetes
La unidad 2 de Microservices March 2022 se centra en cómo exponer tus API en Kubernetes. Aquí tienes enlaces a los recursos que necesitas: la retransmisión en directo del 14 de marzo, artículos de blog y otros recursos de preparación, y el laboratorio práctico «Protege las API de Kubernetes mediante la limitación de solicitudes».
NGINX Sprint 2.0: visión clara, código renovado y nuevos compromisos con el código abierto
Hoy, en NGINX Sprint 2.0, anunciamos cómo respaldaremos nuestra visión del futuro de las aplicaciones modernas con una mayor presencia en la comunidad de código abierto, incluida la participación en el proyecto comunitario Kubernetes, nuevos proyectos de software de código abierto y la arquitectura de referencia para aplicaciones modernas.
Presentamos NGINX Plus R22
NGINX Plus R22 incorpora nuevas funcionalidades, como la compatibilidad con OCSP para verificar la revocación de certificados en TLS mutuo, el uso de varios proveedores de identidad OIDC en una configuración, el seguimiento en tiempo real de la limitación de solicitudes y conexiones en el panel de NGINX Plus y mejoras en NGINX JavaScript.
Presentamos NGINX Plus R17
NGINX Plus R17 incorpora compatibilidad con la limitación de velocidad en dos fases y con TLS 1.3, la versión más reciente del protocolo Transport Layer Security. La configuración de OpenID Connect es más sencilla y NGINX ModSecurity WAF es el doble de rápido que antes. También se ha actualizado el módulo JavaScript de NGINX.