En lo que respecta a la seguridad de las aplicaciones y las API, esperar a descubrir vulnerabilidades cuando ya están en producción es como instalar un sistema de seguridad doméstico después de un robo: es demasiado tarde. Este principio es fundamental en nuestro enfoque de los servicios de seguridad de API.
Y precisamente por eso, el equipo de F5 se complace en presentar la nueva función de pruebas de API de nuestro servicio F5 Distributed Cloud API Security, que forma parte de F5 Application Delivery and Security Platform. Esta funcionalidad permite a los equipos de seguridad detectar posibles problemas en una fase más temprana del proceso de desarrollo, identificando de forma proactiva las vulnerabilidades antes de que los atacantes tengan la oportunidad de explotarlas. Supone un cambio radical para las organizaciones que buscan reforzar la seguridad de sus API ante el panorama actual de amenazas en constante evolución.
El creciente desafío de la seguridad de las API
Las interfaces de programación de aplicaciones (API) se han convertido en la columna vertebral de los negocios digitales. Conectan nuestras aplicaciones, hacen posibles las experiencias digitales e impulsan la innovación. Sin embargo, esta conectividad conlleva riesgos importantes. Según nuestro Informe de F5 sobre el estado de la estrategia de aplicaciones de 2025, el 58 % de las organizaciones considera que la proliferación de API es un problema importante, ya que genera una complejidad de gestión que puede dejar expuestos cada vez más servicios críticos y activos empresariales, incluidos datos confidenciales.
Pasar de una seguridad reactiva a una proactiva
Hoy en día, la mayoría de las organizaciones abordan la seguridad de las API de forma reactiva. Supervisan el tráfico en producción para intentar identificar patrones o comportamientos sospechosos que puedan indicar un ataque. Aunque este enfoque es necesario, no basta por sí solo.
Uno de los primeros retos que identificamos fue determinar cómo lograr que cada prueba de seguridad tuviera en cuenta el contexto y estuviera bien enfocada. Primero necesitábamos comprender la lógica y la función de cada endpoint para, a continuación, poder iniciar pruebas específicas adaptadas a cada API concreta. Este nivel de personalización es esencial, ya que cada API presenta vulnerabilidades únicas en función de su finalidad e implementación.
El resultado es nuestra nueva funcionalidad de pruebas de API, que permite a los equipos de seguridad realizar pruebas específicas en endpoints de API de preproducción. Al identificar las vulnerabilidades antes del despliegue, las organizaciones pueden corregir los problemas antes de que puedan explotarse en entornos de producción.
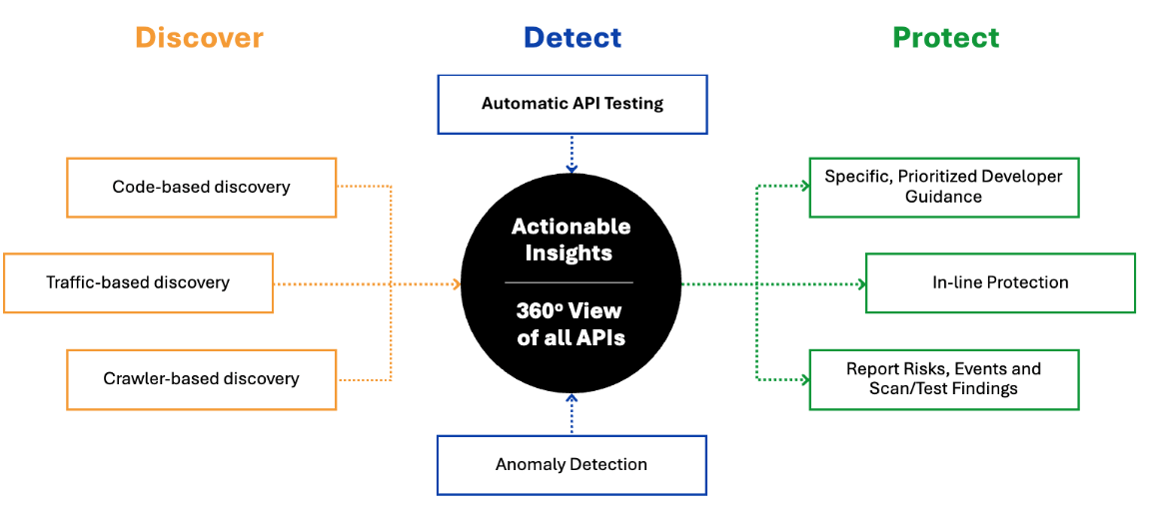
El enfoque integral de F5 para la seguridad de las API combina capacidades de descubrimiento, detección y protección para ofrecer una visión completa de 360° de su ecosistema de API, lo que permite tanto la identificación proactiva de vulnerabilidades como la defensa frente a amenazas en tiempo real.
Encontrar el equilibrio adecuado
Otra conclusión que hemos extraído de nuestra experiencia ha sido comprender quién utiliza realmente las herramientas de pruebas de API. Aunque inicialmente nos dirigíamos a equipos de DevOps y desarrolladores, descubrimos que los principales usuarios eran los profesionales de operaciones de seguridad (SecOps) y de operaciones de seguridad del desarrollo (DevSecOps). Este descubrimiento ha definido nuestro enfoque.
Aprendimos que complicar en exceso la solución con demasiadas opciones de configuración y un nivel de detalle excesivo no era la mejor estrategia. Los equipos de seguridad necesitan una solución potente pero sencilla, que pueda integrarse fácilmente en sus flujos de trabajo actuales sin requerir una formación ni una configuración exhaustivas.
Nuestra solución realiza pruebas avanzadas en consonancia con el Top 10 de seguridad de API del Open Web Application Security Project (OWASP), incluidas comprobaciones de autenticación deficiente, falta de autorización y otras vulnerabilidades críticas. Pero lo hace de una forma accesible y práctica para los equipos de seguridad.
Impacto en el mundo real
“«Las investigaciones de la Oficina de Cumplimiento y el consiguiente decreto de consentimiento dejan claro que la seguridad de las API es primordial y debe estar en el punto de mira de todos los operadores».—Loyaan A. Egal, jefe de la Oficina de Cumplimiento y presidente del Grupo de Trabajo sobre Privacidad y Protección de Datos de la Comisión Federal de Comunicaciones de Estados Unidos”
Las repercusiones económicas de la seguridad de las API son considerables. Informe de IBM sobre el coste de una filtración de datos reveló que el coste medio de una filtración de datos en 2024 alcanzó los 4,88 millones de dólares a nivel mundial, un 10 % más que el año anterior. El mismo estudio determinó que los equipos de seguridad tardaron una media de 258 días en identificar y contener una filtración.
Este prolongado plazo de detección genera un periodo de vulnerabilidad más extenso durante el cual los atacantes pueden acceder a datos y sistemas confidenciales. En el caso concreto de las API, el impacto puede ser aún más grave, dado su acceso directo a datos valiosos y funciones empresariales. Mediante la implementación de pruebas proactivas de las API, las organizaciones pueden identificar y corregir vulnerabilidades antes de que se exploten en producción. Este enfoque preventivo no solo ayuda a evitar brechas de seguridad costosas, sino que también reduce significativamente el tiempo y el esfuerzo necesarios para subsanarlas, en comparación con abordar las vulnerabilidades una vez que ya han sido explotadas.
Cerrar la brecha con un enfoque por capas
Quizá la conclusión más importante a la que hemos llegado sea que ni las pruebas proactivas ni la supervisión en tiempo de ejecución bastan por sí solas para garantizar una seguridad sólida de las API. Las organizaciones necesitan ambas: pruebas para detectar vulnerabilidades de forma temprana y supervisión para identificar ataques que exploten vulnerabilidades desconocidas.
Este enfoque por capas es crucial a medida que los ataques contra las API siguen evolucionando y su impacto se agrava. Según Gartner, las brechas de seguridad en las API provocan la filtración de al menos diez veces más datos que una brecha de seguridad media, una estadística alarmante que pone de manifiesto por qué las organizaciones no pueden depender de una única línea de defensa. Ante unos ataques cada vez más sofisticados y potencialmente dañinos, la necesidad de combinar pruebas preventivas y supervisión activa nunca había sido tan evidente. En la economía digital actual, donde las API actúan como tejido conectivo entre aplicaciones y servicios, las pruebas de seguridad proactivas no son solo una buena práctica, sino un imperativo empresarial. Al identificar y corregir las vulnerabilidades antes de que puedan explotarse, las organizaciones pueden proteger sus activos digitales más valiosos y, al mismo tiempo, ofrecer las experiencias fluidas que esperan sus clientes.
Obtenga más información sobre nuestra solución integral F5 Distributed Cloud API Security aquí.
Sobre los autores
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.