Durante seis años hemos estado preguntando al mercado cuáles son sus principales retos en entornos multinube. Durante seis años, los mismos cuatro retos han encabezado la lista:
- Complejidad de las herramientas y las API
- Optimización del rendimiento de las aplicaciones
- Migración de aplicaciones entre nubes y centros de datos
- Aplicar políticas de seguridad coherentes en todas las aplicaciones
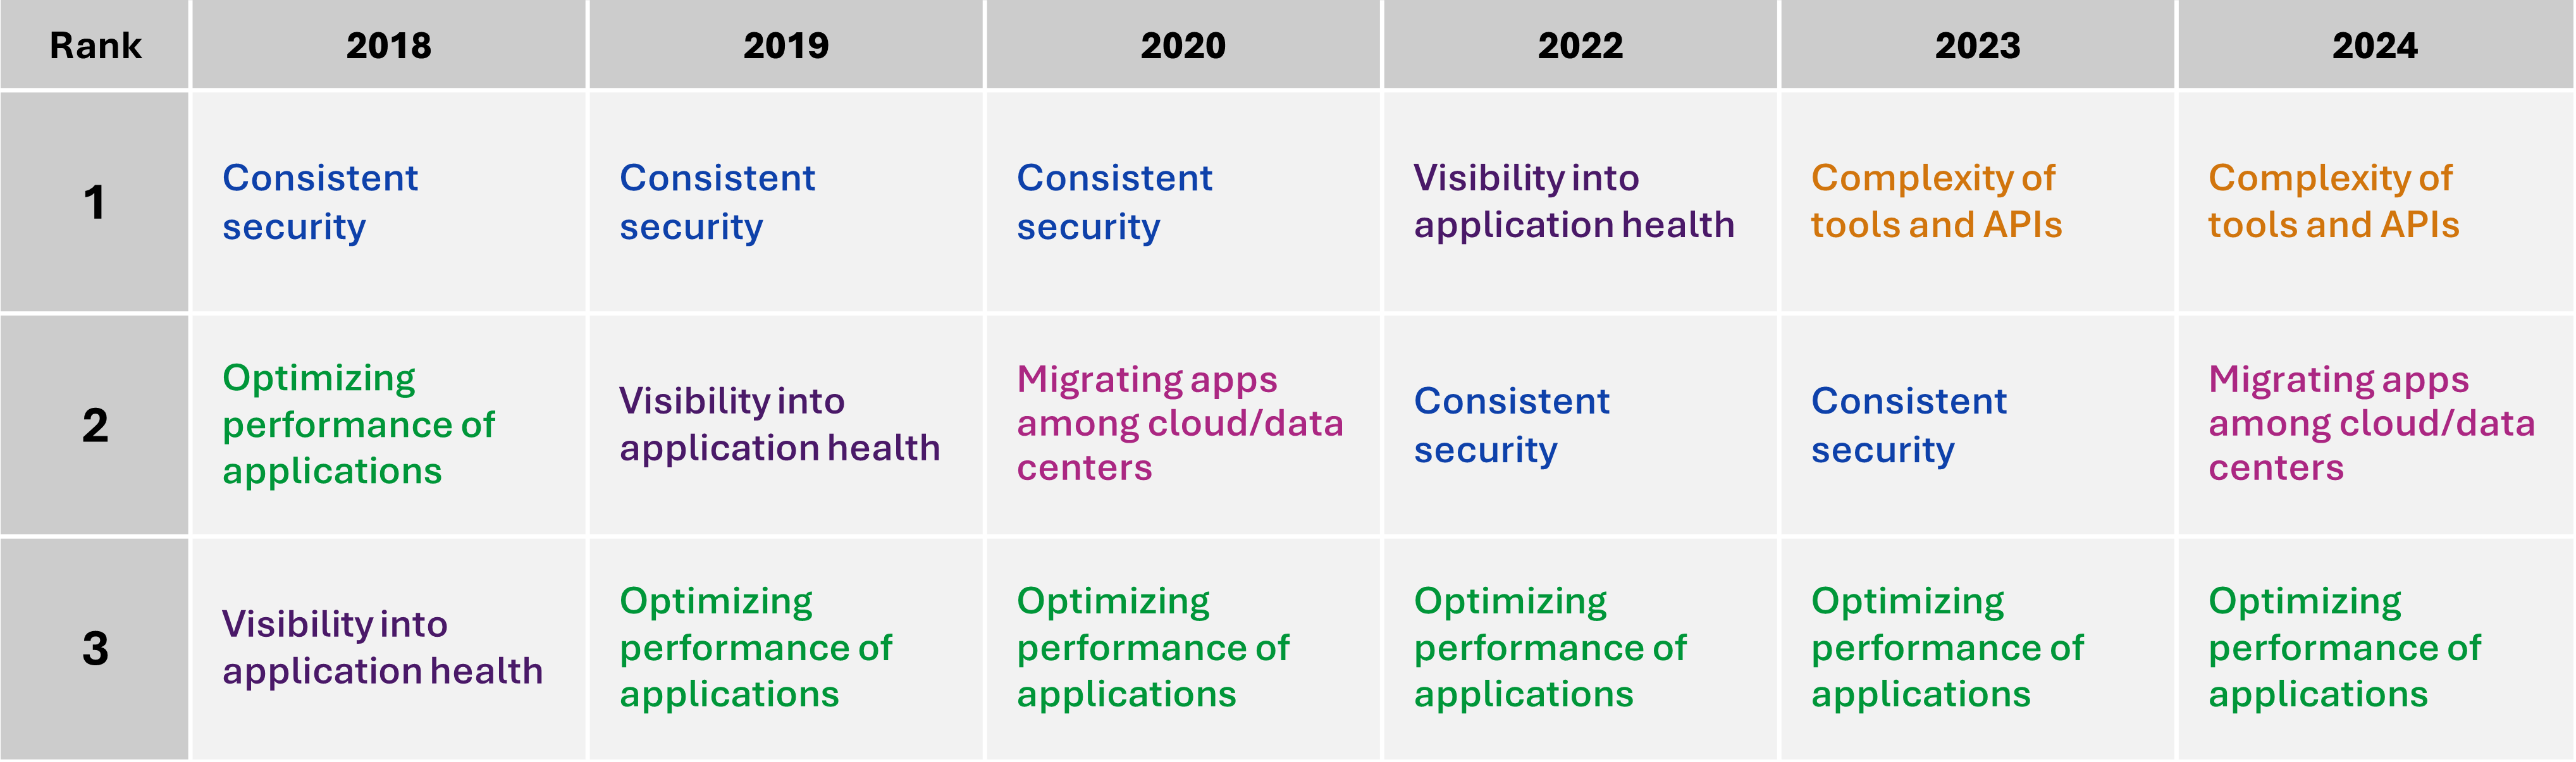
Curiosamente, antes de que el mundo adoptara la multinube como modelo operativo predeterminado, cuatro de estos retos se resolvían mediante controladores de entrega de aplicaciones (ADC). Aunque en sus inicios era un equilibrador de carga, el ADC llegó a ser mucho más que eso. Los ADC centralizaban la seguridad y la entrega en un único software o dispositivo. Constituían el punto de control estratégico por el que circulaba el tráfico, lo que permitía a las empresas optimizar, proteger y escalar las aplicaciones. Al disponer de una única interfaz y API, las organizaciones no tenían que crear equipos aislados para gestionar la entrega y la seguridad de las aplicaciones, ni preocuparse por la proliferación de herramientas.
Aumento de la complejidad de las aplicaciones
Hasta hace poco, migrar aplicaciones entre nubes y centros de datos no suponía un reto importante, pero la adopción de la multinube como modelo predeterminado por parte de empresas de todo el mundo ha cambiado esta situación.
Fue entonces cuando vimos cómo el aumento de la complejidad y el exceso de herramientas se convertían en un problema, dado que no hay dos entornos de nube que se gestionen de la misma manera y que las organizaciones añadieron otro plano de control al conjunto con los servicios de seguridad basados en la nube. Estos últimos hicieron prácticamente imposible mantener una seguridad uniforme, lo que, a su vez, dificultó la migración de las cargas de trabajo, ya que los mismos servicios de seguridad que funcionaban en un entorno podían no funcionar en otro, o ni siquiera ofrecer prestaciones equivalentes a las capacidades de seguridad existentes.
Las organizaciones están repatriando cargas de trabajo, pero gran parte de este movimiento tiene como objetivo facilitar el desarrollo de una infraestructura preparada para la IA que acerque los datos a los modelos de IA que tienen previsto utilizar. Algunas cargas de trabajo permanecen en la nube pública y seguirán haciéndolo. Las organizaciones apuestan firmemente por entornos híbridos y multinube.
Eso no significa que estén dispuestas a sufrir las consecuencias de una seguridad incoherente, la imposibilidad de optimizar el rendimiento y la complejidad derivada de un exceso de herramientas y API que aumentan la carga operativa y hacen más probable que un error provoque una interrupción del servicio o algo peor.
La entrega de aplicaciones siempre ha evolucionado para afrontar los retos planteados por las nuevas arquitecturas de aplicaciones, los nuevos entornos y los nuevos patrones de tráfico. Los recientes cambios en la ubicación de las cargas de trabajo, junto con la incorporación de la IA, están impulsando un cambio de paradigma que exige una respuesta por parte de la entrega de aplicaciones.
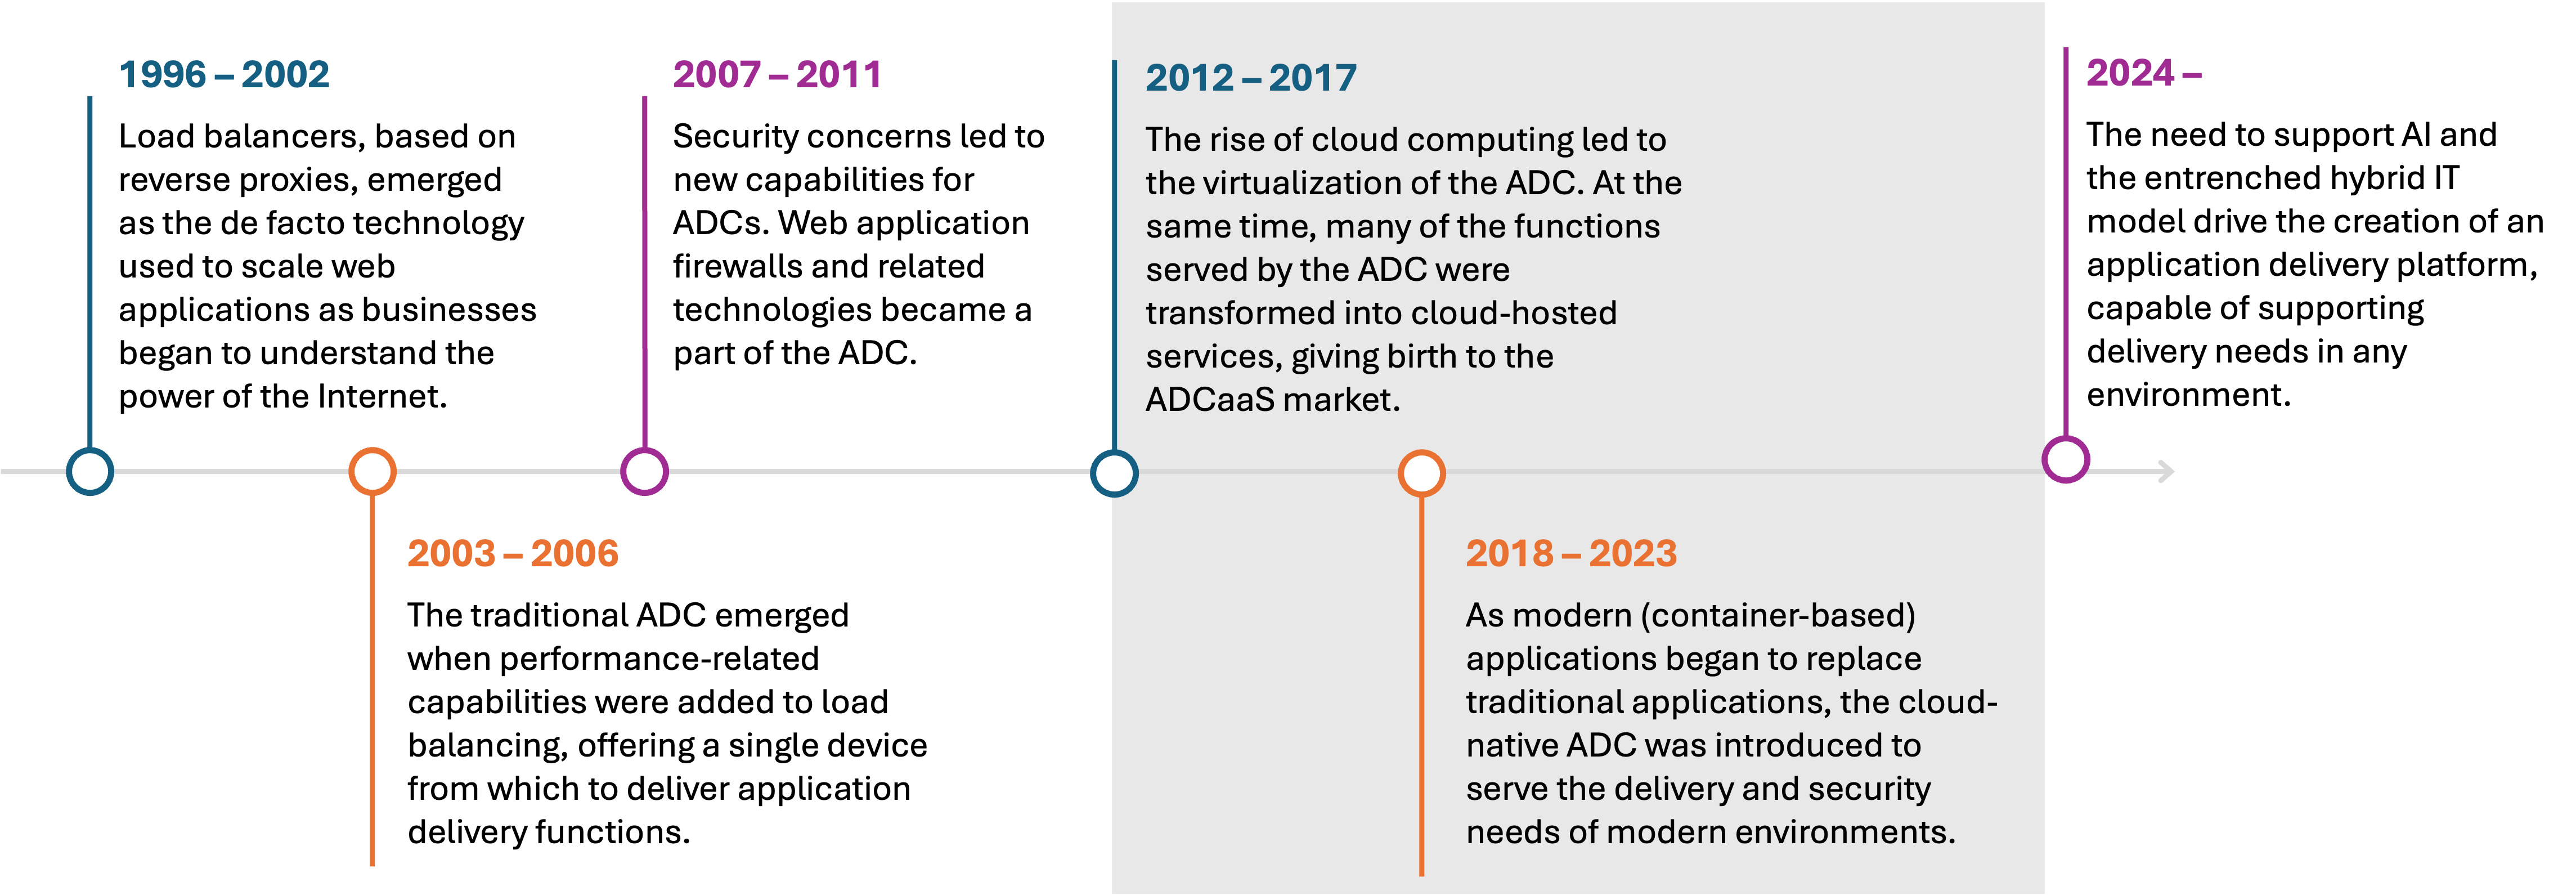
La necesidad de un ADC moderno
Lo que hemos aprendido de nuestros estudios anuales, incluidos nuestros análisis exhaustivos de la IA, las API y los modelos multinube, es que las organizaciones necesitan una plataforma que proporcione tanto servicios de entrega como de seguridad y que sea compatible con ambos para cargas de trabajo en cualquier entorno: nube pública, centro de coubicación, instalaciones propias e incluso el extremo de la red.
Quieren un ADC, pero quieren un ADC moderno. Un ADC que aborde los retos más habituales de entrega y seguridad y ofrezca una forma de gestionar aquellos que no son tan habituales. Quieren un ADC que se adapte a su cartera de aplicaciones altamente híbrida: una combinación de aplicaciones modernas y tradicionales y, cada vez más, aplicaciones de IA.
También quieren aprovechar el potencial de la IA para la entrega y la seguridad de aplicaciones. Quieren que la IA les ayude a generar políticas y código personalizado, así como a extraer información que les permita abordar los problemas de rendimiento y seguridad antes de que se conviertan en incidentes. Además, quieren que los asistentes de IA ofrezcan soporte en tiempo real y mejoren la eficiencia de la toma de decisiones.
Pero también quieren que ese ADC pueda implementarse allí donde implementen aplicaciones.
Lo que el mercado quiere —y necesita— es un ADC que aborde la complejidad de gestionar un entorno de TI híbrido y los nuevos retos que plantea el uso de aplicaciones de IA en prácticamente todas las funciones empresariales y operativas.
Un ADC que hoy no existe. Pero existirá.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.