Protección de identidades para Office 365
Descripción general
Microsoft Office 365 es una opción muy popular para externalizar los costes de gestión e infraestructura asociados al funcionamiento de aplicaciones de uso general, como el correo electrónico y otras herramientas de productividad. Office 365 permite utilizar un modelo de identidad federada que le proporciona un control total sobre la identidad de los usuarios, incluidos los hashes de sus contraseñas.
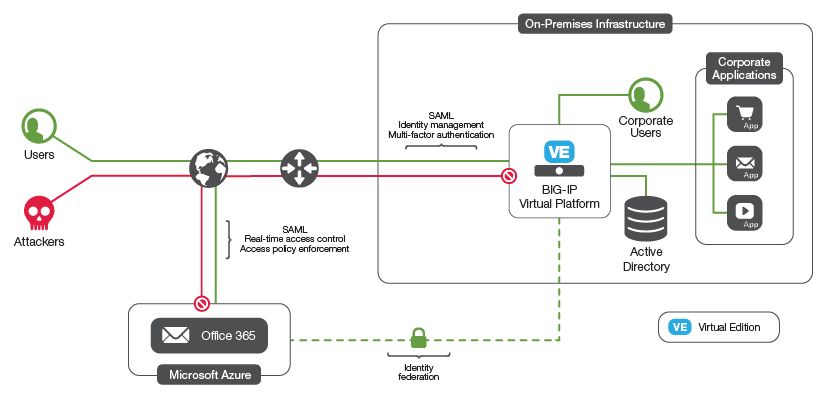
El uso de BIG-IP Access Policy Manager (APM) le permite proporcionar una gestión de identidades federada y segura desde su Active Directory existente a Office 365, sin la complejidad que suponen las capas adicionales de servidores de Servicios de federación de Active Directory (ADFS) y servidores proxy. Puede utilizar muchas de las funciones de seguridad avanzadas de APM, como las restricciones geográficas y la autenticación multifactor, para proteger aún más el acceso a Office 365.
Consideraciones
Una vez que haya decidido migrar a los usuarios a Office 365, deberá elegir un modelo de inicio de sesión. Muchas organizaciones grandes optan por un modelo de identidad federada para poder mantener un control interno total sobre los hashes de las contraseñas.
En el modelo de identidad federada, Office 365 utiliza el lenguaje de marcado para confirmaciones de seguridad (SAML) para autenticar a los usuarios mediante su servicio de Active Directory existente (el proveedor de identidades o IdP). Para elegir el inicio de sesión federado, debe permitir que Office 365 acceda a sus servidores de Active Directory y traduzca las solicitudes de autenticación SAML.
Una forma de conseguirlo es utilizar servidores de Servicios de federación de Active Directory de Microsoft (ADFS) y servidores proxy de ADFS para gestionar el acceso seguro y actuar como proveedor de identidades (IdP) de SAML.
Pero hay una forma más sencilla.
Con BIG-IP Local Traffic Manager (LTM) y Access Policy Manager (APM), puede prescindir únicamente de los servidores proxy de ADFS o bien de los servidores proxy de ADFS y de los propios servidores ADFS. En ambos casos, las políticas avanzadas de protección de la seguridad que ofrece BIG-IP (funciones de cortafuegos, restricciones geográficas y de reputación, autenticación previa, entre otras) pueden utilizarse para proteger la infraestructura de directorios clave.
La sustitución de los servidores proxy de ADFS proporciona alta disponibilidad, así como servicios de autenticación previa para los servidores de ADFS, mediante una plataforma segura con certificación de cortafuegos.
Sustituir tanto los servidores proxy de ADFS como los propios servidores de ADFS ofrece las mismas ventajas de seguridad y autenticación previa, además de simplificar la infraestructura.
Los clientes pueden autenticarse previamente mediante comprobaciones avanzadas, como la autenticación de dos factores, los certificados de cliente, etc. También puede implementar comprobaciones de los endpoints, como su ubicación y reputación.
La implementación de BIG-IP para proteger o sustituir servidores ADFS puede simplificarse considerablemente mediante el uso de la plantilla iApp de F5 para ADFS. Las plantillas iApp convierten la creación de configuraciones avanzadas en un sencillo proceso guiado por un asistente, cuyo resultado es una configuración probada y verificada.
Una vez que disponga de un IdP SAML operativo, podrá ampliar esta federación de identidades a muchas otras aplicaciones y servicios compatibles con SAML, lo que le permitirá disfrutar de un inicio de sesión único en muchas otras aplicaciones SaaS basadas en la web.
Pasos
En primer lugar, deberá decidir qué modelo de implementación elegir. Las opciones se explican detalladamente en la serie de artículos de F5 sobre ADFS.
1. Una vez que haya elegido un modelo de implementación que cumpla sus requisitos, consulte la Guía de implementación de ADFS y descargue la plantilla de iApp.
2. Asegúrese de disponer de las credenciales y los permisos necesarios para realizar cambios de configuración en sus servidores de Active Directory.
3. Implemente sus sistemas BIG-IP y pruebe la alta disponibilidad, la conectividad de red, etc.
4. Ejecute la plantilla de iApp e introduzca la información necesaria. Ahora dispone de una instalación básica operativa.
Resultado
Acceso optimizado, seguro y gestionado a Office 365 para los usuarios.
Si desea explorar la autenticación avanzada, consulte BIG-IP Access Policy Manager Policy Manager: autenticación e inicio de sesión único.