Depuis plusieurs années maintenant, ma collègue Cindy Borovick et moi-même recueillons, compilons et analysons des milliers de réponses de professionnels de l’informatique du monde entier dans le cadre de nos enquêtes État des lieux de la fourniture d’applications . Comme il se doit pour F5, ces enquêtes visent principalement à mieux comprendre le paysage des services applicatifs. Lorsque nous en publions les résultats, les personnes qui connaissent moins bien cette technologie nous posent souvent la même question : « Que sont les services applicatifs ? »
C’est une bonne question, qui mérite une réponse. Et une image. Parce qu’un blog tech sans image, qu’est-ce que c’est ? Ennuyeux. Voilà ce que c’est : ennuyeux.
La réponse la plus simple à cette question est la suivante : « Un service applicatif est tout service hébergé sur un réseau qui inspecte, modifie, rejette, transfère ou modifie les données applicatives. » Ou, comme je pourrais l’expliquer à quelqu’un qui ne travaille pas dans l’informatique : « Un service applicatif est un point de passage défini dans votre système de navigation entre votre position actuelle et votre destination. » Car c’est bien ce qu’ils sont : des points de passage sur le chemin des données.
ANALYSE DU CHEMIN DES DONNÉES
Le chemin des données traverse les réseaux locaux, Internet et les réseaux d’entreprise. Il s’agit de l’itinéraire emprunté par chaque paquet pour aller du point A (client) au point B (application). Lorsqu’ils parcourent ce chemin, les paquets doivent transiter par un certain nombre d’équipements et de services, chacun assurant des fonctions réseau et applicatives allant du simple routage à des traitements cryptographiques complexes. Dans le cadre de nos enquêtes, nous suivons vingt-six (26) services différents qui assurent la sécurité, les performances, la gestion des identités et des accès, la mobilité et la disponibilité pour les applications comme pour les utilisateurs. Tous ces services sont déployés sur le chemin des données, ce qui signifie que les requêtes et les réponses des applications doivent passer par eux pour atteindre leur destination, qu’il s’agisse du client (trafic sortant) ou de l’application (trafic entrant).
Chaque application présente des exigences et des besoins différents. Elle est donc susceptible de disposer de son propre chemin de données et d’un ensemble de services applicatifs répondant à ces exigences et à ces besoins. Certains peuvent être dictés par des impératifs commerciaux, d’autres par la réglementation. Quelle que soit leur origine, ils doivent être satisfaits. C’est précisément la raison d’être des services applicatifs.
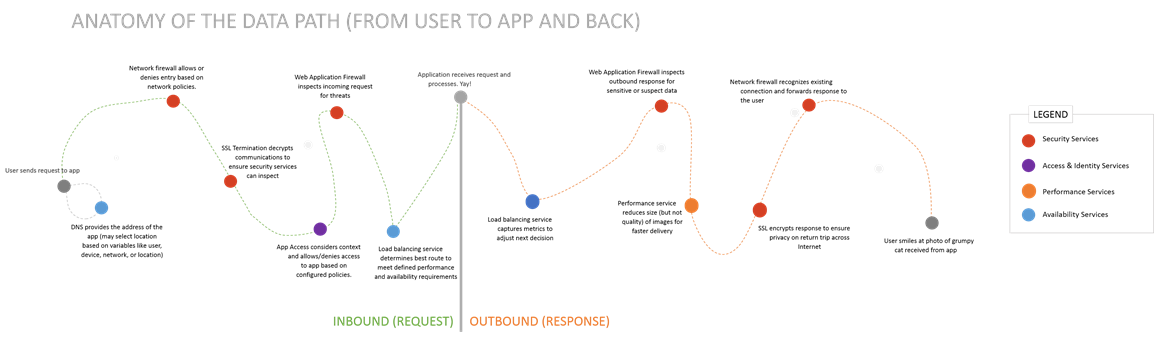
C’est également pour cette raison que nous incluons des services réseau tels que les « pare-feu réseau » dans la catégorie des services applicatifs. Les pare-feu réseau sont les moins sensibles au contexte applicatif, car ils ne s’intéressent généralement qu’aux ports et aux adresses IP, mais ils en tiennent tout de même compte. Ils font également partie des services par lesquels le chemin de données doit passer. Parmi les services applicatifs que nous suivons, il s’agit du plus couramment déployé : 83 % des personnes interrogées indiquent en avoir actuellement au moins un en production.
Au-delà du pare-feu réseau, le chemin des données traverse une grande variété de services applicatifs. Fait intéressant, le chemin des données entrantes peut différer de celui des données sortantes. C’est pourquoi je les ai séparés dans l’incontournable schéma. En fait, dans le monde hautement programmable d’aujourd’hui, il est de plus en plus fréquent que le chemin des données varie non seulement d’une application à l’autre, mais aussi d’une requête à l’autre. Les réseaux des fournisseurs de services sont notoirement exigeants en matière de vitesse et, tout comme nous ne pouvons ignorer les limites imposées par la vitesse de la lumière aux débits de transfert de données, nous ne pouvons ignorer qu’une latence (un délai), même minime, s’ajoute chaque fois qu’un service inspecte une requête ou une réponse. Ainsi, les opérateurs de réseaux de services sont devenus experts en chaînage dynamique de services, qui ajuste le chemin des données en temps réel en fonction des données applicatives qu’il transporte à cet instant.
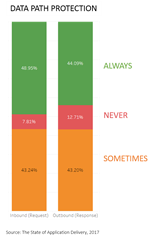
La plupart des réseaux d’entreprise sont moins flexibles par conception, mais les chemins de données entrants et sortants sont néanmoins susceptibles de différer en ce qui concerne les services applicatifs. La sécurité en est un bon exemple. Un rapide examen des stratégies de protection des chemins de données adoptées par les répondants à notre dernière enquête révèle des différences dans la fréquence à laquelle les chemins de données entrants et sortants sont protégés par des services applicatifs. Il est légèrement plus courant qu’un service de sécurité applicative, tel qu’un pare-feu d’applications web, protège la requête entrante plutôt que la réponse sortante. Les requêtes entrantes peuvent donc emprunter un itinéraire différent de celui des réponses sortantes correspondantes.
SERVICES D’APPLICATIONS
Les services applicatifs couvrent donc tout l’éventail des « fonctions » que l’on peut trouver sur le réseau. Ils ont en commun la définition suivante : le chemin des données passe par le service (en entrée, en sortie ou dans les deux sens), ce qui permet d’inspecter, de rejeter, de transférer ou de modifier les données applicatives. Le qualificatif « applicatif » est essentiel, faute de quoi il faudrait inclure des équipements tels que les commutateurs et les routeurs, qui interviennent rarement sur les données applicatives et s’attachent plutôt à acheminer les paquets à partir des données réseau aussi rapidement et efficacement que possible.
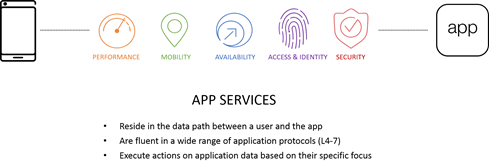
Les services applicatifs comprennent notamment : le DNS, l’équilibrage de charge, les pare-feu applicatifs web, les pare-feu réseau, les VPN SSL, la mise en cache, l’optimisation TCP et les services de déchargement SSL/TLS. En moyenne, la plupart des organisations utilisent au moins 14 des 26 services que nous suivons et, en 2017, près des trois quarts (74 %) en déployaient au moins dix. Le schéma présenté ici est donc un peu simpliste, car il ne rend pas justice aux déploiements conséquents de services applicatifs dans les environnements réels. En revanche, le tracé sinueux du chemin des données est réaliste, car les câbles passent au-dessus et à travers toutes sortes d’obstacles physiques, de baies et de panneaux de brassage. Vraiment. Ils ne suivent pas les lignes droites que nous aimons représenter dans les schémas.
Dans notre enquête annuelle, nous (F5) posons des questions sur les services applicatifs, car c’est précisément notre métier : fournir aux entreprises des services applicatifs qui leur permettent de faire fonctionner leurs applications, que ce soit dans le cloud, dans le centre de données (ou quelque part entre les deux). Au fil des ans, ces services sont devenus des composants essentiels des déploiements d’applications, et non plus de simples « options appréciables ». L’évolutivité, la rapidité et la sécurité ne sont plus facultatives pour les applications : ce sont des exigences fondamentales qui nécessitent le plus souvent le recours à des services applicatifs.
Que vous en ayez conscience ou non (et, dans la plupart des cas, mieux vaut que vous ne vous en rendiez pas compte), presque toutes les requêtes adressées à une application — que ce soit via une API ou une URL dans un navigateur — transitent par au moins un service applicatif, et probablement davantage. Qu’il s’agisse d’évolutivité, de sécurité ou de performances, les applications sont aujourd’hui plus sûres et plus rapides grâce aux services applicatifs qui les prennent en charge.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.