Vous avez peut-être remarqué que la facilité de gestion constitue l’un des principaux leitmotivs du discours sur le multicloud. En effet, la mise à l’échelle, la sécurisation et la mise à disposition des applications auprès des utilisateurs nécessitent un ensemble précis de services : équilibrage de charge, calcul, stockage et sécurité des applications. Et si le cloud peut (et c’est bien le cas) grandement faciliter le processus de provisionnement de ces services, c’est au détriment de l’exploitation. Malheureusement, il ne fait que déplacer la complexité ailleurs.
Si c’est vous qui provisionnez ces services, tout va bien. Mais si c’est vous qui devez les configurer, les ajuster et les gérer, c’est nettement moins réjouissant.
Parce que la complexité rend la gestion plus difficile. Aucun cloud ne ressemble à un autre (en matière d’API et de services), ce qui implique souvent deux modèles opérationnels totalement distincts que les équipes doivent désormais gérer.
La facilité de gestion joue donc un rôle essentiel dans la réussite d’une stratégie multicloud.
L’un des moyens dont disposent les organisations pour y parvenir consiste à adopter des mécanismes qui simplifient les déploiements. Ceux-ci prennent de plus en plus la forme de modèles : OpenStack HEAT, AWS CloudFormation et Azure ARM viennent notamment à l’esprit. Ces modèles codifient l’essentiel d’un déploiement BIG-IP en définissant la configuration précise à mettre en place pour exploiter la véritable valeur de BIG-IP : ses services.
Les modèles sont l’un des meilleurs exemples d’infrastructure en tant que code (IAC). En effet, ils peuvent être traités exactement comme des artefacts de code. Ils peuvent être versionnés, faire l’objet de branches, être fusionnés, récupérés, clonés et, enfin, déployés.
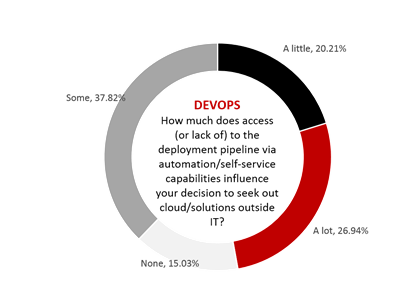
Ce modèle s’accorde bien avec la vision DevOps du cloud et de sa gestion au moyen d’API et de langages de script. Après tout, si le DevOps peut étendre son influence au NetOps, qui peut à son tour déployer rapidement des services selon une approche IAC, tout le monde y trouve son compte. C’est exactement ce qu’il faut, sachant que l’absence de tels services côté NetOps incite fortement les équipes DevOps à contourner le service informatique lorsqu’il s’agit du cloud.
La prise en charge de la gestion multicloud correspond exactement à ce que nous (le « nous » désignant ici l’entreprise) avions imaginé lorsque nous avons commencé à développer des modèles pour OpenStack, AWS et Azure. C’est afin de permettre une approche IAC offrant davantage d’agilité et de rapidité que ces modèles sont disponibles gratuitement sur github.
Parce que les déploiements réalisés dans notre laboratoire ne sont ni les vôtres, ni ceux de cet autre type (assis derrière vous et lisant par-dessus votre épaule). Les déploiements partagent un ensemble de caractéristiques communes, mais chaque application a des besoins spécifiques auxquels une même configuration de services standardisée ne peut pas répondre. La répartition de charge à tour de rôle peut convenir aux applications sans état reposant sur des microservices, mais elle peut s’avérer terriblement inefficace (sans parler de son coût) pour d’autres architectures applicatives, en particulier dans les environnements cloud. Vous devez pouvoir adapter et optimiser les performances des applications, tout en garantissant la sécurité des données et des interactions avec les utilisateurs.
Vous devez pouvoir récupérer, cloner et valider ces artefacts dans vos propres dépôts afin de tirer parti d’une approche NetOps intégrant l’IaC, pour déployer la plus grande partie possible de votre socle de services dans le plus grand nombre possible de vos environnements cloud.
Vous pouvez donc récupérer, cloner, valider et déployer selon votre propre calendrier, que ce soit trois fois par jour ou trois fois par trimestre. C’est open source et toujours librement accessible.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.