
Sécuriser. Simplifier. Innover. Trois mots simples qui décrivent l’impératif numérique de toute organisation.
Deux ans après le début de la pandémie, il est clair que le rythme d’adoption et de transformation numériques a franchi un nouveau palier. Quels que soient leur type, leur taille et leur implantation géographique, les organisations considèrent de plus en plus l’innovation en matière d’expérience client et collaborateur comme indispensable à leur survie. Elles adoptent de nouveaux modèles économiques, processus et technologies pour mieux répondre aux habitudes de consommation actuelles et assurer une fourniture plus sûre des biens et des services.
Cette accélération numérique met en relief les opportunités et les défis auxquels chaque organisation est confrontée. Les dirigeants prennent des décisions en matière de stratégie et de planification pour améliorer l’expérience client, transformer leur entreprise et se démarquer grâce à leurs portefeuilles d’applications. Parallèlement, les équipes d’exploitation informatique doivent faire face à des menaces de sécurité toujours plus nombreuses, à des applications et infrastructures héritées sur lesquelles reposent encore les activités les plus critiques de l’entreprise, ainsi qu’à une complexité écrasante.
Alors, comment surmonter ces nombreux défis et prospérer dans un avenir numérique ? Ne serait-ce que pour survivre et rester pertinentes, les organisations doivent progresser sans cesse vers ces trois objectifs interdépendants :
- Sécuriser : Qu’il s’agisse d’une attaque contre la chaîne d’approvisionnement logicielle, d’attaques généralisées par rançongiciel, de vulnérabilités CVE non corrigées ou de vulnérabilités log4j dissimulées dans vos applications, les menaces de sécurité sont omniprésentes. Et protéger vos actifs les plus précieux — vos applications — devient de plus en plus difficile dans les environnements hybrides, multicloud ou de cloud distribué. Les entreprises doivent disposer de fonctionnalités robustes de sécurité des applications et des API couvrant les environnements sur site, de cloud public et en périphérie, tout en permettant la gestion et l’application de politiques de sécurité cohérentes dans des déploiements complexes.
- Simplifier : Bruce Schneier a parfaitement résumé la situation en 1999 lorsqu’il a déclaré : « La complexité est le pire ennemi de la sécurité. » Aujourd’hui, les entreprises ne doivent plus seulement se préoccuper de leur infrastructure sur site. Elles doivent désormais gérer plusieurs clouds, des environnements en périphérie, des appareils professionnels et personnels nécessitant un accès à des données sensibles, ainsi qu’un éventail toujours plus large d’architectures applicatives, des applications monolithiques aux microservices en passant par les applications mobiles et toutes les architectures intermédiaires. Pour maîtriser cette complexité, il est essentiel de standardiser les solutions de sécurité et de distribution des applications indépendantes des fournisseurs de cloud, d’exploiter autant que possible une infrastructure elle aussi indépendante de ces fournisseurs, et de rationaliser et simplifier votre portefeuille de solutions.
- Innover : Comme la sécurité, l’innovation est indispensable à la survie, mais elle ne suffit pas à prospérer en cette période d’accélération numérique. Et, comme pour la sécurité, la complexité est un redoutable ennemi de l’innovation. Elle fait perdre aux développeurs du temps et de la concentration, tout en augmentant les coûts et les risques opérationnels. Le guide de F5 pour innover en toute sécurité à grande échelle rassemble les meilleures pratiques des acteurs les plus innovants et donne aux développeurs les moyens d’agir en définissant quatre principes : intégrer la sécurité dès les premières étapes du développement, adopter l’open source, gérer l’infrastructure comme du code et automatiser grâce au libre-service.
Pour aider nos clients à atteindre ces objectifs, F5 a affiné sa vision des applications adaptatives. Après une année passée à recueillir les retours de nos clients, nous avons élaboré une proposition de valeur plus concrète que nous nous engageons à tenir, ainsi qu’une feuille de route jalonnée d’étapes clés dont nos clients pourront bénéficier à mesure que nous concrétiserons cette vision.
Le pourquoi des applications adaptatives
Commençons par le pourquoi : pourquoi les organisations devraient-elles s’intéresser à la concrétisation de cette vision des applications adaptatives ? Les applications adaptatives permettent de relever des défis métier majeurs en apportant des avantages qui répondent aux priorités essentielles de nos clients :
1. Détecter et neutraliser plus rapidement les menaces de sécurité. Les clients peuvent réduire le temps nécessaire pour détecter et traiter les menaces grâce à une compréhension globale de la posture de sécurité de leur parc applicatif et à une analyse en temps réel fondée sur des techniques d’apprentissage automatique, face à des menaces en constante évolution. Mieux encore, ils peuvent rapidement éliminer eux-mêmes ces menaces grâce à des mesures correctives guidées, voire à des mesures d’atténuation automatiques reposant sur des analyses avancées et des chaînes d’outils d’automatisation.
2. Améliorer les performances et la résilience des applications. Les clients peuvent exécuter des actions régies par des politiques afin de prévenir les baisses de performances et les interruptions de service des applications, en s’appuyant sur des données de télémétrie applicative détaillées et en analysant ces données dans le temps et sur des applications comparables. De plus, ils peuvent réduire le nombre d’incidents critiques et raccourcir leur délai de réponse à ces incidents grâce à des ajustements rapides et éclairés de l’infrastructure, en tirant parti d’outils de dépannage robustes, d’informations sur le comportement des applications et d’une automatisation efficace.
3. Accélérer le déploiement de nouvelles applications. Les clients peuvent réduire leurs coûts et accélérer le déploiement et la maintenance des applications en associant l’automatisation à des analyses et à des techniques de déploiement avancées, telles que des règles WAF dynamiques fondées sur le comportement et des tests A/B des configurations de déploiement.
4. Unifiez facilement les politiques dans les environnements sur site, de cloud public et en périphérie. Les clients peuvent unifier la définition et l’application des politiques en définissant et en gérant les politiques de sécurité et de mise à disposition des applications depuis une console de gestion unique. Ils peuvent également utiliser les fonctionnalités d’automatisation intégrées pour appliquer ces politiques aux applications traditionnelles et modernes réparties entre les environnements sur site, de cloud public et en périphérie. Les clients peuvent ainsi réduire les coûts et la complexité liés à l’exploitation des applications dans des environnements applicatifs disparates.
Dans le prolongement de ces avantages, la vision de F5 pour 2025 est de permettre à nos clients de réduire le nombre de menaces traitées manuellement, d’améliorer les performances et la résilience des applications, de raccourcir les délais de déploiement de nouvelles applications et de diminuer le coût de mise en œuvre des politiques de sécurité et de mise à disposition des applications dans les environnements sur site, de cloud public et en périphérie, le tout de plusieurs ordres de grandeur et pour l’ensemble de leurs applications modernes et existantes.
Les applications adaptatives : de quoi s’agit-il ?
Maintenant que vous connaissez le pourquoi, il est plus facile de comprendre le quoi. En résumé, les applications adaptatives apportent de l’intelligence et des ajustements en temps réel aux déploiements applicatifs, qui sont aujourd’hui essentiellement statiques et manuels. Elles reposent sur une approche architecturale qui permet de réagir rapidement et de manière entièrement automatisée à des changements importants, tels que de nouvelles cyberattaques, des évolutions de la posture de sécurité, une dégradation des performances applicatives ou des conditions qui évoluent rapidement dans un ou plusieurs environnements d’infrastructure. Ces applications s’appuient sur la collecte et l’analyse en temps réel des données de télémétrie applicative et de sécurité, sur l’orchestration de politiques dynamiques de gestion des services et sur des chaînes d’outils d’automatisation robustes.
Soyons clairs : le simple fait d’exécuter des applications dans le cloud public ou de développer de nouvelles applications selon une architecture de microservices native des conteneurs ne suffit pas à tirer pleinement parti des applications adaptatives. Par ailleurs, une application n’a pas besoin de reposer sur une architecture moderne pour être adaptative ; vous pouvez également rendre les applications existantes plus adaptatives sans remanier leur code.
Prenons l’exemple d’une grande entreprise de services financiers dont l’application bancaire en ligne a récemment subi une panne. Lorsque l’un de ses services intégrés destinés aux clients les plus populaires est tombé en panne, les utilisateurs finaux, inquiets, se sont précipités pour consulter leurs comptes en ligne. Cet afflux sur l’application a provoqué des pics de demande que son architecture de mise à disposition, peu robuste, n’a pas pu absorber : elle reposait exclusivement sur des solutions matérielles fonctionnant déjà dangereusement près de leur capacité maximale. Une architecture plus résiliente et plus adaptative complète le matériel moderne par des logiciels à évolutivité horizontale et isole les domaines de défaillance grâce à un modèle de sécurité et de mise à disposition propre à chaque application.
Le fonctionnement des applications adaptatives
Nous ne partons pas de zéro pour concrétiser les avantages décrits ci-dessus. Nous disposons aujourd’hui de plusieurs études de cas clients et références qui montrent que nous apportons déjà une réelle valeur ajoutée à nos clients dans chacun de ces domaines. Pour la suite, nous avons établi une feuille de route jalonnée d’étapes clés en matière de valeur client, afin d’accroître le retour sur investissement tout en progressant vers la réalisation de notre engagement pour 2025. Ces étapes clés orientent nos investissements dans les produits et nos décisions concernant les feuilles de route de l’ensemble du portefeuille F5.
À titre d’exemple, pour réduire le nombre de menaces traitées manuellement, de nombreux clients F5 utilisent déjà nos solutions pour distinguer le trafic applicatif légitime du trafic malveillant et associer un puissant WAF basé sur les signatures à n’importe quelle application. À l’avenir, les clients peuvent s’attendre à des fonctionnalités enrichies en 2022, 2023 et 2024, qui leur permettront de détecter et de bloquer davantage d’attaques malveillantes et de corriger les problèmes de sécurité de leurs environnements grâce à une automatisation accrue, tout en étendant les contrôles de sécurité granulaires à leurs microservices et API. De même, pour chacun des quatre avantages des applications adaptatives décrits ci-dessus, nous disposons de preuves concrètes et avons établi une feuille de route jalonnée d’étapes de création de valeur pour nos clients.
Nos clients, ainsi que les investisseurs, les analystes et d’autres observateurs, nous ont vus acquérir des entreprises comme NGINX, Shape, Volterra et Threat Stack au cours des trois dernières années. Mes échanges avec nos parties prenantes m’ont permis de constater leur vif intérêt pour la manière dont nous allons combiner ces actifs avec BIG-IP afin d’aider nos clients à atteindre leurs objectifs métier. Je suis donc fier de vous présenter notre approche à travers la pile technologique de F5 pour les applications adaptatives et la vision cible de notre portefeuille à l’horizon 2025.
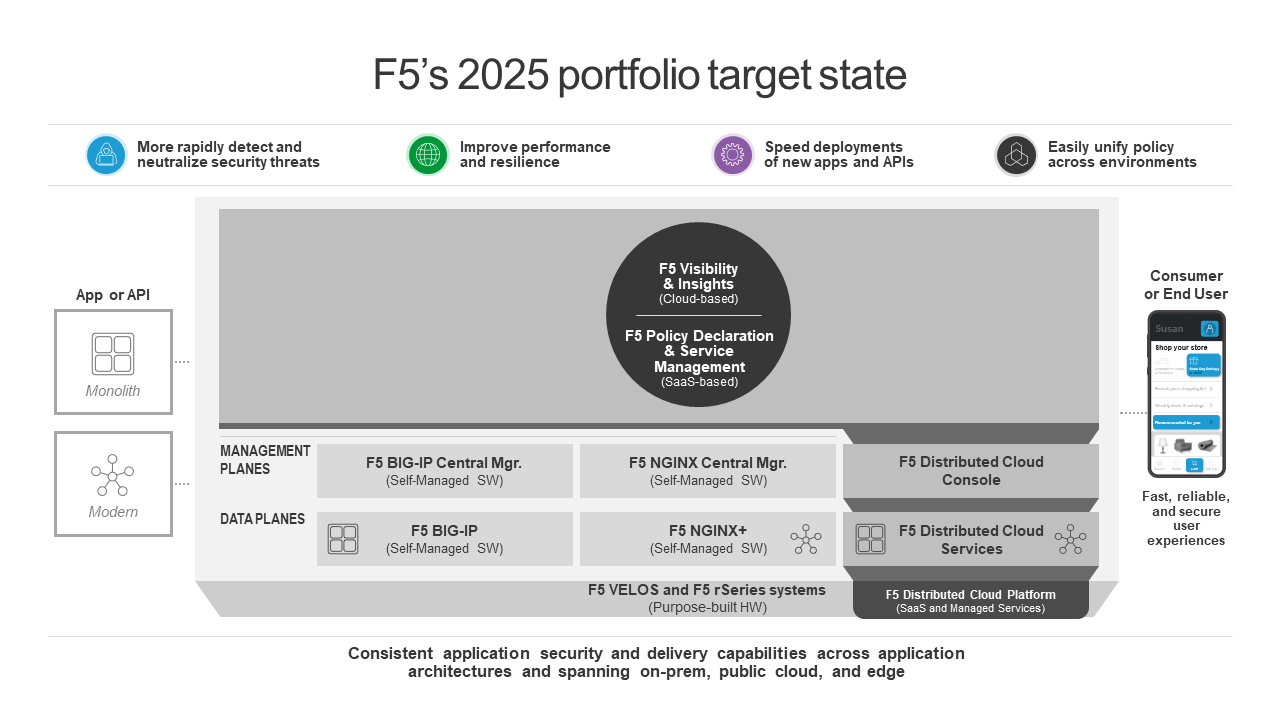
Nous travaillons d’arrache-pied à la mise en œuvre de la feuille de route de notre portefeuille pour atteindre cet objectif, notamment :
- Développer un portefeuille de solutions SaaS de sécurité et de mise à disposition des applications parmi les meilleures du marché, proposées sur une plateforme commune aux services SaaS et aux services managés. Nous facilitons l’intégration de la sécurité dans chaque application.
- Utiliser la télémétrie et l’analyse pour dégager des informations exploitables et favoriser l’automatisation en boucle fermée. Notre approche offre aux clients plusieurs niveaux d’agrégation et d’analyse des données de télémétrie, ainsi que la possibilité d’utiliser les outils de gestion, d’analyse et de visibilité de F5 ou leurs propres outils.
- Simplifier l’automatisation et les intégrations avec l’écosystème grâce à des API communes, partagées entre les familles de produits et les couches de la pile, qui sont également versionnées et déclaratives.
- Unifier nos gammes de produits pour réduire la complexité et offrir une expérience client plus fluide, notamment grâce à une expérience d’achat harmonisée, des normes de télémétrie des produits, un pipeline de données et un moteur d’analyse uniques basés dans le cloud, une fonctionnalité SaaS commune pour la déclaration des politiques et la gestion des services, ainsi que des composants et une conception d’interface utilisateur communs.
Commencez votre transition vers les applications adaptatives
Nous savons que le monde des applications adaptatives ne se construira pas du jour au lendemain. Mais il ne relève pas non plus d’un avenir lointain et inaccessible. À l’image des clients que nous avons récemment mis à l’honneur lors de l’événement Agility 2022, toute organisation peut dès aujourd’hui entamer un parcours pour exploiter le potentiel des applications adaptatives.
F5 vous accompagne là où vous en êtes ; à vous de choisir votre point de départ. Qu’il s’agisse de simplifier la sécurité et la mise à disposition de vos applications existantes, de sécuriser vos applications et vos API où qu’elles se trouvent, ou de déployer des applications modernes à grande échelle, ensemble, nous transformerons notre façon de sécuriser, de simplifier et d’innover pour donner vie à un monde numérique meilleur.
Par Kara Sprague, vice-présidente exécutive et directrice générale, mise à disposition des applications et opérations produits d’entreprise
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.