La transformation numérique agit comme un catalyseur, favorisant l’automatisation et l’orchestration dans l’ensemble du système informatique et incitant les organisations à opter pour la mise à disposition d’applications depuis le cloud public.
En fait, la transformation numérique imprègne si profondément l’ensemble de l’informatique que presque tous les aspects des données de notre rapport « État de la fourniture d’applications 2018 » ont montré des signes d’impact. Y compris la sécurité.
Cet impact apparaît clairement lorsque l’on examine la relation entre la confiance et le cloud, ainsi que la volonté de déployer les services applicatifs qui assurent la sécurité des applications, où qu’elles se trouvent.
À vrai dire, de manière générale, le niveau de confiance tend à diminuer depuis les quatre ans que nous menons cette enquête.
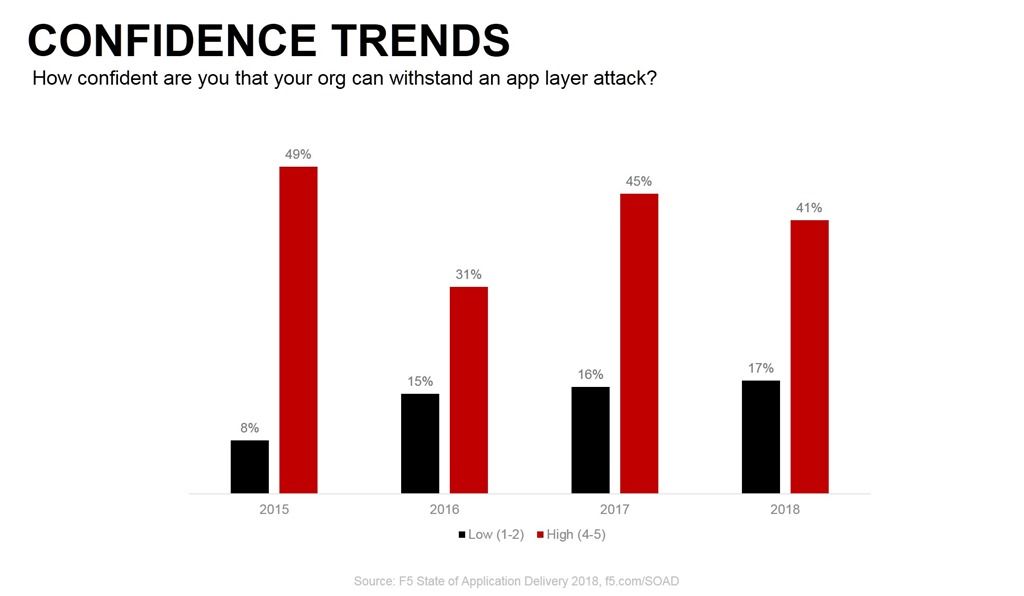
En 2015, près de la moitié des organisations (49 %) avaient pleinement confiance dans la capacité de leur organisation à résister à une attaque visant la couche applicative.
Cette année, ce chiffre est tombé à 41 %. À l’inverse, la proportion relativement faible de répondants peu confiants en 2015 — à peine 8 % — a plus que doublé pour atteindre 17 % en 2018.
Le groupe des personnes qui ne se disent « ni confiantes ni peu confiantes » est resté globalement stable.
Ce qui rend cette statistique encore plus préoccupante, c’est la répartition des niveaux de confiance lorsque le cloud public entre en jeu.
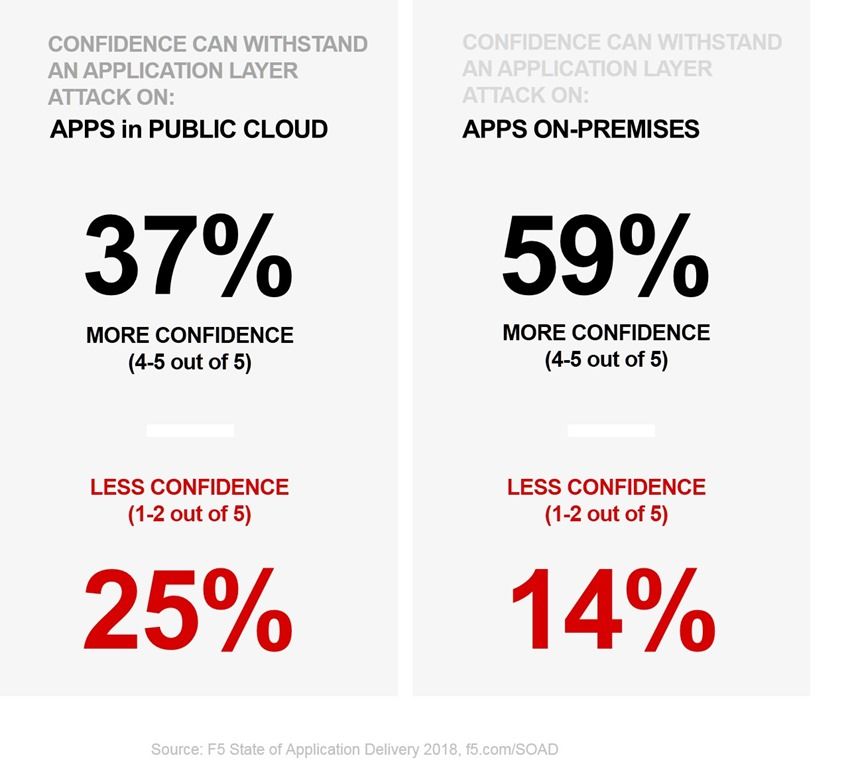
On observe une différence significative parmi les répondants ayant une grande confiance dans leurs capacités de sécurité pour protéger les applications sur site (59 %) et dans le cloud public (37 %). Le même constat s’applique au faible niveau de confiance : moins de répondants déclarent avoir peu confiance dans la protection sur site (14 %) que dans celle du cloud public (25 %).
Il serait facile d’attribuer cette différence au cloud, mais fondamentalement, la majorité des environnements de cloud public n’ont que peu ou pas d’incidence sur la sécurité des applications . Certes, la sécurité de l’infrastructure et du réseau peut contribuer à la compromission d’une application, mais, dans l’ensemble, la protection des applications, quel que soit leur emplacement, incombe directement à leur propriétaire. Nous avons donc examiné d’autres facteurs, tels que les technologies et les services applicatifs que les organisations déploient dans les deux environnements pour protéger et défendre leurs applications. Peut-être que la différence ne tenait pas à leur emplacement, mais à l’approche adoptée pour les protéger.
Nous avons constaté que la majorité utilise trois services applicatifs différents pour protéger et défendre les applications : un pare-feu réseau (83 %), un contrôle d’accès aux applications (75 %) et un pare-feu applicatif web (57 %). Un peu plus d’une organisation sur quatre (26 %) utilise également l’analyse du comportement des utilisateurs.
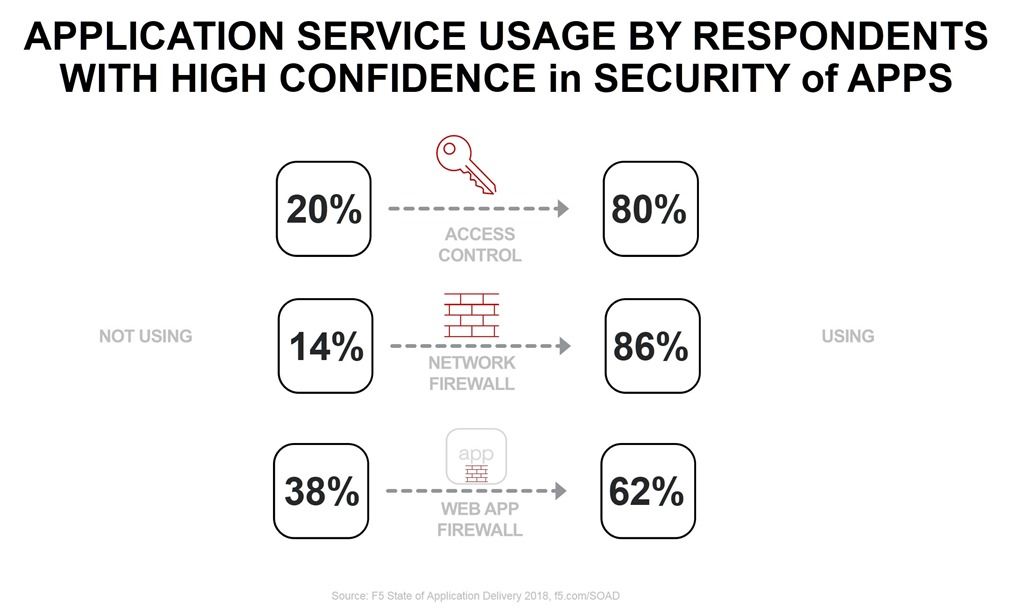
Il s’agit d’un bon éventail de services applicatifs : surveillance du réseau, contrôle des accès et filtrage/nettoyage des contenus malveillants. Il est donc possible que l’utilisation — ou l’absence d’utilisation — de ces services ait contribué à l’érosion du niveau de confiance.
Ce que nous avons découvert, c’est que, oui, les services applicatifs sur lesquels vous comptez pour protéger les applications contre les attaques ont bel et bien un impact positif sur la confiance dans la capacité à résister à une attaque.
Pour les trois premiers, les utilisateurs du service ont constaté une hausse spectaculaire de leur confiance. Nous avons ensuite examiné l’impact du déploiement de ces mêmes services dans le cloud public par rapport à une infrastructure sur site.
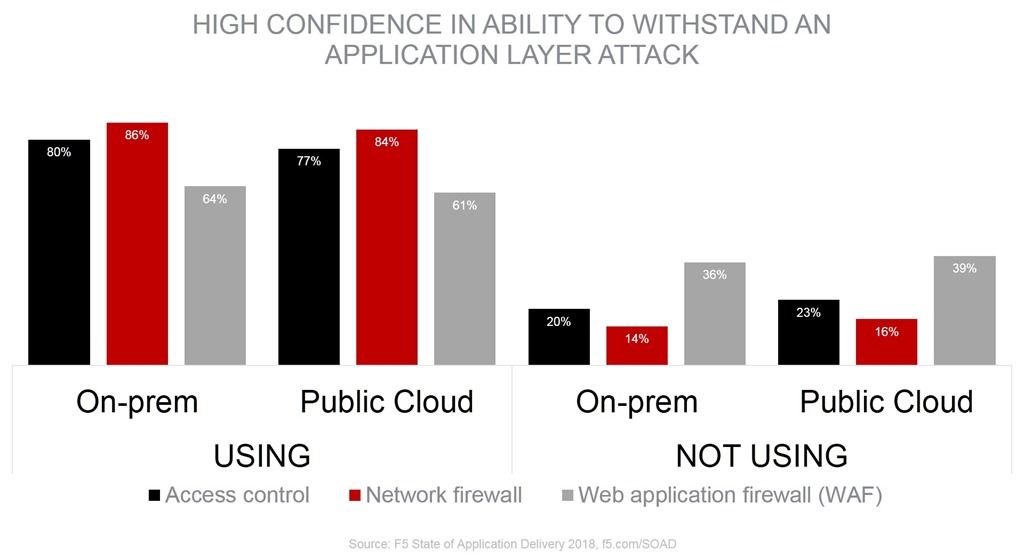
Deux éléments ressortent de cette comparaison : de toute évidence, les utilisateurs de services applicatifs sont bien plus confiants que ceux qui se privent de leurs précieuses protections.
Le deuxième constat concerne les légères différences de niveau de confiance — environ 3 % de manière constante — entre les environnements sur site et le cloud public. Elles ne suffisent toutefois pas à expliquer l’écart important entre les niveaux de confiance globaux quant à la capacité à protéger les applications dans ces différents environnements. On peut donc en conclure que l’environnement (le cloud) contribue à réduire la confiance dans la capacité à résister aux attaques visant la couche applicative.
La raison tient peut-être au retour en force de la complexité des solutions de sécurité parmi les principaux défis de sécurité en 2018. Ce défi avait perdu du terrain — sortant du trio de tête en 2017, avec seulement 30 % des personnes interrogées le considérant comme un défi majeur — mais il a refait surface cette année, avec 34 %, retrouvant ainsi sa place. Le cloud introduit nécessairement une part de cette complexité, avec un éventail vertigineux de services et d’API inhabituels. Le cloud n’est pas un environnement traditionnel, et l’adaptation à de nouvelles architectures et à de nouveaux services accroît la complexité. À cela s’ajoute le fait que les services applicatifs dans le cloud peuvent offrir ou non un niveau de protection équivalent à celui des services sur site.
Par exemple, un service de pare-feu d’applications web basique proposé par un fournisseur de cloud peut ne pas offrir des protections aussi robustes qu’un service de pare-feu d’applications web déployé sur site. Cette différence de capacités pourrait avoir une incidence sur le niveau de confiance. Comme nous n’avons pas cherché à déterminer si les services applicatifs sur site étaient identiques à ceux du cloud public, nous ne pouvons pas affirmer avec certitude que les différences de capacités sont à l’origine de la baisse de confiance, mais elles semblent constituer l’une des nombreuses causes probables.
La sécurité migre incontestablement vers le cloud avec les applications qu’elle s’efforce de protéger, mais la confiance nécessaire pour franchir le pas ne suit pas.
Et voilà qui conclut notre série initiale consacrée à l’édition 2018 du rapport « State of Application Delivery ». Pour en savoir plus sur la transformation numérique, le multicloud, les services applicatifs, la sécurité, l’automatisation et la transformation continue des NetOps, n’hésitez pas à télécharger votre propre exemplaire du rapport « 2018 State of Application Delivery » et à suivre les échanges sur Twitter via @f5networks et/ou le hashtag #soad18.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.