一見単純に見えるアプリケーションへのリクエストから、実際には想像以上に多くの属性を把握できます。もちろん、IPアドレスもその1つです。IPアドレスからはユーザーの所在地を特定できます。これはジオロケーションと呼ばれ、現在ではこのデータを取得することがごく一般的になっています。さらに、そこから「企業の敷地内にいる」といった別の属性も推測できます。より高度なデータマイニングを利用すれば、その場所がアプリケーションにアクセスしようとしているユーザーにとって通常の場所かどうかも判断できます。
しかも、これはIPアドレスから得られる情報にすぎません。アプリケーションへのアクセス時に送信されるHTTPリクエストのヘッダーを調べれば、オペレーティングシステムやデバイスのパラメーターも容易に取得できます。Webブラウザの場合は、さらに詳細なフィンガープリンティングが可能です。その結果を過去の通信と比較することで、「Jim」が以前アクセスを許可した「Jim」と実際に同一人物かどうかを判断できます。
こうしたすべての情報、つまり抽出および推定された変数は、アプリケーションデリバリコントローラー(ADC)業界で長年「コンテキスト」と呼ばれてきたものを構成します。このコンテキストは、セキュリティ上の意思決定に必要な情報を提供し、デリバリの革新を可能にするとともに、アプリケーション体験を向上させる高速化技術の適用を支援します。
ですから、RBACの終焉とABACの導入を宣言するこの記事(属性ベースのアクセス制御)を読んでも驚きはありませんでした。これはコンテキストに基づくもので、単に、より格好よく、口にしやすい略語(しかも、はるかに正式なもののように聞こえます)で表現されているだけです。この記事(ぜひ読んでみてください。読み終わるまでここで待っています……)の主眼は、認可の主要な手段としてのロールを廃止し、属性に置き換えることにあります。主に社内または企業間のアクセス制御メカニズムについて述べていますが、この概念は幅広く適用できます。たとえば、銀行・金融業界全体の不正防止ソリューションで広く利用されています。銀行取引や株価の確認のためにログインした際、これまでにもこうした仕組みを利用したことがあるかもしれません。普段とは異なる場所からログインしている、新しいデバイスを使用している、または別のブラウザーを使用しているといった理由で、処理の途中にアプリからセキュリティ質問の1つを尋ねられ、煩わしく感じた経験があるのではないでしょうか。
過去15年間に発生した侵害のかなりの割合は、主に認証情報の窃取など、アプリケーションへのアクセスに関する問題に起因しており、数百万ドル規模の詐欺被害や個人情報の喪失につながっています。そのため、企業と消費者双方のデータを保護するうえで、このような手法の重要性がますます高まっています。Javelin Strategy & Researchの2014年版アイデンティティ詐欺レポート:カードデータ侵害と消費者の不適切なパスワード習慣が深刻な詐欺増加を助長によると、侵害全般の61%は認証情報の窃取が原因です。
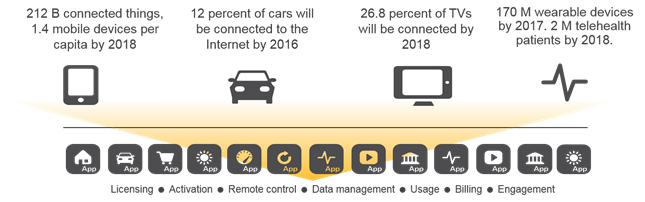
そして今、世界中でアプリと通信する「モノ」が増え続けるなか、「モノ」がアプリにアクセスできるようにすることは、存続に関わる不可欠な要件となっています。
そして従来、それには何らかの認証情報が必要でした。しかし、認証情報は盗まれ、内部のシステム、ネットワーク、データに甚大な被害をもたらす目的で悪用される可能性があります。
私の知る限り、アクセスを許可する必要が生じ得るすべての「モノ」にロールを割り当てることを真剣に検討している組織はありません。それを実現できるだけの規模に拡張することは可能ですが、現実的ではありません。また、あらゆる「モノ」に個別のアイデンティティを割り当てることも、克服できない課題のように思えます。数学的に言えば、決して到達できない極限*です。しかし実際には、そうしたモノ(およびその所有者)はアプリにアクセスする必要があり、その少なくとも一部は自社のデータセンター内に存在する可能性があります。モノを起動し、制御し、その状態を報告するアプリです。
これは、導入前に検討しておくことが重要です。一般提供を開始する前に。何百万人もの消費者が利用するお客さまの「モノ」が、それらのアプリにアクセスしようとする前に。
問題が生じる前に、安全なアクセスをどのように提供するかを今のうちに検討してください。膨大な数のデバイスでファームウェアやソフトウェアの更新が必要になる前に、コンテキスト、つまり属性に基づくソリューションを設計してください。
The ネットワークインターフェース(Ethernet、Bluetoothなど)のベンダーは、MACアドレスから特定できます。これはローカルネットワークのトラブルシューティングに非常に有用な情報であり、特にエンジニアやオペレーターがパケットキャプチャーから容易に特定できる場合に役立ちます。「モノ」が同様の属性ベースの識別情報を提供できれば、ABACシステムの設計と実装に活用できる可能性があります。ローカルドメインの外では維持されないMACアドレスではなく、通信のやり取りに組み込むことができ、アクセス制御を担う仕組みが正当性を判断するために使用できる、デバイスを識別するその他の属性です。
また、IoTに取り組むうえで識別しなければならないモノの数を考えると、ABACシステムを設計し、実装することが望ましいでしょう。
IoTへの取り組みを進めているのであれば(近日公開予定の「State of Application Delivery 2016」レポートのデータによると、実際に多くの方が取り組んでいます)、アクセスを安全に管理する方法について、今から検討を始めても決して早すぎることはありません。コンテキスト、ABAC、あるいは別の名称で呼んでも構いません。ただし、どのように呼ぶにせよ、検討と対応を忘れてはなりません。
*はい、認めます。実は、大学では数学を副専攻していました。これで言いましたよ。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。