As the core module of F5 NGINX Management Suiteの中核モジュールであるInstance Managerは、すべてのNGINX Open SourceおよびNGINX Plusインスタンスを簡単かつ効率的に検出、管理、監視できる非常に有用なリソースです。Instance Managerを使用すれば、NGINXインスタンスを容易に把握できます。使いやすいインターフェースにより、組織は単一の画面からすべてのインスタンスを手軽に監視できます。
Instance Managerは、共通脆弱性識別子(CVE)の影響を受けるインスタンスや、SSL証明書の有効期限が切れている可能性があるインスタンスも特定できます。この広範なスキャン機能は、情報技術(IT)資産のセキュリティと安全性を確保するうえで極めて重要です。また、このモジュールは、脆弱性の解消に役立つ新しいバージョンが存在する場合に通知します。そのため、NGINXインスタンスをプロアクティブに管理し、保護したい方にとって不可欠です。
Instance Managerを使用すれば、資産が正確に追跡されていることを確信でき、管理の改善と全体的なセキュリティの強化につながります。
 
NGINX Management Suite Instance Managerの仕組み
Instance Managerは、Internet Control Message Protocol(ICMP)を使用してアクティブなホストを特定し、環境内のNGINXインスタンスを簡単にスキャンできるようにします。
アクティブなホストを特定するには、主に次の2つの方法を使用できます。
- ICMPの有効化
- ICMPの無効化
インスタンスをスキャンするには、スキャンページに移動し、IPアドレスとポート番号を入力します。スキャンページに記載されている手順に従うだけで、簡単に実行できます。
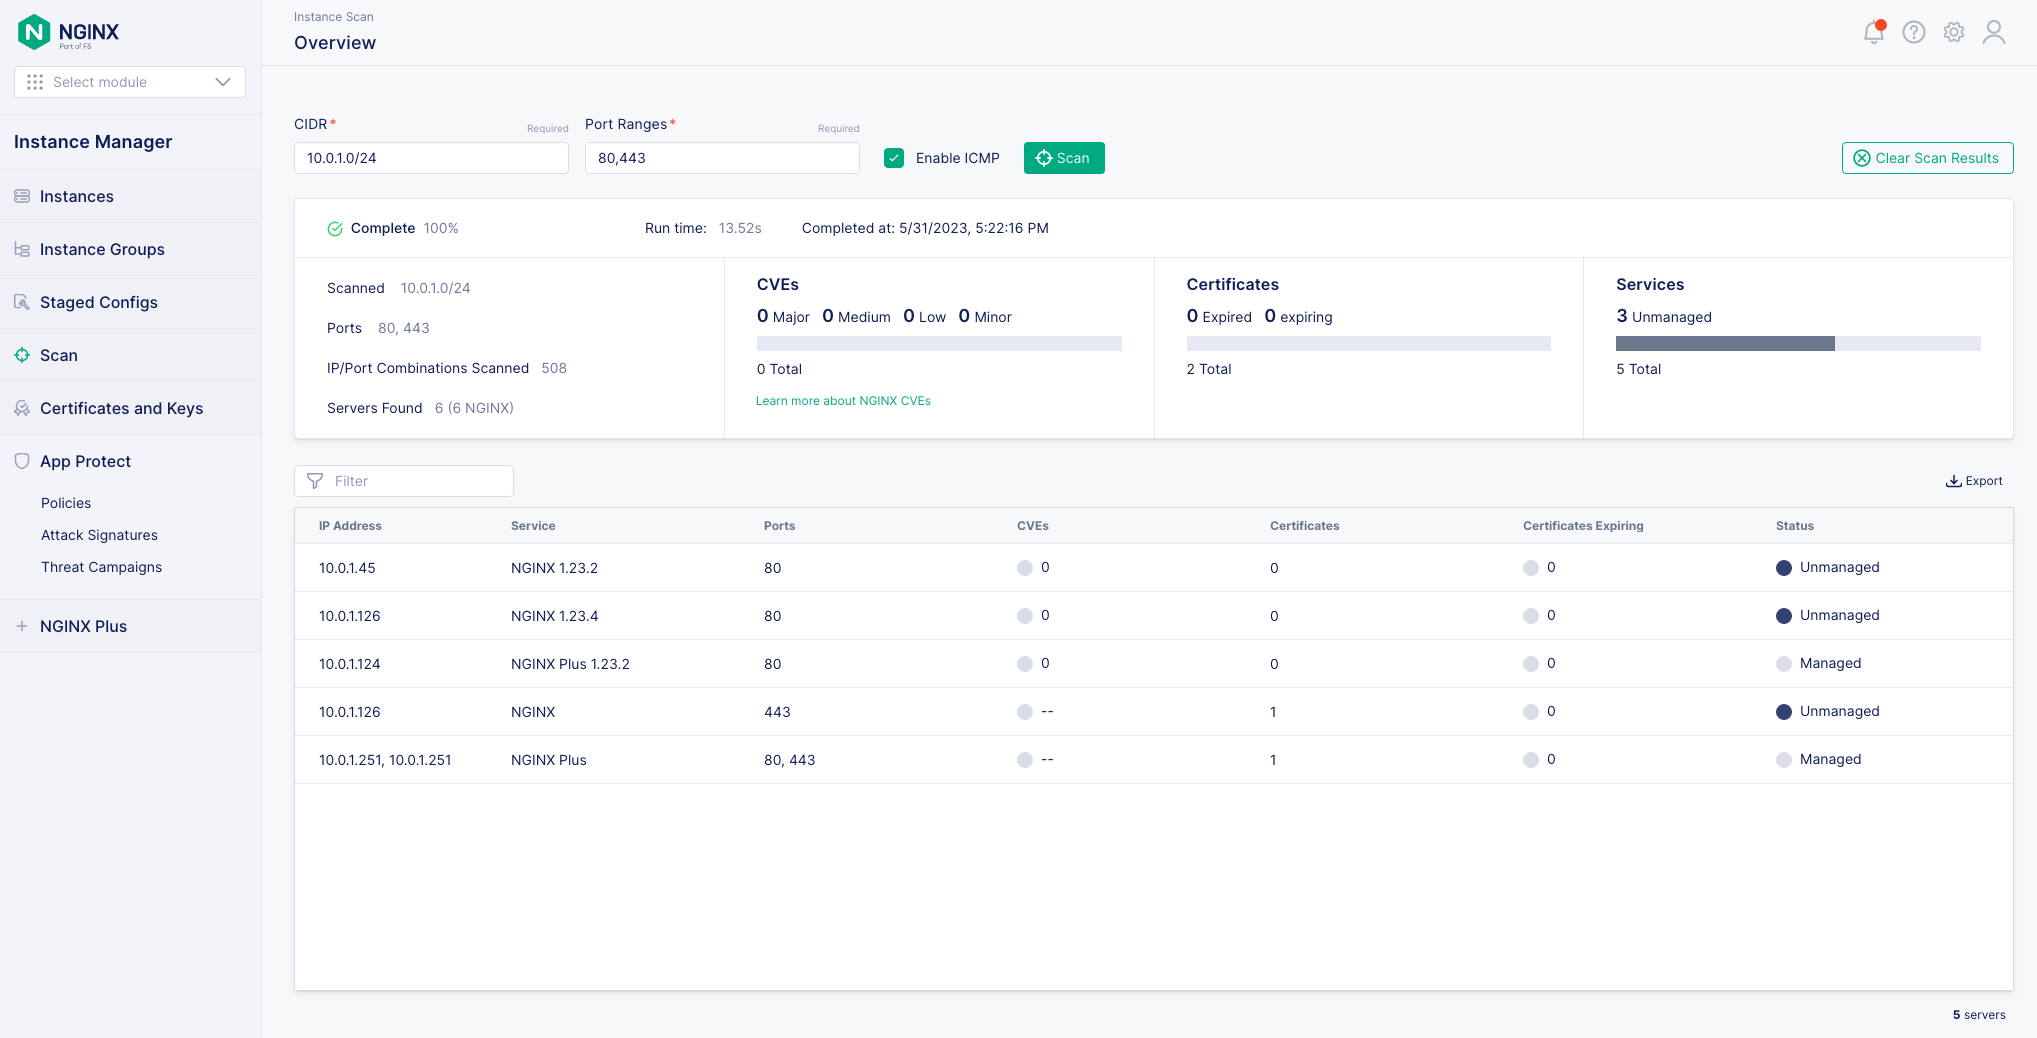
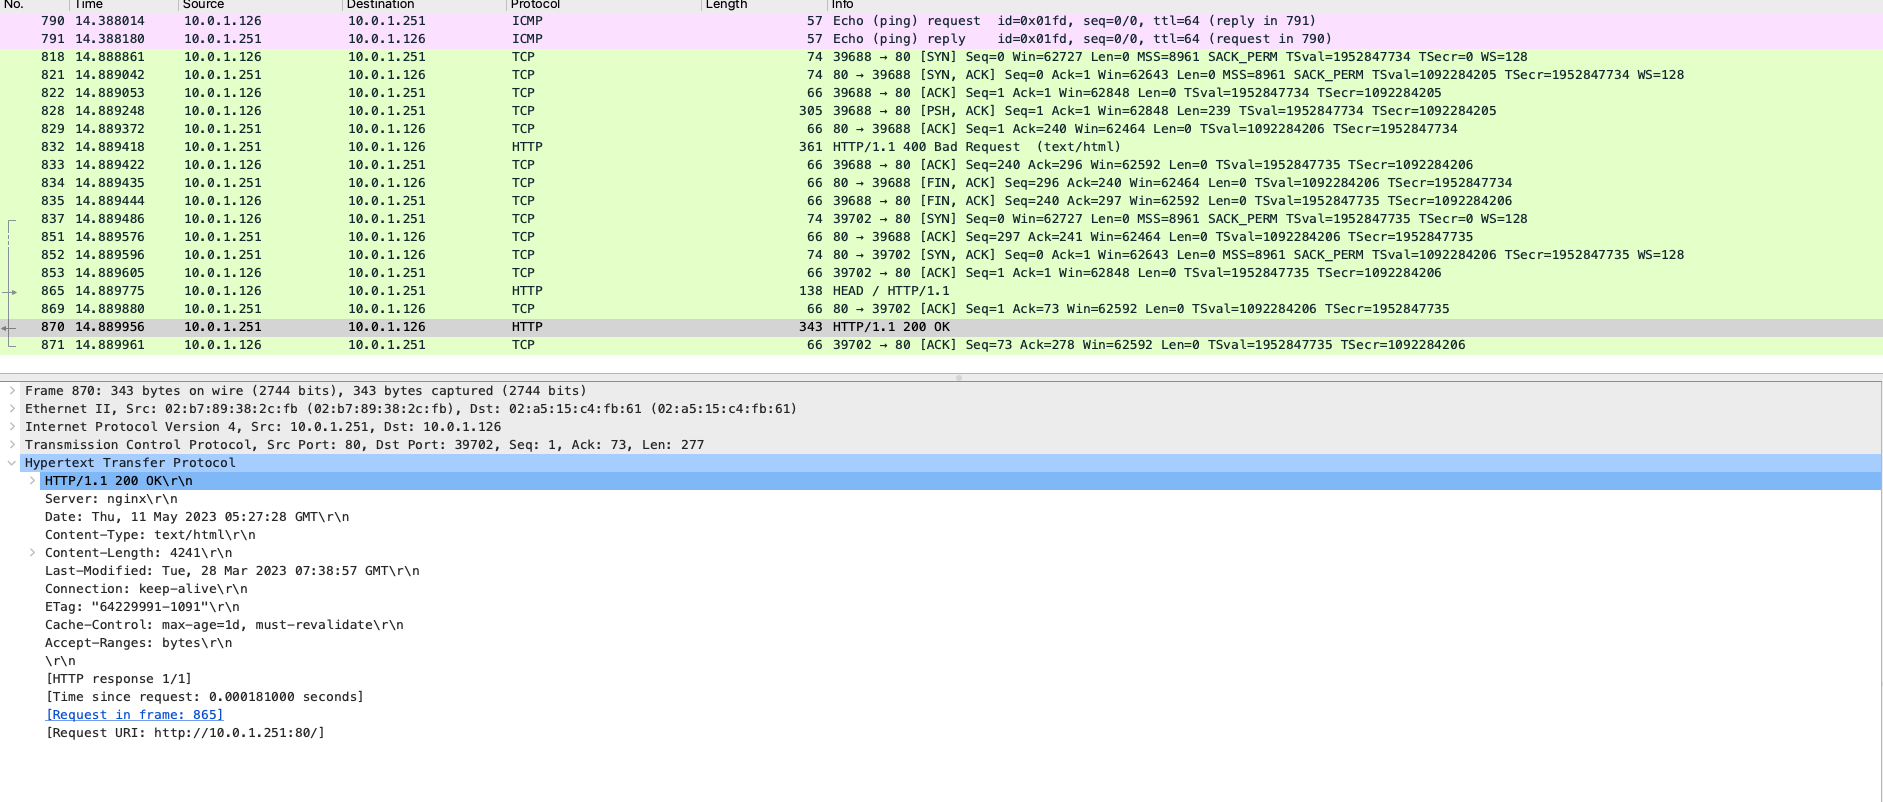
アクティブなホストを特定するには、まずICMP Helloパケットを使用してポートにアクセスできることを確認し、次にTCPハンドシェイクを実行します。NGINXを検出するには、サーバーのHTTPヘッダーを分析します。
注記:NGINX PlusでHTTPが有効になっている場合、スキャンによってCVE脆弱性が検出される可能性があります。ただし、NGINX PlusでHTTPを無効にすると、この方法の精度に影響する可能性があります。HTTPを無効にした場合、スキャンではCVEを特定できません。そのため、アクティブなホストを可能な限り網羅的かつ効果的に特定するには、NGINX PlusでHTTPを有効にしておくことを推奨します。
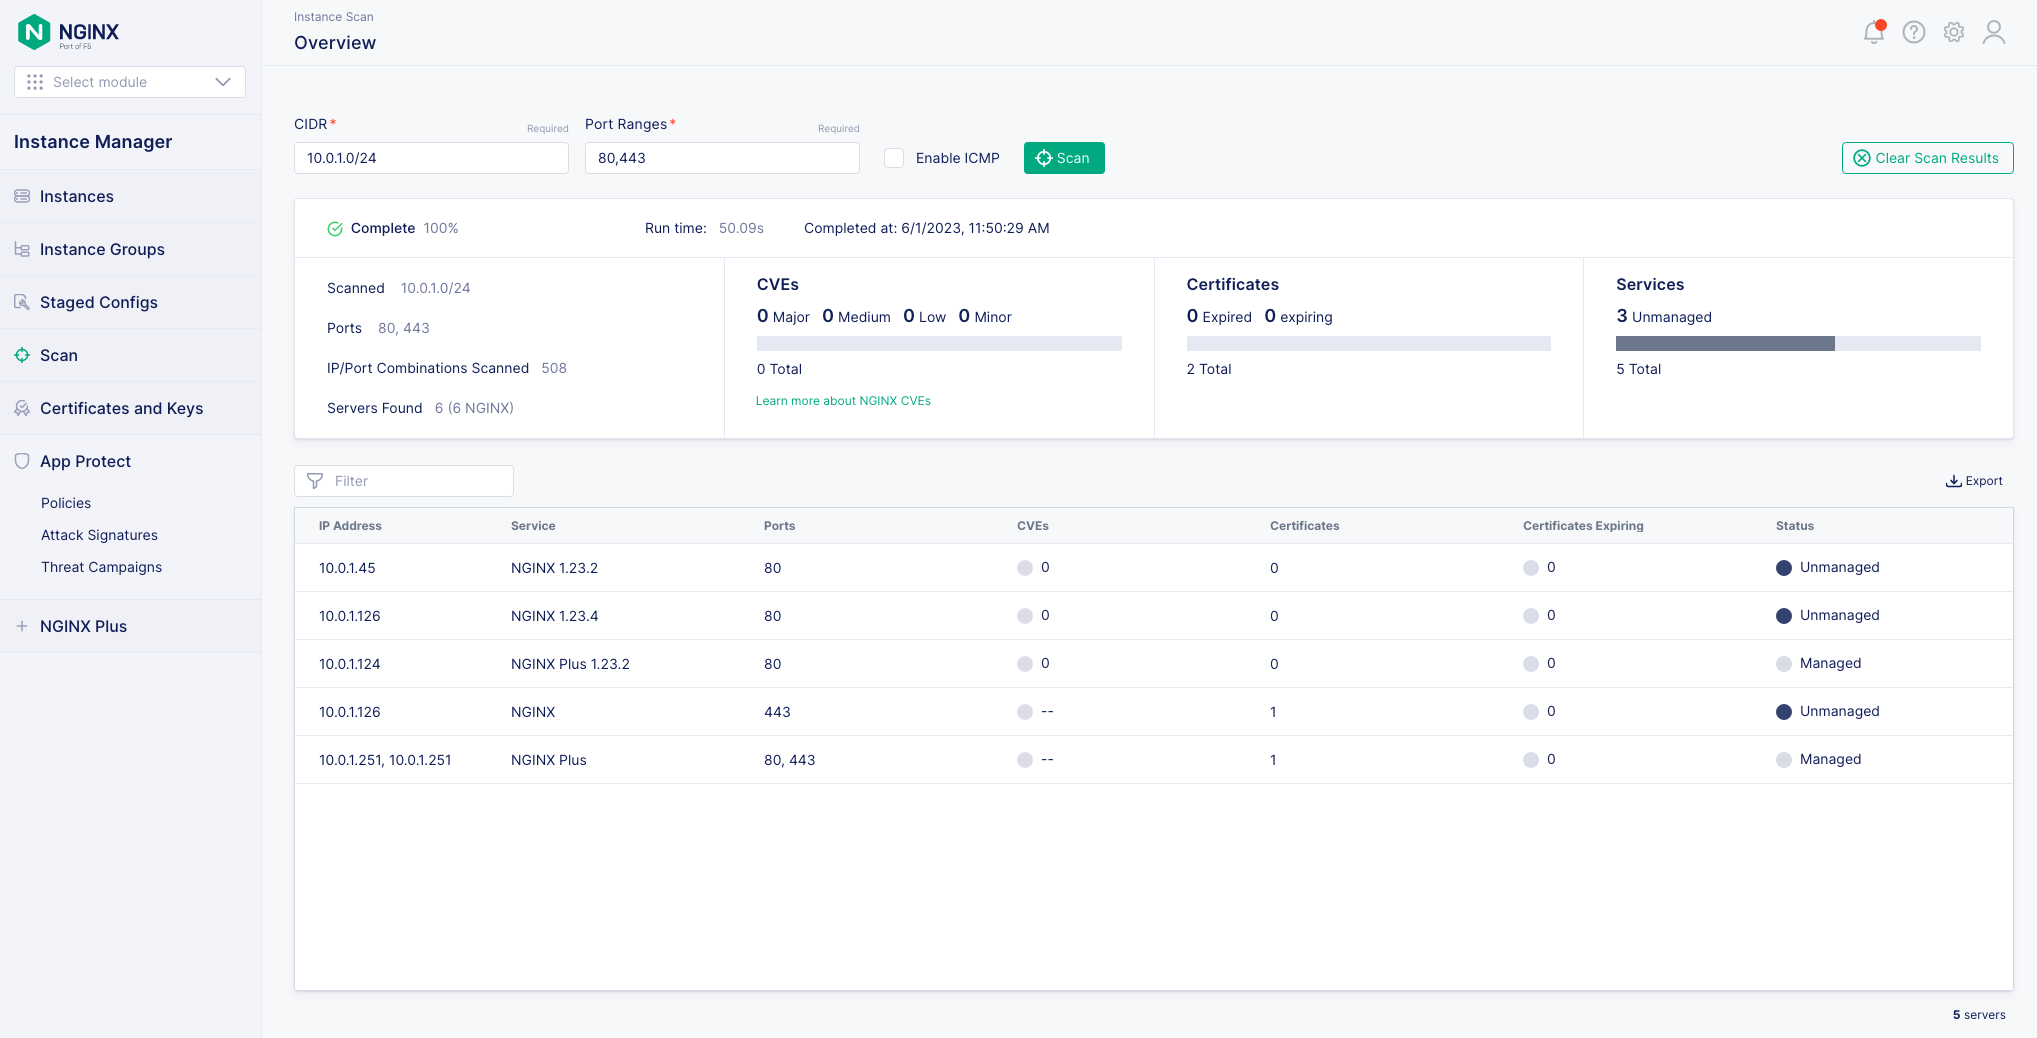
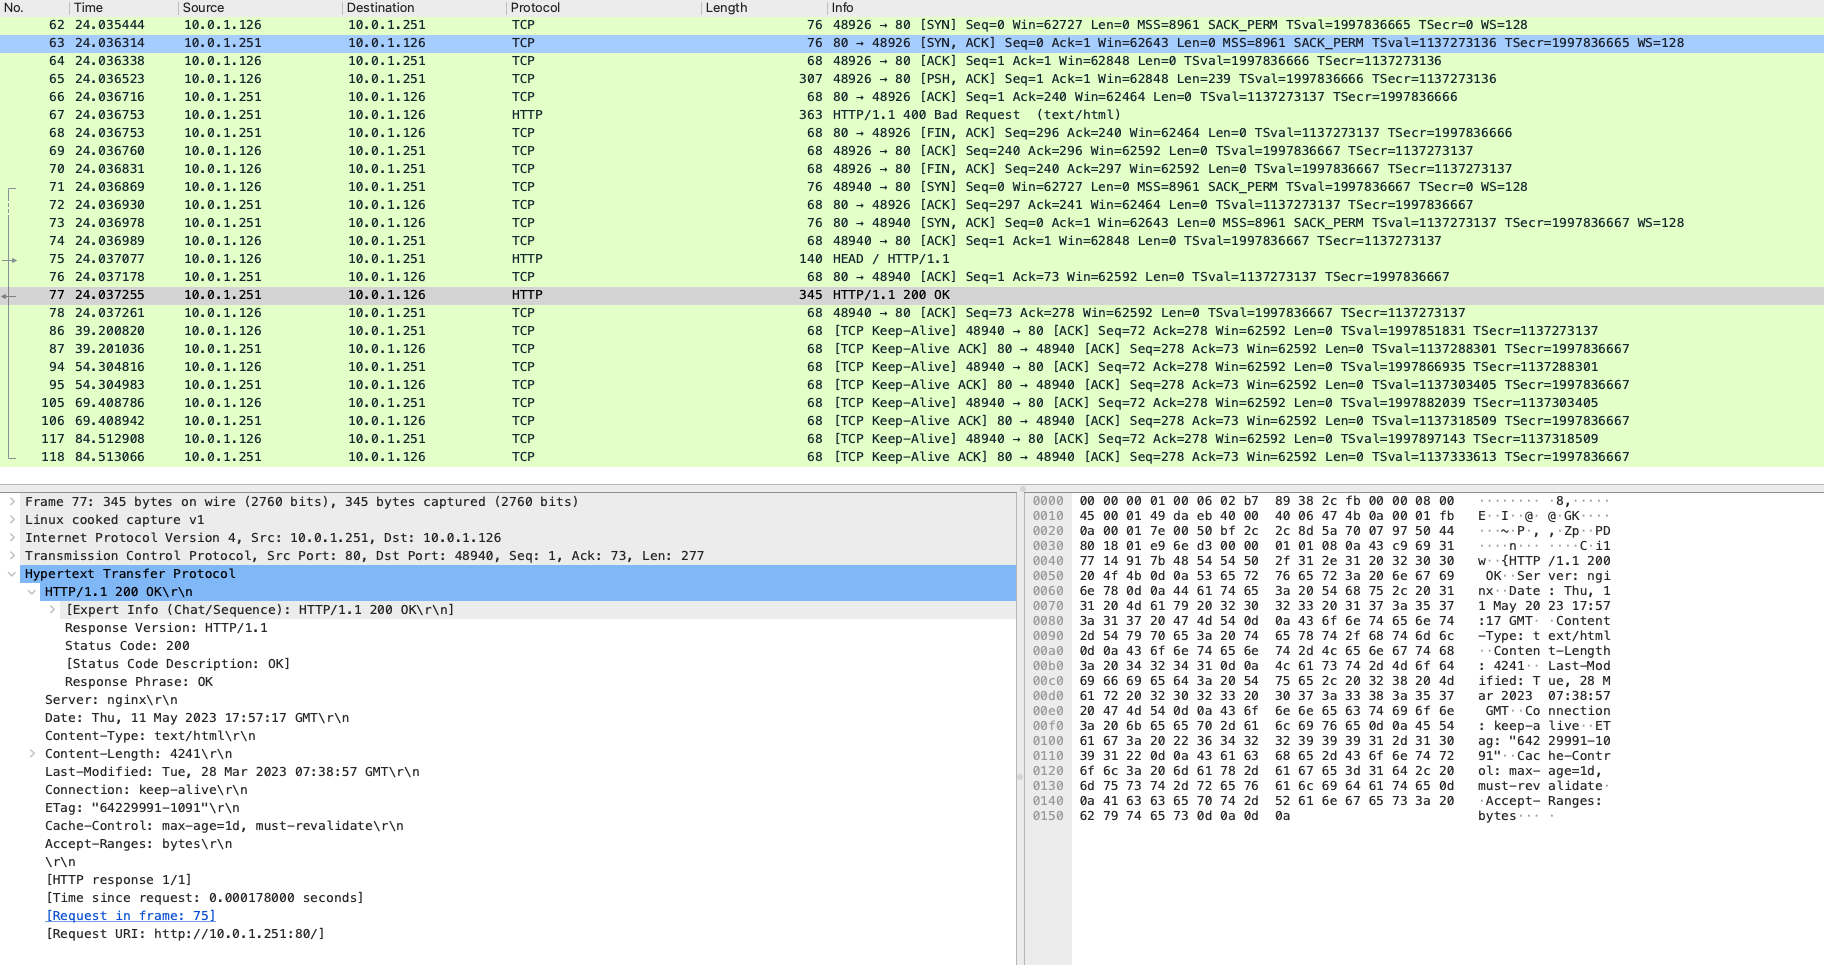
ICMPが無効になっている場合は、TCPハンドシェイク方式で検証することで、ポートが正常に機能していることを確認できます。この方式では、ポートからの応答を評価し、ポートが想定どおりに動作していることを確認します。SYNリクエストに応答があれば、Instance Managerは、そのポートでNGINXが稼働しているか、または証明書の有効期限が切れているかを判定できます。
注記:SYNリクエストに応答がない場合、処理が遅延し、ポート枯渇の問題が発生する可能性があります。
Instance Managerは、NGINXサーバーに含まれるかどうかにかかわらず、あらゆるサーバーのSSL証明書の日付を確認できます。このモジュールは、各サーバーのSSL証明書の日付を包括的に評価し、期限切れの可能性を特定します。Instance Managerによるスキャンは、指定されたすべてのポートを対象とし、期限切れのSSL証明書を通知するとともに、企業の安全維持に役立つ有用なインサイトを提供します。
最後に、ロールベースアクセス制御(RBAC)を実装することで、スキャンを開始できるユーザーと、スキャン結果へのアクセス権を付与するユーザーを完全に制御できます。この機能により、結果にアクセスできるのは権限を持つ担当者に限られるため、機密情報の機密性とセキュリティが維持されます。
関連リソース
NGINX Management Suite Instance Managerの完全なドキュメントは、こちらでご覧いただけます。
Instance Managerを今すぐご検討の場合は、お問い合わせください。具体的なユースケースについてご相談いただけます。
著者について

関連するブログ記事

チュートリアル:NGINXを使用してアプリケーション向けにOpenTelemetryを構成する
OpenTelemetryを使用してNGINXサーバーの状態と健全性をより明確に把握することで、問題のトラブルシューティングを行い、Webアプリケーションのパフォーマンスを向上できます。
AkitaのNGINX Plus認定モジュールでAPIエンドポイントの問題を特定・修正
Akita SoftwareのAPIオブザーバビリティ向け新しいNGINX Plus Certified Moduleを活用して、APIエンドポイントの問題をより迅速に特定し、修正できます。
JavaプロジェクトをスキャフォールディングしてKubernetesネイティブアプリを構築する方法
Red HatのシニアプリンシパルデベロッパーアドボケイトであるDaniel Oh氏が、Javaプロジェクトをゼロから構築するためのひな形を作成し、Kubernetesネイティブアプリケーションとしてビルドする方法を解説します。
F5 NGINXaaS for Azureのご紹介:Microsoft Azureでネイティブに利用できるSaaS型ロードバランシング
NGINXaaS for Azureは、NGINX PlusをAzureネイティブのSaaSとして利用できるサービスです。NGINXの設定を容易にリフト&シフトできるため、クラウド導入とモダンアプリの展開を加速できます。

SELinuxでNGINXおよびNGINX Plusを使用する
Red Hat Enterprise Linux(RHEL)および関連ディストリビューションでSecurity-Enhanced Linux(SELinux)を有効にすると、デフォルト設定によりNGINXとNGINX Plusの一部の操作が制限されます。この記事では、すべての機能を利用できるようにSELinuxの設定を変更する方法について説明します。
NGINX PlusによるAWS Auto Scalingグループの負荷分散
新しいnginx-asg-sync統合ソフトウェアにより、NGINX PlusはAWS Auto Scalingグループの負荷を直接分散できるため、クラウドでの負荷分散がさらに柔軟になります