ごく最近の統計(本当に今出たばかりのものです)によると、受信メールの80%が迷惑メールだそうです。もっとも、これは私の「junk」フォルダーや「spam」フォルダーが、受信トレイに残る正規のメールよりもはるかに速く埋まっていく様子を見たという経験則に基づくものです。そのため、絶対的な数字として引用するのは適切ではないかもしれませんが、多くの人が自分の受信トレイでも、正規のメールに対する迷惑メールの割合を同程度と見積もるのではないでしょうか。
迷惑メールの中には、必ずと言ってよいほど、割合は少ないものの悪意のあるメールが紛れ込んでいます。ウイルスを送り込んだり、認証情報を渡すよう仕向けたりするフィッシング詐欺にほかなりません。その割合が少ないのは、F5も、多くの組織(72%)と同様に、スパム対策サービスを利用しているためです。ちなみに、この72%という数字は、F5の「State of Application Delivery」レポートに基づく実際の統計です。
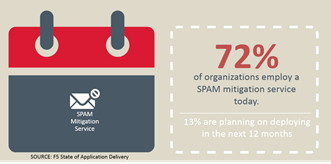
このことから、テクノロジーとセキュリティチームによる継続的な啓発活動の両方が功を奏し、電子メールは大半のコラボレーションアプリケーションよりもはるかに安全になっていると考えられます。
そうでない場合を除けば、ですが。
これはまさに、CloudLockが最近発表した「第3四半期サイバーセキュリティレポート」で明らかにしたことです。同レポートにはほかにも興味深い情報が掲載されていますが、特に目を引いたのは、メールによる「共有」に関するデータでした。CloudLockによると、組織が連携する外部関係者は平均865者に上ります。そのうちわずか25者が、各組織のクラウドベースの共有の75%を占めています。しかし、共有の70%は、セキュリティチームがほとんど管理できない社外のメールアドレスとの間で行われています。
つまり、外部へのメール送信は、企業のセキュリティにとって現実的なリスクです。社外の非企業メールアドレスと企業データを共有する人が全員、悪意を持っているからとは限りません。むしろ、そのデータを社外に保存することに伴う未知のリスクが問題です。暗号化されているでしょうか。おそらく、されていません。スキャンされたり、メールプロバイダーの従業員にのぞき見されたりする心配はないでしょうか。おそらく、そうとは言えません。
しかし、CloudLockが指摘するように、セキュリティチームはこの種の行為をほとんど制御できません。
確かにそうですが、この種の活動を制御している(または制御できる)可能性があるチームが存在します。それは、ネットワークチームです。
ここでは、企業のメールシステムがオンプレミスにあると仮定します。現在ではオンプレミスでないシステムも多い一方、社外では規制やコンプライアンス要件を十分に適用できないため、依然としてオンプレミスのシステムも数多くあります。つまり、全員が自社のデータセンター内、自社ネットワーク上にあり、自社で管理できるサービスを利用しているということです。
ここでプログラマブルプロキシを活用すれば、可視性を確保することで、企業データが社外のメールアドレスと共有されるのを必要に応じて防止するための制御が可能になります。
リバースプロキシは、サービスの前段に配置されます。通常、そのサービスはWebサーバーであり、プロキシが負荷分散サービスを提供します。この場合、プロキシをExchangeなどのSMTPサービスの前段に配置し、送信データのスクリーニングサービスを提供します。どのように実現するのでしょうか。すべての「SEND」を検査し、宛先が「社内」かどうか、機密データが含まれているかどうかを判定します。
前者のほうが後者より簡単です。SMTPは広く知られ、詳細に仕様化されているプロトコルです。データパスのプログラマビリティを利用すれば、このプロトコルを解析し、「社内」か「社外」かを容易に判別できます。メールを管理しているドメインは把握しているはずです。それらが社内ドメインであり、それ以外は社外ドメインです。
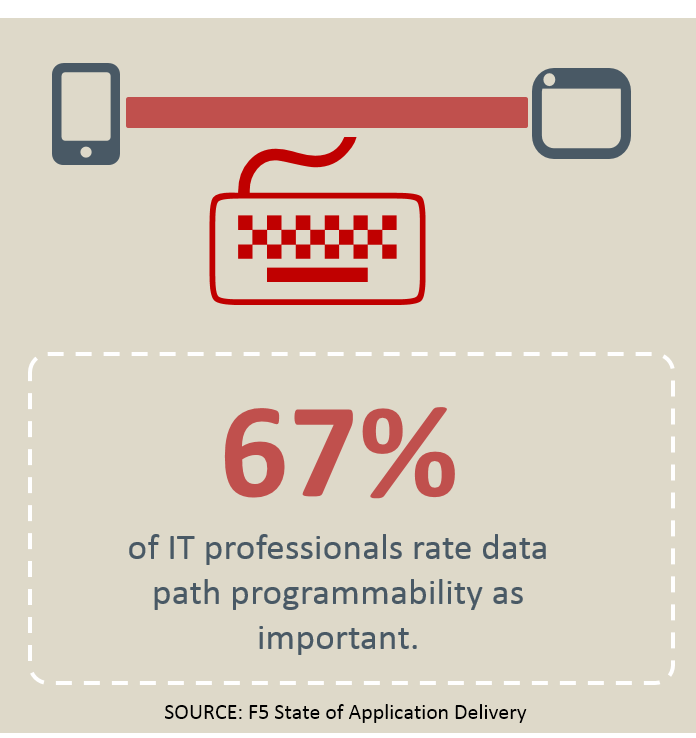
添付ファイルやインラインデータに機密性の高い(またはリスクのある)情報やデータが含まれている可能性があるかどうかを判断するのは、やや複雑です。ただし、添付ファイルを含むペイロード全体にアクセスできるため、まずはWebアプリケーションファイアウォールと同じ手法を使用して、アプリケーションから送信される機密データを「スキャンして除去」できます。添付ファイル名も手掛かりとして利用できるでしょう。たとえば、.zipや.xlsのファイルをすべてブロックする方法があります。社外のメールアドレスへの送信を許可する送信者、または受信を許可する承認済みの社外メールアドレスを許可リストに登録することで、社外メールアドレスとの正当な共有を許可できます。
基本的には、お客さまの判断次第です。この潜在的な情報漏えいをどの程度厳格に制御する必要がありますか?この特定の脅威への対処は、どの程度重要ですか?
(プログラム可能な)プロキシの力には、ほぼ限界がありません。可視性とコードを組み合わせることで、さまざまな選択肢が生まれるからです。新たなアーキテクチャ上および運用上の課題をもたらす新しいソフトウェアやソリューションに頼ることなく、発生した問題に応じた独自のソリューションを実装できます。だからこそ、プログラマビリティ、パフォーマンス、そして(多様な)プロトコルへの対応を備えた最新のアプリケーションプロキシが必要です。可視性+プログラマビリティが成功につながります。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。