今や、アプリケーションが中心の世界です。陳腐でありきたりな表現に聞こえ始めていますが、それでも事実に変わりはありません。セキュリティについては、まずアプリケーションに焦点を当て、そこからユーザーへと視野を広げていく必要があります。
しかし、現在のセキュリティアーキテクチャは、そのようには構築されていません。
現在のセキュリティアーキテクチャは、境界を突破不可能な(防火)壁で囲もうとする発想で構築されています。そこからアプリケーションに向かって内側へ進むにつれ、構築されるセキュリティの防御線は次第に粒度が粗くなり、最終的にアプリに到達する頃には、ほとんど何も残っていません。つまり、アプリとの親和性が最も高いセキュリティが、保護すべきアプリの近くではなく、最も遠い場所に配置されています。その結果、アプリの近くで比較的小規模にスケールさせるのではなく、ネットワークのエッジで大規模にスケールさせざるを得ません。エッジでは、必要な帯域幅とポート密度を確保するために、高価なハードウェアベースのデバイスが必要です。一方、アプリの近くであれば、より安価で管理しやすいソフトウェアや仮想化された「デバイス」を容易に配置できます。
このアーキテクチャを逆転させ、今日のアプリケーションとビジネスモデルにより適合するよう、セキュリティを再構築する必要があります。
セキュリティインフラの拡張性を高め、その価値をより引き出すには、企業境界で「アプリケーションを意識」しようとするのをやめる必要があります。また、アプリケーションの近くでアプリケーションに依存しないアプローチを取るのをやめ、開発と運用、そして経済面とアーキテクチャ面の両方で拡張可能なソフトウェアモデルへと、すべてをシフトレフトしていく必要があります。従来のネットワークエッジには汎用的な企業向けセキュリティインフラを配置し、新たな境界であるアプリケーションには、アプリケーションごとに特化したセキュリティアーキテクチャを導入する必要があります。
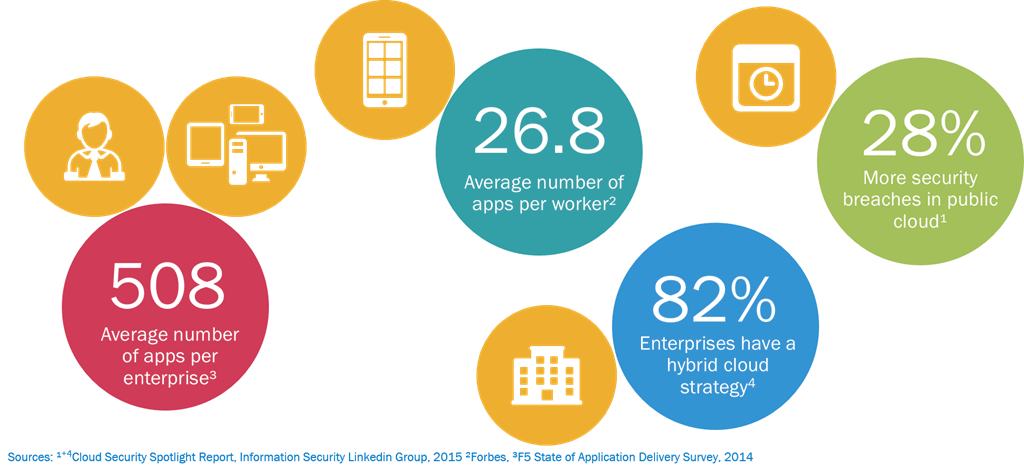
これは、クラウドがアプリケーションに及ぼしている影響を考えると、特に明らかです。影響を受けているのはデータセンターではなく、アプリケーションです。保護すべき対象はネットワークではなく、そこで稼働するアプリケーションです。ネットワーク(およびそのアクセス主体)を完全に制御できることを前提としたセキュリティ戦略では、アプリケーションを保護できません。アプリケーションがデータセンター内にあるかどうかにかかわらず、どのように保護するかを検討し、クラウドがデータセンターに変革をもたらす以前に依拠していた基盤ではなく、その基盤に基づいてセキュリティ戦略を構築する必要があります。
モノのインターネット(IoT)とマイクロサービスアーキテクチャの採用によって、今後アプリケーションが津波のように押し寄せる状況を考えてみてください。一般に「新しい」テクノロジーが登場するたびにアプリケーションが10倍に増えるとすれば、2つの「新しい」テクノロジーが同時に登場した場合、どれほどの数のアプリケーションが生み出されるでしょうか。それらすべてのアプリケーションをサポートするために、ネットワークエッジでは新たにいくつのセキュリティポリシーが必要になるでしょうか。
そうです。膨大な数です。現在より1桁、あるいは2桁多くなるでしょう。
それらをシフトレフト(デプロイパイプライン上では左へ、従来のネットワーク図で見れば右へ)し、ソフトウェアによるデプロイと定義をさらに活用する環境へ移行したらどうでしょうか。アプリケーションを開発し、熟知している担当者にも、そのアプリケーションを保護するポリシーの策定に協力してもらい、そのポリシーをデプロイプロセス、さらにはCI/CDパイプラインに組み込んだらどうでしょうか。パブリッククラウドでもオンプレミスでも、アプリケーションを必要なセキュリティサービスとともに同じ方法でパッケージ化したらどうでしょうか。そして、組織の60%がクラウド環境の保護において最も重要な要素と考えている、ITインフラストラクチャ全体で一貫したセキュリティを実現できたとしたら[Cloud Security Spotlight]。
それはスケールできるのでしょうか?
おそらく可能でしょう。しかも、現在のモデルよりも混乱が少なく、管理しやすくなると考えられます。
クラウドは変革をもたらします。モビリティも変革をもたらします。モノのインターネット(IoT)も変革をもたらすでしょう。しかし、それが常に悪いとは限りません。特に、アプリケーションのデプロイ、配信、セキュリティ確保の方法を改めて見直し、再評価する機会になる場合はなおさらです。
そこで今こそ、セキュリティモデルを根本から見直し、アプリを新たな境界として捉えるべきなのかもしれません。そうすることで、セキュリティをより効率的に拡張し、アプリを保護し、データの完全性を守ることができます。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。