F5 BIG-IPプラットフォームの特権ユーザーアクセスソリューション
連邦政府機関のデータを保護し、リスクを軽減します。
強力な認証が極めて重要な理由
管理リソースにユーザー名とパスワードでアクセスする従来の方式は、今日のネットワークにおける重大なセキュリティ脆弱性です。この優先課題に対応するため、米国国防総省(DoD)のサイバーセキュリティ規律実施計画(http://dodcio.defense.gov/Portals/0/Documents/Cyber/CyberDis-ImpPlan.pdf)では、特権ユーザーに対する強力な認証を最優先の取り組みとしています。
重点施策:強力な認証
匿名性を低減するとともに、DoDの情報ネットワーク上で行われる操作の真正性と説明責任を確保することで、DoDのセキュリティ態勢が向上します。脆弱な認証とアカウント乗っ取りの関連性は、広く認められています。強力な認証は、特権管理者へのなりすましによる大規模なネットワーク侵害を含む、不正アクセスの防止に役立ちます。司令官および監督者は、サーバーやルーターなどの高価値資産と、特権を持つシステム管理者によるアクセスの保護に重点を置きます。この取り組み方針は、DoD CIOに既知の脆弱性の緩和を求めるDoD Cyber Strategyの目標3-4を支援するものです。
さらに、最新版のDISA Network Device Management Security Requirements Guide(https://www.stigviewer.com/stig/network_device_management_security_requirements_guide/2017-04-07/finding/V-55105)には、DoDのネットワークデバイスの管理に適用されるセキュリティ対策と手順が詳述されており、ネットワークデバイスにアクセスする特権ユーザーアカウントで多要素認証を使用していない場合、CAT 2(中)の指摘事項に該当すると規定されています。
検出事項ID: V-55105
重大度:高
詳細:……DoDは、HSPD 12の対象となるシステムのID管理および個人認証を支援するため、Common Access Card(CAC)トークン/認証情報の使用を義務付けています。DoDが推奨するネットワークデバイス向けアーキテクチャでは、システム管理者がDoD承認済みのPKIとDoD CAC認証情報を使用し、認証サーバーを介して認証を行います……
しかし、管理リソースに対するCAC認証の実現は容易ではありません。強力な認証やスマートカードによるアクセスに対応するよう設計されていないデバイスやシステムが数多く存在するためです。従来、選択肢は以下に限られていました。
- 組織に対するリスクを受容する。
- デバイスを撤去または交換する。
主なメリット
攻撃対象領域を縮小
F5 Privileged User Accessは、脆弱なデバイスと管理インターフェースを保護するシェルを構築します。アクセスするには、個々のリソースへのアクセスを許可するCAC/PIVの使用が必要です。
監査証跡を提供
このソリューションは、セキュリティチーム向けの監査証跡を提供するとともに、セキュリティポリシーの柔軟な運用を可能にします。セッションやパスワードの有効期間は、企業側で決定できます。
変更のインストールは不要
F5ソリューションでは、バックエンドの重要システムへのソフトウェアのインストールや変更は不要です。
F5 Privileged User Access
F5 Privileged User Accessソリューションでは、この機能をネイティブにサポートしていないネットワークインフラストラクチャに、CAC認証またはその他の強力な認証方式を追加できる新たなオプションを提供しています。環境内のどこにもクライアントソフトウェアやエージェントを導入する必要がなく、レガシーシステムやコンプライアンス要件を満たしていないシステムを安全かつセキュアに最大限活用できます。DoD PKIシステムと直接統合できるほか、既存のRADIUS、TACACS、Active Directory、または各種サードパーティ認証データベースと連携するように構成できます。
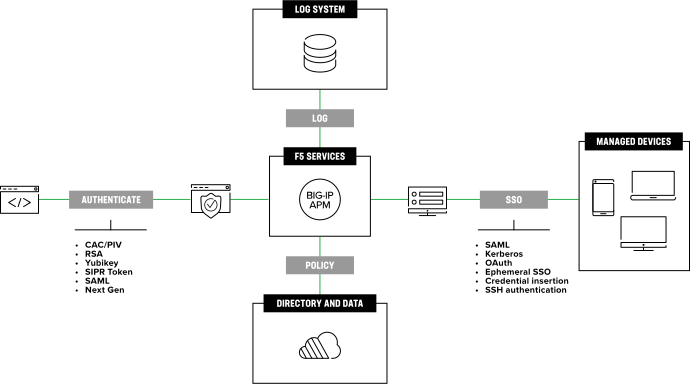
このソリューションは、F5 BIG-IPプラットフォーム、BIG-IP Access Policy Manager(APM)、Ephemeral Authentication、Web SSH Clientという4つの主要コンポーネントで構成されています。
BIG-IPプラットフォーム
BIG-IPプラットフォームは、FIPSに準拠し、Common Criteria認証およびUC APL承認を取得した製品(https://www.f5.com/company/certifications)で、物理および仮想の両方のフォームファクターで利用できます。F5 Privileged User Accessソリューションのすべての機能は、BIG-IPプラットフォーム上で動作します。BIG-IPは、DoDネットワーク全体に広く導入され、すでに数千の重要なアプリケーションに強力な認証を提供しているセキュリティ製品です。この追加ソリューションは、その既存機能を特権ユーザーの要件に適用するものです。
BIG-IP Access Policy Manager
アプリケーションにアクセスする特権ユーザーは、まずBIG-IP Access Policy Manager(APM)によって認証されます。BIG-IP APMは最初に米国政府(USG)の警告バナーをユーザーに表示し、認証を続行するには同意を求めます。
次に、BIG-IP APMはユーザーにCACまたは強力な認証情報を要求します。その後、認証情報が失効していないことを確認するため、証明書失効リスト(CRL)またはオンライン証明書状態プロトコル(OCSP)サーバーと照合します。必要に応じて、BIG-IP APMはMicrosoft Active Directory(AD)やLightweight Directory Access Protocol(LDAP)サーバーなどのディレクトリサーバー、Security Assertion Markup Language(SAML)プロバイダー、または各種サードパーティ製ディレクトリに照会し、ユーザーの本人確認をさらに行うことができます。
BIG-IP APMは、特権ユーザーにシステムへのアクセスが許可されていることを確認すると、追加の属性を照会し、そのユーザーがアクセスできるリソースを特定します。最後に、アクセスが許可されたリソースを一覧表示するポータルページが特権ユーザーに提示されます。また、BIG-IP APMは、クライアントがGovernment Furnished Equipment(GFE)であること、The Host Based Security System(HBSS)に準拠していること、サポート対象のオペレーティングシステムを実行していることのいずれか、または複数を確認するなど、クライアントの完全性を確保するための高度な機能も提供します。
一時的な認証
エフェメラル認証は、ユーザー名とパスワードでしか認証できないシステム向けの、閉じた環境内で使用されるワンタイムパスワードです。システム全体がF5 BIG-IP内に存在し、BIG-IP APMと連携することで、安全なエンドツーエンドの暗号化接続を確保するとともに、認証情報のリプレイを防止します。このプロセスでは、ユーザーやクライアントがこのエフェメラルパスワードを知ることは一切ありません。また、万一このパスワードが侵害されても、攻撃者や悪意のある第三者にとってはまったく役に立ちません。これによりF5は、ユーザー名とパスワードによる認証しか使用できないシステムにも、CAC認証や多要素認証を提供できます。
Web SSHクライアント
Web SSHクライアントは、政府機関が提供するあらゆるWebブラウザーで動作するHTML5クライアントであり、クライアント側コンポーネントをインストールする必要はありません。そのため、Webブラウザーを備えた現在および将来のあらゆる米国連邦政府システムから即座にアクセスできます。このクライアントは、完全な端末エミュレーション、マウスイベント、切り取りと貼り付け、およびクライアント側で接続ログを記録する機能を提供します。また、ホスト単位またはグローバルに指定できる機密区分バナーをオーバーレイ表示する機能に加え、レガシーデバイスとの互換性を確保するため、ホスト単位で暗号方式のオプションを設定する機能もサポートしています。
システム全体がF5 BIG-IP内に存在し、BIG-IP APMと連携することで、認証情報が再利用される可能性を排除しながら、安全なエンドツーエンドの暗号化接続を確保します。
特権ユーザーアクセスの統合
F5 Privileged User Accessソリューションは、レガシーシステムやコンプライアンス要件を満たしていないシステムに存在する重大なセキュリティギャップを解消すると同時に、最新システムへのアクセスを集約する効果的な手段でもあります。F5は、特権ユーザーアクセスを必要とするさまざまなシステムを保護できます。たとえば、次のようなシステムが挙げられます。
- 電話システムの管理インターフェース(例:Cisco Communications Manager Administration)
- ファイアウォール、IDS/IPS、DLPの管理インターフェース(例:Palo AltoのWebインターフェース)
- プロキシ管理インターフェース(例:BlueCoat ProxySG)
- ストレージアレイの管理インターフェース(例:NetApp OnCommand、Pure Storage)
- VDI管理インターフェースおよびVDIクライアントの認証要件(例:VMWare Horizon、Citrix XenDesktop、Windows Remote Desktop)
管理者向けのアクセス制御を一元化することで、BIG-IP APMの幅広い認証機能と制御機能を活用できます。これにより、信頼できないネットワーク全体でTLS暗号化標準の使用を強制できます。また、BIG-IP APMのログ機能を使用して、これらのシステムへの管理アクセスを一元的に記録および監査できるほか、コンプライアンス対応のためにレポートシステムやログシステムと統合することもできます。
F5ソリューションは認証フェデレーションモデルをサポートし、DoDによるSAMLおよびクラウドテクノロジーの導入を促進できます。
認証の未来
F5は、将来的に要件となる可能性のある機能を追加するためのフレームワークを提供します。政府およびDoDの指導部が検討している認証機能には、派生資格情報、生体認証、追加の認証要素などがあります。政府がCACや現在一般的に使用されている認証方式からの移行を決定した場合でも、F5ソリューションは、追加機能の仕様が定まり次第、それらをサポートできるよう拡張可能な柔軟性を備えています。
F5ソリューションは認証フェデレーションモデルをサポートし、DoDによるSAMLおよびクラウドテクノロジーの導入を促進できます。F5は、クラウド上を含め、現在または将来DoD環境内のどこに配置される場合でも、アプリケーション、デバイス、管理インターフェース、システムに強力な認証を提供できます。
To learn more, visit www.f5.com/solutions/us-federal-government or read more about cybersecurity trends impacting federal agencies.