
分散型サービス拒否(DDoS)攻撃とは?
分散型サービス拒否(DDoS)攻撃は、システムを機能停止に陥らせ、正規ユーザーが利用できない状態にします。
DDoSとは?DDoSは、システムの性能を低下させ、正規ユーザーが利用できない状態にする悪意のある攻撃です。多くの場合、DDoSは、侵害された複数のデバイスを使用して標的に膨大な量のトラフィックを送り込み、正規ユーザーがサービスにアクセスできない状態にする組織的な攻撃です。
DDoSの仕組み
DDoS攻撃は、標的のリソースに大量のトラフィックを送り込んで過負荷状態にし、利用不能に陥らせたり、アプリケーションのパフォーマンスを低下させるよう特別に細工したメッセージを送信したりすることで、インフラストラクチャの機能を低下させます。DDoS攻撃は、ファイアウォールのステートテーブルなどのネットワークインフラストラクチャだけでなく、サーバーやCPUなどのアプリケーションリソースも標的にする可能性があります。DDoS攻撃は、オンラインサービスの可用性と完全性を損ない、重大な混乱を引き起こすなど、深刻な影響を及ぼす可能性があり、金銭的損失や評判の低下につながるおそれもあります。また、データ流出からセキュリティチームやリスク管理チームの注意をそらすための隠れみのとして利用されることもあります。
DDoS攻撃は、何千人もの人が一斉に1つの出入口へ押し寄せるようなものです。その結果、正当な理由で向こう側へ行こうとする人も含め、誰もその出入口を通れなくなります。また、鍵を持った1人が出入口を通過した後に施錠し、ほかの誰も入れないようにする状況にも例えられます。
このような攻撃は通常、多数のクライアントコンピューターやその他のネットワーク接続デバイスを連携させて実行されます。攻撃者が制御するこれらのリソースは、この目的のために用意された可能性もありますが、多くの場合、攻撃者がデバイスを遠隔操作して攻撃に加担させるマルウェアに感染しています。
攻撃が非常に多くの異なる送信元から行われるため、ブロックするのは極めて困難です。ここでも、出入口に大勢の人が押し寄せている状況を想像してください。不正な人物(または悪意のあるトラフィックの送信元)を1人だけ阻止しても、代わりとなる者がほかに何千人もいるため、効果はありません。自動化フレームワークの進歩により、攻撃ではIPアドレス、自律システム番号(ASN)、ブラウザのユーザーエージェント、その他のテレメトリを偽装し、従来のセキュリティ制御を回避できるようになっています。
分散型サービス拒否(DDoS)攻撃とサービス拒否(DoS)攻撃を区別することが重要です。どちらも標的となるシステムやネットワークの可用性を妨害することを目的としたサイバー攻撃ですが、攻撃の実行方法が異なります。
DoS攻撃は通常、単一または少数の送信元から実行されます。攻撃者は、標的のシステムやネットワークの処理能力を超える大量のトラフィックやリクエストを送り付け、過負荷状態にします。
一方、DDoS攻撃では、複数の攻撃元、または攻撃者の制御下にある侵害されたコンピューターやデバイスで構成されるネットワーク(ボットネット)が使用されます。攻撃者はこれら複数の攻撃元を連携させ、標的に対して同時に攻撃を仕掛けます。DDoS攻撃は複数の攻撃元から実行され、正規のトラフィックと悪意のあるトラフィックの判別が難しいため、一般にDoS攻撃よりも緩和が困難です。
一般的なDDoS攻撃の種類
DDoSの脅威を取り巻く状況は絶えず変化していますが、F5の調査では、ほとんどの攻撃が以下の大きなカテゴリーに分類されることがわかっています。
ボリューム型攻撃は、最も一般的なDDoS攻撃の1つです。大量のデータやトラフィックを送り付け、標的のネットワーク帯域幅を圧迫することを目的としています。このような手法には、UDP(User Datagram Protocol)フラッド、ICMP(Internet Control Message Protocol)フラッドのほか、NTP(Network Time Protocol)、Memcached、DNSなどのプロトコルを悪用して標的が受信するトラフィック量を増幅するリフレクション攻撃があります。膨大なトラフィックによって標的のネットワークインフラストラクチャが飽和し、正規ユーザーが利用できなくなります。フラッドベースの攻撃は、多くの場合レイヤー3、4、または7を標的とします。中でもSYNフラッドは非常に一般的な攻撃であり、ネットワークファイアウォールやその他の重要なネットワークインフラストラクチャを圧迫する可能性があります。
- ボリューム型DDoS攻撃の例として、2018年、ソフトウェア開発プラットフォームのGitHubは、サービスに障害をもたらす大規模なボリューム型DDoS攻撃を受けました。この攻撃は前例のない1.35 TBpsに達し、当時記録された中で最大規模のDDoS攻撃の1つとなりました。その結果、GitHubのWebサイトとサービスでは、断続的な停止やパフォーマンス低下が発生しました。
プロトコル攻撃。インターネット通信の基盤であるTCP/IPプロトコルスタックの脆弱性を狙う攻撃などが該当します。これらの攻撃は、トラフィックを追跡して処理するネットワークインフラストラクチャの能力を特に標的とします。たとえば、SYNフラッド攻撃では、大量のTCP SYNパケットを標的に送り付け、正規の接続を確立する処理能力を圧迫します。また、ルーターやファイアウォールなどのネットワークデバイスのコンピューティング能力に過剰な負荷をかけることが多いため、「コンピュテーショナル」攻撃とも呼ばれます。
- 2021年11月、F5は、それまでに観測した中で最大規模のプロトコル攻撃を検知し、緩和しました。金融サービス業界のお客さまを標的としたこの猛攻撃は、わずか4分間で終了しましたが、わずか1.5分で最大攻撃帯域幅約1.4 TBpsに達しました。
アプリケーション脆弱性攻撃(別名「レイヤー7攻撃」)は、ネットワークスタックのアプリケーション層を特に標的とします。これらの攻撃は、標的サーバー上で稼働するアプリケーションやサービスのソフトウェア脆弱性を悪用し、CPU、メモリ、データベース接続などのサーバーリソースを枯渇させることを狙います。アプリケーション層攻撃の例としては、HTTP GETフラッド(大量のHTTPリクエストを送信する攻撃)、Slowloris攻撃(不完全なリクエストによって接続を開いたままにする攻撃)、HTTP POSTフラッド、TLS再ネゴシエーション、DNSクエリなどがあります。
- Killnetとして知られる著名な親ロシア派ハクティビストグループは、2023年2月、欧州の大規模組織に対して高度なL7 DDoS攻撃を仕掛けました。この攻撃は、大量のトラフィックで同組織のサーバーを過負荷状態にし、ユーザーによるWebサイトへのアクセスを困難にすることを目的としており、攻撃トラフィックはピーク時に毎秒120,000リクエストに達しました。このDDoS攻撃は、19か国の35個の異なるIPアドレスから分散して実行され、アプリケーション層を標的としていました。
非対称攻撃は、リフレクション攻撃または増幅攻撃とも呼ばれ、特定のネットワークプロトコルの機能を悪用して攻撃トラフィック量を増幅します。非対称DDoS攻撃では、攻撃者は通常、送信元IPアドレスを偽装し、細工した少量のネットワークパケットを脆弱なネットワークやサービスに送信します。これらのパケットによって、標的のシステムやネットワークからはるかに大きな応答が生成され、攻撃トラフィックが大幅に増幅されます。
- 2021年2月、脅威アクターは、ゲームおよびギャンブル関連組織向けに情報セキュリティサービスを提供するテクノロジー企業に対し、身代金を支払わなければDDoS攻撃を仕掛けると脅迫しました。攻撃者は警告として直ちに4 GbpsのSYNフラッド攻撃を開始し、その5日以内にDDoS攻撃による包囲が始まりました。攻撃はほぼ1か月にわたって次々と続き、脅威アクターは攻撃ベクトルを増やしていきました。最終的に攻撃は500 Gbpsでピークに達し、ボリューム型UDP攻撃、LDAPリフレクション攻撃、DNSリフレクション攻撃、NTPリフレクション攻撃、UDPフラグメンテーション攻撃を組み合わせたマルチベクトル攻撃が繰り広げられました。
マルチベクトル攻撃は、上記の手法を複数組み合わせる攻撃で、ますます一般的になっています。攻撃者は複数の攻撃手法を用いることで、影響を増幅させるとともに、複数の攻撃ベクトルに同時に対処することをより困難にします。
- 2016年10月、インターネットトラフィックを管理および制御するDNSプロバイダーのDynは、大規模なDDoS攻撃を受けました。この攻撃により、Twitter、Reddit、Netflix、Spotifyをはじめとする多数の人気Webサイトやサービスに障害が発生しました。攻撃者は、DNSリフレクション攻撃や増幅攻撃、ボットネットなど、複数のDDoS手法を組み合わせて使用しました。この攻撃では、セキュリティ対策が脆弱であったり、デフォルトのログイン認証情報が使用されていたりするWebカメラやルーターなど、脆弱なIoTデバイスが悪用されました。攻撃者はこれらのデバイスを侵害し、膨大な量のトラフィックを生成できる大規模なボットネットを構築しました。
DDoSの主要概念
以下に、DDoS攻撃、その緩和、予防に関する主な概念と定義をいくつか示します。
- ボットネットとは、攻撃者の制御下にある、侵害されたコンピューター、サーバー、デバイスで構成されるネットワークです。これらの侵害されたデバイスは、多くの場合「ボット」または「ゾンビ」と呼ばれ、連携してDDoS攻撃を仕掛けるために使用されます。攻撃者はボットネットにリモートで指令を出し、標的に大量のトラフィックやリクエストを送り付けることで、攻撃の影響を増幅できます。
- スプーフィングとは、ネットワークパケットや通信の実際の送信元または識別情報を偽装することです。DDoS攻撃では、攻撃トラフィックの発信元を隠すためにスプーフィングがよく使用されます。
- SYNフラッド攻撃は、TCPの3ウェイハンドシェイクプロセスを悪用し、標的のリソースを枯渇させるDDoS攻撃です。攻撃者は標的に大量のSYNパケットを送信しますが、SYN-ACKパケットに応答しないか、送信元IPアドレスを偽装します。その結果、標的システムは到着しないACKパケットを待ち続けることになり、リソースが占有され、正規の接続を確立できなくなります。
- UDP(User Datagram Protocol)フラッディングは、コネクションレスでハンドシェイクを必要としないUDPプロトコルを標的とするDDoS攻撃の一種です。この攻撃では、攻撃者が標的のネットワークやサービスに大量のUDPパケットを送信し、そのリソースを枯渇させます。
- DNS(Domain Name System)増幅攻撃は、DNSサーバーの脆弱性を悪用して大量の攻撃トラフィックを生成するDDoS攻撃の一種です。攻撃者は、送信元IPアドレスを偽装した小さなDNSクエリを、脆弱なオープンDNSリゾルバーに送信します。偽装に気付かないリゾルバーは、より大きなDNSレスポンスを返します。その結果、標的に向けられるトラフィック量が増幅され、標的のリソースが圧迫されて、サービスが中断する可能性があります。
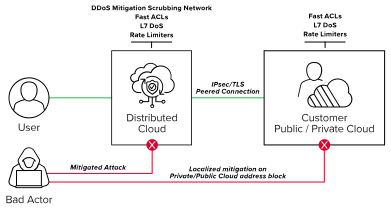
- DDoS緩和とは、DDoS攻撃を防御し、その影響を最小限に抑えるために用いられる戦略と手法を指します。緩和ソリューションでは、ネットワークインフラストラクチャのアップグレード、トラフィックフィルタリング、レート制限、異常検知、トラフィック迂回を組み合わせて、攻撃トラフィックを吸収し、緩和できます。クラウドで提供されるDDoS緩和ソリューションは、攻撃がネットワークインフラストラクチャやアプリケーションに到達する前に検知して緩和するうえで、特に効果的です。ただし、近年のアプリケーション/L7 DoSの増加を踏まえ、保護対象のリソースの近くにもセキュリティ制御を導入する必要があります。
- インシデント対応とは、DDoS攻撃を検知、分析し、対応するプロセスを指します。進行中の攻撃の兆候を特定し、攻撃元と攻撃の性質を調査して、緩和策を実施し、通常の運用を復旧します。インシデント対応計画は、組織がDDoS攻撃に効果的に対処し、その影響を最小限に抑えるうえで役立ちます。
DDoS攻撃の影響
DDoS攻撃は、企業、組織、個人に深刻な影響を及ぼす可能性があります。
DDoS攻撃は、多額の経済的損失につながる可能性があります。サービスが中断したり利用できなくなったりすると、取引の中断、顧客エンゲージメントの低下、機会損失により、企業の収益に影響が及ぶ可能性があります。さらに、攻撃の緩和、インシデント対応および復旧作業に伴う費用や、規制当局から科される可能性のある罰金が発生する場合もあります。
DDoS攻撃が成功すると、組織の評判が損なわれ、顧客の信頼が低下する可能性があります。企業のサービスが繰り返し中断したり利用できなくなったりすると、顧客は、その組織が信頼性の高いサービスを提供する能力に疑念を抱く可能性があります。失われた信頼を取り戻し、損なわれた評判を回復するには、多くの困難と時間を伴うことがあります。
DDoS攻撃は、業務に深刻な混乱を引き起こす可能性があります。オンラインサービスへの依存度が高い組織では、従業員が重要なシステムにアクセスできなくなったり、効果的に連携できなくなったりすることで、生産性が低下する可能性があります。サービスの中断は、サプライチェーン、カスタマーサポート、事業運営全体に影響を及ぼし、遅延や非効率化、運用コストの増加につながる可能性があります。
堅牢なDDoS対策戦略に投資し、セキュリティ対策の設計と実装にサイバーセキュリティの専門家を起用することで、組織はDDoS攻撃が成功するリスクとその影響を大幅に軽減し、財務の安定性と評判を守り、事業継続性を確保できます。
DDoS攻撃の緩和と防止
以下に、攻撃から防御するために一般的に使用されるDDoS緩和手法をいくつか紹介します。組織では多くの場合、これらの手法を組み合わせて、DDoS攻撃の影響を効果的に緩和できる多層防御戦略を構築します。早期検知も、インシデント対応と緩和策を迅速に開始し、影響が拡大する前に抑えるための鍵となります。
トラフィックフィルタリングでは、受信ネットワークトラフィックを検査し、フィルターを適用して特定の種類のトラフィックをブロックまたは許可します。この手法は、ネットワークエッジルーター、ファイアウォール、DDoS対策専用アプライアンスなど、さまざまなレベルで使用できます。悪意のあるトラフィックや不要なトラフィックを除外することで、組織はDDoS攻撃の影響を軽減し、正当なトラフィックが意図した宛先に到達できるよう支援します。
レート制限は、特定の送信元から、または指定された時間枠内に受信するリクエストやパケットの数を制限します。レート制限を適用して大量のトラフィックの流入を防ぐことで、組織はDDoS攻撃の影響を軽減できます。
異常検知では、ネットワークトラフィックのパターンと動作を監視し、通常のパターンからの逸脱を特定します。統計分析と機械学習アルゴリズムを使用して基準となる動作を確立し、DDoS攻撃の兆候である可能性がある異常なアクティビティを検知します。異常検知システムは、異常なトラフィックの急増、パケットフラッディング、その他の進行中の攻撃を示すパターンを特定できます。
行動分析では、ユーザー、システム、ネットワークエンティティの挙動を監視し、不審なアクティビティや悪意のあるアクティビティを検知、特定することに重点を置きます。行動分析の手法は、正規のトラフィックと攻撃トラフィックの判別に役立ち、誤検知を最小限に抑えながら、組織がDDoS攻撃に効果的に対応できるようにします。この分析はクライアント側で実行できるほか、サービス拒否攻撃の兆候となり得るシステム負荷を検知するインテリジェントプロキシを介して、サーバー側でも実行できます。
Deploying a コンテンツ配信ネットワーク(CDN)を導入することで、ボリューム型攻撃の影響を軽減し、可用性とパフォーマンスを向上できます。CDNは、分散型ネットワークインフラストラクチャを利用して悪意のあるトラフィックを特定してブロックし、正当なリクエストが確実にターゲットへ到達するようにします。
ロードバランサーとアプリケーションデリバリーコントローラー(ADC)も、トラフィックをインテリジェントに分散・管理することで、DDoS攻撃に対する防御メカニズムとして機能します。ロードバランサーは、レート制限、トラフィックシェーピング、専用のDDoS防御ソリューションへのトラフィックのリダイレクトなど、さまざまな手法を適用してDDoS攻撃を検知し、緩和できます。
Implementing クラウドベースのDDoS防御サービスを導入することで、DDoS攻撃に対する専用かつ拡張可能な緩和機能を確保しやすくなります。これらのサービスを経由するようにトラフィックをリダイレクトすることで、高度な緩和手法、リアルタイムの脅威インテリジェンス、専門プロバイダーの知見を活用できます。
DDoS攻撃から保護するためのその他のベストプラクティスとして、Transmission Control Protocol(TCP)およびUser Datagram Protocol(UDP)のリクエスト管理を有効にし、正当なリクエストのみが処理されるようにすることが挙げられます。定期的な監視とログ記録は、攻撃の早期検知に役立ち、悪影響を軽減できる可能性があります。トラフィックの増加、エラー、異常なアクティビティのパターンを検出すると、詳細な調査を促すアラートを発することができます。アプリケーションとクライアント間のトラフィックを暗号化することで、攻撃者によるトラフィックの傍受や改ざんが困難になります。ソフトウェアを定期的に更新することで、最新のセキュリティ機能とパッチによってシステムを保護し、DDoS攻撃を含む既知の脅威を軽減できます。
DDoSの導入事例
DDoS攻撃の規模が拡大し、複雑化し続ける中、組織には、攻撃が企業ネットワークに到達する前に阻止するための多層的な保護が必要です。こうした攻撃では、自動化されたボットネットや人が操作するツールを利用し、大量のトラフィックと、検知されにくい低速かつ長時間にわたるアプリケーション標的型の攻撃手法を組み合わせることがよくあります。攻撃の頻度と停止に伴うコストが増大し続ける中、攻撃を緩和するには、包括的な多層防御の重要性が今や極めて重要になっています。
以下のケーススタディを動画または記事でご覧いただき、実際に発生したDDoS攻撃と、その緩和方法についてご確認ください。
- メールプロバイダーに対する26 Gbpsのボリューム型DDoS攻撃をF5が阻止した方法をご覧ください。
- オーストラリアのHeritage Bankが、24時間365日のDDoS防御を提供するF5製品群を導入し、同行に適用される規制ガイドラインに準拠した事例をご覧ください。
DDoSの新たなトレンド
DDoS攻撃が進化し続ける中、組織は最新の傾向や動向を常に把握しておく必要があります。
最近の傾向として、モノのインターネット(IoT)ボットネットが広く見られるようになっています。スマートカメラ、ルーター、コネクテッド家電などのIoTデバイスは、セキュリティ対策が脆弱な場合が多く、侵害されやすい傾向があります。攻撃者は、こうしたデバイスの脆弱性を悪用してマルウェアに感染させ、ボットネットの一部として組み込みます。侵害された数千台のIoTデバイスの処理能力を組み合わせることで、膨大な量のDDoS攻撃トラフィックが生成される可能性があります。
アプリケーション層攻撃は、サーバーリソースの枯渇や特定のアプリケーションの脆弱性の悪用を狙う攻撃です。正規ユーザーの行動を模倣することが多いため、検知と緩和が困難になります。アプリケーション層攻撃への防御には、アプリケーションの動作に対する深い理解と専用の保護メカニズムが必要となるため、特に困難です。
「DDoS-as-a-Serviceプラットフォーム」の登場により、技術的なスキルが低い個人でもDDoS攻撃を実行しやすくなりました。これらのプラットフォームはダークウェブ上に存在し、使いやすいインターフェースを通じてDDoS攻撃用リソースを借りて展開できるようにしています。多くの場合、レンタル可能なボットネットが利用されます。
F5が支援できること
高度なDDoS脅威には高度なDDoS対策が必要です。F5のサービスとソリューションがその対策を支援します。DDoS攻撃に対する最善の防御策は、攻撃を未然に防ぐことです。F5ソリューションは、マルチベクトル型のサービス拒否攻撃を緩和します。こうした攻撃は、重要なインフラストラクチャに過剰な負荷をかけ、主要なプロトコルを標的とし、アプリケーションやサービスの脆弱性を悪用します。また、F5ソリューションは、DNS増幅攻撃から保護し、クエリ要求の検証、悪意のある通信の緩和、DNSとアプリケーションの可視化を通じて、その他のフラッディング攻撃にも対処します。これにより、DNSとアプリケーションの健全性、最適化、保護を最大限に高めることができます。F5のDDoS緩和ソリューションは、多層防御を提供し、複合型ネットワーク攻撃や高度なアプリケーションエクスプロイトに対する防御をさらに強化するとともに、ほぼリアルタイムで脅威を検知して排除できます。
さらに、F5 NGINX Plusは、クラウドネイティブで使いやすいリバースプロキシ、ロードバランサー、APIゲートウェイです。組み込みのレート制限機能とTCPおよびUDPリクエスト管理により、DDoS攻撃から保護します。F5 NGINX App Protect DoSは、DevOps環境向けに設計された動的なソフトウェアセキュリティモジュールです。NGINX Plus上でネイティブに動作し、eBPFテクノロジーを使用して、レイヤー7を標的とする最新のアプリケーションおよびAPIへのDDoS攻撃の緩和を高速化します。F5 NGINX App Protect WAFは、DevOps環境向けに設計された、軽量で最新のアプリケーションおよびAPIセキュリティソリューションです。NGINX Plus上でネイティブに動作し、基本的なOWASP Top 10対策にとどまらず、7,500を超える脅威シグネチャ、ボットシグネチャ、脅威キャンペーン対策を含む高度なセキュリティを提供します。