Para a grande maioria, o atrativo da computação em nuvem pública está na liberdade irrestrita de fazer praticamente o que quiser, quando quiser (dentro do razoável, é claro). É essa liberdade que torna cada jornada para a nuvem única e, muitas vezes, complicada, com objetivos, estratégias e obstáculos muito distintos a superar. Enquanto alguns ainda estão dando os primeiros passos em sua incursão inicial na nuvem, outros avançam a todo vapor, expandindo-se para arquiteturas multinuvem e modernizando aplicações existentes na nuvem para adotar a automação e os serviços nativos. Com isso em mente, vamos ver como a F5 pode ajudar você e suas aplicações, independentemente do estágio da sua jornada para a nuvem.
1) Como levar seus aplicativos para o Azure
Basta sussurrar a palavra “migração” para, muitas vezes, causar medo em quem é responsável pelas operações diárias das aplicações do data center de uma empresa. Retirar aplicações que, em muitos casos, permaneceram intocadas por anos a fio e migrá-las para uma nova plataforma na nuvem, reconfigurando a infraestrutura de rede que lhes dá suporte e, ao mesmo tempo, implementando serviços de aplicação desconhecidos, está longe de ser uma tarefa trivial.
No entanto, essa difícil transição pode ser facilitada ao migrar também parte da rede de suporte do aplicativo — seus serviços de aplicação —, garantindo assim consistência em termos de segurança e desempenho (mais ou menos como amenizar o sofrimento do primeiro dia do seu filho na escola deixando que ele leve seu querido cobertor coberto de meleca ). Com a F5, seja ao migrar um aplicativo para o Microsoft Azure ou para outros ambientes de nuvem, ele pode reutilizar os mesmos serviços, políticas e iRules aos quais já está acostumado, reduzindo sua curva de aprendizado na nuvem e acelerando o processo de migração.
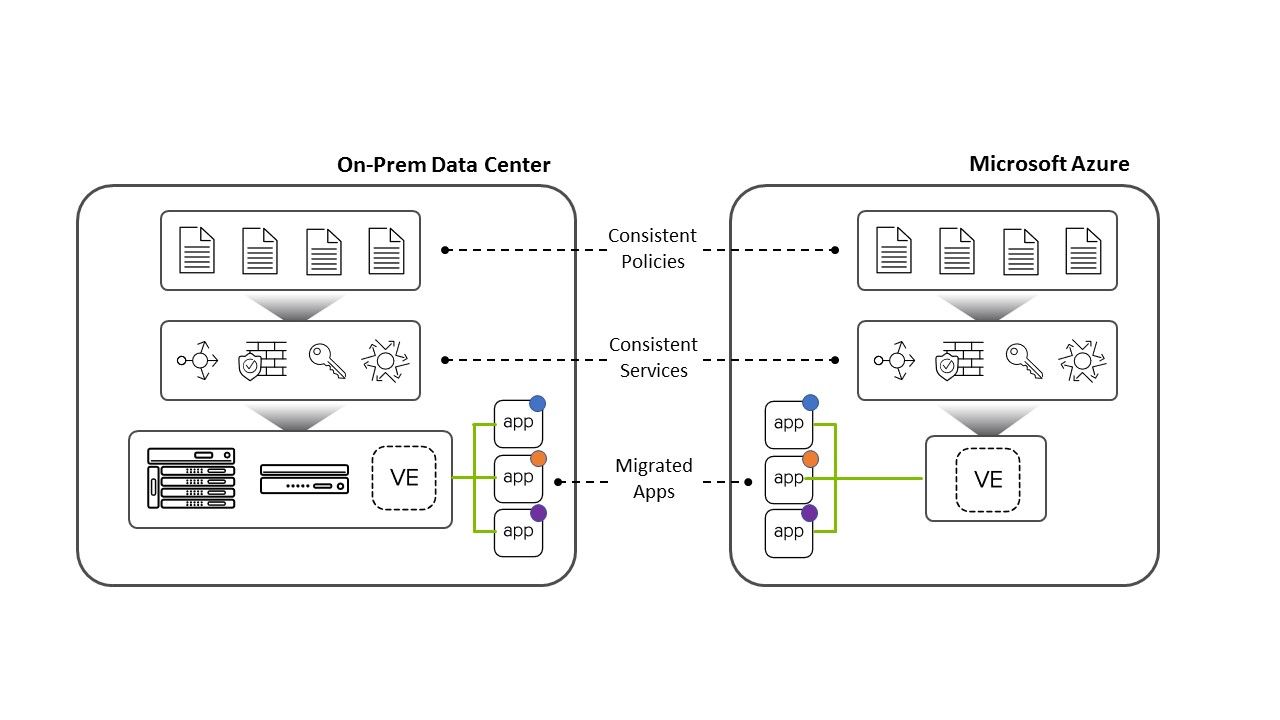
Mais informações sobre a importância da consistência das políticas ao migrar aplicativos estão disponíveis aqui.
2) Modernizando seus aplicativos no Azure
Migrar um aplicativo é uma coisa, mas modernizá-lo é algo completamente diferente (com o perdão da metáfora britânica). Em geral, isso envolve reformular a arquitetura do aplicativo para torná-lo mais adequado à nuvem e aproveitar ao máximo os recursos que ela oferece. Isso pode significar transformar um aplicativo legado para ser executado em um cluster Kubernetes, automatizar processos por meio da integração com pipelines de CI/CD ou implementar recursos de escalabilidade automática para otimizar seus custos operacionais. Seja qual for a sua abordagem de modernização, o portfólio de serviços de aplicativos da F5 pode ajudar a viabilizar seus esforços e, depois, manter seu aplicativo seguro e com alto desempenho. Veja algumas maneiras pelas quais a F5 pode ajudar a simplificar seus esforços de modernização:
- Habilitação da entrada de contêineres
- Integração com pipelines de CI/CD
- Automatização da inserção de serviços de aplicativos
3) Protegendo seus aplicativos do Azure
Embora a Microsoft faça um excelente trabalho na proteção da infraestrutura e da rede que sustentam o Azure, essas defesas de segurança não protegem seus aplicativos e dados; proteger seus aplicativos é uma responsabilidade inteiramente sua. E essa tarefa está se tornando mais difícil a cada dia, à medida que os aplicativos expõem mais pontos de entrada, multiplicam-se como bactérias e são implantados por desenvolvedores mais rapidamente do que nunca (às vezes sem qualquer consideração com a segurança), tornando quase impossível garantir que todos os aplicativos sejam lançados com os controles de segurança adequados.
A parceria com a F5 permite que você faça um investimento estratégico em segurança para proteger de forma consistente todos os aplicativos executados no Azure, bem como aqueles que você possa operar em outros componentes da sua arquitetura multinuvem. Independentemente da forma que um ataque cibernético possa assumir — seja um ataque de injeção, uma botnet automatizada ou um ataque de negação de serviço que comprometa os recursos —, você terá a tranquilidade de saber que a F5 irá detectá-lo, bloqueá-lo e registrá-lo. E, ao estabelecer um ponto centralizado de controle de segurança no núcleo da sua arquitetura de nuvem, você viabilizará a inovação segura na borda, impedindo que os desenvolvedores contornem os procedimentos de segurança em busca de velocidade e agilidade.
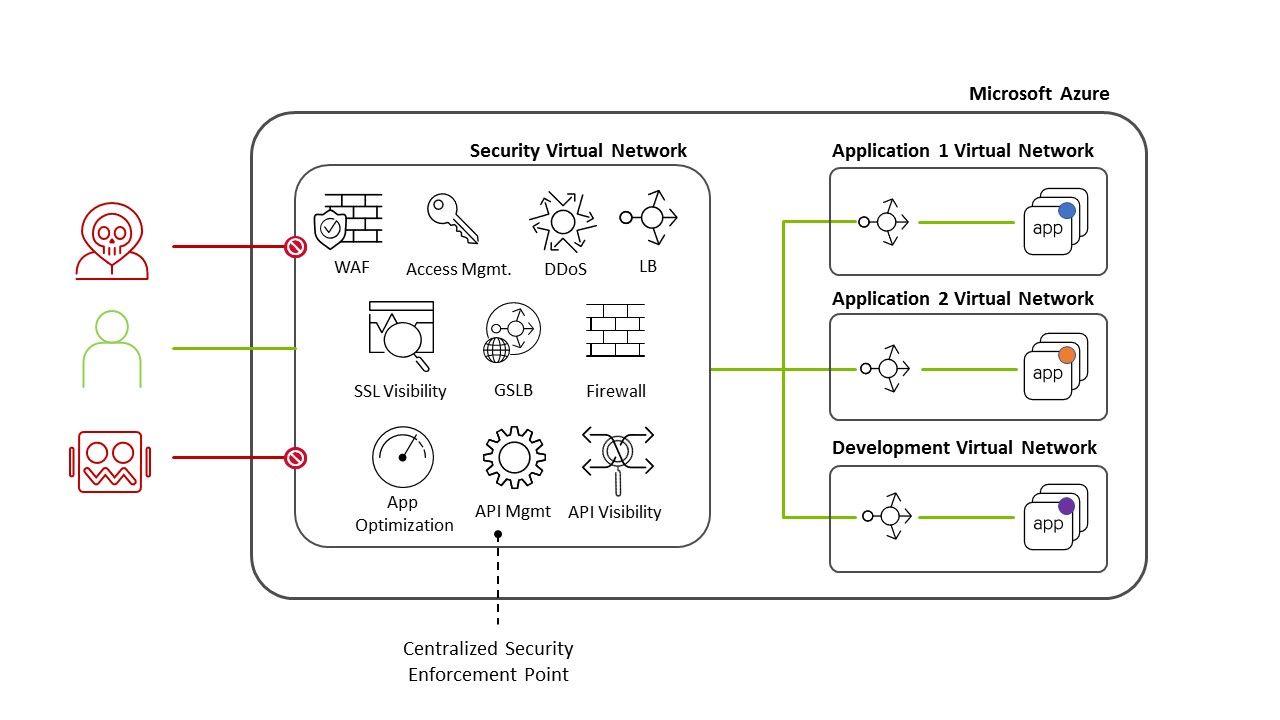
Saiba mais sobre a Proteção de Aplicações Web e APIs da F5.
4) Acessando com segurança seus aplicativos do Azure (e híbridos)
Estima-se que uma empresa de médio porte use atualmente entre 500 e 1.000 aplicativos para viabilizar suas operações comerciais, a maioria dos quais geralmente está distribuída em algum tipo de arquitetura híbrida que abrange nuvens públicas, nuvens privadas, instalações de colocation e data centers privados. Fornecer acesso a esses aplicativos, por si só, não é uma tarefa fácil, e essa dificuldade é ainda maior devido à necessidade de os usuários acessarem esses aplicativos a partir de uma infinidade de locais e dispositivos. Além disso, alguns aplicativos legados mais antigos podem não ser compatíveis com processos modernos de autenticação e autorização, tornando cada vez mais desafiadora a implementação de uma experiência de acesso consistente em todo o portfólio de aplicativos de uma empresa.
Trabalhando juntas, a Microsoft e a F5 têm a resposta: ao implantar o Azure Active Directory — a abrangente plataforma de identidade baseada em nuvem da Microsoft — em conjunto com a confiável solução de acesso a aplicações da F5, o Access Policy Manager (APM), as organizações podem federar a identidade, a autenticação e a autorização dos usuários e eliminar a lacuna de identidade entre aplicações baseadas em nuvem (IaaS), SaaS e locais (legadas), que podem ou não ser compatíveis com padrões modernos de autenticação, como SAML ou OAuth, e provavelmente não oferecem suporte a logon único (SSO) ou autenticação multifator (MFA). Independentemente de onde a aplicação esteja hospedada ou de ser compatível ou não com padrões e métodos modernos de autenticação, essa solução conjunta permite que os usuários façam login uma única vez e acessem com segurança todas as aplicações às quais têm direito, de qualquer local.
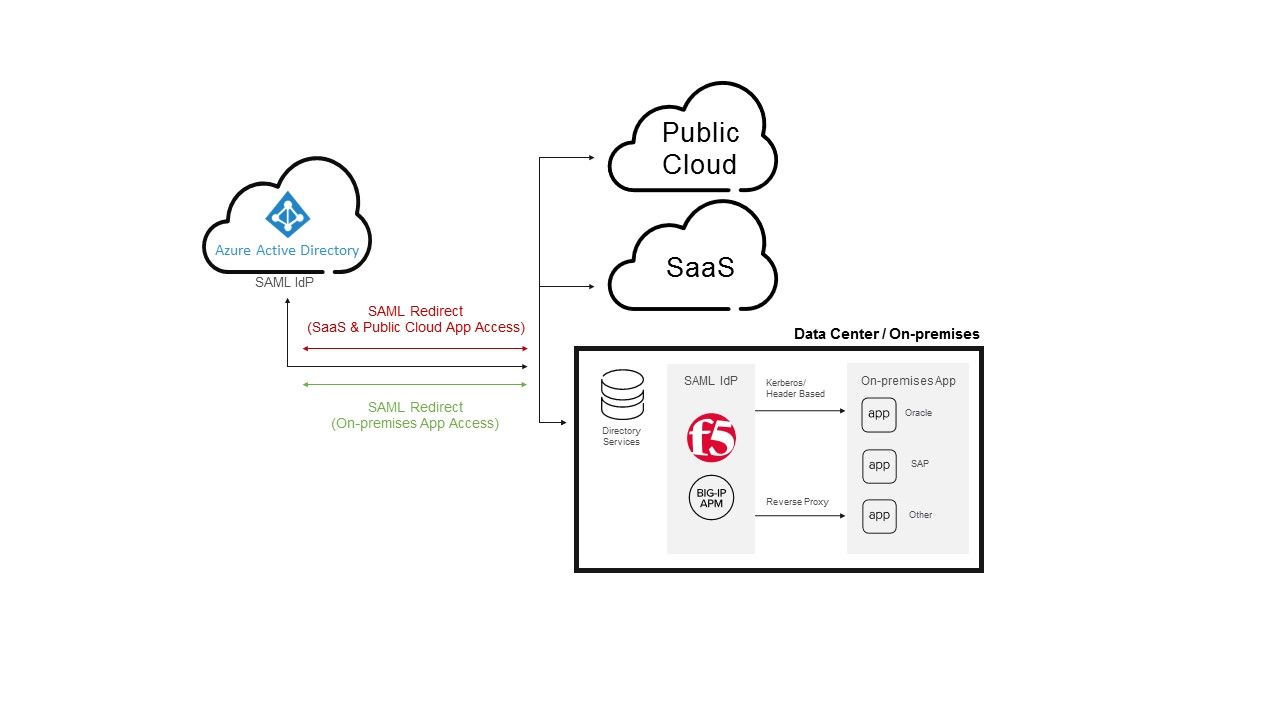
Mais informações sobre esta solução da F5 e da Microsoft estão disponíveis neste artigo escrito por John Morgan, da F5 (vice-presidente e gerente-geral da Unidade de Negócios de Segurança). Para quem vai participar do Ignite, não deixe de conferir a sessão paralela da Microsoft e da F5 sobre esta solução conjunta: Modernize seu ambiente híbrido com o Azure Active Directory (BRK3108), na quinta-feira, às 9h (horário do leste dos EUA).
Por fim, se algo acima despertou seu interesse e você pretende participar do Microsoft Ignite na próxima semana, não deixe de visitar o estande da F5 (nº 1231), onde eu e meus incríveis colegas estaremos ansiosos para conversar com você em mais detalhes.
Sobre o autor

Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...