
A F5 lançou o F5 Distributed Cloud Services em 2022, oferecendo proteção para aplicações web e APIs a organizações empresariais que precisam de segurança na borda disponibilizada como serviço. No mundo interconectado de hoje, as ameaças cibernéticas estão aumentando, e as organizações precisam estar preparadas para proteger sua infraestrutura crítica contra novos tipos de ataque em constante evolução. Um dos tipos mais comuns de ataque cibernético é o ataque distribuído de negação de serviço (DDoS), que pode derrubar até mesmo os maiores sites e serviços online.
Recentemente, um importante grupo hacktivista pró-Rússia conhecido como Killnet lançou um sofisticado ataque DDoS de camada 7 contra uma grande organização europeia. O ataque tinha como objetivo sobrecarregar os servidores da empresa com enormes volumes de tráfego, dificultando o acesso dos usuários ao site, com o tráfego do ataque atingindo um pico de 120 mil RPS. No entanto, graças aos esforços do Centro de Operações de Segurança da F5 (SOC) e aos recursos avançados de mitigação de DDoS do F5 Distributed Cloud Services, o ataque está sendo mitigado com sucesso, e o site permaneceu operacional durante todo o ataque. Esse ataque faz parte de várias campanhas de DDoS realizadas nas últimas semanas por esse grupo.
Observação: esta é uma campanha de ataques ativa que já dura mais de uma semana, e estamos conseguindo mitigar esses ataques enquanto esta publicação do blog é escrita.
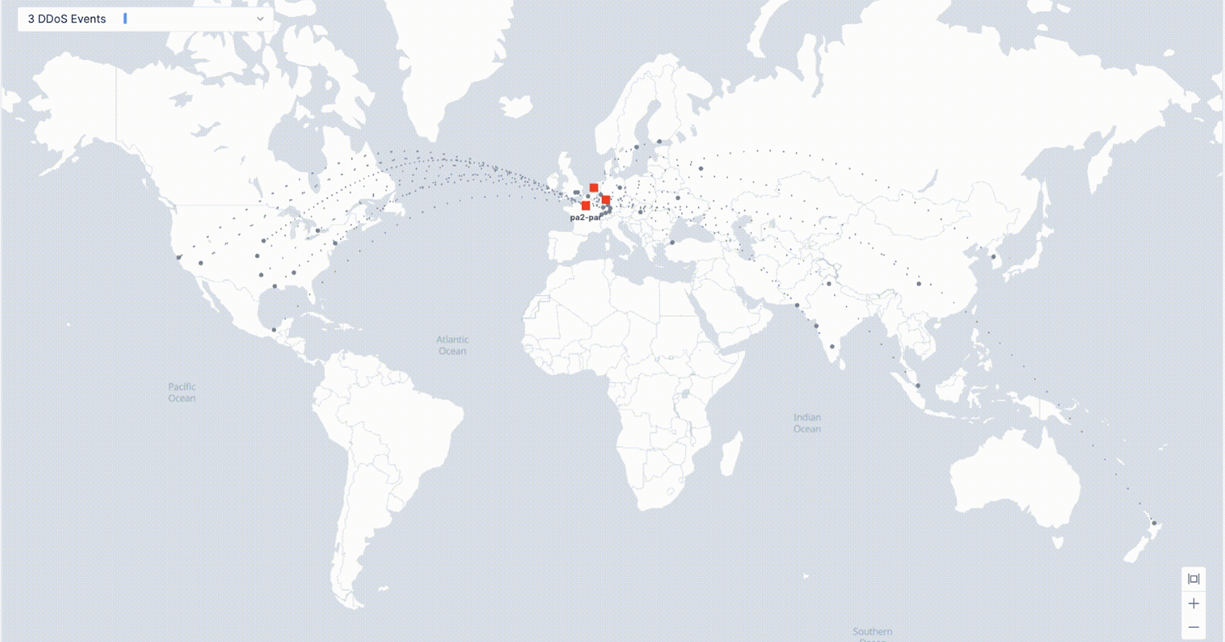
Esse ataque DDoS específico teve origem em vários locais ao redor do mundo. Os pontos cinza no mapa acima representam as origens do ataque, e as caixas vermelhas representam os pontos de presença da Rede Global da F5 nos quais o tráfego de ataque direcionado à aplicação é filtrado e o tráfego legítimo é permitido.
Uma das principais características dos ataques do Killnet é o foco na camada de aplicação (L7). Esses ataques são particularmente difíceis de detectar e mitigar, pois muitas vezes envolvem a imitação do comportamento normal dos usuários (o que dificulta diferenciá-los do tráfego legítimo), vários vetores de ataque à aplicação e a capacidade de reformular as táticas — incluindo a alternância entre diferentes locais de origem, IPs e outros componentes do ataque.
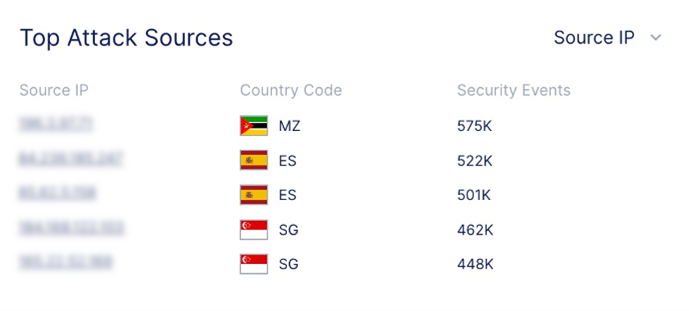
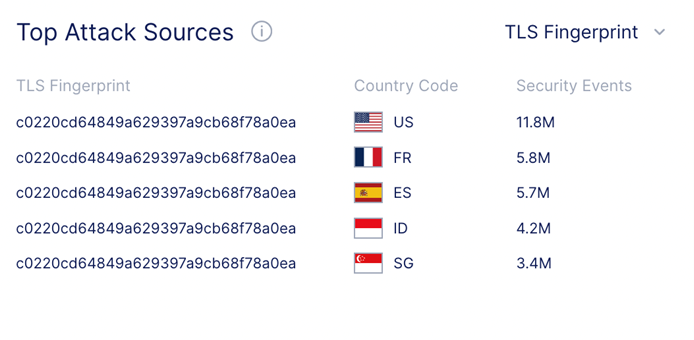
O tráfego de ataque tem origem em apenas 3 impressões digitais TLS diferentes, embora sua origem esteja distribuída entre 35 endereços IP e 19 países. Observamos que 72% do tráfego de ataque tem origem em uma única impressão digital TLS, mostrada na imagem acima. Essa impressão digital tem sido associada ao malware Tofsee, no qual sistemas infectados pelo Tofsee são usados como parte de uma botnet de DDoS.
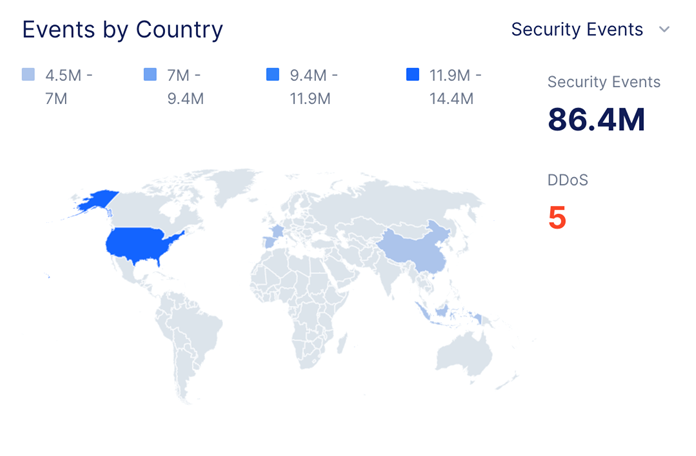
O SOC da F5 está empregando diversas estratégias para se defender do ataque, incluindo filtragem de tráfego, inteligência de IP e limitação de taxa. Isso permite que a equipe identifique e bloqueie apenas o tráfego malicioso, enquanto o tráfego legítimo continua chegando ao site. Outro componente essencial para uma mitigação bem-sucedida é o uso, pela equipe, de inteligência de ameaças em tempo real e recursos de mitigação automática de DDoS na camada 7, que bloquearam elementos desse ataque em tempo real, sem a necessidade de intervenção humana. Essas informações permitem que a equipe se antecipe aos invasores e ajuste rapidamente suas defesas à medida que o ataque evolui em diferentes regiões geográficas, endereços IP e novos vetores de ataque.
A mitigação bem-sucedida dos ataques DDoS de camada 7 realizados pelo Killnet e por outros grupos representa um novo normal — confira mais informações sobre ataques DDoS em nosso relatório F5 Labs 2023 DDoS Attack Trends. Esta análise do ataque destaca a importância de contar com uma infraestrutura de segurança em várias camadas e uma equipe de segurança bem treinada, pronta para prestar suporte em tempo real. Ao combinar filtragem de tráfego, limitação de taxa, limpeza de tráfego DDoS baseada em nuvem, inteligência de ameaças em tempo real e um plano sólido de recuperação de desastres, as organizações podem se proteger até mesmo contra os ataques DDoS mais sofisticados direcionados à sua infraestrutura e às suas aplicações.
Se você estiver enfrentando um ataque disruptivo e precisar de integração emergencial aos serviços do F5 Distributed Cloud, entre em contato com nossa linha de suporte emergencial: (866) 329-4253 ou +1 (206) 272-7969
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...