Malwares e seu impacto
Os malwares já causaram prejuízos de bilhões de dólares ao setor financeiro, e não há sinais de que isso vá mudar. Diante desse cenário, seria de se imaginar que esse campo fosse tão lucrativo a ponto de os criadores de malware desenvolverem novos ataques. No entanto, constatamos que os malwares vêm reutilizando códigos e ressurgindo sob diferentes formas. A maioria deles explora técnicas como Man in the Browser (MiTB), Man in the Middle (MITM), entre outras, para atingir seus objetivos maliciosos.
Este artigo aborda o ataque Man in the Browser e as medidas de mitigação baseadas na Fraud Protection Solution (FPS) da F5. Há toda uma categoria de malwares conhecida por explorar esse vetor de ataque. Bugat, Gozi, Tatanga, SpyEye e Zeus são alguns dos malwares mais conhecidos que utilizaram a técnica MiTB.
O que é Man in the Browser?
Um cavalo de Troia que infecta o navegador e modifica secretamente as páginas e a transação antes que sejam exibidas ao usuário ou enviadas ao servidor pode ser definido como MiTB.
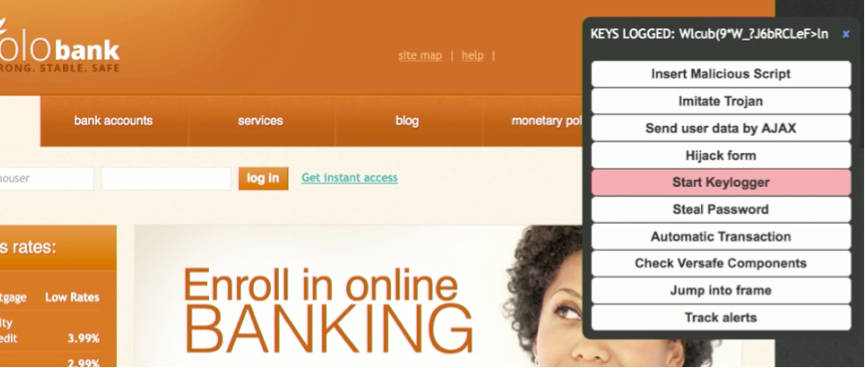
A maioria dos navegadores oferece recursos para ampliar suas funcionalidades, como os Browser Helper Objects para Windows, as extensões para Google Chrome e os plugins para Firefox, entre outros. Embora essas extensões ofereçam muitos recursos e permitam personalizar a navegação, elas também são usadas como ferramentas por malwares. Imagine que, na próxima vez que você acessar seu banco favorito, ele exiba uma mensagem como esta; nesse caso, você diria que o MiTB está ativo.
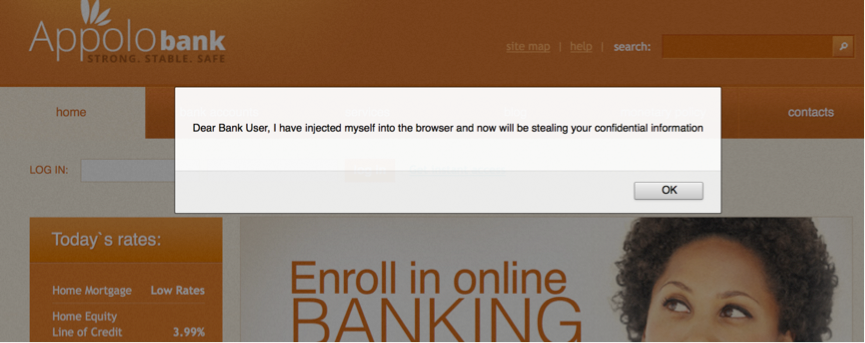
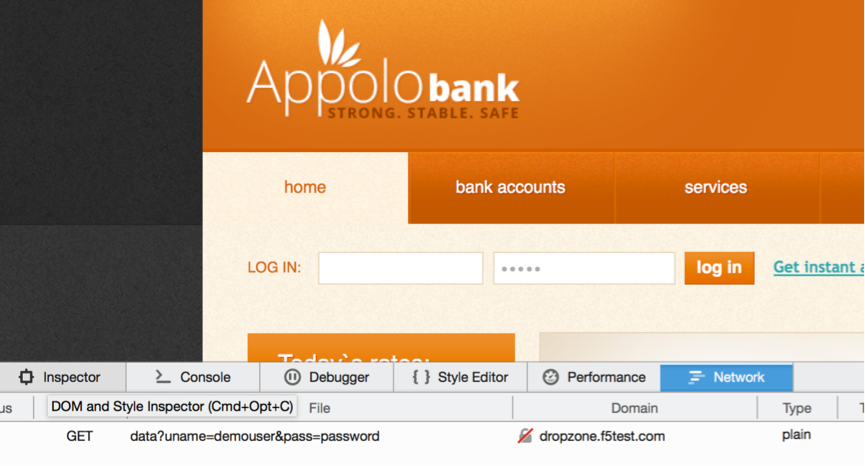
Infelizmente, os invasores são sofisticados e discretos, e tudo acontece nos bastidores. Eles usam os recursos do navegador destinados a melhorar a experiência de navegação para fins maliciosos. A captura de tela abaixo mostra um malware fazendo uma solicitação oculta a um servidor de coleta, enviando as credenciais capturadas.
A solução de proteção contra fraudes da F5 é a resposta
Os fraudadores usam o navegador para roubar informações, e os servidores desconhecem completamente essas transações originadas no dispositivo do cliente. É fundamental monitorar essas transações iniciadas no navegador do cliente sem prejudicar nem alterar seus hábitos de navegação. O FPS da F5 ajuda a monitorar essas atividades suspeitas.
Alguns dos recursos exclusivos da F5 para combater ataques MiTB incluem
Ofuscação de campos de formulários HTML: nomes de campos confidenciais, como nome de usuário e senha, são substituídos por strings aleatórias, impedindo que scripts automatizados localizem elementos específicos do Modelo de Objeto de Documento (DOM).
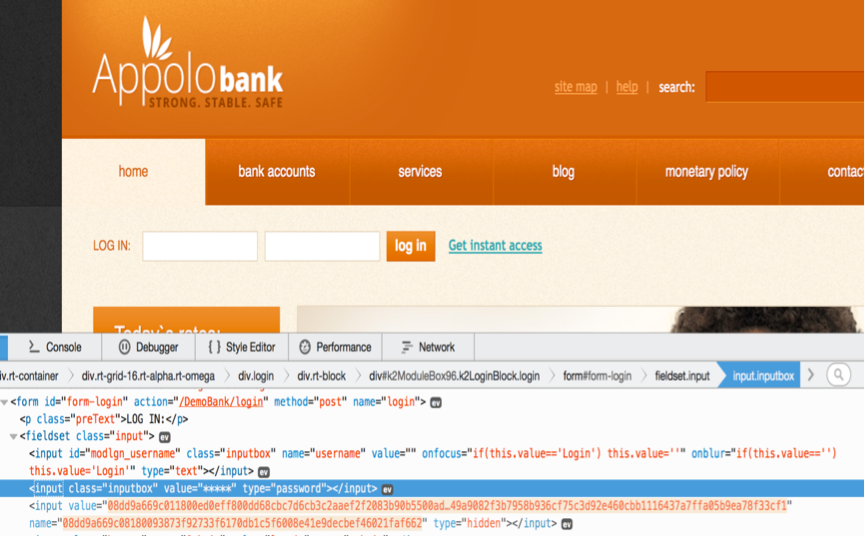
Criptografia em tempo real de campos confidenciais: os campos críticos identificados são criptografados à medida que o usuário digita.
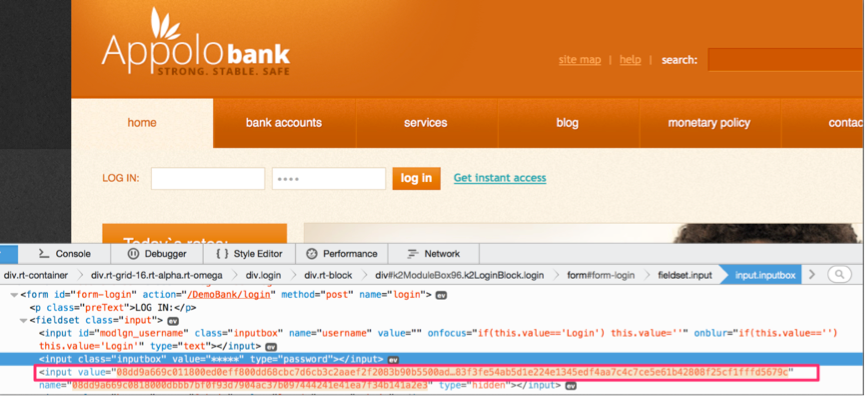
Teclas falsas para neutralizar keyloggers baseados em navegador: as teclas geradas ocultam as entradas reais do usuário, neutralizando keyloggers baseados em navegador.
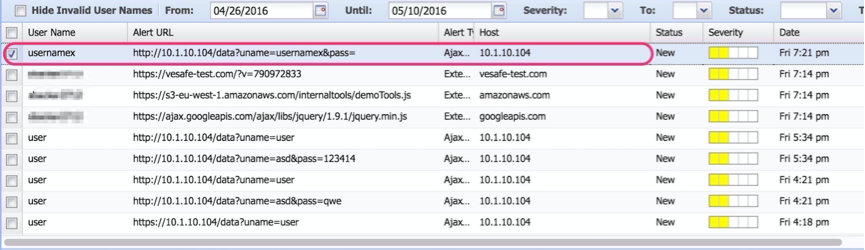
Alertas sobre injeção de scripts externos por malware: o FPS alerta os bancos caso uma solicitação AJAX envie dados via POST para um domínio diferente.
Conclusão
Os ataques Man-in-the-Browser são capazes de contornar a criptografia do canal e roubar informações confidenciais do navegador. A solução FPS da F5 ajuda a eliminar essa lacuna de segurança, proporcionando às organizações visibilidade e proteção nos navegadores dos usuários.
Recursos
Sobre o autor
Shahnawaz Backer foi consultor principal de segurança na F5 Labs. Com grande interesse em desenvolvimento moderno de aplicações, identidade digital e vetores de fraude, ele se concentra em incorporar inteligência de segurança às soluções e acredita firmemente na defesa proativa automatizada.
Mais publicações de Shahnawaz BackerPublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...