
A Ameaça Persistente
Já se passaram mais de 18 meses desde que a vulnerabilidade do log4j abalou a comunidade de segurança cibernética, mas relatórios recentes indicam que impressionantes 40% dos downloads do log4j ainda estão vulneráveis à exploração e que 72% das organizações ainda estavam vulneráveis ao log4j em 1º de outubro de 2022. Somente em maio de 2023, nossa plataforma F5 Distributed Cloud ajudou a proteger os clientes contra mais de 1 milhão de tentativas de ataque do log4j, que foram neutralizadas com sucesso pelos recursos de proteção de aplicações web e APIs.
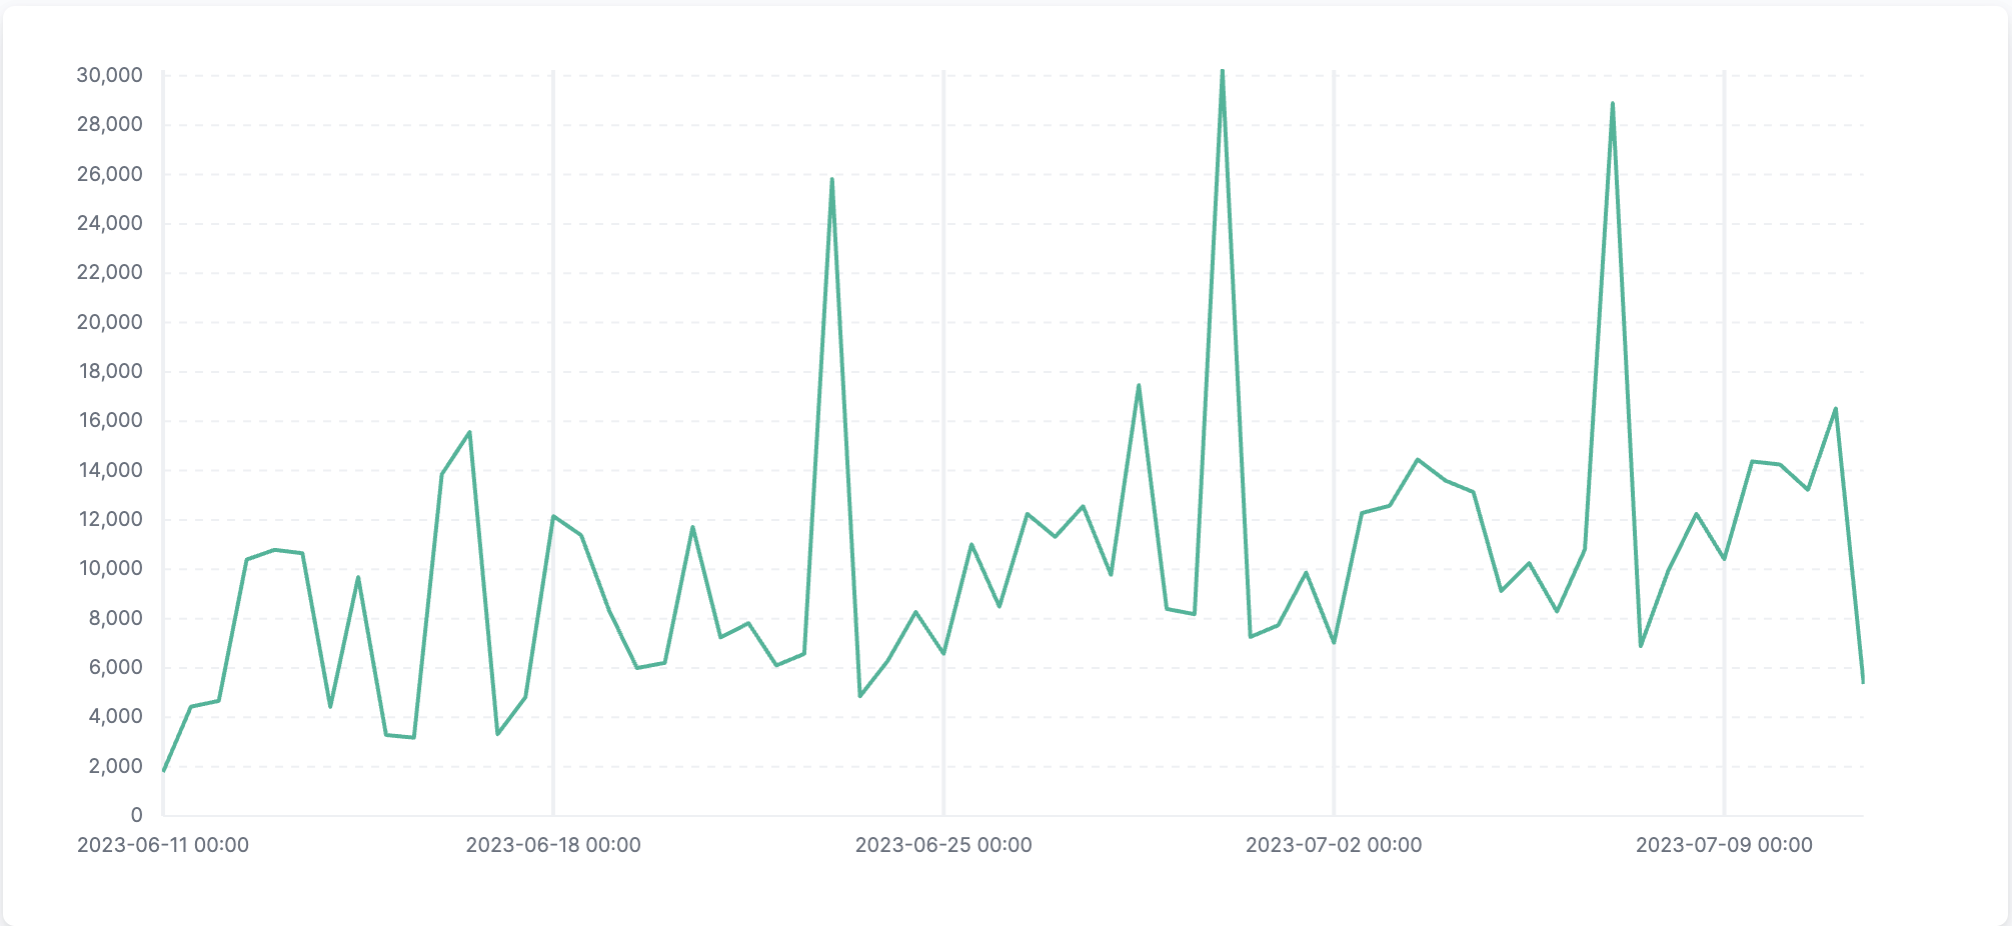
Este é apenas um exemplo de CVE que evidencia os desafios persistentes enfrentados pelas organizações para acompanhar o gerenciamento da correção de CVEs — um problema que só tende a crescer. O número de CVEs publicadas está aumentando rapidamente, e a F5 Labs prevê que o número de novas CVEs publicadas em uma semana típica chegará a 500 por semana até 2025. Já se passaram quase dois anos desde que a vulnerabilidade log4j foi exposta, e as organizações ainda estão tentando recuperar o atraso enquanto o problema mais amplo continua evoluindo. Apesar da disponibilidade de patches e atualizações, diversos fatores contribuem para a persistência de vulnerabilidades como a log4j.
Desafios organizacionais
O grande número e a frequência de novas vulnerabilidades fazem com que as organizações tenham dificuldade para acompanhar seu surgimento (e talvez nem tomem conhecimento delas), seja por falta de informações, seja por falta de recursos para se manterem atualizadas sobre novos alertas. Depois que uma vulnerabilidade é identificada, corrigir os sistemas vulneráveis pode ser uma tarefa complexa, especialmente em grandes organizações com sistemas interconectados, pois exige esforços e coordenação consideráveis, resultando em longos ciclos de aplicação de patches. Essa situação se torna ainda mais complexa devido à combinação de infraestruturas, sistemas e aplicações legados e modernos presente na maioria das organizações, o que pode gerar problemas de compatibilidade, custos elevados ou demandar tempo em momentos inconvenientes ao tentar implementar atualizações críticas. Além disso, a aplicação de patches e atualizações é dificultada por dependências indiretas que podem existir nas cadeias de suprimentos de software ou nos componentes de infraestrutura, constituindo um ponto cego mesmo quando a organização não utiliza diretamente o sistema vulnerável. Assim como ocorre com o próprio código do software, erros humanos e falhas de supervisão também podem prejudicar os esforços de mitigação, pois desenvolvedores ou administradores podem não perceber a necessidade de aplicar patches ou configurar os sistemas incorretamente. Por fim, organizações com infraestruturas de TI complexas ou culturas avessas a riscos podem demorar a adotar patches devido à necessidade de testes extensivos, a preocupações com interrupções ou a prioridades comerciais concorrentes. Para agravar toda essa complexidade, a maioria das organizações não conta com pessoal suficiente, especialmente na área de segurança. Então, como elas podem acompanhar tudo isso enquanto trabalham incansavelmente para corrigir e atualizar sistemas e aplicações?
Conclusão
A correção de vulnerabilidades como a log4j exige um esforço conjunto de organizações, desenvolvedores, fornecedores e da comunidade de cibersegurança em geral. A aplicação rápida e abrangente de patches, a maior conscientização, práticas robustas de gerenciamento de vulnerabilidades e o monitoramento contínuo são essenciais para reduzir a persistência das vulnerabilidades e proteger as organizações contra possíveis ataques. Embora os patches sejam fundamentais para corrigir vulnerabilidades conhecidas como a log4j, eles não podem garantir proteção completa, pois novas vulnerabilidades surgem constantemente. Para mitigar os riscos de forma eficaz, as organizações devem adotar soluções de segurança abrangentes. Isso inclui implementar firewalls de aplicações web (WAFs) e medidas de segurança de APIs para se proteger contra ataques no nível das aplicações. Além disso, o monitoramento contínuo é crucial para detectar ameaças emergentes e responder a elas rapidamente. Ao adotar uma abordagem holística que combine a aplicação de patches com medidas de segurança robustas e monitoramento contínuo, as organizações podem proteger melhor seus sistemas e dados contra riscos de segurança em constante evolução.
A aplicação de patches acontece, mas muitas vezes (como neste caso do log4j) não ocorre com rapidez suficiente, e novas CVEs são identificadas rapidamente. Por isso, é essencial que as organizações tenham uma camada abrangente de segurança à frente de suas aplicações, independentemente de estarem atualizadas e com todos os patches aplicados. Proteger tanto as aplicações internas quanto as voltadas para a web com uma solução como a proteção de aplicações web e APIs do F5 Distributed Cloud (WAAP) é fundamental para preencher a lacuna de vulnerabilidade enquanto as organizações lidam com seus acúmulos de patches e atualizações.
Alguns recursos e links relacionados:
- F5 Labs: O cenário em evolução das CVEs – e mais: as 7 CVEs mais estranhas (você não vai acreditar na número 6!)
- Blog da F5: Proteção contra a vulnerabilidade do Apache Log4j2 (CVE-2021-44228)
- F5 DevCentral: Por que usamos CVEs
- CVE.org: Saiba mais sobre a missão do Programa CVE e muito mais
- National Vulnerability Database (NVD): mantenha-se atualizado sobre vulnerabilidades relacionadas ao Log4j e outras CVEs
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...