A febre dos contêineres continua a todo vapor. Mas isso pode não significar o que você imagina em termos de aplicações e arquiteturas.
Ainda há uma tendência de equiparar contêineres a microsserviços. E, por equiparar, quero dizer "usar os termos de forma intercambiável".
Essa é uma suposição equivocada.
Veja bem, uma porcentagem significativa dos contêineres hoje é, na verdade, usada para implantar... aplicações existentes. Conforme observado no Container Journal, uma pesquisa da IDC constatou que menos da metade (46%) dos contêineres era usada para novas aplicações. O restante executava aplicações existentes. (Fonte: Pesquisa da IDC revela que contêineres impulsionam aplicações de missão crítica) A explicação frequentemente citada para essa estranha combinação? Modernização.
Há inúmeros estudos e pesquisas que apontam que a quantidade de aplicações "novas" desenvolvidas como nativas da nuvem ainda é relativamente pequena — menos de 1 em cada 5, segundo uma pesquisa da Capgemini. Uma pesquisa recente da Diamanti constatou que 31% dos líderes de TI estavam considerando o uso de contêineres especificamente para modernizar aplicações legadas. Isso não é nenhuma surpresa. Estamos em uma era de TI multigeracional, dando suporte a cinco gerações diferentes de arquiteturas de aplicações.
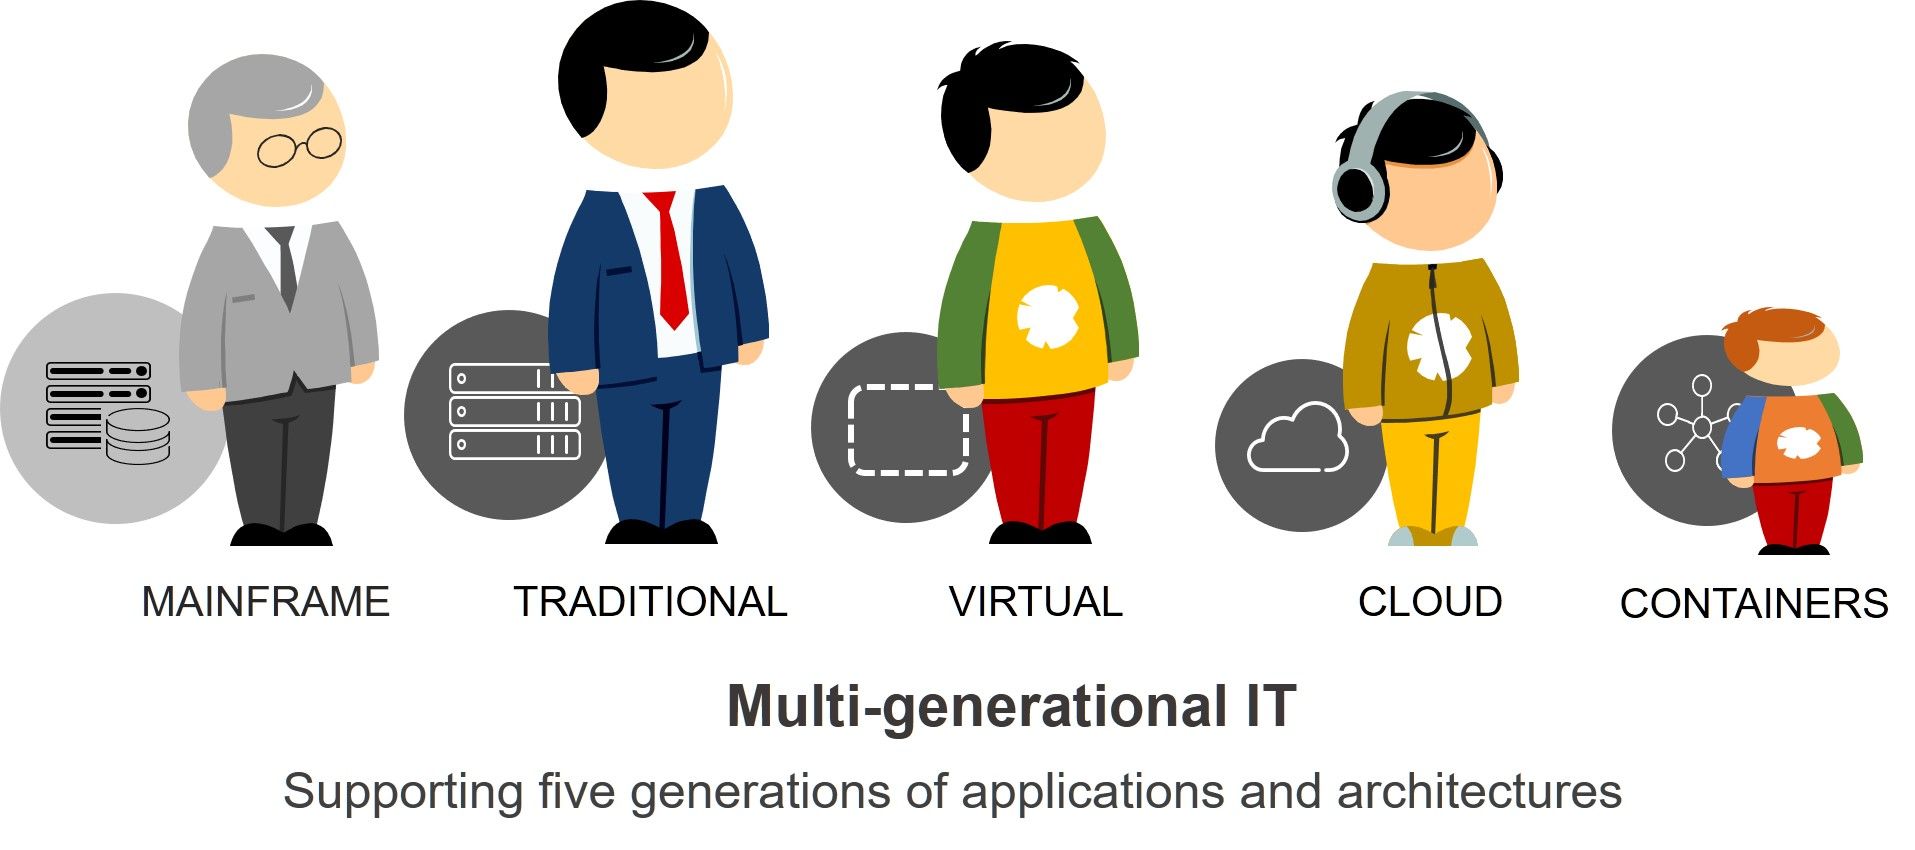
Então, existem todos esses aplicativos tradicionais por aí — e outros ainda estão por vir — que podem acabar sendo implantados em contêineres.
Vou defender que isso é algo positivo, porque os contêineres e tecnologias relacionadas, como as malhas de serviço, podem de fato contribuir para os esforços de modernização.
Modernizando o monitoramento com uma malha de serviços
A observabilidade, caso você não esteja familiarizado com o conceito, é composta por três pilares amplamente aceitos, conforme detalhado por Cindy Sridharan em "Observabilidade de Sistemas Distribuídos":
- Logs de eventos
- Métricas
- Rastreamentos
Não faltam conteúdos sobre esse tema — incluindo os desafios inerentes ao grande volume de dados operacionais gerados por logs e pela emissão de telemetria —, portanto não vou abordá-lo aqui. Basta dizer que você precisa de todos os três para aproveitar todo o potencial da observabilidade.
Também basta dizer que, neste último ponto — os rastreamentos —, as aplicações existentes e legadas estão em desvantagem. Isso porque a maioria delas não foi instrumentada para emitir a telemetria necessária para acompanhar uma transação ao longo de todo o seu percurso, desde a origem até a conclusão. Logs de eventos e métricas são muito mais fáceis de gerar e obter, independentemente da arquitetura e do ambiente da aplicação. Essas são opções padrão em praticamente todas as plataformas web e de aplicações. Mas e a instrumentação? Em geral, ela exige código incorporado ou agentes com visibilidade do tráfego em tempo real.
E essa é uma das coisas que uma malha de serviços pode oferecer.
Como você deve se lembrar, uma malha de serviços é composta principalmente por proxies sidecar em um ambiente de orquestração de contêineres. Esses proxies basicamente intermedeiam toda a comunicação — de entrada e de saída — de um contêiner. Dessa forma, eles permitem escalar os serviços e também oferecem um local ideal para instrumentar o tráfego, possibilitando observabilidade completa. Eles podem enriquecer as mensagens que trafegam pelo ambiente de contêineres com tags detalhadas e outros metadados, permitindo que os sistemas rastreiem e correlacionem o tráfego entre vários sistemas e serviços.
E o melhor de tudo: eles conseguem fazer isso com pouquíssimas alterações no aplicativo. Em alguns casos, como no de aplicativos Java, há opções baseadas em configuração para incorporar os recursos necessários sem alterar o código.
A capacidade de emitir rastreamentos a partir de aplicações existentes é essencial na busca por uma observabilidade plena. Se essas aplicações forem implantadas em contêineres, considere como uma malha de serviços pode ajudar a modernizá-las.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...