Há quatro anos, Meghan Markle se casou com o príncipe Harry. Enquanto isso, a Sears entrou com pedido de falência, e o mundo foi agraciado com uma rara superlua azul de sangue. A Toys “R” Us também fechou todas as suas lojas, e a Apple se tornou a primeira empresa americana de capital aberto a atingir o valor de US$ 1 trilhão.
Não podemos esquecer que 2018 também marcou a aprovação do TLS 1.3 pela Internet Engineering Task Force (IETF).
Desde então, as organizações tiveram bastante tempo para avaliar os benefícios e os desafios da adoção do TLS 1.3, a versão mais recente de um dos protocolos criptográficos mais utilizados, que garante a segurança e a privacidade dos dados na internet.
Para entender por que — ou por que não (ainda) — as empresas implementaram o TLS 1.3, a Enterprise Management Associates (EMA) elaborou o relatório de pesquisa “Quarto aniversário do TLS 1.3: o que aprendemos sobre implementação e monitoramento de rede?”
O estudo da EMA patrocinado pela F5 reúne as percepções de líderes de tecnologia e negócios da América do Norte em setores como serviços de tecnologia, finanças e saúde. Os participantes esclarecem como as empresas estão priorizando a segurança da informação e a conformidade, além de mostrar como as regulamentações de segurança e privacidade de dados têm influenciado os rumos das prioridades de segurança.
Veja três conclusões do relatório:
1. Controles regulatórios e de fornecedores, maior segurança dos dados e trabalho remoto impulsionam a adoção
Nos últimos anos, os padrões de segurança e privacidade de dados têm sido uma das principais preocupações dos líderes empresariais e de tecnologia. Portanto, não surpreende que os participantes do estudo tenham apontado o aprimoramento da segurança e da privacidade dos dados como os principais fatores para a implementação do TLS 1.3. De fato, 85% dos entrevistados indicaram a segurança dos dados como o maior benefício da implementação do TLS 1.3.
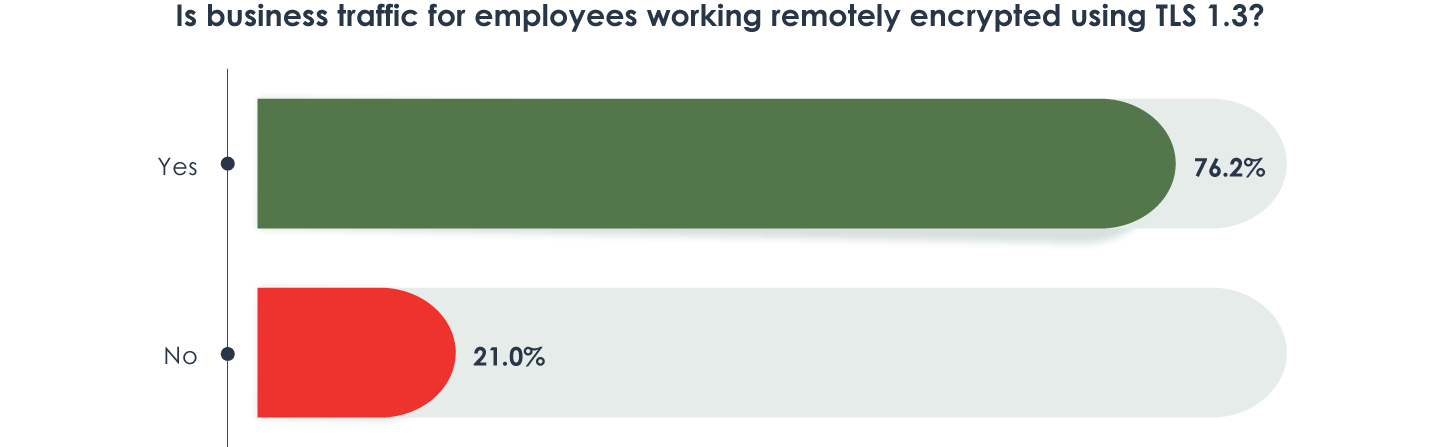
Além disso, à medida que as empresas se adaptaram à pandemia de COVID-19, o avanço — e a permanência — do trabalho remoto, bem como a necessidade de lidar com segurança com dados confidenciais e a propriedade intelectual das empresas, contribuíram para a adoção do TLS 1.3. Como mostra a Figura 1, 76% dos entrevistados usam o TLS 1.3 para o tráfego corporativo de funcionários remotos.
2. Questões de visibilidade e monitoramento são os principais obstáculos
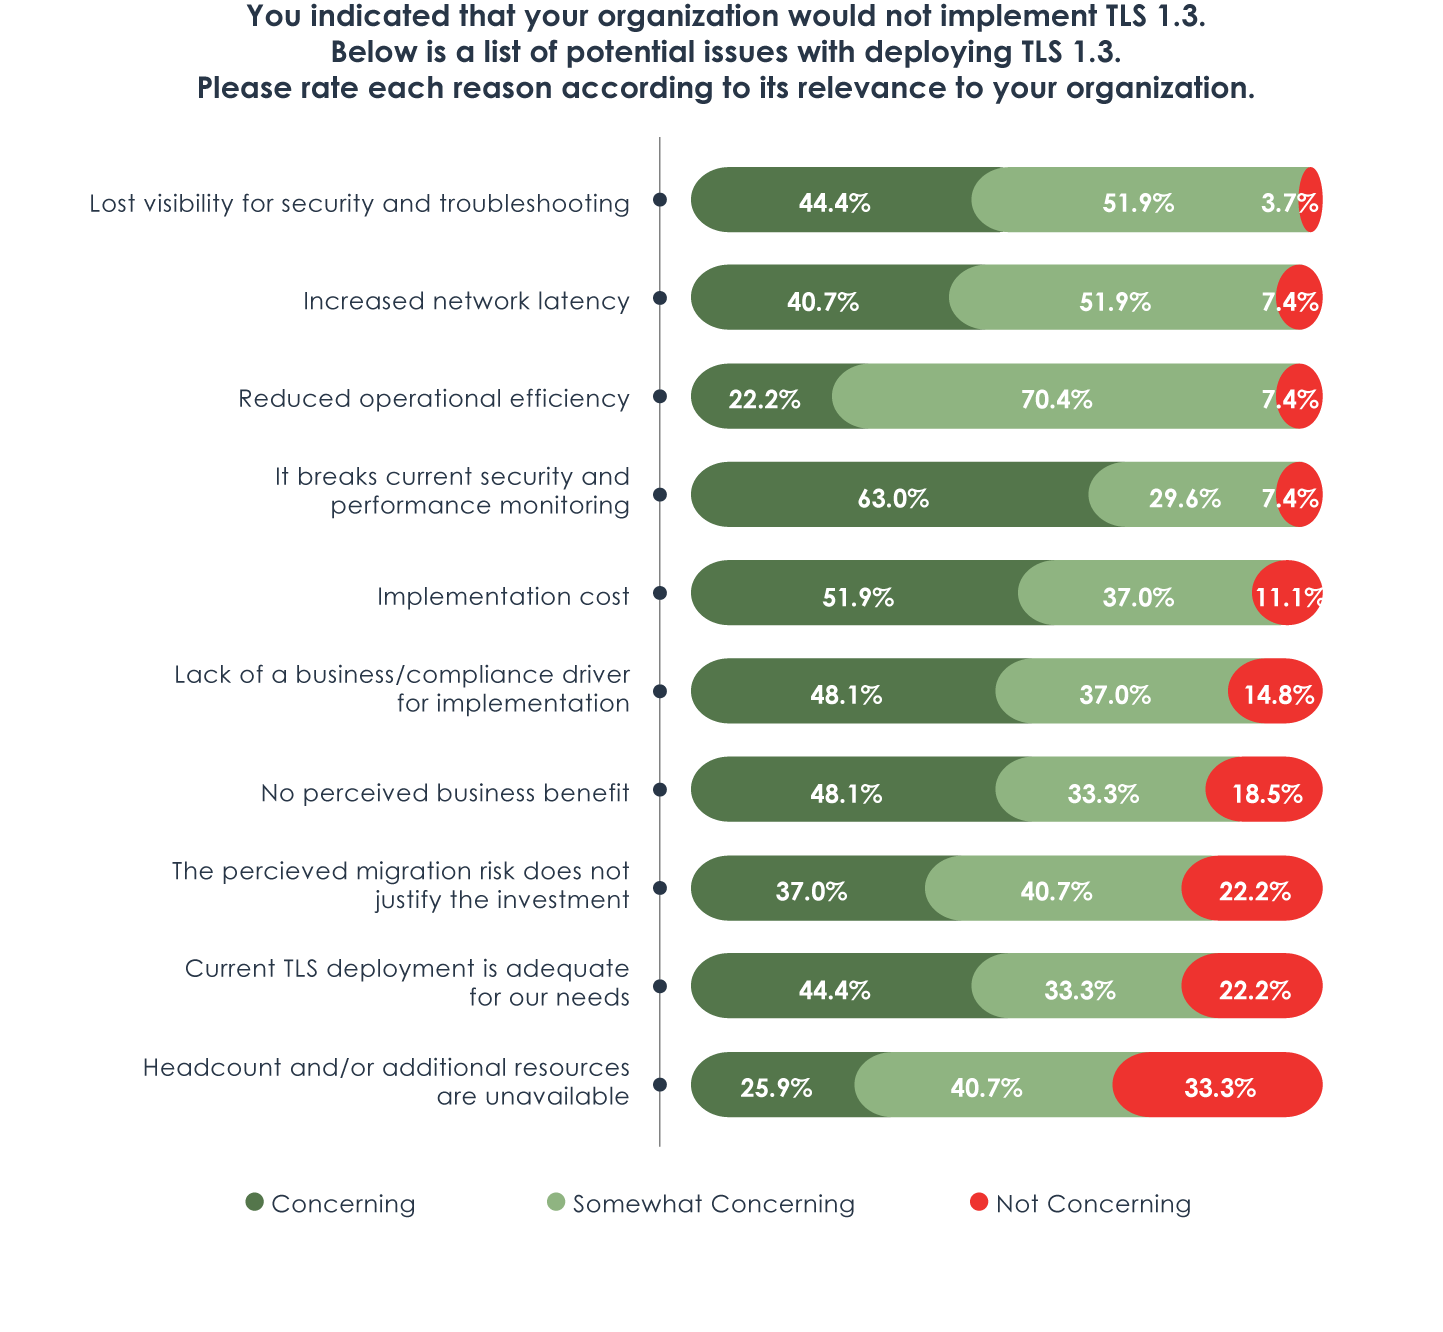
Apesar dos controles de fornecedores e das regulamentações, como a HIPAA e o Regulamento Geral sobre a Proteção de Dados (GDPR) da União Europeia, as organizações estão enfrentando dificuldades para avançar com o TLS 1.3 devido ao impacto previsto nos planos de segurança e monitoramento de seus ambientes, conforme demonstrado na Figura 2. Além disso, não é segredo que esse tipo de integração pode ser desafiador. Por isso, em vez de assumir esse compromisso, muitas organizações estão ganhando tempo para elaborar um plano de migração e avaliar soluções provisórias que sejam mais fáceis e menos invasivas de implementar do que o TLS 1.3.
A perda de visibilidade também gera preocupação para 96% dos participantes da pesquisa. Afinal, 44% dos entrevistados que implementaram o TLS 1.3 foram obrigados a reverter a implementação devido à perda de visibilidade do tráfego, e mais de um quarto dos entrevistados acredita que pode ter sofrido uma violação de segurança devido à falta de visibilidade do tráfego com o protocolo.
3. Os custos de recursos e implementação são substanciais
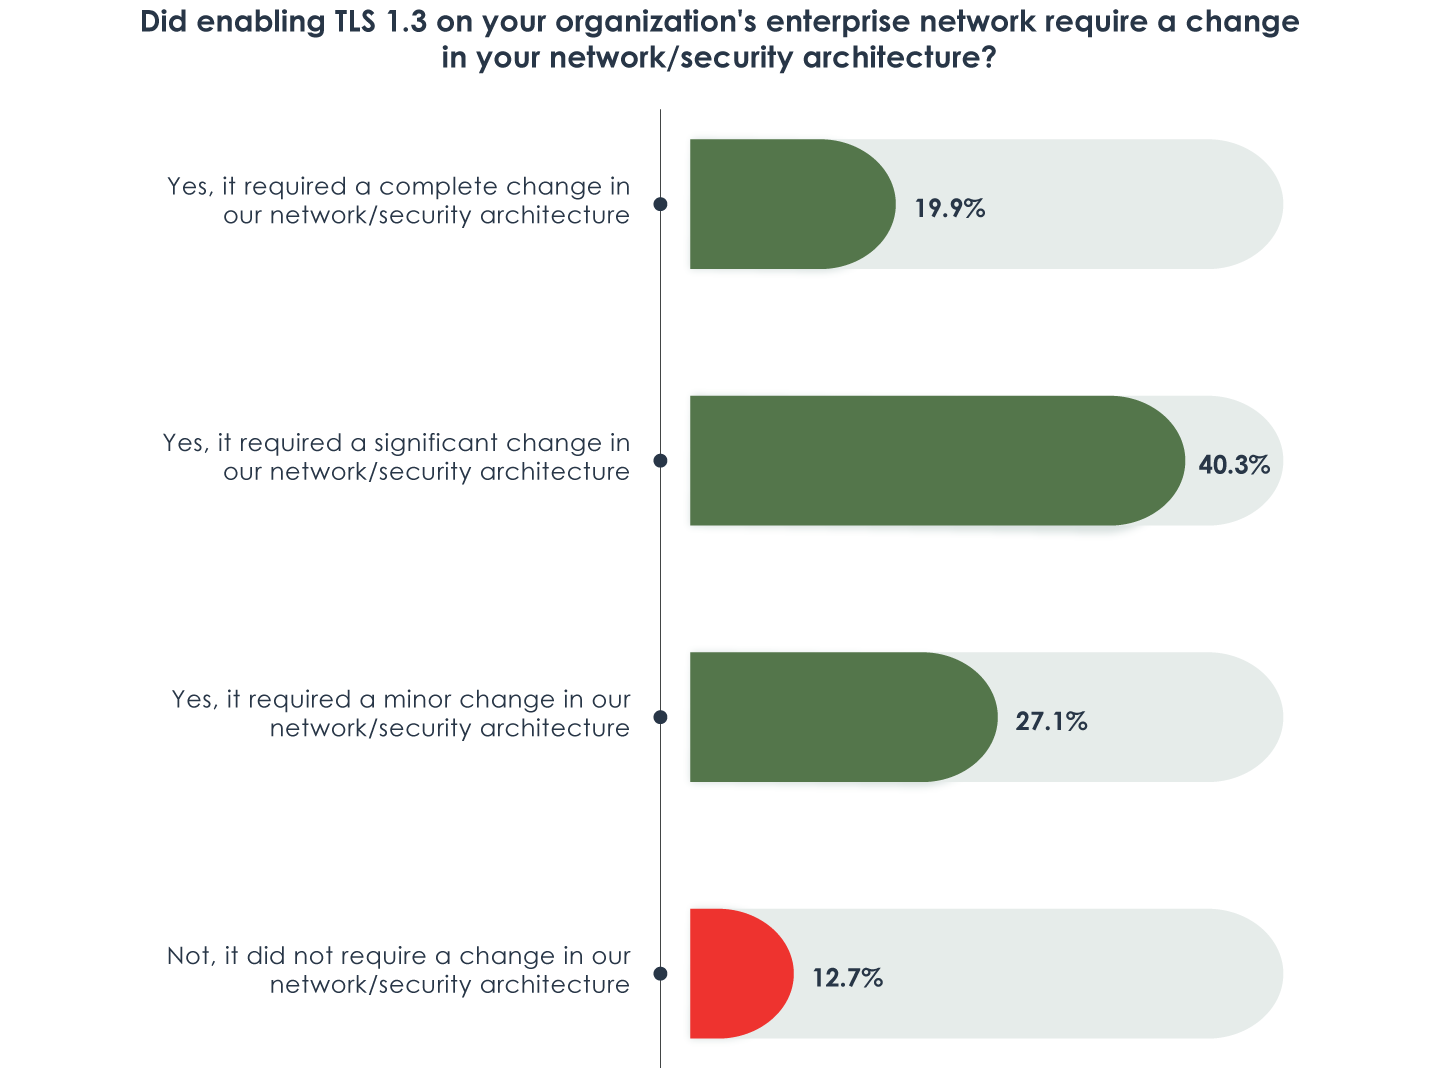
Oitenta e sete por cento das organizações pesquisadas que implementaram o TLS 1.3 precisaram realizar algum nível de alteração na infraestrutura para viabilizar a integração, conforme ilustrado na Figura 3. Atualizar uma topologia de rede é, sem dúvida, algo difícil de aceitar para muitas delas. É um processo demorado e caro. É difícil justificar a mobilização de recursos para implementar um projeto dessa magnitude, considerando os recursos humanos limitados de uma equipe de segurança que já está sobrecarregada e o baixíssimo valor percebido para os negócios em comparação com outras necessidades empresariais concorrentes (81%).
Embora diversas variáveis continuem influenciando a adoção do TLS 1.3, uma coisa é certa: o TLS veio para ficar como protocolo recomendado de privacidade de dados.
E com quase 90% de todo o tráfego da internet agora criptografado — e esse número continua crescendo —, o que você não vê pode prejudicá-lo. Os cibercriminosos aproveitam constantemente o tráfego criptografado para ocultar cargas maliciosas, independentemente da versão do TLS. Se você não o inspeciona, está deixando sua organização vulnerável.
Saiba mais sobre o que líderes de tecnologia e negócios dizem a respeito da implementação do TLS 1.3 no relatório completo da EMA e entenda por que a visibilidade e a orquestração do tráfego criptografado por SSL/TLS—especialmente do tráfego de entrada e saída criptografado com TLS 1.3—são tão essenciais hoje.
Sobre o autor

Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...