Você suspeita que tem um problema com bots. Talvez seus custos de infraestrutura tenham aumentado devido a picos de tráfego, sua taxa de invasão de contas (ATO) esteja alta ou alguém esteja fraudando seus cartões-presente e extraindo sua propriedade intelectual. Muito provavelmente, se investigar mais a fundo, você também encontrará um problema de fraude, além de quedas recentes nos índices da marca e na fidelidade dos clientes. Você tentou resolver isso por conta própria com limitação de taxa, bloqueio de IP e geográfico, análise de reputação, identificação por impressão digital, CAPTCHA e autenticação multifator (MFA), mas acabou entrando em uma batalha interminável para gerenciar várias soluções, tentar se manter à frente dos invasores e lidar com clientes frustrados que não conseguiam concluir suas compras.
Agora você decidiu recorrer a profissionais para obter ajuda e recuperar parte do seu tempo. Você reduziu as opções a alguns fornecedores e vai fazer algumas perguntas a eles. Mas quais perguntas?
Aqui estão algumas boas perguntas que podem ajudar você a avaliar se a solução do fornecedor de mitigação de bots é adequada ao seu ambiente.
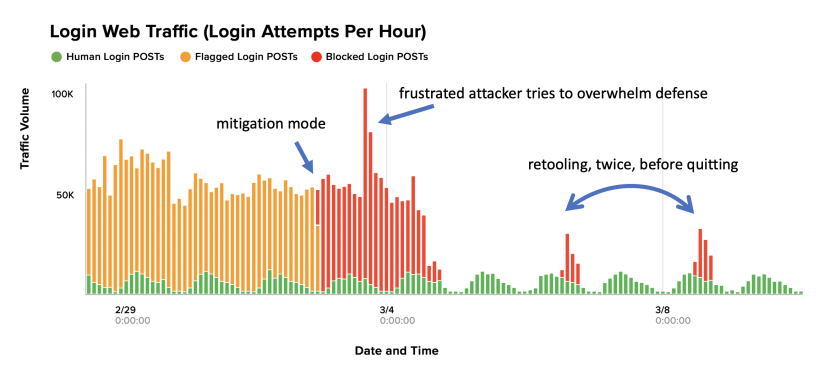
1. Como o fornecedor lida com a reformulação das ferramentas pelos invasores?
Se o valor percebido nas contas dos seus clientes for alto, é provável que os invasores não desistam facilmente — em vez disso, eles adaptarão continuamente suas estratégias e tentarão novamente. Isso é uma questão básica de economia dos invasores, o que faz desta a pergunta mais importante. Quando uma contramedida de segurança é implementada, invasores persistentes adaptam suas estratégias para contornar o controle de mitigação usando diversos métodos, ferramentas e até mesmo IA. Vítimas de preenchimento de credenciais dizem que combater bots e automação por conta própria é como um jogo de bater em toupeiras. Você está pagando por um serviço para jogar esse jogo por você, então pergunte como ele lida com isso.
2. O fornecedor aumenta drasticamente o atrito para o cliente?
CAPTCHA e MFA aumentam drasticamente o atrito para seus clientes. As taxas de falha humana variam de 15% a 50% e resultam em altos índices de abandono de carrinho e menor satisfação dos usuários. E seu cliente pode nunca mais voltar, mesmo após uma única experiência negativa.
Sinceramente, avalie com cuidado os fornecedores que dependem de contramedidas conhecidas por gerar atrito. Essas defesas não apenas frustram os usuários, como muitas vezes os invasores conseguem contorná-las. Os fraudadores podem recorrer a ferramentas e mão de obra humana para resolver CAPTCHAs e podem até usar informações de identificação pessoal (PII) comprometidas para se passar pelos titulares das contas e transferir linhas telefônicas para contas sob seu controle, a fim de concluir solicitações de MFA.
3. Como o serviço lida com falsos positivos?
Para um fornecedor, um falso positivo ocorre quando ele classifica uma pessoa real como bot. Já um falso negativo ocorre quando ele classifica um bot como pessoa.
A mitigação de bots terá alguns casos de ambos os tipos; desconfie de qualquer fornecedor que afirme o contrário. No entanto, o fornecedor deve ser muito ágil na resolução do problema de falsos positivos; ou seja, você deve conseguir entrar em contato, fazer uma reclamação e obter a revisão da classificação incorreta como falso positivo.
4. Quando um invasor consegue evitar a detecção, como o serviço se adapta?
Haverá invasores sofisticados que tentarão — e até conseguirão — escapar da detecção, resultando em falsos negativos. Um fornecedor de soluções de mitigação de bots deve operar partindo do princípio de que um invasor habilidoso está prestes a contornar todas as contramedidas. Quando isso acontecer, talvez você só perceba ao observar os efeitos colaterais (invasão de contas, fraudes, distorção das análises de negócios etc.). Nesse caso, será necessário entrar em contato com o fornecedor e trabalhar em conjunto para corrigir o problema.
Como eles lidam com esse processo? Qual é o tempo de resposta e de resolução do fornecedor?
5. Como o fornecedor lida com fraudes manuais (cometidas por pessoas)?
Se o seu fornecedor for particularmente hábil em bloquear automações (bots), um invasor muito, muito determinado e experiente inserirá as credenciais manualmente em navegadores reais para contornar as defesas contra automação, o que pode resultar em Tomada de Conta (ATO) e Fraude. Na verdade, apenas US$ 10 em valor protegido por um login seguro podem ser suficientes para motivar um invasor profissional. Muitos serviços não detectam esse tipo de ataque (já que humanos não são bots).
O fornecedor deve ser capaz de determinar se uma pessoa é um cliente confiável ou um fraudador.
O serviço consegue detectar uma intenção maliciosa? Uma detecção precisa permite distinguir entre um bot, um invasor que usa ferramentas sofisticadas e IA para imitar ou apresentar um comportamento humano e um cliente real, e então tomar a medida mais adequada sem auxiliar nos esforços de reconhecimento do invasor nem afetar a experiência do cliente.
6. Se a proteção de um cliente for burlada, como o fornecedor impede que isso afete todos os outros clientes?
Em muitos casos, políticas personalizadas de detecção e mitigação devem ser implementadas para cada cliente. Dessa forma, se um invasor adaptar suas ferramentas o suficiente para contornar as contramedidas em um site, ele não poderá usar automaticamente a mesma estratégia para invadir o seu. Cada cliente deve estar protegido contra adaptações feitas para atacar outro cliente.
Determinados setores, como o bancário e o de serviços financeiros, atraem os criminosos cibernéticos mais motivados e sofisticados. As soluções mais eficazes de mitigação de bots detectam as técnicas dos invasores em perfis de ataque e superfícies de risco semelhantes para implementar automaticamente as contramedidas adequadas. Além disso, registros históricos de fraudes podem ser usados para aprimorar ainda mais o treinamento de modelos de IA e maximizar sua eficácia.
7. Se um invasor contornar uma medida de mitigação, o serviço ainda terá visibilidade do ataque?
É muito comum que um serviço fique sem visibilidade depois que um invasor contorna as defesas. Se o fornecedor aplicar medidas de mitigação com base nos mesmos dados usados para detectar ataques, quando um invasor contornar essas medidas, você perderá a capacidade de detecção. Por exemplo, se o bloqueio for feito por IP, quando o invasor contorná-lo (distribuindo o ataque globalmente), o fornecedor poderá perder a visibilidade e não saberá a real gravidade do ataque.
Um exemplo de um sistema que está funcionando corretamente ocorre quando 10.000 tentativas de login são recebidas e, inicialmente, todas parecem legítimas, pois suas análises comportamentais estão dentro dos parâmetros esperados para seres humanos. No entanto, posteriormente, constata-se que todas as 10.000 apresentaram comportamentos idênticos, o que significa que os logins foram automatizados.
As soluções mais eficazes de mitigação de bots coletam e analisam continuamente diversos sinais de telemetria de dispositivos, redes, ambientes e comportamentos para maximizar a visibilidade e identificar anomalias com precisão. Isso, por sua vez, aumenta a eficácia dos modelos de IA de ciclo fechado e, ao mesmo tempo, fornece informações importantes ao Centro de Operações de Segurança (SOC) do fornecedor.
8. Qual é o grau de dificuldade para implantar e manter a solução?
O usuário ou administrador precisa instalar um software personalizado no endpoint ou a proteção é automática? Se não houver nenhum software instalado no endpoint, como o fornecedor detecta dispositivos móveis com root? Como ele detecta ataques que utilizam as ferramentas de segurança mais recentes e dados da Dark Web? E quanto às APIs?
É uma grande vantagem quando sua equipe cria 5 dos 9 recursos relevantes em JavaScript e suas soluções funcionam em diferentes nuvens e arquiteturas, implementando de forma integrada proteções personalizadas que maximizam a visibilidade e a eficácia da segurança sem gerar atritos no ciclo de vida de desenvolvimento de aplicações nem na experiência do cliente.
9. Que tipos de anomalias o fornecedor detecta?
Os invasores recorrem constantemente a bots, automação e credenciais comprometidas para auxiliar em suas ações, tendo como objetivo final o ganho financeiro. Medidas básicas de mitigação não são suficientes. Por exemplo, os invasores reutilizam endereços IP, mas, em média, apenas 2,2 vezes. Muitas vezes, eles são usados somente uma vez por dia ou uma vez por semana! Isso torna o bloqueio de IPs praticamente ineficaz.
Ferramentas de automação podem criar ataques personalizados que contornam a limitação de taxa; solucionadores de CAPTCHA e a emulação da pilha web podem burlar verificações de cabeçalhos e de ambiente; navegadores comuns programáveis e ferramentas antirrastreamento por impressão digital podem superar a identificação por impressão digital e até mesmo a análise comportamental. É realmente uma corrida armamentista.
Os invasores normalmente investem em quatro frentes:
- Falsificação do tráfego de rede
- Emulação de diversos dispositivos e navegadores válidos
- Uso de credenciais roubadas, dados pessoais identificáveis (PII) e identidades sintéticas
- Emulando e demonstrando um comportamento humano real
Há mais de uma centena de sinais do cliente além do endereço IP. Um bom serviço utiliza diversos sinais e IA para fornecer insights práticos e detectar comportamentos anômalos que indiquem fraude — incluindo atividades de copiar e colar, alternância entre telas, uso incomum do espaço da tela, afinidade com dispositivos, falsificação do ambiente e tentativas de anonimizar a identidade — em vez de depender de bloqueio de IP, assinaturas e identificação por impressão digital.
10. Com que rapidez o fornecedor pode fazer uma alteração?
Quando o invasor adapta suas ferramentas para contornar as contramedidas atuais, em quanto tempo o fornecedor consegue se adaptar? Em horas ou em dias? O fornecedor cobra um valor adicional caso haja um invasor persistente e sofisticado e sejam necessárias várias contramedidas ou consultas à equipe do SOC?
Há outras questões que são requisitos básicos para qualquer fornecedor, como os modelos de implantação (há uma opção na nuvem?) e o modelo de custos (cobrança por tráfego limpo ou por hora?). E, é claro, você deve comparar o acordo de nível de serviço (SLA) de cada fornecedor. Mas provavelmente você já faria essas perguntas de qualquer forma (certo?).
Sim, este artigo é um pouco tendencioso, já que a F5 é a principal fornecedora de segurança de aplicações. Mas considere as centenas de clientes com quem conversamos e que nos escolheram; estas são as perguntas que eles fizeram, e esperamos que elas ajudem você, mesmo que acabe escolhendo outro fornecedor de mitigação de bots. Afinal, os invasores não fazem distinção com base na nuvem, na arquitetura, na CDN ou nos organogramas das suas equipes de segurança e combate a fraudes. O dinheiro está por trás dos seus aplicativos, e é aí que os criminosos atacam.
Próximos passos
As marcas mais valiosas do mundo, incluindo instituições financeiras, varejistas, companhias aéreas e redes de hotéis, já usam as soluções de mitigação de bots da F5 para proteger seus aplicativos, clientes e negócios.
A F5 bloqueia de forma consistente mais bots e automações do que outros fornecedores. Isso reduz fraudes e a complexidade operacional, ao mesmo tempo que aumenta a receita e melhora a experiência do cliente.
Fale conosco se quiser conferir por conta própria.
Partes desta publicação são baseadas em conteúdo publicado anteriormente, que foi atualizado para refletir as ofertas atuais da F5.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...