
Com a nova especificação do Transport Layer Security (TLS) 1.3 publicada pela IETF em agosto passado, muitas organizações estão considerando planos para adotar o novo padrão. A F5 encomendou um projeto de pesquisa à Enterprise Management Associates para entender melhor como as empresas estão se adaptando ao aumento geral do uso da criptografia. Embora alguns grupos do setor tenham manifestado sérias preocupações quanto à capacidade de descriptografar e inspecionar o tráfego para solucionar problemas e detectar possíveis malwares usando o TLS 1.3, a boa notícia é que uma parcela significativa dos participantes da pesquisa já está implementando o TLS 1.3 ou planeja implementá-lo em breve. Outro sinal positivo é que uma clara maioria dos participantes da pesquisa afirmou ter familiaridade técnica com o TLS 1.3.
Vários fatores têm impulsionado os planos de rápida adoção do novo padrão. Um deles é o fato de os principais fornecedores de servidores web e navegadores já terem implementado o TLS 1.3 em seus produtos. Outro são os benefícios percebidos em termos de maior privacidade e segurança de dados de ponta a ponta proporcionados pelos aprimoramentos do TLS 1.3. Protocolos criptográficos como o TLS existem para ajudar a impedir que agentes mal-intencionados interceptem e adulterem dados. No entanto, as preocupações relacionadas ao monitoramento da segurança de aplicações estão gerando cautela.
O uso de criptografia na internet cresceu significativamente nos últimos anos. F5 Labs 2017 TLS Telemetry Report observa que 81% das páginas da web agora são carregadas via HTTPS. Embora o uso de criptografia em data centers e redes corporativas tenha sido o que mais cresceu nos últimos 18 meses, as empresas voltarão sua atenção para aplicativos e serviços web desenvolvidos internamente nos próximos 18 meses.
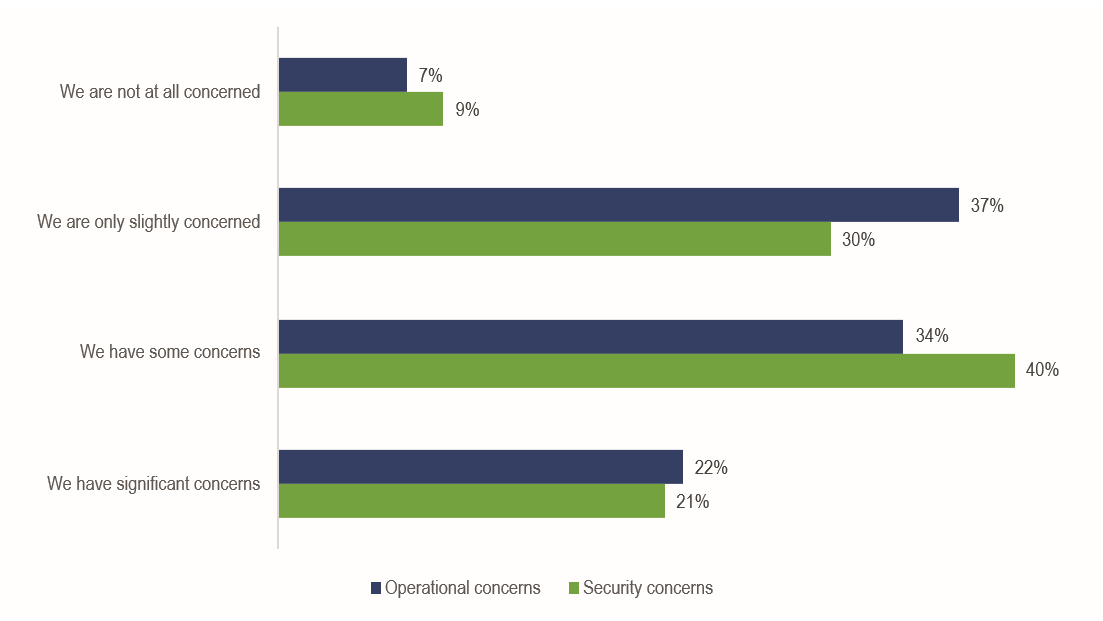
Dadas as implicações da especificação TLS 1.3, uma clara maioria dos entrevistados manifestou preocupações tanto operacionais quanto de segurança em relação à implementação do TLS 1.3 em suas organizações. A pesquisa constatou que 56% de todos os entrevistados manifestaram algum grau de preocupação ou preocupações significativas de natureza operacional, enquanto 61% manifestaram algum grau de preocupação ou preocupações significativas relacionadas à segurança.
A principal preocupação com segurança foi a visibilidade da segurança das aplicações e do data center, sendo que 57% dos entrevistados indicaram que a incapacidade de monitorar a segurança das aplicações era sua maior preocupação.
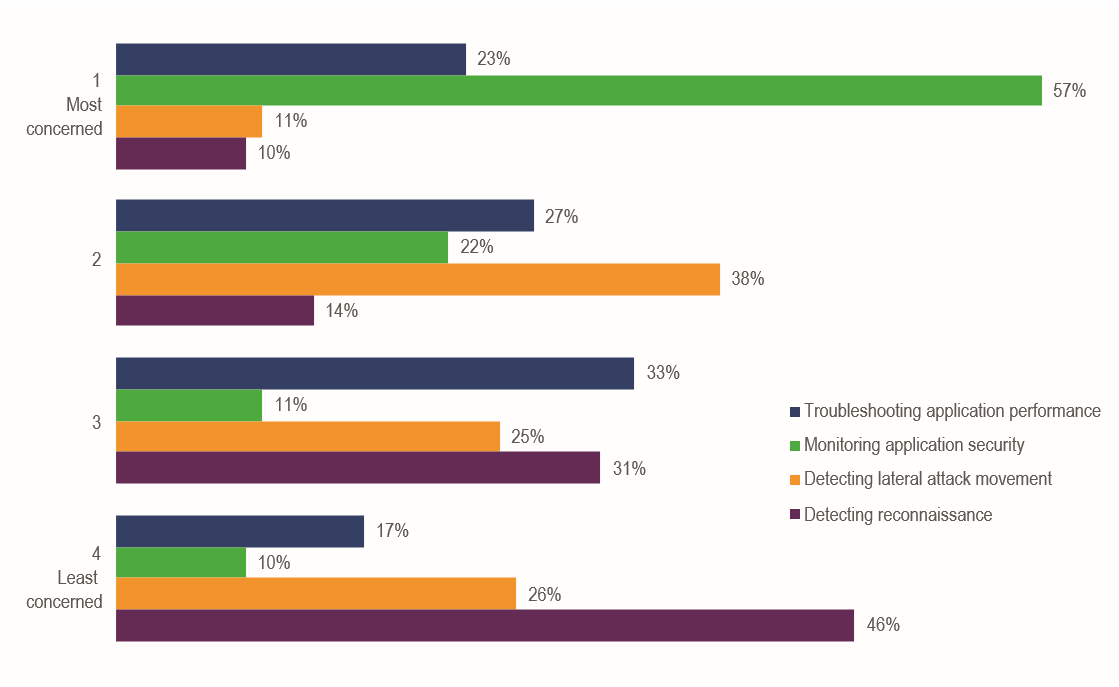
Do que eles têm medo?
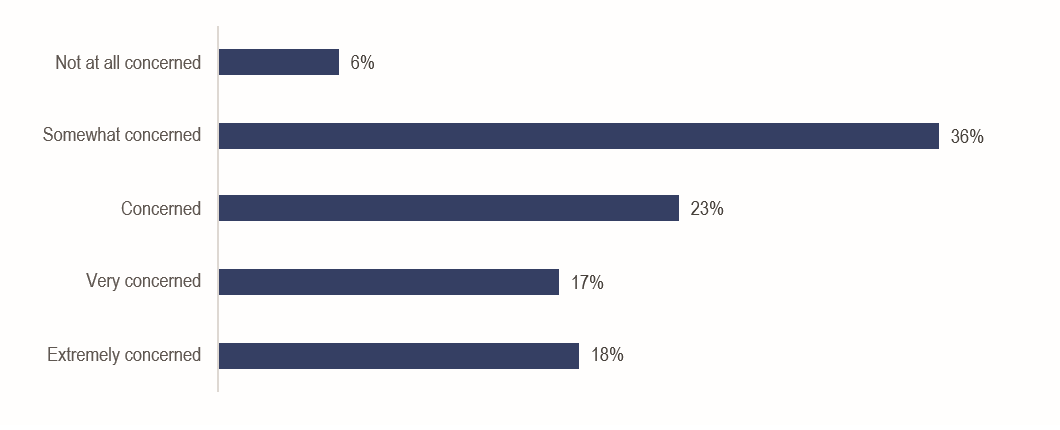
Não detectar comportamentos maliciosos ocultos em tráfego legítimo. Apenas 6% não demonstraram nenhuma preocupação.
Apesar dessas preocupações, não há como voltar atrás. Do ponto de vista das políticas, as empresas estão claramente exigindo o uso de criptografia de transporte para proteger os dados, e o TLS é o protocolo preferencial.
Para entender como as organizações lidarão com as implantações do TLS 1.3, bem como com estratégias, políticas, práticas e preocupações, acesse o relatório completo TLS 1.3 Adoption in the Enterprise Report aqui.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...