Já em 2009, quando a nuvem começava a despontar como a tecnologia com maior potencial para transformar, bem, tudo, muitos de nós começamos a analisar o problema da consistência no nível da infraestrutura. Sob o nome de “infraestrutura 2.0”, examinamos o papel da programabilidade — APIs, modelos e modelos de configuração — e a questão de garantir o provisionamento e a aplicação consistentes de políticas no que, na época, chamávamos de um mundo “intercloud”.
Hoje chamamos isso de nuvem híbrida ou multinuvem, mas a questão permanece: como garantir a consistência das políticas em um ambiente que integra modelos tradicionais de infraestrutura à computação em nuvem?
E isso ainda é um problema. A CloudPassage, uma provedora de segurança gerenciada na nuvem, encomendou uma pesquisa que obteve mais de 1.000 respostas sobre nuvem e segurança e constatou que a “consistência em toda a infraestrutura de TI” e a “proteção contínua” eram os fatores mais importantes para proteger a infraestrutura de nuvem, com a concordância de 60% e 58% dos entrevistados, respectivamente. Quando questionados sobre os métodos para eliminar a lacuna de segurança na nuvem que continua afetando as organizações, o método mais citado foi a “capacidade de aplicar políticas de segurança consistentes e contínuas”.
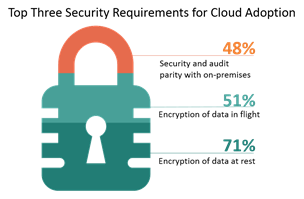
Esse desejo de paridade de políticas entre a nuvem e o ambiente local voltou a se manifestar quando Nós (o Nós corporativo) realizamos nossa pesquisa anual Estado da Entrega de Aplicações deste ano, na qual 48% dos mais de 3.000 entrevistados citaram a “paridade de segurança e auditoria com o ambiente local” como um dos três principais requisitos de segurança para a adoção da nuvem.
O problema que buscávamos resolver em 2009 permanece: como alcançar a paridade de políticas entre a infraestrutura local e a nuvem sem reduzir a segurança ao mínimo necessário para oferecer suporte ao maior conjunto possível de opções? Afinal, os modelos de configuração já variam muito entre os fornecedores. A inclusão da computação em nuvem só aumenta a variedade de modelos e métodos usados para gerenciar e controlar a segurança. Por exemplo, uma política padrão de segurança de aplicações usada para implementar uma política de firewall de aplicações web (WAF) no ambiente local não pode simplesmente ser reutilizada por um provedor de nuvem. É necessário criar uma política específica, que deverá ser mantida, gerenciada e auditada. Alcançar a paridade nessas situações exige atenção rigorosa para garantir que ambas as políticas apliquem o mesmo nível de segurança nos dois ambientes.
Isso é insustentável. É difícil do ponto de vista operacional, caro do ponto de vista administrativo e sujeito a erros. Erros que custam caro.
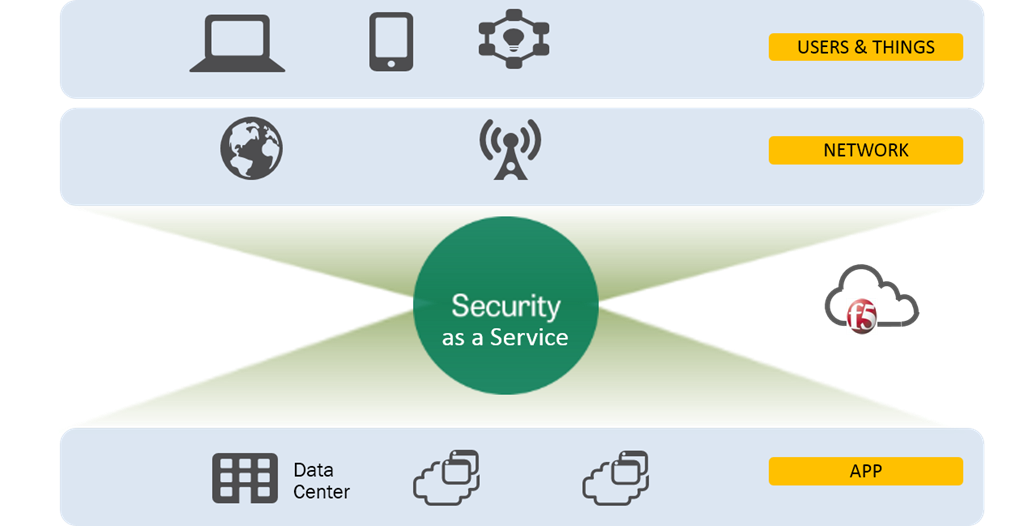
Uma das maneiras de alcançar a consistência desejada é recorrer à própria nuvem, àqueles serviços de segurança que podem ser oferecidos como serviço, na nuvem. Em geral, esses serviços ficam a montante da aplicação e são responsáveis pela inspeção e filtragem antes que as solicitações sejam autorizadas a chegar à aplicação. Prevenção contra DDoS, serviços de WAF, mitigação de SPAM e detecção de malware fazem parte da categoria de serviços de aplicação a montante que podem ser efetivamente transferidos para um serviço baseado em nuvem, garantindo a consistência das políticas em todas as aplicações, estejam elas na nuvem ou no ambiente local. Assim como uma CDN transfere os serviços de cache, essas opções de segurança como serviço proporcionam consistência a ambientes multinuvem, pois permitem usar as mesmas políticas ou políticas básicas em várias aplicações e ambientes.
A necessidade de aplicar políticas de forma consistente, especialmente aquelas relacionadas à segurança, só tende a aumentar à medida que a Internet das Coisas se torna mais difundida e as organizações continuam expandindo sua presença não apenas na nuvem, mas em várias nuvens. A variedade pode ser o tempero da vida, mas, quando se trata de segurança, cozinheiros demais estragam a sopa. E, se eu conseguisse encontrar mais uma expressão idiomática para misturar às minhas metáforas, eu a usaria, pois isso ilustra de forma existencial o desafio que precisa ser enfrentado.
A segurança já é difícil por si só. Adicionar mais ambientes, mais sistemas e políticas mais numerosas e variadas à equação só aumenta a dificuldade. E, em um mundo onde há escassez de profissionais de segurança, faz sentido buscar e aproveitar qualquer solução que facilite não apenas a implantação e o gerenciamento, mas também a aplicação das políticas de segurança em um cenário cada vez mais diversificado em todos os aspectos.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...