A demanda por aplicações empresariais e de consumo não dá sinais de desaceleração e tem resultado na rápida proliferação de cargas de trabalho em arquiteturas distribuídas e multinuvem. Ao mesmo tempo, as ameaças cibernéticas têm se tornado cada vez mais frequentes e sofisticadas, deixando às equipes de segurança pouca alternativa além de investir pesadamente nas tecnologias mais recentes e avançadas para proteger seus portfólios de aplicações e dados. Para muitas organizações, isso leva à implantação de uma combinação de soluções distintas — geralmente de diversos fornecedores — para estabelecer uma postura de segurança robusta contra uma ampla variedade de ameaças. Consequentemente, é provável que cada solução ofereça recursos exclusivos de alerta de eventos e painéis isolados uns dos outros, tornando a tarefa de compilar uma visão abrangente das ameaças entre as diferentes soluções trabalhosa, demorada e altamente ineficaz. Esse cenário pode ser representado, em linhas gerais, pela Figura 1 abaixo.
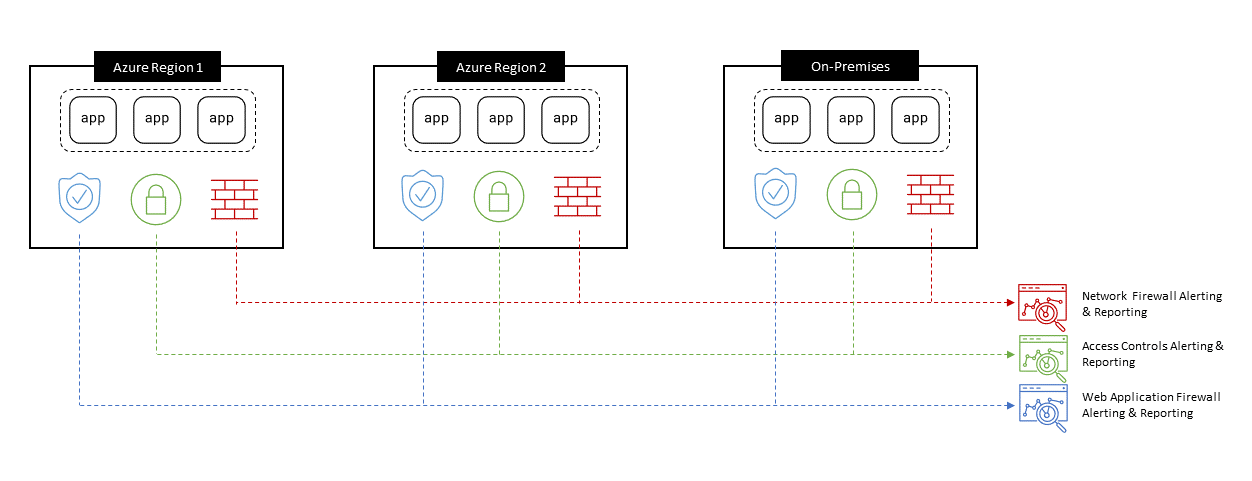
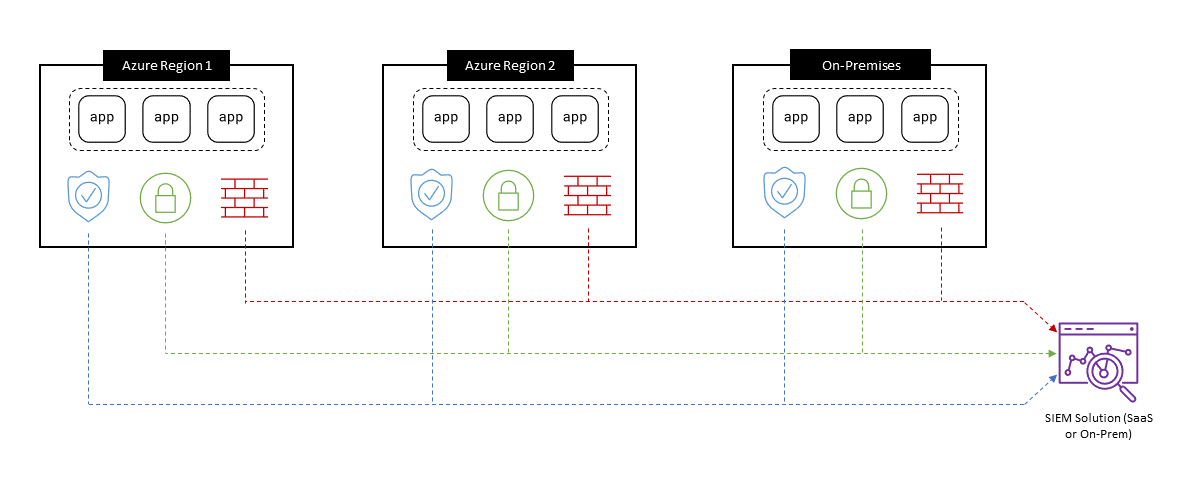
Como as equipes de segurança da maioria das organizações são responsáveis por proteger arquiteturas complexas, compostas por muito mais dispositivos e ambientes de segurança do que os mostrados na Figura 1, esse modelo operacional claramente não é escalável e pode expor aplicativos e dados a riscos maiores. Por esse motivo, muitas recorreram a soluções de Gerenciamento de Informações e Eventos de Segurança (SIEM) para ajudar a agregar, analisar e visualizar dados de vários sistemas de segurança. Como era de se esperar, uma pesquisa sobre SIEM realizada pela Cybersecurity Insiders em 2022 constatou que 80% das organizações já implementaram uma solução SIEM ou planejam fazê-lo em breve, tendo como principais objetivos detectar eventos com mais rapidez e tornar as operações de segurança mais eficientes. O mesmo relatório observou que, de 2021 a 2022, o mercado de SIEM acompanhou a migração do mercado em geral para ofertas baseadas em nuvem e SaaS: menos organizações optaram por implantar localmente soluções SIEM baseadas em hardware ou software, enquanto mais organizações migraram para soluções SaaS baseadas em nuvem, como Azure Sentinel e Sumo Logic. Desde que os fornecedores de segurança ofereçam integrações com soluções SIEM, a arquitetura de exemplo da Figura 1 pode ser bastante simplificada, com todos os eventos de ameaça reunidos em uma ferramenta SIEM centralizada, conforme mostrado na Figura 2.
Após observar esse aumento na adoção de SIEM pelos clientes nos últimos anos, a F5 passou a priorizar a validação da integração de seu portfólio de produtos com soluções SIEM. Seja BIG-IP, NGINX ou F5 Distributed Cloud Services, cada solução é compatível com uma ampla variedade de plataformas SIEM líderes de mercado, como Splunk, Exabeam e Microsoft Azure Sentinel.
Concentrando-nos neste último, o BIG-IP Advanced WAF da F5 oferece integração com o Azure Sentinel há vários anos e é utilizado por um número significativo de clientes do Azure. Independentemente de onde as instâncias do BIG-IP Advanced WAF estejam implantadas — localmente, em uma instalação de colocation, no Azure ou em qualquer outro ambiente de nuvem —, essa integração permite que o Sentinel colete dados em tempo real de cada uma delas e forneça uma visão consolidada das ameaças em todo o portfólio de aplicações de uma organização. Esse cenário está representado abaixo em nosso terceiro e último diagrama.
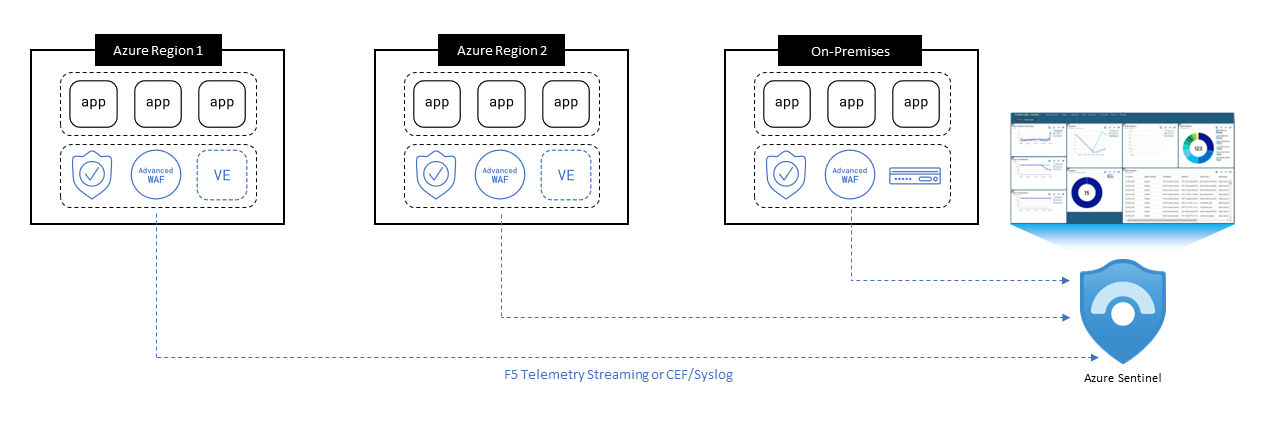
Atualmente, há dois métodos para conectar instâncias do BIG-IP Advanced WAF ao Azure Sentinel — ambos recomendados e totalmente gratuitos. O primeiro utiliza o F5 Telemetry Streaming que, como o nome sugere, é uma extensão para o BIG-IP que permite transmitir dados para soluções de análise de terceiros. O único requisito para essa abordagem é que cada instância esteja executando, no mínimo, a versão v13.1 do software. Como alternativa, se você estiver familiarizado com as técnicas mais comuns do setor, que utilizam Syslog ou CEF (Formato Comum de Eventos), ambas também são compatíveis.
Se você quiser saber mais sobre como conectar suas instâncias do BIG-IP Advanced WAF ao Azure Sentinel, poderá encontrar informações adicionais sobre cada método de integração nos anúncios do Azure Marketplace abaixo:
- Integração do BIG-IP Advanced WAF com o Azure Sentinel via F5 Telemetry Streaming
- Integração do BIG-IP Advanced WAF com o Azure Sentinel via CEF/Syslog
Sobre o autor

Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...