Os firewalls de aplicações web (WAFs) baseados em proxy são um componente essencial da proteção de aplicações. Além de serem um requisito para a conformidade com o PCI-DSS, os WAFs são excelentes para proteger contra as 10 principais vulnerabilidades da OWASP. Eles também são uma solução amplamente adotada para lidar com vulnerabilidades de dia zero, seja por meio do lançamento rápido de atualizações de assinaturas ou, em alguns casos, do uso de funções programáticas para aplicar patches virtuais às aplicações enquanto uma solução de longo prazo está sendo implementada.
A questão é: onde implementar esse tipo de proteção?
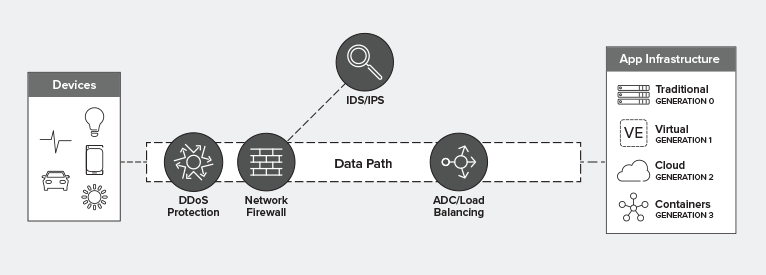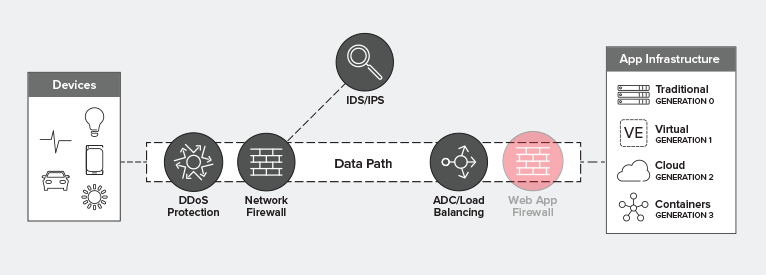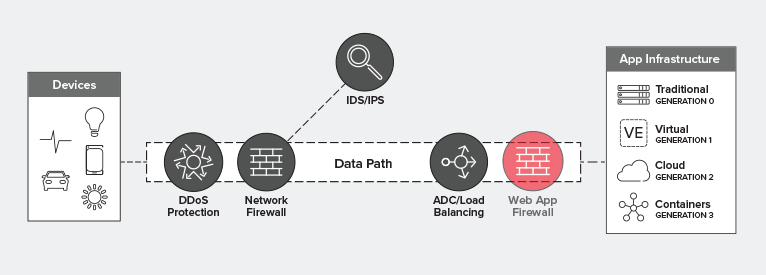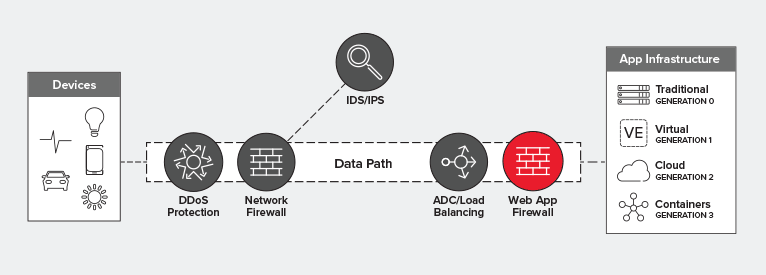
É claro que há opções. O caminho dos dados contém vários pontos de inserção nos quais um WAF pode ser implantado. Mas isso não significa que todo ponto de inserção seja uma boa ideia. Alguns são menos eficientes do que outros, alguns introduzem pontos de falha inaceitáveis e outros geram uma dívida arquitetural que acumula juros elevados ao longo do tempo.
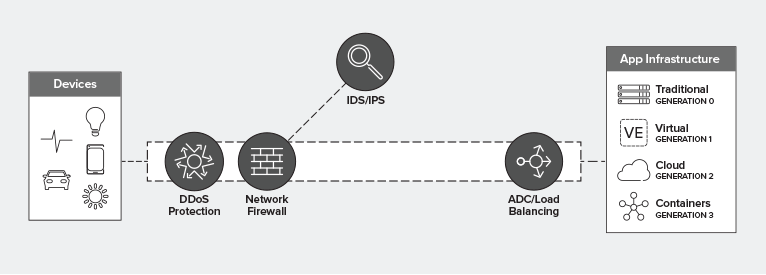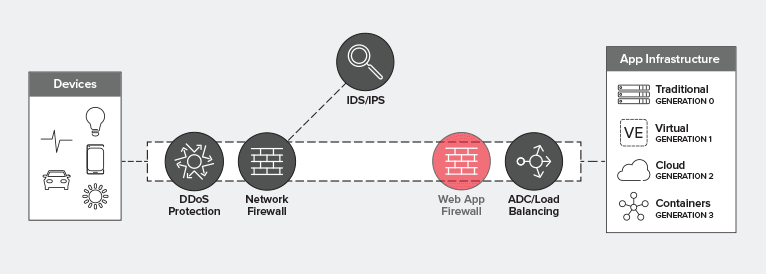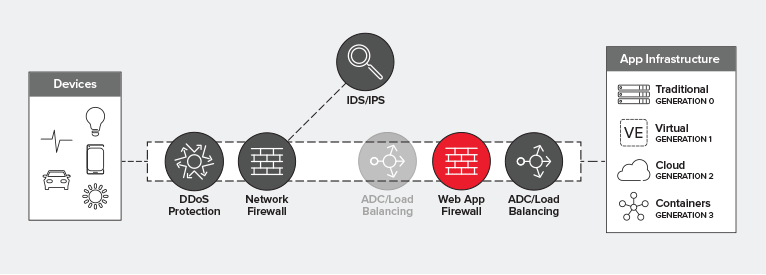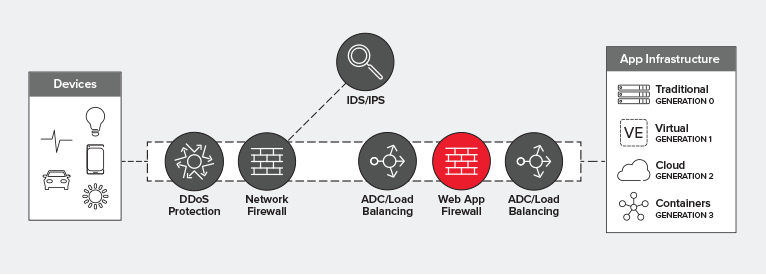
O ideal é implantar um WAF atrás da sua camada de balanceamento de carga. Isso otimiza a utilização, o desempenho e a confiabilidade, ao mesmo tempo que oferece a proteção necessária para todos os aplicativos — especialmente aqueles expostos à Internet.
Utilização
Os requisitos de recursos (CPU e afins) envolvidos na tomada de uma decisão de balanceamento de carga são mínimos. Em geral, é por isso que um balanceador de carga consegue atender simultaneamente a milhões de usuários, enquanto os WAFs exigem maior utilização de recursos, pois inspecionam todo o payload e o avaliam com base em assinaturas e políticas para determinar se a solicitação é válida e segura.
Os modelos modernos de data center se inspiram fortemente na nuvem e em sua estrutura de custos baseada no uso. A utilização torna-se um fator essencial nos custos operacionais. Uma utilização mais elevada exige recursos adicionais, o que consome o orçamento. Portanto, otimizar a utilização é uma estratégia eficaz para conter custos tanto no data center quanto em ambientes de nuvem pública.
Confiabilidade
É prática comum escalar os WAFs horizontalmente. Ou seja, você usa o LB para escalar os WAFs. Essa decisão arquitetural está diretamente relacionada à utilização. Embora muitos WAFs sejam bem dimensionáveis, eles ainda podem ficar sobrecarregados por picos repentinos de tráfego ou ataques. Se o WAF estiver posicionado à frente do LB, você precisará de outra camada de LB para escalá-lo separadamente ou correrá o risco de afetar o desempenho e a disponibilidade.
Desempenho
O desempenho é uma preocupação fundamental em uma economia de aplicativos. Com tantas variáveis e sistemas interagindo com os dados à medida que eles percorrem o caminho de dados, pode ser frustrante identificar exatamente onde o desempenho está sendo prejudicado, quanto mais ajustar cada um deles sem afetar os demais. Como já foi observado muitas vezes, à medida que a carga de um sistema aumenta, o desempenho diminui. Essa é uma das consequências não intencionais de não otimizar a utilização e um dos principais motivos pelos quais arquitetos de rede experientes adotam um limite de 60% de utilização nos dispositivos de rede.
A implantação de um WAF atrás da camada de balanceamento de carga elimina a necessidade de uma camada dedicada de balanceamento de carga do WAF a montante, removendo da equação uma camada inteira da rede. Embora o tempo de processamento eliminado possa não parecer significativo, fazem diferença aqueles preciosos microssegundos gastos no gerenciamento de conexões e no dimensionamento dos serviços de WAF e, depois, novamente na escolha de uma instância/servidor de aplicativo de destino. Eliminar essa camada implantando o WAF atrás da camada de balanceamento de carga recupera preciosos microssegundos que os usuários de hoje não apenas perceberão, mas também valorizarão.
Visibilidade
A visibilidade é um requisito fundamental para soluções de segurança no caminho dos dados. Sem a capacidade de inspecionar todo o fluxo — incluindo a carga útil —, grande parte das funções de segurança de um WAF perde sua eficácia. Afinal, a maior parte do código malicioso é encontrada na carga útil, e não nos cabeçalhos de protocolo. Posicionar um WAF atrás da camada de balanceamento de carga permite descriptografar o tráfego SSL/TLS antes que ele seja encaminhado ao WAF para inspeção. Essa arquitetura é mais adequada porque, de qualquer forma, o balanceador de carga provavelmente precisará ter visibilidade do tráfego protegido para determinar como encaminhar corretamente as solicitações.
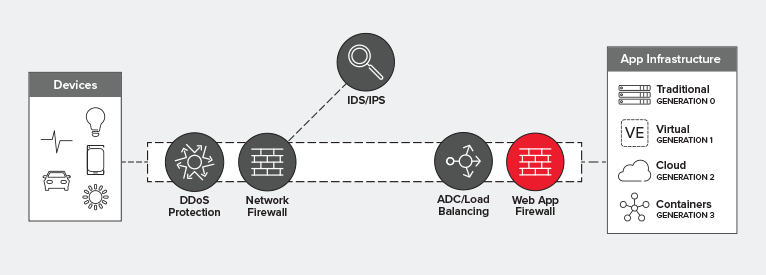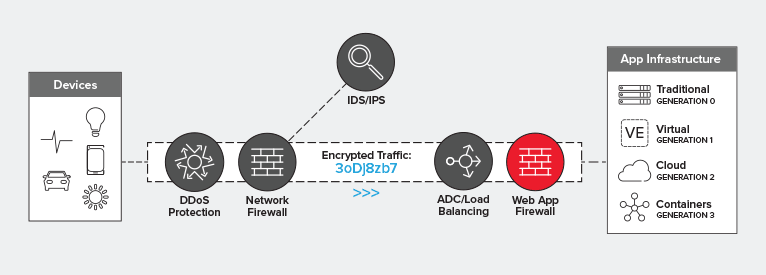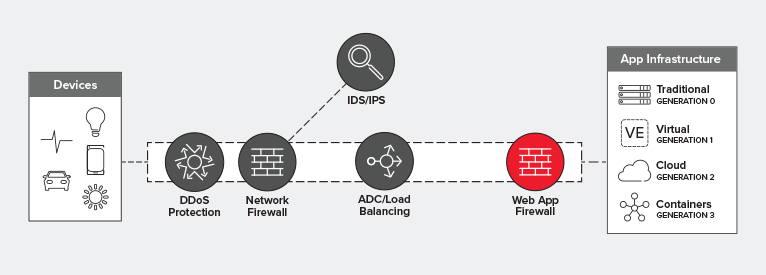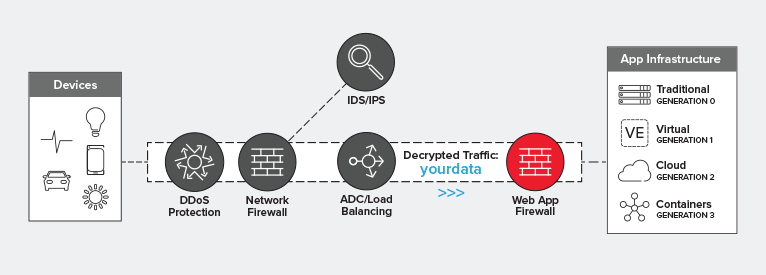
Dito isso, um WAF pode ser inserido no caminho de dados praticamente onde você quiser. Trata-se de um serviço de segurança de L7 baseado em proxy implantado como intermediário no caminho da rede. Em tese, ele poderia ficar na borda da rede, se você quisesse. Mas, se quiser otimizar sua arquitetura simultaneamente em termos de desempenho, confiabilidade e utilização, a melhor opção é posicionar esse WAF atrás da camada de balanceamento de carga, mais próximo da aplicação que ele protege.
Com as ferramentas certas, uma cobertura abrangente de WAF pode reduzir significativamente sua exposição a riscos, bem como seus custos operacionais. Saiba mais sobre como proteger seus aplicativos contra o OWASP Top 10 e outras ameaças com os webinars sob demanda da F5 e conheça as diversas maneiras de implantar os recursos de WAF da F5, incluindo o serviço gerenciado baseado em nuvem Silverline WAF da empresa.
O arquiteto de segurança da F5 Brian McHenry e o principal evangelista de pesquisa de ameaças David Holmes contribuíram para este artigo. Pequenas edições foram feitas em agosto de 2019.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...