Caso você não tenha visto o anúncio em meio à enxurrada de propagandas e lançamentos voltados ao consumidor durante as festas de fim de ano de 2016, a Amazon causou bastante alvoroço ao anunciar que estava apostando em hardware. Como observou Deepak Singh, gerente-geral da divisão de Contêineres e HPC da AWS: “Em determinada escala, hardware e infraestrutura especializados fazem muito sentido e, para quem precisa de uma infraestrutura especial, acreditamos que os FPGAs são claramente uma boa opção.”
Singh apresenta uma série de “casos de uso” em que essa “infraestrutura especial” é particularmente útil, incluindo segurança e aprendizado de máquina, além de fazer uma menção ao uso mais difundido de hardware especializado atualmente: a aceleração gráfica.
O uso de FPGAs e de hardware especializado — muitas vezes chamado de hardware desenvolvido para uma finalidade específica ou sob medida — não é novidade nem mesmo nos data centers. As vantagens de implementar determinadas funções diretamente no hardware são bem conhecidas. Em essência, um switch de rede é uma peça de hardware desenvolvida para uma finalidade específica. Ele executa um conjunto de tarefas em alta velocidade e em grande escala. Também não é incomum encontrar FPGAs em data centers. Muitos dispositivos de segurança — especialmente os dedicados à proteção contra DDoS — utilizam FPGAs configurados especificamente para inspecionar, com extrema rapidez e na escala necessária, o tráfego de entrada a fim de detectar e bloquear ataques DDoS.
Existem mercados inteiros que fornecem chips e placas projetados para lidar com a complexidade do processamento criptográfico exigido por SSL e TLS, ambos usados para proteger aplicações web e APIs, viabilizar o acesso remoto e proteger conexões com a nuvem. À medida que as ameaças evoluem e as soluções de segurança se adaptam para enfrentá-las, esse processamento criptográfico especializado por hardware tornou-se indispensável para garantir a velocidade e a escalabilidade necessárias para manter a competitividade e, ao mesmo tempo, proteger dados confidenciais de consumidores e empresas.
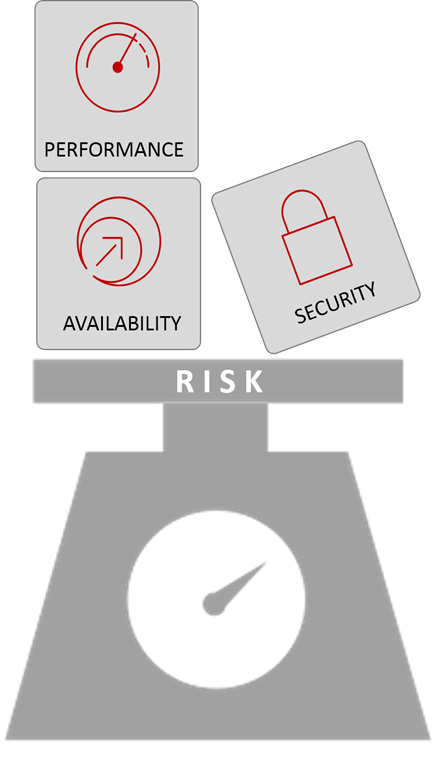
O ponto em comum entre o uso tradicional de hardware e FPGAs e seu uso na nuvem pública é a escala, ou seja, a capacidade. Mas também há impactos positivos no desempenho e nos custos que tornam o uso de hardware atraente para os provedores de nuvem pública. O uso de FPGAs (especialmente aqueles que podem ser reconfigurados pelos usuários) e de hardware oferece, na verdade, três benefícios distintos (mas relacionados) que os tornam uma boa opção para a nuvem pública e justificam considerar a mesma abordagem em suas iniciativas de nuvem privada (ou data center tradicional).
1. Velocidade. É indiscutível que o hardware consegue executar uma função com mais rapidez e menos recursos. Uma função implementada diretamente em hardware pode ser executada sem a latência interna necessária para carregar e executar o código que reproduziria essa função em software. Um hardware desenvolvido para uma finalidade específica consegue executar as funções matemáticas altamente complexas necessárias para criptografia e descriptografia mais rápido do que aquele entregador da Jimmy John’s. É sério.
Para empresas e nuvens privadas, isso significa aplicativos mais rápidos para os clientes, o que melhora as taxas gerais de engajamento (e, espera-se, de conversão), resultando em maior satisfação e, internamente, em mais produtividade. A velocidade ajuda a lidar com um dos três principais componentes do risco operacional: o desempenho.
2. Escala. A escala, conforme observado por Singh, é um dos principais fatores que impulsionam a pesquisa e a adoção de FPGAs e hardware desenvolvido para fins específicos. Ela é viabilizada, em parte, pela velocidade. Pense em um servidor como uma mesa com um número limitado de lugares (capacidade). Quanto mais rápido alguém puder se sentar e comer, mais pessoas poderão ser alimentadas. A mesma relação existe entre a capacidade de conexão (que determina quantos usuários podem ser atendidos por um único recurso) e a velocidade com que as transações são executadas. O que contribui para a escala é o que o setor chama de “offload”. Offload é uma forma simples de descrever a transferência da carga de processamento de CPUs de uso geral para hardware desenvolvido para fins específicos, deixando os recursos computacionais de uso geral disponíveis para processar outras funções, aumentando assim a velocidade geral e, consequentemente, a capacidade.
Para empresas e nuvens privadas, isso significa fazer mais com menos, permitindo que a TI cresça junto com os negócios de forma menos disruptiva e reduzindo a complexidade das redes necessárias para sustentar esse crescimento. A escalabilidade ajuda a mitigar um dos três principais componentes do risco operacional: a disponibilidade.
3. Custo. Ao melhorar a velocidade e a escala, o custo por transação (e, portanto, por usuário) é reduzido. A redução dos custos proporciona um retorno mais rápido sobre o investimento, mas, acima de tudo, diminui o custo por cliente (e, por outro lado, aumenta a receita por usuário). Os provedores de serviços sabem que isso afeta indicadores-chave de desempenho, como a ARPU (receita média anual por usuário). Um provedor de nuvem, que também depende do volume (escala) para gerar lucro, sabe que aumentar a ARPU é uma parte importante do negócio.
Para empresas e nuvens privadas, isso significa margens melhores nas vendas digitais voltadas aos clientes e uma excelente relação custo-benefício quando comparada ao aumento da produtividade proporcionado pelos aplicativos internos.
Nem é preciso dizer que o uso de FPGAs e soluções desenvolvidas especificamente para atender às necessidades de segurança também torna os aplicativos mais seguros. Isso aborda o terceiro componente do risco operacional: a segurança. A vantagem do hardware é que ele faz isso sem comprometer a velocidade (na verdade, pode até tornar os aplicativos mais rápidos) nem a escalabilidade. Ao desenvolver sua própria infraestrutura de nuvem privada, considere o uso de hardware desenvolvido especificamente para essa finalidade e de plataformas habilitadas para FPGA como um caminho para um ambiente mais robusto.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...