Noch vor wenigen Jahren waren Microservices eine Kuriosität, über die Entwickler mit geradezu euphorischer Begeisterung angesichts der Möglichkeiten und Chancen diskutierten, die diese noch junge Anwendungsarchitektur bot.
Heute sprechen sogar wir Netzwerkleute darüber, denn sie sind inzwischen praktisch – wie die neuesten Forschungsergebnisse von Lightstep zeigen – zum Mainstream in Unternehmen geworden. Im Ernst. In unserem Bericht State of Application Delivery von 2018 gaben selbst Personen in netzwerkbezogenen Funktionen an, dass sie sich die Bereitstellung von Anwendungsdiensten in Containern wünschen. Daher dürfte es nicht überraschen, dass die bereits erwähnte Umfrage von Lightstep ergab, dass nicht nur 91 % der Befragten Microservices nutzen oder deren Nutzung planen, sondern 86 % auch davon ausgehen, dass sie innerhalb von fünf Jahren zum Standard werden.
Das soll nicht heißen, dass es keine Herausforderungen gibt. Tatsächlich gaben 99 % der Befragten in der Lightstep-Umfrage an, beim Einsatz von Microservices auf Herausforderungen zu stoßen. Aus den Antworten lässt sich durchaus schließen, dass mit Microservices so gut wie alles schwieriger (und manchmal auch teurer) ist.
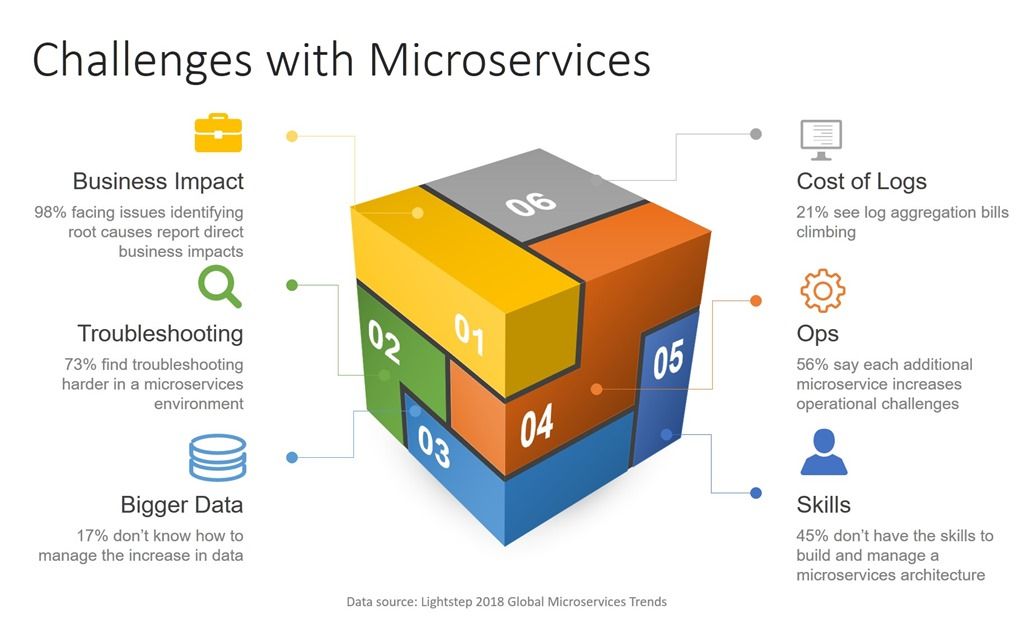
Die Umfrage zeigte sowohl geschäftliche als auch betriebliche Herausforderungen auf, die von steigenden Kosten für die Protokollaggregation (21 %) über Unsicherheit im Umgang mit der wachsenden Datenmenge (17 %) bis hin zu Schwierigkeiten bei der Fehlerbehebung (73 %) reichten.
Besorgniserregender war jedoch die Erkenntnis, dass „98 % derjenigen, die Schwierigkeiten haben, die Ursache von Problemen in Microservices-Umgebungen zu ermitteln, von direkten geschäftlichen Auswirkungen berichten.“
Dies ist eine der zentralen Herausforderungen, die auch andernorts immer wieder genannt wird – meist unter Verwendung der Begriffe „Sichtbarkeit“ oder „Observability“, je nachdem, ob man aus dem Netzwerkbereich kommt oder im DevOps-Umfeld unterwegs ist.
Beide beschreiben im Wesentlichen dieselben Fähigkeiten: nachvollziehen zu können, was geschieht, während Nachrichten über das Netzwerk vom Client zum Dienst und wieder zurück übertragen werden. Innerhalb der Container-Umgebung ist dies aufgrund des Umfangs und der Größenordnung der beteiligten Dienste besonders anspruchsvoll.
Bei einer herkömmlichen dreistufigen Webanwendung gibt es drei Gruppen von Protokollen und drei Systeme, die Sie überwachen müssen. Bei einer Microservices-Architektur, der wahrscheinlich eine API vorgeschaltet ist, die möglicherweise sowohl von Web- als auch von mobilen Clients genutzt wird, müssen Sie unter Umständen Dutzende oder Hunderte verschiedener Dienste im Blick behalten.
Das Skalierungsmodell ist nach wie vor dasselbe – wir skalieren horizontal, also nach außen, indem wir Instanzen klonen –, doch die Größenordnung ist in einer Container-Umgebung erheblich höher. Es ist, als würde man Maulwurfjagd mit hundert statt mit zehn Löchern spielen. Herauszufinden, welchen Weg eine bestimmte Transaktion genommen hat, dürfte gelinde gesagt schwierig werden. Vor allem, wenn dieser Weg möglicherweise nicht mehr existiert. Schließlich besteht das Grundprinzip der meisten Container-Umgebungen darin, bei Fehlern schnell abzubrechen und Instanzen zu ersetzen, anstatt auf einen manuellen Eingriff zu warten.
Es gibt mehrere Möglichkeiten, diese Herausforderung zu bewältigen. An erster Stelle steht die Instrumentierung zur Unterstützung von Tracing und Fehlerbehebung. Dieser Ansatz ist nicht neu, wird jedoch durch die dynamische Natur von Container-Umgebungen erschwert. Dennoch kann das Einfügen von Tracing-Elementen (etwa benutzerdefinierten HTTP-Headern mit eindeutigen Kennungen) für den IT-Betrieb eine enorme Hilfe bei der Suche nach Fehlern oder Leistungsproblemen sein. Zwar gehört dies in der Regel nicht zum Funktionsumfang nativer Optionen für die Container-Skalierung, doch es ist eine Herausforderung, der sich Service Meshes annehmen und für die sie entsprechende Funktionen anbieten.
Zweitens besteht die Möglichkeit, fehlerhafte Microservices zu isolieren, damit das Betriebs- und Entwicklungsteam das System in dem Zustand untersuchen kann, der den Ausfall verursacht hat. Bei der Isolierung wird der fehlerhafte Container im Wesentlichen aus der aktiven Umgebung entfernt, sodass keine Aufrufe mehr an ihn gesendet werden. Für Analysen und Untersuchungen bleibt er jedoch weiterhin aktiv.
Es gibt zwar kein Patentrezept, doch die Möglichkeit, Container in Microservice-basierten Bereitstellungen nachzuverfolgen und unter Quarantäne zu stellen, kann erheblich dazu beitragen, die mittlere Lösungszeit (Mean Time to Resolution, MTTR) zu verkürzen und die Auswirkungen auf das Unternehmen zu reduzieren.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...