Einer der häufig genannten Vorteile der Cloud – ob privat oder öffentlich, vor Ort oder extern – ist die Geschwindigkeit: die Geschwindigkeit bei der Bereitstellung, bei der Skalierung und letztlich dabei, eine App den Nutzern zur Verfügung zu stellen, die ihre Funktionen nutzen möchten oder benötigen.
Um diese Geschwindigkeit zu erreichen, ist vieles in der Cloud standardisiert. Seit den Anfängen der Automatisierung von Montagelinien ist Standardisierung der Schlüssel zu schnelleren Ergebnissen. Das gilt auch weiterhin für Cloud-Umgebungen. Amazon ist zwar nicht in dem Sinne standardisiert, dass seine APIs mit denen von Azure, Google oder sogar OpenStack austauschbar wären, doch über all seine verschiedenen Dienste hinweg besteht eine einheitliche Standardisierung. Das bedeutet, dass alle auf seiner Infrastruktur bereitgestellten Anwendungen in ihren täglichen Betriebsabläufen viele Gemeinsamkeiten aufweisen.
Dasselbe gilt für OpenStack: Es bietet eine Standardbereitstellung mit standardisierten Diensten, ermöglicht dank seiner Plug-in-Architektur aber auch maßgeschneiderte Umgebungen. So können Sie Load Balancer, Web Application Firewalls und Rechenressourcen flexibel kombinieren, um Ihre spezifischen Anforderungen zu erfüllen.
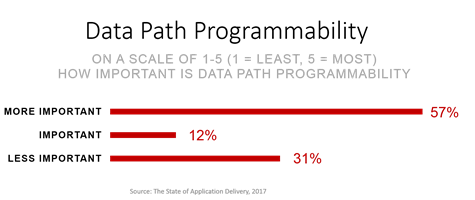
Was OpenStack jedoch nicht leistet, ist, diesen maßgeschneiderten Ansatz ohne zusätzlichen Code über die grundlegenden Funktionen hinauszuführen. Sie können beispielsweise einen anderen Load Balancer als Plug-in einbinden, sind dabei aber auf die über OpenStack verfügbaren Algorithmen und Funktionen beschränkt. Wenn ein Load Balancer also über erweiterte Funktionen verfügt – etwa die Programmierbarkeit des Datenpfads (die unseren Umfragen zufolge zumindest für NetOps-Fachleute ziemlich wichtig ist), SSL-Terminierung oder die Unterstützung separater client- und serverseitiger TCP-Profile –, können Sie diese über die OpenStack-API nicht ohne Weiteres aktivieren oder deaktivieren. Denn sie gehören nicht zu den „Standardfunktionen“ aller Load Balancer, die Sie als Plug-in einbinden könnten.
Das ist nachvollziehbar. Nicht akzeptabel ist jedoch, Sie vor die Wahl zwischen diesen erweiterten Funktionen, die Anwendungen schneller und sicherer machen, und den Vorteilen einer standardisierten Cloud-Plattform wie OpenStack zu stellen.
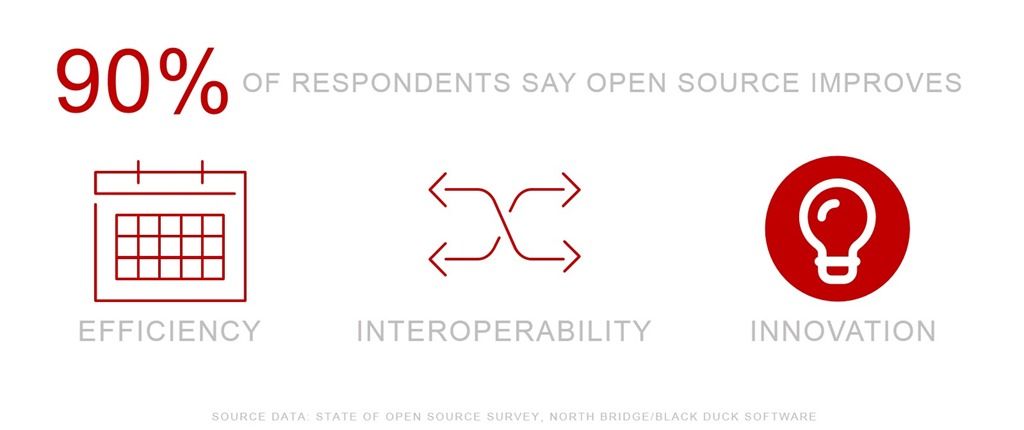
Hier kommt Open Source erneut zur Rettung und stellt seine Stärken unter Beweis: 90 % der Befragten der Studie „State of Open Source“ nennen „Innovation“ als einen der Bereiche, die durch Open Source verbessert werden.
Um denjenigen, die für den Lastenausgleich und die sichere Bereitstellung von Anwendungen auf F5 BIG-IP setzen, Zugriff auf die dort verfügbaren erweiterten Funktionen zu ermöglichen – ohne OpenStack zu beeinträchtigen –, haben wir die Möglichkeit geschaffen, diese Funktionen nahtlos zu definieren und in eine OpenStack-Implementierung einzubinden.
Die F5 OpenStack LBaaSv2 Enhanced Service Definition (ESD) bietet einen einfachen, JSON-basierten Mechanismus, mit dem sich die Bereitstellung erweiterter Profile auf F5 BIG-IP in einer OpenStack-Umgebung festlegen lässt. Mit ESDs können Sie OpenStack-Load-Balancer bereitstellen, die für bestimmte Anwendungen angepasst sind.
Kurz gesagt ist eine ESD eine Datei im standardmäßigen JSON-Format mit Schlüssel-Wert-Paaren, die Profile, Richtlinien oder iRules beschreiben, die auf bestimmte Anwendungen angewendet werden sollen.
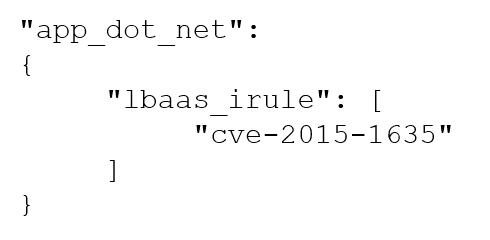
Beispielsweise weist das JSON auf der linken Seite BIG-IP an, eine iRule namens „cve-2015-1635“ auf den virtuellen Server (die Anwendung) namens „app_dot_net“ anzuwenden.
Das war's. Dieses kleine, einfache Snippet schützt eine Anwendung vor einer realen CVE – mithilfe ein wenig Skriptmagie im Datenpfad und etwas Open-Source-Innovation.
Auch Profile und Richtlinien können auf dieselbe Weise mithilfe der entsprechenden Tags angewendet werden. Diese sind alle hier dokumentiert.
Der F5 OpenStack LBaaSv2-Treiber für BIG-IP ist Open Source und auf Github verfügbar. Sie können ihn bei Bedarf ebenfalls erweitern. Die Möglichkeit, ESDs zu nutzen, bietet jedoch dieselbe Erweiterbarkeit wie der Zugriff auf den Code, um selbst entsprechende Anpassungen vorzunehmen.
Aber hey, es ist Open Source – also ist alles erlaubt, was Ihnen gefällt und, noch wichtiger, Ihre Anwendungen bereitstellt.
Weitere Informationen zu ESDs und den F5 OpenStack LBaaSv2 Driver für BIG-IP finden Sie hier auf GitHub:
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...