Einer aktuellen Statistik zufolge (und mit aktuell meine ich: brandaktuell) sind 80 % der eingehenden E-Mails unerwünschte Nachrichten. Das beruht auf der anekdotischen Beobachtung, dass sich meine Ordner „Junk“ und „Spam“ viel schneller füllen als mein Posteingang mit legitimen E-Mails. Daher bin ich mir nicht sicher, ob man diese Zahl als unumstößliche Tatsache zitieren sollte, aber ich wette, die meisten Menschen würden das Verhältnis von unerwünschten zu legitimen Nachrichten in ihrem eigenen Posteingang ähnlich einschätzen.
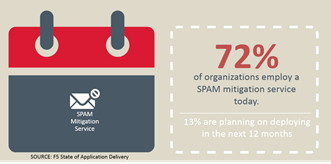
Unter den Junk-Mails befindet sich unweigerlich auch ein kleinerer Anteil schädlicher E-Mails. Solche, die eigentlich nichts anderes als Phishing-Versuche sind, mit denen ein Virus eingeschleust oder ich dazu gebracht werden soll, meine Zugangsdaten preiszugeben. Dieser Anteil ist kleiner, weil wir (also das Unternehmen „Wir“) wie 72 % der meisten Organisationen Dienste zur SPAM-Abwehr nutzen. Das ist übrigens eine echte Statistik aus unserem Bericht „State of Application Delivery“.
Es scheint also, dass E-Mails dank technischer Maßnahmen und der unermüdlichen Aufklärungsarbeit der Sicherheitsteams deutlich sicherer sind als die meisten Anwendungen für die Zusammenarbeit.
Außer, wenn es das nicht ist.
Genau das hat CloudLock kürzlich unter anderem in seinem Cybersicherheitsbericht für das 3. Quartal festgestellt. Besonders aufgefallen ist mir die interessante Erkenntnis zum „Teilen“ per E-Mail. CloudLock stellte fest, dass Unternehmen im Durchschnitt mit 865 externen Parteien zusammenarbeiten. Nur 25 davon sind für 75 % der cloudbasierten Freigaben pro Unternehmen verantwortlich. Doch 70 % der Freigaben erfolgen über nicht geschäftliche E-Mail-Adressen, über die Sicherheitsteams kaum Kontrolle haben.
Mit anderen Worten: Ausgehende E-Mails stellen ein echtes Risiko für die Unternehmenssicherheit dar. Nicht unbedingt, weil jeder, der Unternehmensdaten an eine externe, nicht geschäftliche E-Mail-Adresse weitergibt, böswillige Absichten hat, sondern wegen der unbekannten Risiken, die mit der Speicherung dieser Daten außerhalb des Unternehmens verbunden sind. Sind sie verschlüsselt? Wahrscheinlich nicht. Sind sie vor Scans und den neugierigen Blicken der Mitarbeiter des E-Mail-Anbieters geschützt? Wahrscheinlich nicht.
Doch wie CloudLock betont, haben Sicherheitsteams kaum Kontrolle über diese Art von Aktivitäten.
Das stimmt zwar, doch es gibt jemanden, der diese Art von Aktivität möglicherweise tatsächlich kontrolliert (oder kontrollieren kann): das Netzwerkteam.
Nehmen wir für einen Moment an, dass das E-Mail-System Ihres Unternehmens lokal betrieben wird. Zwar ist das bei vielen heutzutage nicht mehr der Fall, doch bei zahlreichen anderen ist es aufgrund regulatorischer Vorgaben und Compliance-Anforderungen, die sich außerhalb des Unternehmens schlicht nicht angemessen durchsetzen lassen, weiterhin so. Daher nutzen alle einen Dienst, der sich in Ihrem Rechenzentrum und Ihrem Netzwerk befindet und Ihrer Kontrolle unterliegt.
An dieser Stelle kann ein programmierbarer Proxy Ihnen die nötige Kontrolle geben, indem er für Transparenz sorgt, um die Weitergabe von Unternehmensdaten an unternehmensfremde E-Mail-Adressen zu unterbinden – sofern Sie dies wünschen.
Ein Reverse-Proxy ist einem Dienst vorgeschaltet. In der Regel handelt es sich dabei um einen Webserver, für den der Proxy die Lastverteilung übernimmt. In diesem Fall wird der Proxy Ihrem SMTP-Dienst (z. B. Exchange) vorgeschaltet und prüft ausgehende Nachrichten. Wie das funktioniert? Indem er jeden „SEND“-Befehl überprüft und feststellt, ob das Ziel zum Unternehmen gehört und ob die Nachricht vertrauliche Daten enthält.
Glauben Sie mir, Ersteres ist einfacher als Letzteres. SMTP ist ein bekanntes und umfassend dokumentiertes Protokoll. Dank der Programmierbarkeit des Datenpfads können Sie dieses Protokoll analysieren und problemlos zwischen „unternehmensintern“ und „unternehmensextern“ unterscheiden. Schließlich kennen Sie die Domains, für die Sie E-Mails verwalten. Diese sind unternehmensintern. Alles andere? Unternehmensextern.
Festzustellen, ob Anhänge oder eingebettete Daten sensible (oder riskante) Informationen bzw. Daten enthalten, ist etwas schwieriger. Da Sie jedoch Zugriff auf die gesamte Nutzlast haben – einschließlich der Anhänge –, können Sie zunächst dieselben Techniken einsetzen, die Web Application Firewalls verwenden, um sensible Daten aus Anwendungen zu „scannen und zu bereinigen“. Auch der Dateiname des Anhangs kann als Anhaltspunkt dienen. Vielleicht blockieren Sie einfach alle Dateien mit der Endung .zip oder .xls. Sie könnten die zulässige Weitergabe an unternehmensfremde E-Mail-Adressen ermöglichen, indem Sie entweder die Personen, die Nachrichten an solche Adressen senden dürfen, oder eine Liste genehmigter unternehmensfremder Empfängeradressen auf eine Positivliste setzen.
Im Grunde liegt es an Ihnen. Wie streng möchten Sie dieses potenzielle Informationsleck kontrollieren? Wie wichtig ist es, dieser konkreten Bedrohung entgegenzuwirken?
Die Möglichkeiten eines (programmierbaren) Proxys sind nahezu unbegrenzt, denn wenn Transparenz und Code zusammenkommen, eröffnen sich zahlreiche Optionen. So können Sie individuelle Lösungen für auftretende Probleme implementieren, ohne auf neue Software oder Lösungen angewiesen zu sein, die zusätzliche architektonische und betriebliche Herausforderungen mit sich bringen. Deshalb benötigen Sie einen modernen, programmierbaren und leistungsfähigen Anwendungs-Proxy, der zahlreiche Protokolle unterstützt – denn Transparenz + Programmierbarkeit = Erfolg.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...