
Das HTTP-Protokoll bildet weitgehend die Grundlage des Internets. Es ist das Kommunikationsprotokoll, über das der Großteil des Internetverkehrs abgewickelt wird. Es entstehen neue Ansätze zur Netzwerkoptimierung der Internetkommunikation – ob verschlüsselt, codiert oder als Klartext über UDP oder TCP. Dazu gehört die Möglichkeit, mehrere HTTP-Anfragen zu einer einzigen Anfrage zusammenzufassen. Durch die Bündelung mehrerer HTTP-Anfragen lassen sich der zusätzliche Datenaufwand und die Umlaufzeit (Round-Trip Time, RTT) einer neuen Anfrage reduzieren – das spart Zeit und Kosten.
Die Bündelung mehrerer HTTP-Anfragen dient in erster Linie dazu, verschiedene API-Aufrufe nach dem Representational-State-Transfer-Prinzip (REST) protokoll- und anbieterübergreifend zusammenzufassen. Dazu gehört auch das Open Data Protocol (OData). Das OData-Protokoll ist ein offener Standard, der eine einfache Methode zum Erstellen und Verwenden interoperabler und abfragbarer REST-APIs bereitstellt. Es wurde 2007 von Microsoft entwickelt und kommt in Anwendungen von Microsoft, SAP und anderen Anbietern zum Einsatz.
Im Rahmen der OData-Spezifikation können mehrere REST-API-Aufrufe über HTTP zu einer einzigen HTTP-Anfrage gebündelt werden. Dadurch wird wertvolle und kostspielige Netzwerkzeit eingespart und die Anwendung kann die zugewiesene Bandbreite besser nutzen.
Bei der Absicherung von Anwendungen, die HTTP-Anfragen bündeln, stellt die Anwendung von Angriffssignaturen eine Herausforderung dar.
Je nachdem, für welchen Teil der Anfrage sie relevant sind, gibt es drei verschiedene Arten von Angriffssignaturen:
- Header-Signaturen
- URL-Signaturen
- Payload-Signaturen
Hier ist ein Beispiel für eine solche Anfrage:
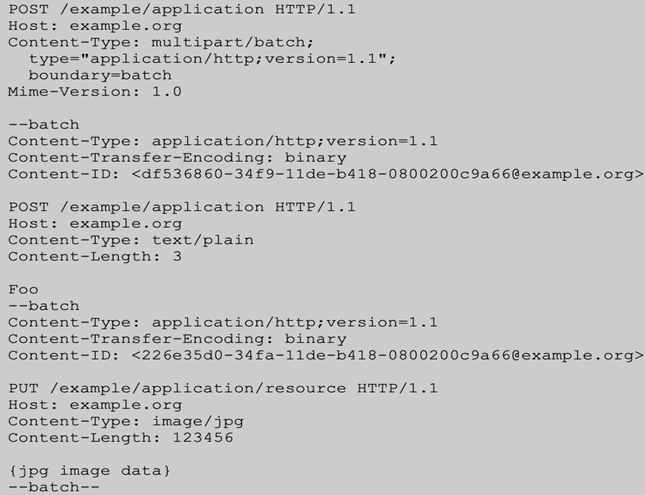
Die erste Anfrage enthält weitere HTTP-Anfragen einschließlich ihrer Header und URLs.
Wenn eine Web Application Firewall (WAF) jedoch eine HTTP-Anfrage verarbeitet, deren Nutzlast mehrere gebündelte Anfragen enthält, betrachtet sie alle gebündelten Anfragen als eine einzige Nutzlast. Daher verwendet sie nur Signaturen für Nutzlasten, was zu Fehlalarmen und unentdeckten Angriffen führen kann.
In F5 Advanced WAF v16.1 hat F5 die native Analyse und Unterstützung für gebündelte HTTP-Anfragen hinzugefügt. Dadurch kann Advanced WAF jede HTTP-Anfrage einzeln unterscheiden – und nicht gemeinsam als Teil eines Bündels – und somit die passenden Signaturen auf die richtigen Teile der jeweiligen Anfrage anwenden.
F5 Advanced WAF schützt den gesamten OData- und sonstigen Datenverkehr mit gebündelten HTTP-Anfragen, ohne dass die Gefahr besteht, Angriffe zu übersehen oder zahlreiche Fehlalarme zu erzeugen.
SAP nutzt das OData-Protokoll, um mit Anwendungen, Software oder Geräten, die nicht von SAP stammen, zu kommunizieren und zusammenzuarbeiten. Da OData auf HTTPS basiert, können alle Programmiersprachen – und damit auch alle Entwickler – OData-Nachrichten verwenden und mit ihnen kommunizieren. Dadurch können Angebote, die nicht von SAP stammen, über HTTPS eine Verbindung zu SAP herstellen, da die OData-Schnittstelle auf XML oder JSON basiert.
SAP Fiori stellt Tools bereit, mit denen Designer und Entwickler native Mobil- und Web-Apps erstellen und optimieren können, die plattformübergreifend ein einheitliches, innovatives Benutzererlebnis bieten. SAP Fiori ermöglicht auf jedem Gerät und für jeden Benutzer ein modernes Benutzererlebnis. SAP Fiori bietet Benutzern eine einfache, produktive Arbeitsumgebung, die von überall aus zugänglich ist. OData ermöglicht die Integration und Interoperabilität von Nicht-SAP-Apps in einer mit SAP Fiori erstellten Umgebung.
Interoperabilität und eine unkomplizierte Kommunikation sind zwar unerlässlich, doch ebenso wichtig ist die Sicherheit. Dies gilt insbesondere für SAP-Fiori-Implementierungen, die über das Internet zugänglich sind und analytische Anwendungen nutzen oder Suchvorgänge über das Internet durchführen.
In einem von SAP veröffentlichten Blogbeitrag mit dem Titel „Überlegungen und Empfehlungen für Fiori-Apps mit Internetzugriff“ heißt es, dass eine WAF „vor dem SAP Web Dispatcher platziert werden sollte, um alle eingehenden HTTP-Anfragen zu überwachen und zu kontrollieren“, und dass eine WAF „zwischen einem vertrauenswürdigen internen Netzwerk und dem nicht vertrauenswürdigen Internet“ bereitgestellt werden sollte. Weiter wird in dem Blogbeitrag darauf hingewiesen, dass eine WAF im Rahmen ihrer Sicherheitsfunktionen Distributed-Denial-of-Service-Angriffe (DDoS) abwehren sollte, insbesondere „damit diese Ihr SAP-S/4HANA-System nicht erreichen können“.
Die Unterstützung des OData-Protokolls durch F5 Advanced WAF ermöglicht Kunden, SAP-Anwendungen effektiver und mit weniger Fehlalarmen zu schützen.
Weitere Informationen zu F5-Lösungen für SAP Fiori und S/4 HANA finden Sie hier:
Schnell und sicher: SAP-Migration in die Cloud (F5.com)
Abwehr aktiver Cyberangriffe auf geschäftskritische SAP-Anwendungen | DevCentral (f5.com)
Weitere Informationen zu SAP Fiori und zum Einsatz einer WAF, um die Sicherheit zu gewährleisten und Fehlalarme im Zusammenhang mit SAP Fiori sowie der Verwendung von OData und HTTP-Batch-Anfragen zu reduzieren, finden Sie hier: Überlegungen und Empfehlungen für Fiori-Apps mit Internetzugriff | SAP Blogs
Bereitstellung im Intranet oder im Internet | SAP Help Portal
Verwandte Inhalte
OData – Alles, was Sie wissen müssen: Teil 1 | SAP Blogs
OData – Alles, was Sie wissen müssen: Teil 2 | SAP Blogs
OData – Alles, was Sie wissen müssen: Teil 3 | SAP Blogs
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...