Sie werden eine Plattform für Automatisierung und Orchestrierung benötigen. Serverless könnte genau das sein, wonach Sie gesucht haben.
Serverless (auch bekannt als Function as a Service) steckt noch in den Kinderschuhen. Und jede Technologie, die gerade erst Fuß fasst, muss sich in der Regel die Frage gefallen lassen: „Aber wofür ist sie gut?“ Das gilt ganz besonders in einer Zeit, in der fast täglich neue Entwicklungen oder Technologien um unsere Aufmerksamkeit buhlen.
Die typischen Anwendungsfälle für Serverless beruhen auf der Möglichkeit, die Leistungsfähigkeit der Cloud für bestimmte Arten von Workloads wie Bildverarbeitung oder Data-Mining zu nutzen. Doch einige Unternehmen setzen Serverless heute auch für weniger attraktive Zwecke ein, etwa zur Automatisierung von Betriebsabläufen.
Tatsächlich könnte ich behaupten (und ich denke, das werde ich auch, weil ich eben ich bin), dass Serverless heute vielleicht eines der effizientesten Mittel zur Automatisierung des IT-Betriebs ist. Hier sind vier Gründe, warum ich Ihnen dringend empfehlen möchte, Serverless als Plattform für die Automatisierung des IT-Betriebs ernsthaft in Betracht zu ziehen.
1. Sie ist ereignisgesteuert
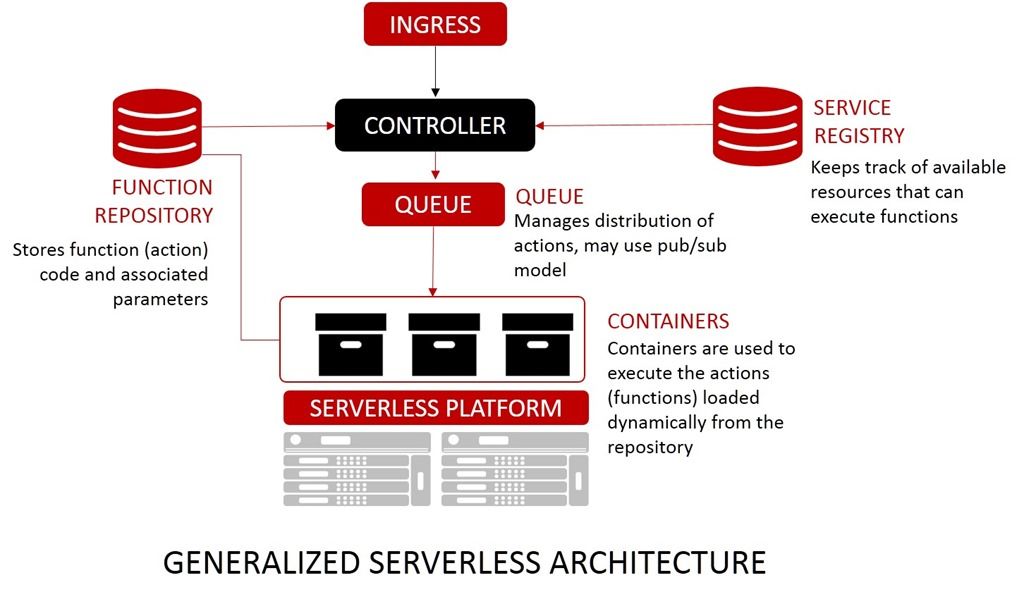
In einem ereignisgesteuerten System lösen Aktionen bestimmte Vorgänge aus. Ereignisse (manchmal auch Aktionen genannt) können auf unterschiedlichste Weise ausgelöst werden, am wahrscheinlichsten jedoch durch einen REST-API-Aufruf, entweder über eine Befehlszeile (zum Beispiel mit „curl“) oder über eine einfache Weboberfläche. Dazu gehören Aufgaben wie die Bereitstellung eines Dienstes, die Aktualisierung einer Konfiguration oder die Deaktivierung einer Firewall-Regel. Im Grunde wird die Bereitstellung von Anwendungen in der Produktionsumgebung – und anschließend der dafür erforderlichen Netzwerk- und Anwendungsdienste – in eine Reihe von „Aktionen“ zerlegt. Viele Aktionen in der Pipeline werden durch den Abschluss einer vorherigen Aktion ausgelöst, was gut zu Konzepten wie „Aktionssequenzen“ in serverlosen Umgebungen wie OpenWhisk passt. Schließlich ist die Orchestrierung der Bereitstellung nichts anderes als die Automatisierung eines Prozesses, der aus vielen kleineren, einzelnen automatisierten Aufgaben besteht. Jede davon lässt sich durch einen API-Aufruf an eine serverlose Umgebung abbilden, wobei ein übergeordneter API-Aufruf die gesamte Sequenz startet.
2. Es fördert Infrastructure as Code und die Wiederverwendung
Vorlagen und Skripte entsprechen dem Konzept von Infrastructure as Code, doch ein serverloses System würde dieses Kriterium bereits von Grund auf erfüllen. Dies fördert zudem die Wiederverwendung von Bereitstellungsartefakten und Konstrukten, indem sie als Code gekapselt und in den Prozess eingebunden werden. Das ermöglicht vorhersehbare, wiederholbare und konsistente Prozesse, die im Laufe der Zeit gemessen und optimiert werden können. Ein Ansatz nach dem Prinzip „eine Aufgabe, eine Funktion“ fördert darüber hinaus die Kombinierbarkeit und ermöglicht eine flexiblere Gestaltung des Prozesses, der sich durch das Einbinden verschiedener Funktionen auf Grundlage einer dynamisch generierten Pipeline einfach steuern lässt.
3. Es ist „serverlos“
Natürlich wissen wir alle, dass „serverless“ nicht wörtlich „ohne Server“ bedeutet. Doch dasselbe Konzept, das Serverless für Entwickler attraktiv macht – nämlich, dass die zugrunde liegende Hardware- und Softwareinfrastruktur für die Nutzer „unsichtbar“ ist –, sollte auch für den Infrastruktur- und Netzwerkbetrieb interessant sein. Denken Sie daran: Sobald Sie mit der Automatisierung und Orchestrierung der Bereitstellungspipeline beginnen, benötigen Sie Software und Systeme zu deren Verwaltung. Das bedeutet Server und Software, die lizenziert, gewartet, verwaltet, skaliert und abgesichert werden müssen – Sie verstehen sicher, worauf wir hinauswollen. Sie wissen bereits, wie aufwendig die Verwaltung kundenorientierter Anwendungen ist. Stellen Sie sich nun dasselbe für betriebsinterne Anwendungen vor. Eine einmal eingerichtete Serverless-Infrastruktur bietet eine einheitliche Plattform, auf der Sie beliebig viele Workflows erstellen können, ohne sich Gedanken über die zugrunde liegende Infrastruktur machen zu müssen. Somit kann auch der IT-Betrieb von denselben Vorteilen profitieren, die Serverless für Entwickler so attraktiv machen.
4. Es ist poly-alles
Sie fragen sich vielleicht, was zum Teufel das damit zu tun hat. Nun, ich verrate es Ihnen. Kein Rechenzentrum basiert auf einer einheitlichen Infrastruktur, und selbst wenn ausschließlich Produkte eines einzigen Anbieters zum Einsatz kommen, nutzen Unternehmen verschiedene Modelle und Versionen von Hardware und Software. Eine der Herausforderungen für Unternehmen besteht darin, die Vielzahl an Geräten und Versionen in der gesamten Umgebung zu verwalten. Die meisten Serverless-Umgebungen unterstützen bereits eine breite Palette an Sprachen und Toolsets (eine Aktion kann in Python, eine andere in node.js geschrieben sein) sowie „Image-basierte“ Aktionen, also Container, in denen praktisch alles ausgeführt werden kann. Wenn Sie einen Prozess orchestrieren möchten, dessen Aufgaben eine derart vielfältige Systemlandschaft automatisieren, ist die Möglichkeit, das am besten geeignete (und vielleicht einzig geeignete) Tool einzusetzen, ein großer Vorteil für den Betrieb.
Anders als die meisten Anwendungen, auf die sowohl private als auch geschäftliche Nutzer ständig zugreifen und die sie fortlaufend verwenden, werden betriebliche Aufgaben nur selten ausgeführt – und manchmal (auch wenn wir es nur ungern zugeben) ohne große Vorwarnung, etwa als Reaktion auf Sicherheits- oder Verfügbarkeitsvorfälle in der gesamten Umgebung. Daher scheint ein ereignisgesteuertes System wie Serverless gut geeignet zu sein. Es bietet eine „Always-on“-Plattform, die eine Vielzahl von Aufgaben über das gesamte betriebliche Spektrum hinweg ausführen kann. In einem Moment erledigt sie vielleicht eine sicherheitsrelevante Aufgabe, etwa die Aktualisierung einer Firewall-Regel. Im nächsten löst sie möglicherweise eine Aktion aus, um einen neuen Anwendungsdienst – beispielsweise eine WAF – in den Datenpfad einer Anwendung einzubinden, als Reaktion auf einen Zero-Day-Exploit, der sofort behoben werden muss. Dieselbe Plattform kann den Mechanismus bereitstellen, um nahezu jede erforderliche betriebliche Aufgabe automatisiert und erweiterbar auszuführen.
Ereignisse könnten sogar durch die Erstellung eines Tickets oder einen Bot-Befehl aus einem ChatOps-fähigen System wie Slack ausgelöst werden. Dabei könnten die erforderlichen Informationen automatisch aus dem Ticket oder Befehl abgerufen und beim Aufrufen der entsprechenden Aktionen zur Ausführung der Aufgabe verwendet werden.
Serverless richtet sich an Entwickler, doch die zugrunde liegenden Prinzipien und Mechanismen machen es zu einer attraktiven Alternative zur Entwicklung eigener Systeme für die Orchestrierung von Betriebsabläufen oder zum Einsatz einer lose gekoppelten Systemlandschaft, die ihre eigenen Herausforderungen bei Integration und Betrieb mit sich bringt.
Wenn Sie gerade erst mit der Automatisierung Ihrer Betriebsabläufe beginnen, sollten Sie Serverless-Plattformen für Unternehmen eingehend prüfen, um herauszufinden, wie gut sie Ihre Anforderungen erfüllen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...