Im Allgemeinen wird unter dem Begriff „Angriff“ inzwischen der Versuch verstanden, die Dienste einer Organisation lahmzulegen. Das liegt wahrscheinlich daran, dass die Häufigkeit und das Ausmaß von DDoS-Angriffen schwerwiegende Folgen für namhafte Organisationen hatten. Die daraus resultierende Flut an Berichterstattung hat dazu geführt, dass die meisten Menschen mit dem Begriff „Angriff“ nur noch eine bestimmte Art von Angriff verbinden: einen DDoS-Angriff auf eine Organisation.
Doch es gibt noch andere Angriffe, die einem DDoS-Angriff vorausgehen. Auf diese müssen wir uns konzentrieren, wenn wir damit beginnen wollen, der wachsenden Bedrohung durch die Legion von „Thingbots“ zu begegnen, die sich infolge unserer Untätigkeit immer weiter vergrößert.
Alle heutigen Prognosen von Analysten und Experten gehen von einem rasanten, nahezu exponentiellen Wachstum der Zahl der mit unseren Netzwerken verbundenen Dinge aus. Aufsehenerregende Meldungen über Angreifer, die ein Gerät für Endverbraucher ausnutzen, lassen solche Vorfälle möglicherweise häufiger erscheinen. Tatsächlich setzen Unternehmen jedoch IoT-Geräte in großen Mengen ein. Und die Angriffe auf diese Geräte nehmen entsprechend zu. Denken Sie nur an die sichtbarsten Beispiele – Verkehrsschilder – und daran, wie oft sie bereits „gehackt“ wurden. Dann wird schnell deutlich, wie weit „Dinge“ tatsächlich verbreitet sind.
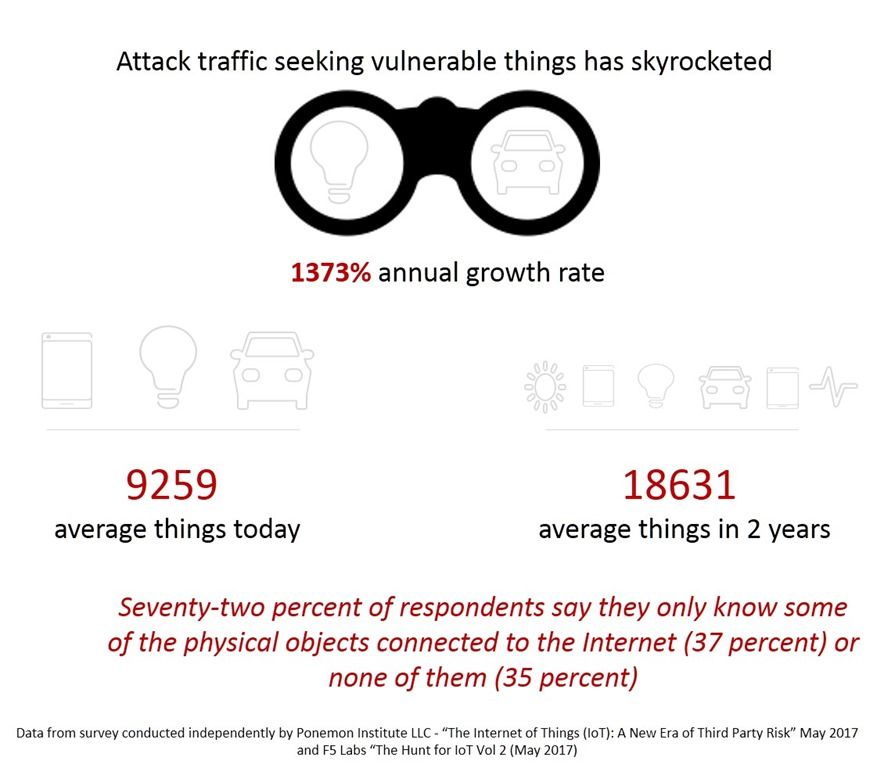
Eine aktuelle Umfrage zeigt, dass sich die durchschnittliche Anzahl der Geräte in einem Unternehmen – nicht in einem Privathaushalt – in den nächsten zwei Jahren verdoppeln wird. Dieselbe Umfrage stellt außerdem fest, dass lediglich 28 % der Befragten wissen, wo sich all diese Geräte befinden. Richtig gelesen: Die Mehrheit kennt nur einen Teil der Geräte und Gegenstände, die in ihrem Unternehmen mit dem Internet verbunden sind. Eine Umfrage des SANS Institute aus dem Jahr 2016 mit Schwerpunkt auf der Finanzbranche kam zu einem ganz ähnlichen Ergebnis: Weniger als 40 % gaben an, vollständige Transparenz über die Geräte – einschließlich IoT-Geräten – zu haben, und etwa die Hälfte verfügte nach eigenen Angaben zumindest über teilweise Transparenz.
Da Untersuchungen von F5 Labs eine erstaunliche jährliche Wachstumsrate von 1373 % bei Angriffen auf diese Geräte zeigen, muss man sich fragen, wie wir derzeit die Sicherheit einer derart riesigen Legion potenzieller Thingbots angehen. Denn wie Sie sich vielleicht erinnern, stellte eine Umfrage von Arxan/IBM fest: „Erstaunliche 44 % gaben zu, dass sie überhaupt nichts unternehmen, um einen Angriff zu verhindern. Sie sind zwar besorgt, dass es über diese Apps zu einer Sicherheitsverletzung kommen könnte – 58 % nannten IoT-Apps und 53 % mobile Apps –, unternehmen aber nichts dagegen.“
Man mag mich für verrückt halten, aber es scheint mir ein guter Ausgangspunkt zu sein, bereits den ersten Angriff zur „Rekrutierung“ zu vereiteln. Im Allgemeinen bedeutet das, die Verwaltungsebene abzusichern, indem SSH und Telnet gesperrt und anschließend alle vorhandenen Webschnittstellen geschützt werden.
Das liegt daran, dass diese Geräte nach wie vor hauptsächlich dadurch kompromittiert werden, dass Standardpasswörter verwendet werden, um Zugriff auf ihre Befehlszeilen zu erhalten, oder dass Schwachstellen in Weboberflächen ausgenutzt werden. Genau das ist schließlich der Grund für die Zunahme von Telnet-Scans. Angreifer und kompromittierte Geräte suchen nach weiteren Geräten, versuchen, sich mit bekannten Standardzugangsdaten Zugriff zu verschaffen, und rekrutieren das Gerät anschließend, indem sie auch dieses infizieren.
Es ist wichtig, auf den ausgehenden Datenverkehr zu achten, da dadurch möglicherweise kompromittierte Geräte erkannt werden, die sich den Heerscharen vorhandener Thingbots anschließen und versuchen, andere Geräte außerhalb (oder innerhalb) Ihres Netzwerks auszunutzen. Wenn Sie nach „neuen“ Geräten Ausschau halten, die ungewöhnliches Verhalten zeigen – etwa übermäßigen Datenverkehr oder zahlreiche Verbindungsversuche –, können Sie möglicherweise bereits in Ihrem Netzwerk aktive Angreifer ausfindig machen, gegen die Maßnahmen ergriffen werden müssen.
Laut aktuellen Forschungsergebnissen verlassen sich 94 % auf eine herkömmliche Netzwerk-Firewall , um IoT-Bedrohungen abzuwehren. Viele dieser Bedrohungen könnten jedoch aus Ihrem eigenen Netzwerk stammen – von bereits kompromittierten Geräten oder über Webschnittstellen, die durch eine Netzwerk-Firewall allein nicht vollständig geschützt sind. Angesichts des hohen Anteils derjenigen, die nicht einmal wissen, wo sich diese Geräte befinden, ist es unwahrscheinlich, dass die Firewall den Zugriff anhand der Ziel-IP-Adresse blockiert. Zudem wissen wir, dass die Sperrung anhand der Quell-IP-Adresse keine besonders erfolgreiche Strategie ist, da Angreifer ihre Angriffe problemlos verändern und verteilen können.
Nutzen Sie daher eine WAF, um sowohl Verwaltungsschnittstellen als auch benutzerseitige Anwendungen zu schützen und Versuche zu unterbinden, gängige webbasierte Schwachstellen in Schnittstellen auszunutzen, die Angreifern ebenfalls einen einfachen Weg zur Kompromittierung bieten können. Unabhängig davon, ob eine Schwachstelle das Einschleusen von Schadsoftware oder lediglich den Zugriff auf die Befehlszeile ermöglicht: Webbasierte Angriffe auf die Verwaltungsschnittstelle könnten der schnellste Weg sein, Geräte für die wachsende Thingbot-Armee zu rekrutieren.
Außerdem ist es unwahrscheinlich, dass damit Rekrutierungsversuche erkannt werden, die IoT-Protokolle wie MQTT oder CoAP ausnutzen und möglicherweise eine Überprüfung der Nutzdaten erfordern. Zwar nutzt die Mehrzahl der heutigen Angriffe Protokolle aus, die traditionell zur Verwaltung von Geräten verwendet werden (wie Telnet und SSH), doch die Gefahr direkter Angriffe auf Geräte über MQTT ist bereits bekannt. So hat OWASP bereits ein Projekt ins Leben gerufen mit dem Ziel, das IoT ähnlich abzusichern, wie es die Websicherheit fördert. Sie sollten den Einsatz eines IoT-Gateways in Betracht ziehen, um Geräte vor der Ausnutzung nativer Protokolle zu schützen, die zu einer Kompromittierung führen kann.
Kurz gesagt sollten Sie Folgendes beachten, um Ihre IoT-Geräte abzusichern:
- Standardpasswörter ändern (Prävention)
- Telnet-/SSH-Zugriff absichern (Prävention)
- Weboberflächen absichern (eine WAF verwenden) (Prävention)
- Investieren Sie in ein IoT-Gateway (Prävention)
- Auf ungewöhnlichen netzwerkinternen Datenverkehr überwachen (Erkennung)
- Auf neue Initiatoren ausgehenden Datenverkehrs achten (Erkennung)
Angriffe auf IoT-Geräte scheinen inzwischen unvermeidlich. Die riesige Zahl dieser Geräte, die bereits mit Netzwerken verbunden (und über das Internet erreichbar) sind, ist für Angreifer angesichts der bekanntermaßen mangelnden Sicherheitsvorkehrungen einfach zu verlockend, um sie zu ignorieren. Es ist wichtig zu verhindern, dass die Geräte in Ihrem Netzwerk Teil des Problems werden. Dazu müssen die Angriffe erkannt und verhindert werden, die DEM GROSSEN ANGRIFF vorausgehen.
Denn es wäre ziemlich peinlich, wenn Ihre eigenen Geräte eines Tages einen DDoS-Angriff auf Sie ausführen würden.
SANS bietet außerdem eine hervorragende Ressource zur Erkennung von Angriffen auf das IoT an, deren Lektüre sich absolut lohnt.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...