Die Jagd nach IoT-Geräten durch unsere eigenen Bedrohungsforscher von F5 Labs geht weiter. Ihr neuester Bericht deckt nicht nur die aktive Suche nach anfälligen IoT-Geräten auf, sondern auch gezielte Angriffe auf die Build-Infrastruktur.
Bei der Verfolgung von Angriffen auf IoT-Geräte – hauptsächlich über Telnet- und SSH-Zugänge – stießen die Bedrohungsforscher von F5 Labs möglicherweise eher zufällig auf Versuche, Build-Infrastruktursysteme wie Jenkins und Vagrant zu übernehmen. Darüber hinaus scheinen Datenbanksysteme wie Oracle, MySQL, PostGres und Hadoop sowie der Monitoring-Anbieter Nagios häufige Ziele zu sein.
Die bei Brute-Force-Angriffen verwendeten Zugangsdaten finden sich in den „Top 50 Attacked Admin Creds“, in denen alle zuvor genannten Systeme prominent vertreten sind.
Es ist zu beachten, dass sich diese Angriffe auf SSH und Telnet – also den Fernzugriff – über die Betriebssystembenutzer konzentrieren, die bei der Installation dieser Systeme standardmäßig angelegt werden. Die meisten werden auf einem Linux-basierten System bereitgestellt und erstellen gemäß bewährten Verfahren automatisch einen eingeschränkten Benutzer auf Systemebene für die Ausführung. Standardmäßig haben diese Benutzer kein Passwort. Wie jedoch in der Vagrant-Dokumentation zum Erstellen einer Basis-Box erläutert wird, erhalten diese Benutzer häufig Passwörter und Anmeldeberechtigungen.
“Dieser Benutzer sollte mit dem unsicheren Schlüsselpaar eingerichtet werden, das Vagrant standardmäßig für SSH-Verbindungsversuche verwendet. Obwohl Vagrant standardmäßig eine schlüsselbasierte Authentifizierung nutzt, ist es außerdem allgemein üblich, das Passwort für den Benutzer „vagrant“ auf „vagrant“ zu setzen. ”
Bemerkenswert ist, dass Angreifer, die versuchen, auf das System zuzugreifen, laut dem neuesten Bericht von F5 Labs genau diese Kombination verwenden, nämlich „vagrant:vagrant“. Interessant ist auch, dass „deploy/deploy“ zu den fünfzig am häufigsten angegriffenen Anmeldedaten gehört. Zusammen mit den eindeutig der Build-Infrastruktur zuzuordnenden Anmeldedaten für Jenkins und Vagrant deutet dies auf ein wachsendes Bewusstsein dafür hin, wie leicht solche Systeme zugänglich sind und welch große Zahl lohnender Ziele sie bieten. Angesichts der verteilten Struktur und des Zwecks dieser Systeme würde der Zugriff auf ein Build- oder Deployment-System Angreifern zahlreiche Möglichkeiten eröffnen. Die Kompromittierung eines Jenkins-Benutzerkontos könnte unter Umständen den Zugriff auf Quellcode ermöglichen, was wiederum unzählige Möglichkeiten bietet, verschiedensten Schadcode in eine Anwendung oder ein System einzuschleusen.
Build-Infrastruktur wird für Unternehmen immer wichtiger. So betrachten 90 % der Jenkins-Nutzer sie als geschäftskritisch. Dabei geht es nicht nur um Jenkins, sondern um Automatisierungsframeworks und Build-Infrastruktur im Allgemeinen.
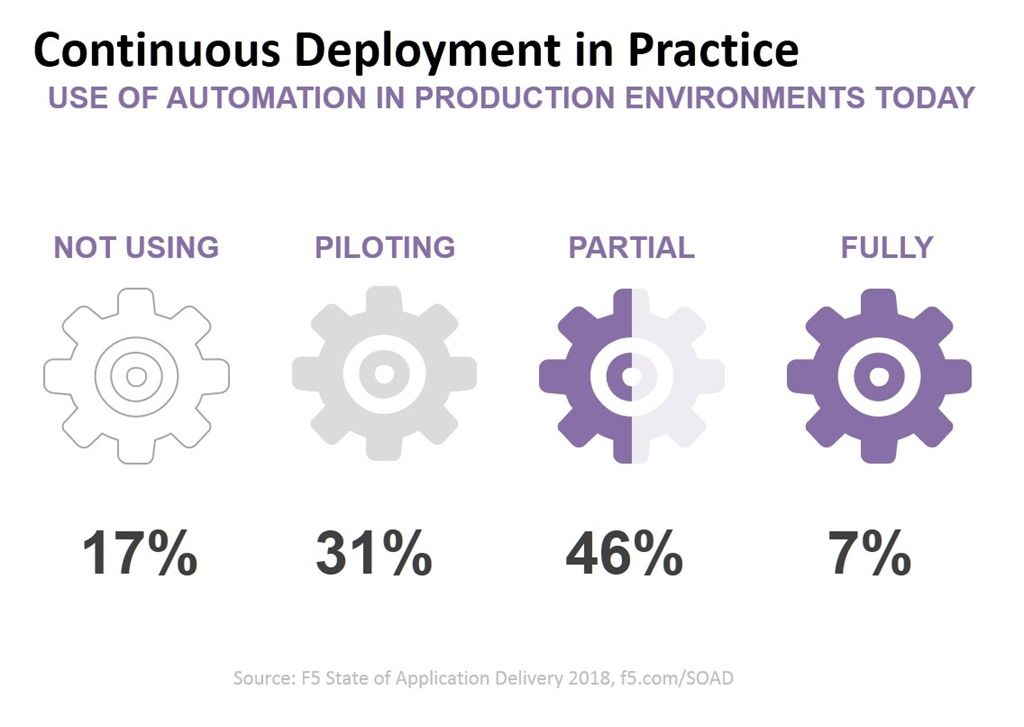
Ein erheblicher Anteil der Unternehmen nutzt generell Automatisierung, um Änderungen in die Produktionsumgebung zu überführen. Dies geht aus unserer aktuellen Studie „State of Application Delivery“ hervor. Das bedeutet zwangsläufig, dass Systeme wie Vagrant in Produktionsumgebungen aktiv, aber nicht unbedingt isoliert sind.
Vorsicht ist geboten, und die von der Build-Infrastruktur und den zugehörigen Systemen verwendeten Anmeldedaten sollten sorgfältig geprüft werden. Angesichts des Zwecks dieser Systeme ist es besonders wichtig, sorgsam mit Anmeldedaten umzugehen und den Fernzugriff bei Bedarf mithilfe externer Sicherheitsdienste einzuschränken (wenn nicht sogar vollständig zu unterbinden).
Da die Automatisierung immer größere Teile der Produktionsumgebung übernimmt, sollten sich Führungskräfte und Sicherheitsexperten der Bedrohung durch eine Kompromittierung solcher Systeme bewusst sein. Wie unsere Bedrohungsforscher festgestellt haben, wissen Angreifer bereits, welch lohnendes Ziel Build- und Automatisierungssysteme darstellen, und versuchen aktiv, sich Zugang zu verschaffen.
Bleiben Sie da draußen sicher.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...