Mit der Weiterentwicklung von Anwendungstechnologien verändert sich auch die Bedrohungslandschaft. Entsprechend müssen robuste Sicherheitsmaßnahmen Schritt halten. Leider sind Angriffe auf Webanwendungen Realität und finden weltweit jede Minute statt. Darüber hinaus entstehen neue Angriffsvektoren, die auf mobile Apps und APIs abzielen. Umfassende Sicherheitstools für Webanwendungen und APIs sind daher heute wichtiger denn je.
F5 investiert weiterhin in die Sicherheit von Webanwendungen und APIs und bietet ein breites Lösungsportfolio zum Schutz von Anwendungen unabhängig von ihrem Bereitstellungsort. Im Zuge der Weiterentwicklung des WAF-Portfolios hat F5 den BIG-IP Application Security Manager (ASM) offiziell zum 1. April 2021 in den End-of-Sale-Status (EoS) versetztst, 2021 (F5-Supportmitteilung – K72212499).
F5 bot ASM erstmals im Jahr 2004 an. Seitdem wurde unser WAF-Portfolio erheblich erweitert und umfasst nun F5 Advanced WAF, F5 Silverline Managed WAF und NGINX App Protect (NAP). Wir möchten sicherstellen, dass Sie von F5 die beste Lösung erhalten, die Ihre spezifischen Anforderungen erfüllt, und gleichzeitig unser Angebot optimieren. Advanced WAF ist seit seiner Einführung das führende WAF-Angebot, da es neben allen Features und Funktionen von BIG-IP ASM auch mehrere erweiterte Funktionen umfasst.
Als BIG-IP ASM-Kunde können Sie ASM auf Wunsch bis zum Ende Ihres Vertrags oder Abonnements ohne Einschränkungen weiter nutzen. Sie können Ihren Servicevertrag auf Grundlage Ihrer ursprünglich erworbenen Lizenz verlängern. Ab dem EoS-Datum können Sie jedoch keine neue BIG-IP ASM-Lizenz mehr erwerben oder im Rahmen eines Eintauschs erhalten.
Eine weitere Alternative – und aus den vielen unten aufgeführten Gründen vielleicht die bessere – besteht für Bestandskunden darin, ein Upgrade auf Advanced WAF Version 14.1 oder höher durchzuführen (oder bei Verwendung von ASM 14.1 die Lizenz zu wechseln) kostenlos ab dem EoS-Datum. Da Advanced WAF auf derselben bewährten Technologie wie BIG-IP ASM basiert, ist die Migration unkompliziert. Um diese kostenlose Migration zu nutzen, reaktivieren Sie einfach Ihren Lizenzschlüssel. Nach der Migration werden Ihnen die hier aufgeführten Advanced-WAF-Feature-Flags angezeigt:
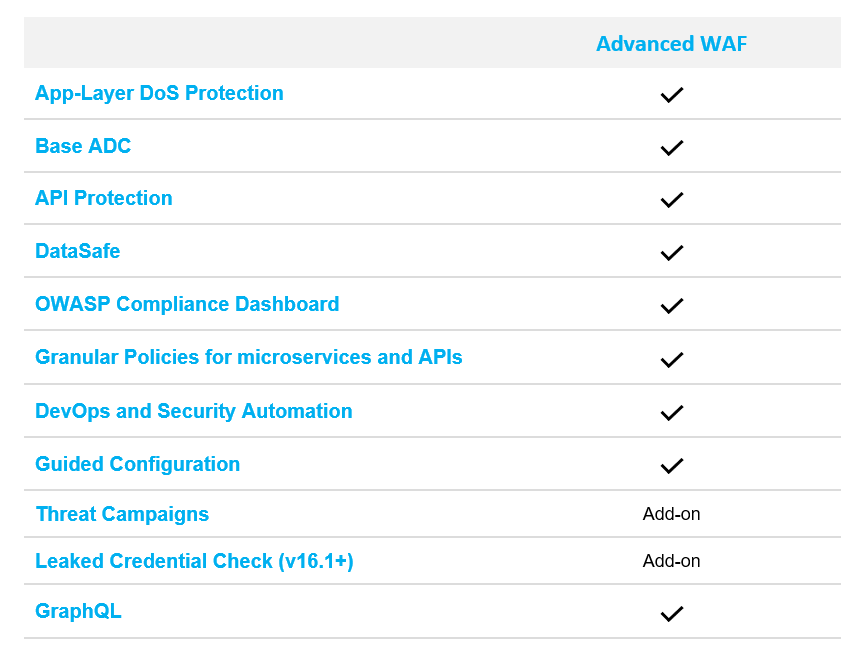
Advanced WAF von F5 bietet eine verbesserte Benutzerfreundlichkeit und einen optimierten Anwendungsschutz. Dazu gehören neue geführte Konfigurationen, die die Bereitstellung vereinfachen, Dashboards für mehr Transparenz, erweiterte Funktionen zum Schutz vor L7-DoS-Angriffen, die DataSafe-Funktion, die sensible Datenfelder in Echtzeit vor Kompromittierung schützt, sowie Schutz für APIs. Einige Erweiterungen wie Threat Campaigns sind ebenfalls als kostenpflichtige Add-ons erhältlich, sobald eine Lizenz reaktiviert und auf BIG-IP Version 14.1 oder höher aktualisiert wurde. Ein weiterer Vorteil dieser kostenlosen Migration besteht darin, dass Sie weiterhin lediglich die Supportgebühren für Ihren ursprünglichen Kauf entrichten. Ihre ASM-Supportbedingungen gelten auch nach der Migration zu Advanced WAF weiterhin – eine gute Nachricht! Bitte beachten Sie, dass die kostenlose Migration nur für Advanced WAF Version 14.1 oder höher gilt. Weitere Informationen zur Aktivierung Ihres Lizenzschlüssels und dazu, wie sich die Advanced-WAF-Lizenz von ASM unterscheidet, finden Sie auf DevCentral.
Ein weiterer Grund für die Migration vom nicht mehr erhältlichen BIG-IP ASM zu F5 Advanced WAF sind der verbesserte API-Schutz und die Integration in moderne Frameworks für die Anwendungsentwicklung.
Mit der Einführung agiler Entwicklungsmodelle ist es für SecOps schwierig geworden, mit Anwendungsentwicklern und DevOps-Teams Schritt zu halten und Sicherheitskontrollen ordnungsgemäß zu implementieren. Moderne Anwendungen bestehen aus Microservices und APIs und nutzen Open-Source-Software, wodurch Risiken und die Angriffsfläche zunehmen. Ein aktuelles Gartner-eBook nennt Cybersecurity Mesh als das wichtigste Sicherheits- und Risikothema dieses Jahres (2021). Warum bleibt Sicherheit weiterhin eine Herausforderung?
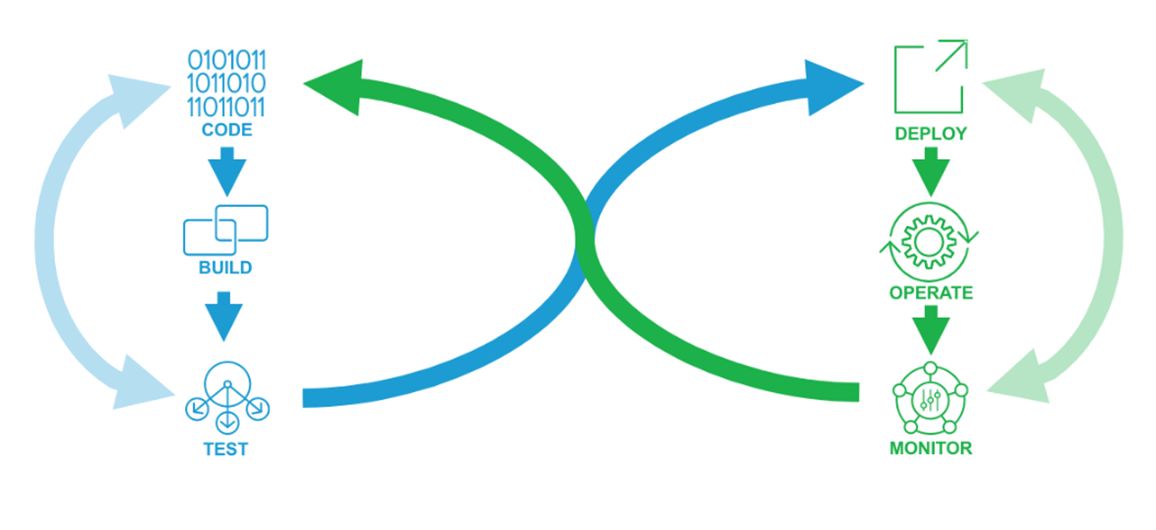
Moderne Entwicklungsprozesse basieren auf den Prinzipien der Continuous Integration und Continuous Delivery (CI/CD), wobei Sicherheitskontrollen – insbesondere WAF – häufig erst am Ende oder außerhalb des Software Development Life Cycle (SDLC) angesiedelt sind. Schlägt also in der Phase „Operate“ ein Test fehl, wird dies als Sicherheitsfehlkonfiguration behandelt. Dies kann (erneut) zu Spannungen zwischen DevOps und SecOps führen und DevOps dazu zwingen, zum Code zurückzukehren, ihn zu korrigieren und anschließend erneut mit Bereitstellung, Betrieb und Überwachung fortzufahren. Dadurch verzögert sich die Markteinführung und der Wettbewerbsvorteil wird geschmälert.
Wenn wir jedoch Sicherheitskontrollen in der CI/CD-Pipeline nach links verlagern, tragen DevOps und SecOps während des gesamten Prozesses gemeinsam die Verantwortung für die Sicherheit und betrachten jede „Sicherheitsfehlkonfiguration“ als fehlende Testfälle in der Entwicklungsphase.
Um dieser Situation besser zu begegnen, kann F5 die Erstellung und Festlegung einer Baseline für WAF-Richtlinien in den Entwicklungsprozess integrieren. F5 verfolgt einen Ansatz, bei dem sowohl Infrastruktur- als auch Sicherheitsrichtlinienkontrollen in Form einer deklarativen API als Code bereitgestellt werden können. Dadurch können Kunden von F5 Advanced WAF sowohl die Anwendungsbereitstellung als auch WAF-Richtlinien automatisieren, wie in der folgenden Abbildung dargestellt:
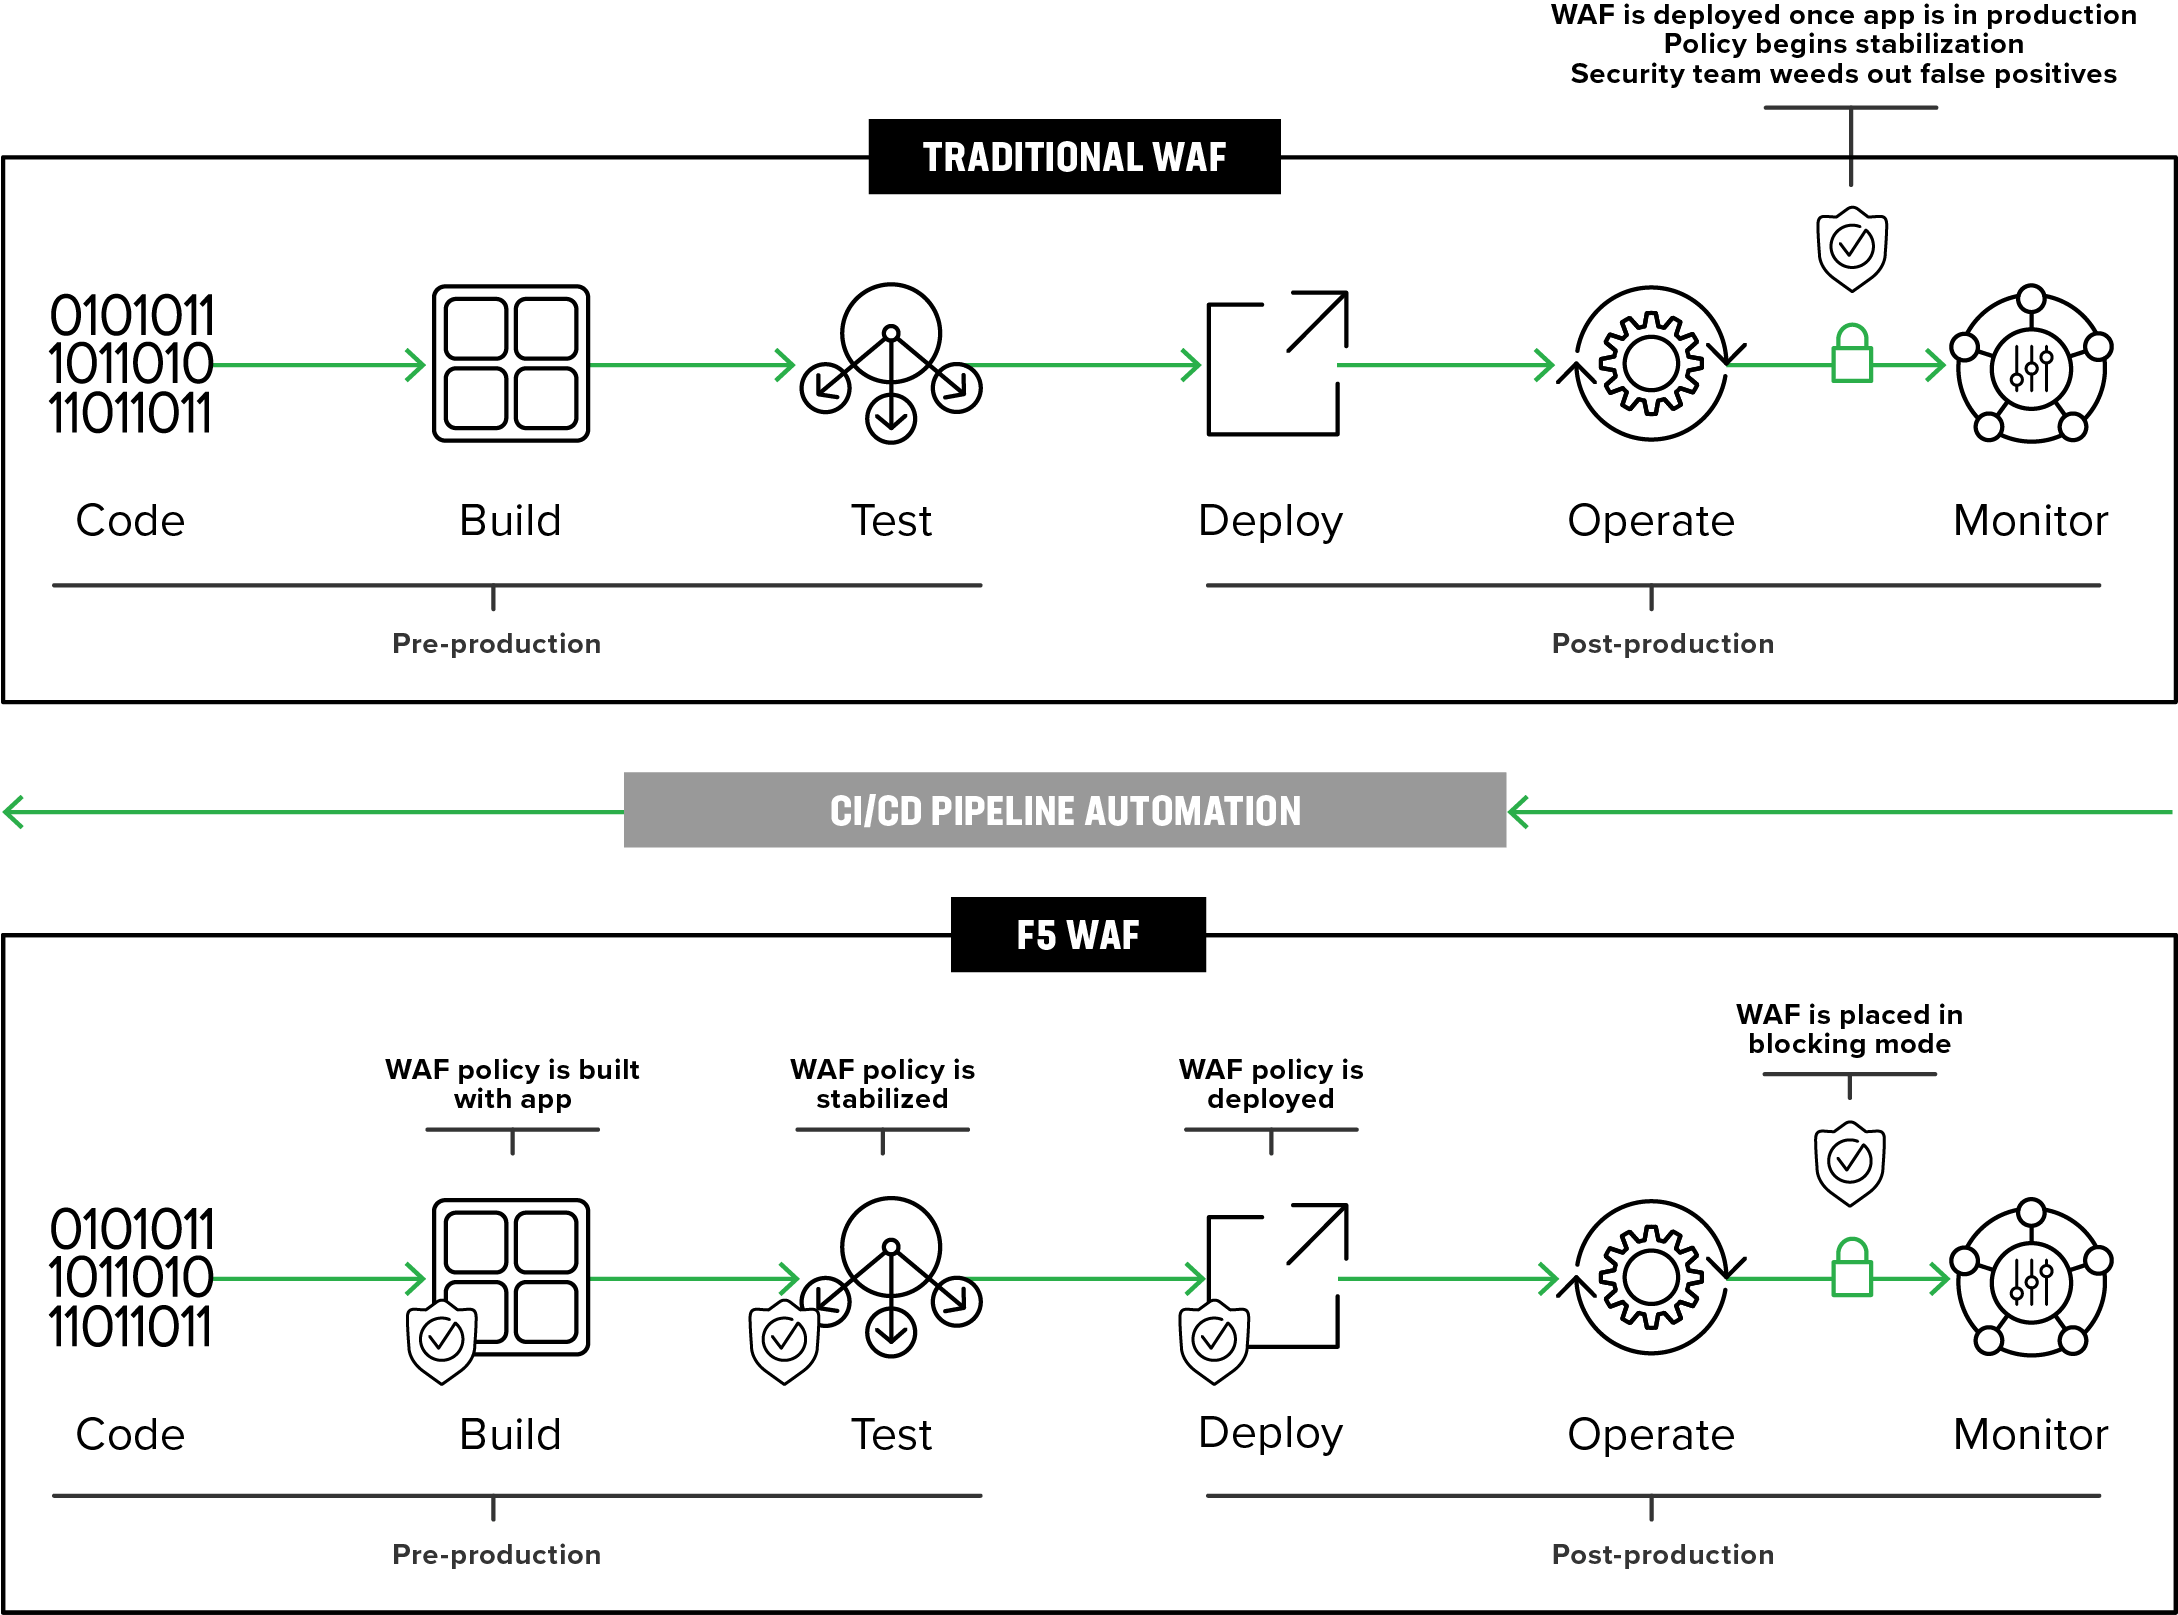
Genau wie der Quellcode einer Anwendung können auch F5-WAF-Richtlinien in einem Repository gespeichert werden. So kann SecOps gemeinsame Sicherheitskontrollen verwalten und pflegen, die sich wie jeder andere Code in die Entwicklungspipeline integrieren lassen. Dieser Ansatz hilft DevOps und SecOps, betriebliche Lücken zu schließen und Anwendungen schneller, kostengünstiger und mit höherer Sicherheitseffizienz auf den Markt zu bringen. Weitere Informationen finden Sie in diesem Lösungsleitfaden zur Sicherheitsautomatisierung für DevOps mit F5 Advanced WAF.
Eine weitere Option für BIG-IP ASM-Kunden, die möglicherweise eine Migration in Betracht ziehen, ist NGINX App Protect (NAP), das die F5 WAF-Technologie auf der NGINX-Plattform bereitstellt. NGINX App Protect ist unkompliziert, schlank und einfach zu betreiben und bietet bewährte Sicherheit aus Advanced WAF, da die Advanced WAF-Engine die Grundlage von NGINX App Protect bildet.
Die Advanced-WAF-Engine von F5 bildet auch die Grundlage für die Webanwendungssicherheitsdienste von F5, darunter Silverline Managed WAF, das die robusten Anwendungssicherheitskontrollen von Advanced WAF als vollständig verwalteten Service bereitstellt. Durch die Integration der Advanced-WAF-Engine in Silverline können Kunden ihre bestehenden ASM-Sicherheitsrichtlinien problemlos auf Silverline Managed WAF anwenden.
Die F5 Advanced WAF Engine ermöglicht die Übertragung einheitlicher WAF-Schutzrichtlinien auf jede beliebige Umgebung, einschließlich öffentlicher und privater Clouds, lokaler Infrastrukturen und sogar hybrider Umgebungen. Die vertraute Benutzeroberfläche sowie ähnliche Richtlinien und eine vergleichbare Richtlinienerstellung bei allen F5-Angeboten, die auf der F5 Advanced WAF Engine basieren (F5 Advanced WAF, Silverline Managed WAF und NGINX App Protect), bieten Kunden eine einfache, einheitliche und konsistente Benutzererfahrung im gesamten WAF-Portfolio von F5.
Wenn Sie mehr über die Migration von BIG-IP ASM erfahren möchten, kontaktieren Sie F5 oder Ihren zuständigen Vertriebspartner. Nehmen Sie außerdem am kommenden Live-Webinar am Dienstag, den 15. Juni, um 10:00 Uhr PT teil: „Optimieren Sie Ihren Schutz mit F5 Advanced WAF und stoppen Sie unerwünschten Bot-Traffic“.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...