Eine der am häufigsten in den Fluren eines Infrastrukturanbieters zu hörenden Fragen lautet heute, wie sich der Entwickler-Community der Wert dieser Infrastruktur vermitteln lässt. Das Problem ist, dass die meisten Vorteile der Infrastruktur erst nach der Bereitstellung in der Produktionsumgebung zum Tragen kommen. Keiner dieser Vorteile bietet den Entwicklern einen direkten Mehrwert – zumindest nicht auf eine Weise, die ihren Arbeitsalltag spürbar beeinflusst.
Die Vorteile außerhalb der Entwicklung sind den Entwicklern durchaus bewusst. In unserem Bericht „State of Application Delivery“ von 2018 war nur ein kleiner Prozentsatz der Befragten Entwickler. Doch dieser Anteil äußerte sich deutlich zu den Anwendungsdiensten, die sie bereitstellen wollten. Einige dieser Anwendungsdienste – Lastverteilung, Caching und Beschleunigung – werden ebenso häufig als Teil der Anwendung selbst wie als Infrastruktur bereitgestellt. TCP-Optimierungen und WAF sind fast immer Infrastrukturdienste, die vorgelagert (im Datenpfad) vor den Anwendungen bereitgestellt werden – unabhängig davon, ob es sich um monolithische Anwendungen oder Microservices handelt.
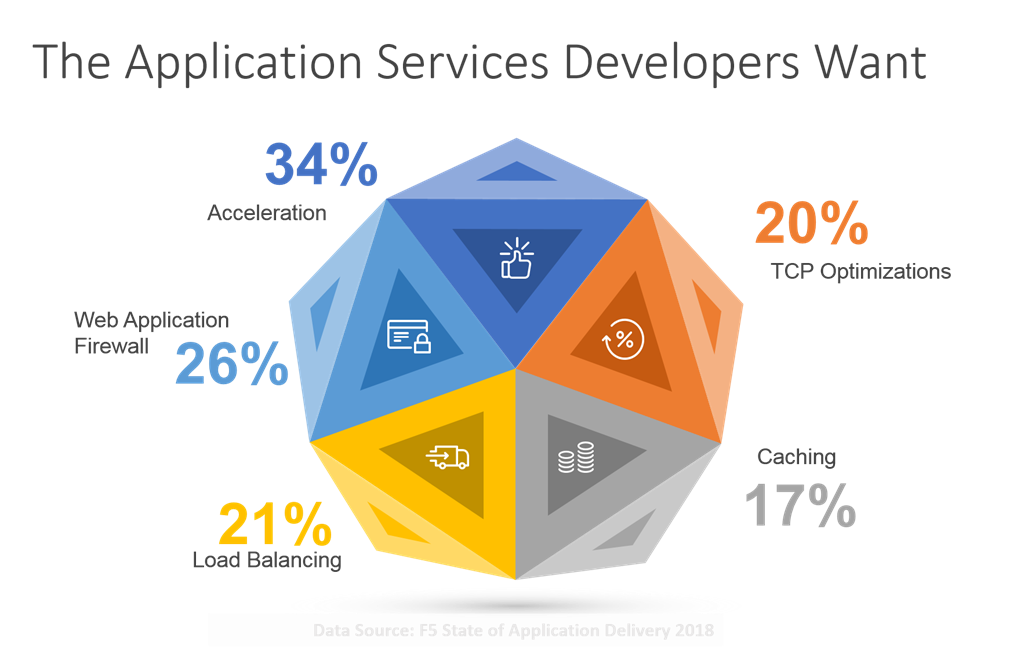
All diese Anwendungsdienste bieten einen Mehrwert: Risikominimierung, verbesserte Leistung und Skalierbarkeit. Doch dabei handelt es sich um Vorteile für die Anwendung und das Unternehmen; sie kommen Entwicklern erst nach der Bereitstellung der Anwendung in der Produktionsumgebung zugute. Vorteile der Infrastruktur vor der Bereitstellung, also als Teil des Entwicklungszyklus, sind hingegen schwer zu erkennen – geschweige denn zu formulieren.
Doch je stärker wir auf Container und Microservices setzen, desto deutlicher wird der Nutzen der Infrastruktur vor und nach der Bereitstellung.
Wie bei den meisten neuen Technologien ist in der Anfangszeit einer neuen Anwendungsarchitektur nur sehr wenig Infrastruktur vorhanden. Für Entwickler mag es überraschend sein, dass die Anwendungsarchitektur die Infrastruktur für Anwendungsdienste maßgeblich prägt. Mit dem Übergang zu dreistufigen, webbasierten Anwendungen kam die Skalierbarkeit (Lastverteilung). Die Einführung von Web 2.0 mit seiner responsiven Präsentationsschicht brachte eine Infrastruktur zur Beschleunigung des Frontends mit sich. Mit dem Aufkommen mobiler Technologien und der zunehmenden Digitalisierung aller Branchen reagierte die Infrastruktur mit Sicherheitsdiensten wie WAF, DDoS-Schutz und Bot-Abwehr.
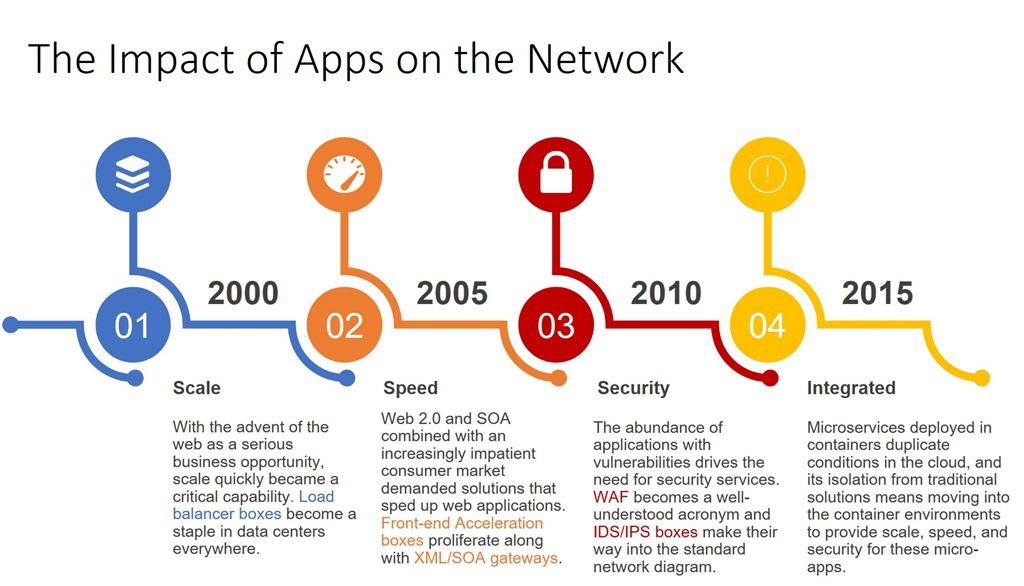
Was wir derzeit beobachten, ist, dass Entwickler die Funktionen von Infrastrukturdiensten in ihren Anwendungen implementieren. Entwickler bilden im Code ab, wofür traditionell vorgelagerte Dienste zuständig waren: Wiederholungsversuche durch Load Balancer, mTLS durch Plattformen oder Proxys und Zugriffskontrollen, die die Kommunikation auf legitime Clients beschränken.
Dabei handelt es sich um Aufgaben der Infrastruktur, die aufgrund des noch frühen Entwicklungsstadiums von Container-Frameworks und ihrer rasanten Verbreitung von Entwicklern übernommen wurden.
Doch wie schon immer ändert sich das gerade. So wie frühere Anwendungsarchitekturen Anpassungen an der Netzwerkinfrastruktur angestoßen haben, tun dies nun auch Container und Microservices. Nur kommen die Veränderungen diesmal nicht in Form einer neuen Appliance. Stattdessen geht der Trend dahin, die von Entwicklern benötigten Anwendungsdienste in die Containerumgebung zu integrieren. Hier kommt das Service Mesh ins Spiel und bietet Entwicklern einen echten, messbaren Mehrwert.
Wie Andrew Jenkins, Lead Architect bei Aspen Mesh in einem Interview mit Linux.com erläuterte:
„Es ist bemerkenswert, wie einfach es heute ist, einen Webservice zu erstellen. Der Code passt in einen Tweet. Allerdings ist das noch kein richtiger Webservice. Damit er ausfallsicher und skalierbar ist, muss die Datenebene der Anwendung um einige Funktionen ergänzt werden. Sie muss TLS unterstützen, fehlgeschlagene Anfragen wiederholen, Anfragen nur von bestimmten Diensten zulassen, die Authentifizierung der Benutzer überprüfen und vieles mehr. Ein Service Mesh kann diese Funktionen für die Datenebene bereitstellen, ohne dass der Anwendung zusätzlicher Code hinzugefügt werden muss.“
Der Nutzen vor der Bereitstellung liegt in der Reduzierung des Umfangs und der Beseitigung von sich wiederholendem, aber notwendigem Code, der grundlegende Sicherheits- und Skalierungsanforderungen innerhalb einer Container-Umgebung erfüllt. Ein Service Mesh bietet eine Vielzahl interessanter Funktionen, doch seine Vorteile liegen größtenteils im operativen Bereich – Beobachtbarkeit, Nachvollziehbarkeit und Skalierbarkeit. Der größte Nutzen für Entwickler besteht darin, dass weniger Code benötigt wird (und sich dadurch technische und architektonische Schulden verringern).
Der Einsatz eines Service Mesh zur Skalierung, Absicherung und Überwachung von Anwendungen, die in Container-Umgebungen bereitgestellt werden, erspart das Schreiben von Code für Aufgaben, die eigentlich von der Infrastruktur übernommen werden sollten – bis vor Kurzem jedoch an Entwickler delegiert wurden. Ein Service Mesh bietet eine Möglichkeit, Entwickler von dieser Verantwortung zu entlasten und ihnen wertvolle Zeit zurückzugeben, die sie für die Entwicklung von Diensten und Anwendungen nutzen können, die wiederum einen Mehrwert für das Unternehmen schaffen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...