Optimieren Sie Compliance-Audits mit dem richtigen GRC-Framework
Abweichungen von Standards für Governance, Risikomanagement und Compliance können teuer werden. Zwischen August und Oktober 2020 verhängte eine Behörde des US-Finanzministeriums gegen große Finanzinstitute Geldbußen in Höhe von 625 Millionen US-Dollar.
Optimieren Sie Compliance-Audits mit dem richtigen GRC-Framework
Abweichungen von Standards für Governance, Risikomanagement und Compliance können kostspielig sein. Zwischen August und Oktober 2020 verhängte eine Behörde des US-Finanzministeriums Geldbußen in Höhe von 625 Millionen US-Dollar gegen große Finanzinstitute.
Optimierung Ihres Auditprozesses
Man weiß nie, wann das nächste Audit beginnt. Sobald es so weit ist, müssen Sie möglicherweise bis zu sechs Monate lang auf die Arbeitszeit und den Einsatz einer Vollzeit-Ingenieurskraft verzichten, die die erforderlichen Recherchen durchführen und die Einhaltung der Vorschriften nachweisen muss.
Leider gibt es zahlreiche reale Fälle, in denen das OCC Organisationen mit Geldbußen belegen kann, wie kürzlich eine große US-Bank mit einer Geldbuße in Höhe von 85 Millionen US-Dollar. In der Begründung führte das OCC Folgendes an:
Die Bank hat es versäumt, ein wirksames Programm für das Compliance-Risikomanagement und ein wirksames Programm für die Steuerung von Informationstechnologierisiken einzuführen und aufrechtzuerhalten, die der Größe, Komplexität und dem Risikoprofil der Bank angemessen sind.
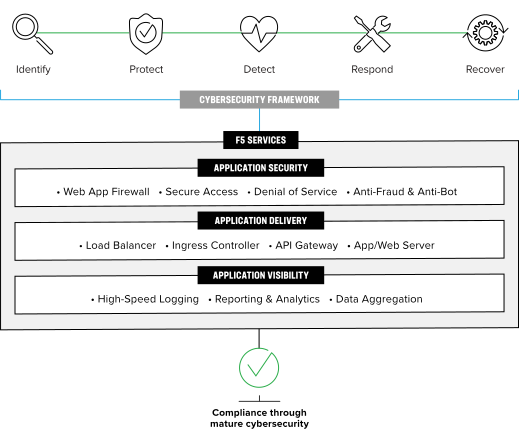
Die Einhaltung von Governance-, Risiko- und Compliance-Standards kann eine Herausforderung sein, sollte Sie jedoch nicht davon abhalten, wichtige Geschäftsziele zu erreichen. Mit F5 können Sie den Auditprozess optimieren – und der erste Schritt besteht in einer ausgereiften Cybersicherheit.
Hauptmerkmale
Detaillierter Einblick in Prüfungsrisikofaktoren
Kleine Probleme können unentdeckt bleiben, bis es zu spät ist. Und wenn es so weit kommt, haben Ihre Prüfer bereits kostspielige Bußgelder verhängt oder aufwendige Arbeiten zum Nachweis der Compliance angeordnet. Durch die ganzheitliche Visualisierung Ihrer Anwendungen können Sie Probleme schnell erkennen und isolieren oder beheben, bevor sie größer werden – ganz gleich, wo sie sich verbergen.
Sofort einsatzbereite, Compliance-konforme Lösungen
Prüfer erwarten von Finanzdienstleistungsinstituten einen höheren Reifegrad im Bereich Cybersicherheit. Die bloße Erfüllung von Compliance-Anforderungen reicht häufig nicht aus. Die Lösungen von F5 wurden speziell dafür entwickelt, einen hohen Reifegrad im Bereich Cybersicherheit zu erreichen, Prüfer zu überzeugen und so den mit Audits verbundenen Aufwand und Stress zu minimieren.
Der branchenbewährte Support von F5
Der branchenweit bewährte Support von F5 unterstützt Sie bei der Entwicklung wichtiger Standards und Verfahren, mit denen Sie Ihr Unternehmen optimal auf Audits aller Art vorbereiten können. Auch bei Besprechungen mit Prüfern stehen wir Ihnen zur Seite, um Compliance-Themen eingehender zu behandeln.
Compliance ist mehr als nur das Abhaken eines Kästchens
Um den Auditprozess effektiv zu optimieren, müssen Sie proaktiv vorgehen. Der richtige Ansatz und geeignete Anwendungslösungen sind dabei entscheidend. F5 bietet ein breites Spektrum an Produkten und Services, die Sie dabei unterstützen können.
Produkte | Wie sie helfen |
BIG-IP Access Policy Manager | Zugriffskontrolle, SSL-VPN |
BIG-IP Advanced Firewall Manager | Firewall-Kontrollen, Segmentierung, Zugriff |
BIG-IP Application Security Manager/Advanced WAF® | Anwendungssicherheit, Schwachstellen (eine WAF ist für die Einhaltung des PCI DSS zwingend erforderlich) |
BIG-IQ Centralized Management | Verwaltungsplattform, Konfigurationsmanagement, Telemetrie, Protokollierung |
Cloud-Dienste | DNS, DNS Load Balancer und Essential App Protect bieten Sicherheitskontrollen, Analysen und Transparenz für Aufsichtsbehörden und Prüfer sowie Erfahrung und Support. |
BIG-IP DNS | DNS-Sicherheit (anfällig für Angriffe) |
NGINX-Controller | NGINX Ingress Controller ist eine erstklassige Lösung für das Traffic-Management von Cloud-nativen Anwendungen in Kubernetes und containerisierten Umgebungen. |
NGINX Plus | Zugriff, Protokollierung, WAF |
Form | Betrugsprävention, Bot-Schutz, Optionen zum Ablehnen/Täuschen |
Silverline | SOCS, DDoS-Abwehr, Anwendungssicherheit, Bot-Schutz, Konfigurationsmanagement (eine WAF ist für die PCI-DSS-Konformität zwingend erforderlich) |
SSL Orchestrator | Transparenz und SSL-Entschlüsselung in großem Maßstab |
Sicheres Web-Gateway | Web-Gateway, externer Zugriff, Datenlecks |
Erstellung und Verwaltung von Standards und Verfahren
Die branchenweit bewährten Experten von F5 unterstützen Sie bei der Entwicklung der entscheidenden Standards und Verfahren, die erforderlich sind, um Ihr Unternehmen optimal auf Audits aller Art vorzubereiten. Ohne einen konsequenten Fokus auf Compliance und kontinuierliche Wachsamkeit erfüllen Unternehmen wichtige Vorschriften und Compliance-Standards häufig nicht vollständig, etwa bei Validierungsverfahren gemäß dem Payment Card Industry Data Security Standard (PCI DSS).
Im Jahr 2019 erreichten von allen Organisationen, deren PCI-DSS-Konformität bewertet wurde, nur 27,9 % bei ihrer zwischenzeitlichen Konformitätsprüfung eine vollständige Konformität.
Eine weiterentwickelte Anwendungsmethodik ist entscheidend
Der Versuch, moderne, benutzerfreundliche Anwendungen auf Basis einer veralteten Infrastruktur zu entwickeln und bereitzustellen, bringt Herausforderungen und Einschränkungen mit sich – insbesondere im Hinblick auf Compliance-Anforderungen. Während Institutionen ihre digitale Transformation vorantreiben, kann eine flexible, erweiterbare Enterprise Application Architecture (EAA) dazu beitragen, Konsistenz und Abstimmung zu fördern, um Ergebnisse in großem Maßstab zu erzielen – eine wesentliche Voraussetzung, um die Erwartungen an Anwendungssicherheit, Leistung und Zuverlässigkeit zu erfüllen.
Ein weiterentwickelter EAA-Ansatz bringt Innovationsinitiativen mit der Geschäftsstrategie in Einklang und erleichtert die Integration neuer Technologien, damit Unternehmen agil bleiben können. Mit der richtigen EAA können Entwickler moderne Anwendungen unabhängig von Standort oder Gerät schnell und sicher sowie unter Einhaltung von Standards und Vorschriften bereitstellen.
Schritt 1: Stimmen Sie die EAA- und Geschäftsziele aufeinander ab und bestimmen Sie das angemessene Verhältnis zwischen Innovation, Agilität und Risiko.
Schritt 2: Erstellen Sie eine Bestandsaufnahme der Anwendungen. Erfassen Sie alle Anwendungen im Unternehmensportfolio.
Schritt 3: Bewerten Sie das Sicherheitsrisiko jeder Anwendung im Portfolio und weisen Sie ihr die passende Lösung zu. Einige Beispiele:
- FIPS-Zertifizierung von Hardware und Software nach Bedarf zur Einhaltung von Standards und Vorschriften
- Schutz von Webanwendungen und APIs vor bestehenden und neu auftretenden OWASP-Bedrohungen
- SSL-Orchestrierung mit dynamischer, richtlinienbasierter Entschlüsselung, Verschlüsselung und Datenverkehrssteuerung über mehrere Prüfgeräte
Schritt 4: Definieren Sie Anwendungskategorien und geben Sie die jeweils erforderlichen Anwendungsdienste an.
Schritt 5: Legen Sie Parameter für die Bereitstellung und Verwaltung von Anwendungen fest. Dazu gehören:
- Bereitstellungsoptionen verstehen
- Bewertung der damit verbundenen Kosten, Nutzungsmodelle und Compliance-/Zertifizierungsprofile
Schritt 6: Rollen und Verantwortlichkeiten zuweisen. Dabei sollten Sie:
- Klären Sie, wer für die einzelnen Komponenten innerhalb der EAA verantwortlich ist, einschließlich der Sicherheit.
- Berücksichtigen Sie, dass die Verantwortung bei einzelnen Mitwirkenden, Abteilungen oder funktionsübergreifenden Ausschüssen liegen kann.
Schritt 7: Setzen Sie den EAA-Ansatz im gesamten Unternehmen durch, um die Sicherheit zu optimieren. Dazu gehört:
- Nutzung automatisierter Mechanismen wie Benutzerzugriffskontrollen oder Scans auf Schwachstellen im Code
- Die gesamte Organisation durch Mitarbeiterschulungen und Kommunikation ins Boot holen
Schritt 8: Arbeiten Sie mit den Experten von F5 zusammen, um eine kontinuierliche Weiterentwicklung Ihrer Cybersicherheit zu gewährleisten.
Wichtige Rollen für die Governance von Standards und Verfahren
Teamleitung für Konfigurations-Compliance
Die Implementierung des Konfigurationsmanagements kann schwierig sein. Daher ist es unerlässlich, eine verantwortliche Person zu benennen. Zu den Automatisierungstools, die dabei helfen, Konfigurationsstandards einzuhalten und Konfigurationsabweichungen zu minimieren, gehören:
- Deklaratives Onboarding
- AS3
- Telemetrie-Streaming
- CloudFormation-Vorlagen
Teamleiter für Enterprise-Anwendungsarchitektur
Diese kritische Funktion wird ohne eine Person, die den Fortschritt und die Priorisierung dieser Initiative überwacht, ihre Orientierung verlieren. Auch unternehmensweite Standards werden ohne diese eigens dafür vorgesehene Rolle ins Wanken geraten.
Auditverantwortlicher
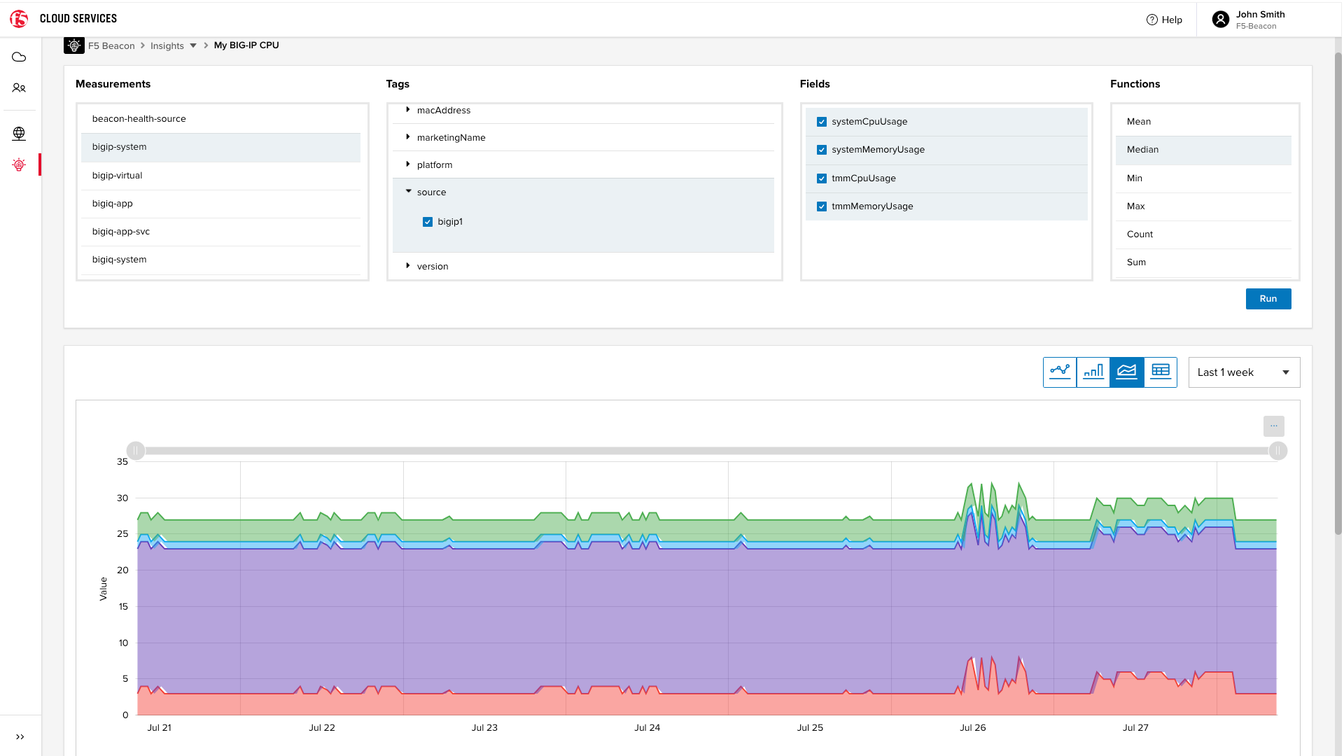
Eine kontinuierliche Transparenz bei zentralen Prüfungsthemen ist für jede Prüfung von entscheidender Bedeutung. Jedes Team benötigt eine Teamleitung, die für die F5-Lösungen verantwortlich ist und weiß, wie sich detaillierte Daten aus Anwendung und Netzwerk nutzen lassen, um die erforderlichen Erkenntnisse zur schnellen Behebung prüfungsbezogener Probleme zu gewinnen.
Gemeinsame, anwendungsorientierte Dashboards von F5 ermöglichen Ihren Netzwerk-, Entwicklungs- und Sicherheitsteams den Zugriff auf die benötigten Daten und unterstützen zugleich die gemeinsame Problemlösung.
Mit F5 sind Sie beim nächsten Auditprozess nicht auf sich allein gestellt. Bitten Sie unsere Experten um Unterstützung, um Compliance-Themen weiter zu vertiefen – unabhängig davon, welche Ergebnisse Ihre nächsten Gespräche mit den Auditoren bringen.
F5 kann helfen:
- Verschlüsselte Bedrohungen aufdecken
- Details zu Zugriffskontrollen bereitstellen, um den Zugriff privilegierter Benutzer besser zu verwalten
- Passen Sie exportierbare Berichte an spezifische Prüfanforderungen an
- Warnhinweise zu Sicherheitskontrollen bereitstellen
Fazit
Prüfungsprozesse können zeitaufwendig und belastend sein. Beschäftigte im Finanzdienstleistungssektor wissen nie, wann die nächste Prüfung beginnt, und der damit verbundene Aufwand entspricht häufig einer Vollzeitstelle, für die nur selten Mittel bereitgestellt werden. Ohne die richtigen Lösungen und entsprechende Unterstützung können Prüfungen bis zu sechs Monate dauern und Nachbesserungsmaßnahmen sowie eine weitere Prüfung nach sich ziehen.
F5 verfügt über eine nachweisliche Erfolgsbilanz bei der Optimierung des Prüfungsprozesses für Finanzdienstleistungsinstitute. Unsere Lösungen wurden speziell entwickelt, um den mit Prüfungen verbundenen Aufwand und Stress zu minimieren.
Weitere Informationen finden Sie unter F5 Banking and Financial Services solutions oder wenden Sie sich an Ihren F5-Ansprechpartner.