La naturaleza distribuida de las aplicaciones modernas en entornos híbridos y multinube hace que garantizar una seguridad sólida y mantener el cumplimiento normativo sea una tarea abrumadora para las organizaciones. Los enfoques tradicionales de seguridad y cumplimiento normativo suelen resultar insuficientes en estas arquitecturas complejas. Al proporcionar una gestión y visibilidad integrales, evaluaciones de vulnerabilidades en tiempo real, una gestión simplificada de la configuración y una gestión automatizada de certificados, F5 NGINX One ofrece una solución unificada que ayuda a las organizaciones a implementar medidas de seguridad y cumplimiento normativo coherentes y sólidas en toda su infraestructura de entrega de aplicaciones.
Obtener visibilidad y evaluar vulnerabilidades
El primer paso para mejorar la seguridad y el cumplimiento normativo es saber qué recursos tiene y dónde pueden existir vulnerabilidades. NGINX One ofrece una visibilidad completa de todas las instancias de NGINX de su entorno, incluida la información sobre las versiones y los riesgos de seguridad asociados.
Sin esta visibilidad, evaluar las vulnerabilidades es un proceso complejo que requiere mucho tiempo y que, a menudo, implica enviar correos electrónicos manualmente a los equipos, esperar sus respuestas o depender de análisis periódicos realizados por escáneres de seguridad de terceros. Estos análisis son poco frecuentes y los resultados pueden tener meses de antigüedad, lo que dificulta mantener una visión actualizada de su postura de seguridad.
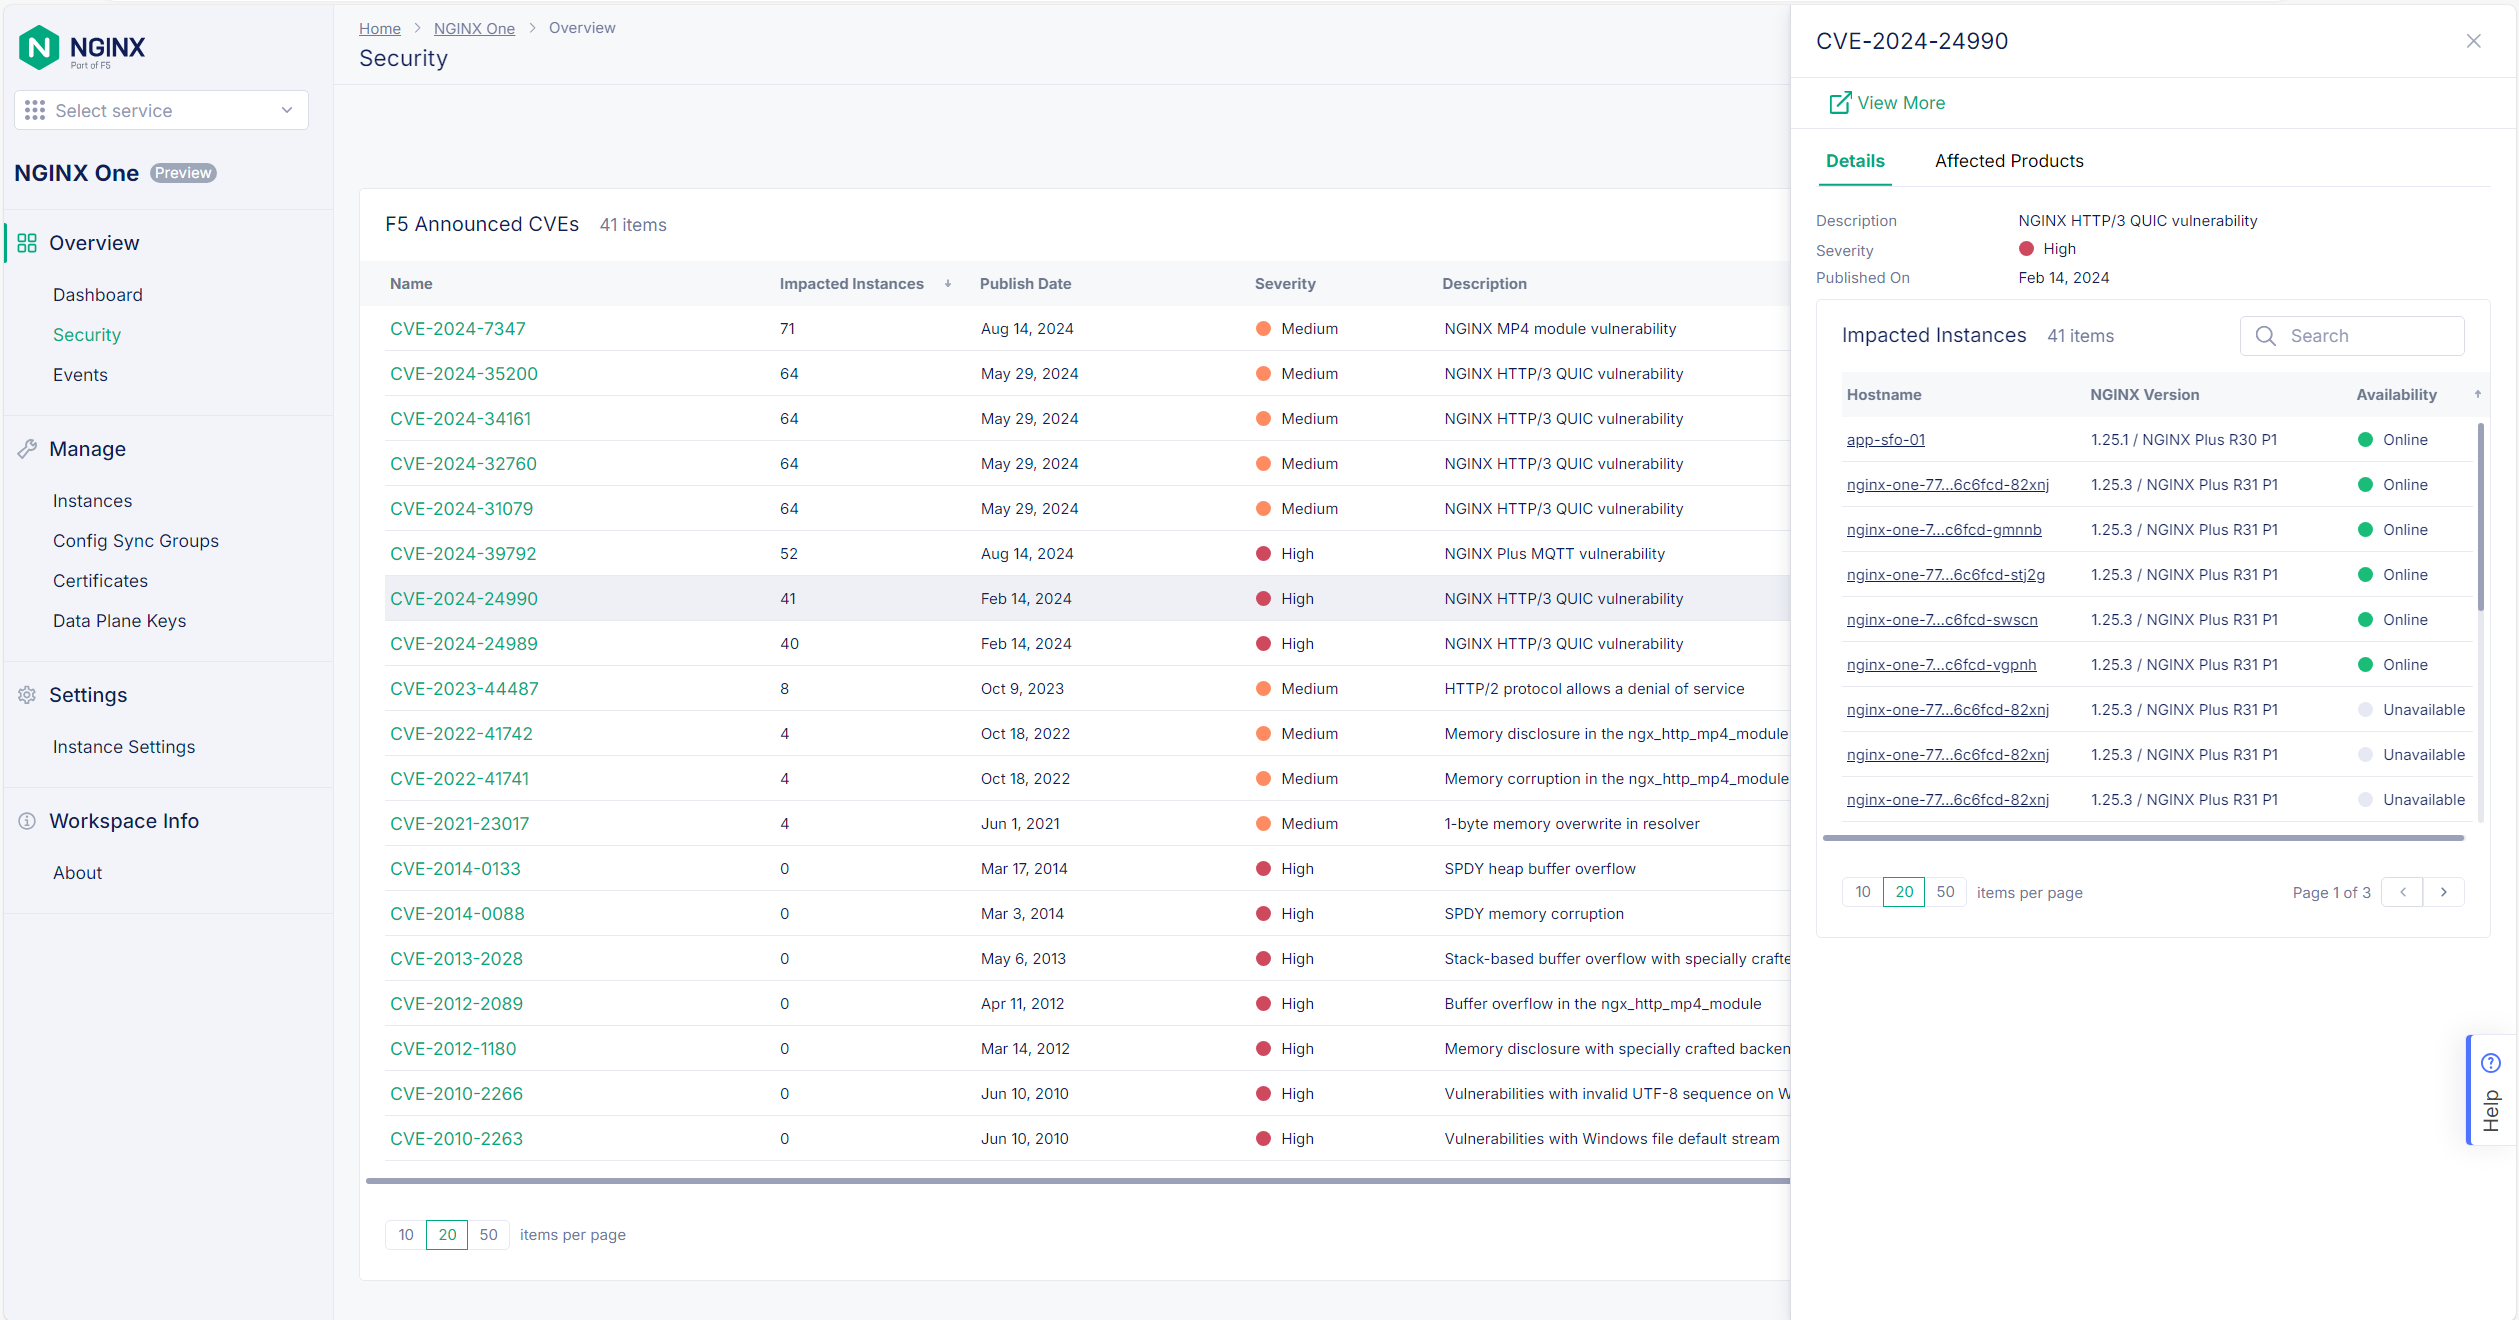
NGINX One facilita enormemente las evaluaciones de vulnerabilidades. La plataforma supervisa continuamente sus instancias de NGINX y proporciona información en tiempo real sobre posibles riesgos de seguridad. Esto le permite identificar rápidamente qué instancias ejecutan versiones obsoletas o sin parchear y priorizar las medidas correctivas en función de la gravedad de las vulnerabilidades.
Simplificación de la gestión de la configuración
Garantizar configuraciones seguras es tan importante como ejecutar las versiones más recientes del software. Las configuraciones incorrectas pueden introducir vulnerabilidades, aunque el software subyacente esté actualizado. NGINX One simplifica la gestión de la configuración al proporcionar una plataforma centralizada para preparar, probar e implementar cambios de configuración.
La vista comparativa de diferencias (diff) en paralelo de NGINX One permite comparar fácilmente las configuraciones actuales y propuestas, lo que garantiza que los cambios se revisen minuciosamente antes de implementarlos en producción. Este proceso optimizado reduce el riesgo de errores humanos y ayuda a mantener configuraciones coherentes y seguras en toda su flota de NGINX.
Gestión de vulnerabilidades en tiempo real
NGINX One lleva la gestión de vulnerabilidades al siguiente nivel al proporcionar información en tiempo real sobre posibles riesgos de seguridad. La plataforma no solo identifica las instancias con vulnerabilidades conocidas en función de su versión, sino que también analiza la configuración real para determinar si dichas vulnerabilidades pueden explotarse activamente.
Por ejemplo, si una instancia de NGINX ejecuta una versión con una vulnerabilidad conocida relacionada con HTTP/2, NGINX One comprobará la configuración para determinar si HTTP/2 está habilitado. Si lo está, esa instancia se marcará como prioritaria para su corrección frente a otras instancias con la misma versión en las que la vulnerabilidad no se pueda explotar activamente.
Esta función de gestión de vulnerabilidades en tiempo real ayuda a las organizaciones a priorizar sus medidas correctivas y asignar los recursos de forma más eficaz. Garantiza que se aborden primero los riesgos de seguridad más críticos, lo que reduce la exposición general de la infraestructura de entrega de aplicaciones.
Automatización de la gestión de certificados SSL/TLS
La gestión de certificados SSL/TLS es un aspecto fundamental para garantizar una comunicación segura entre clientes y servidores. Los certificados caducados o configurados incorrectamente pueden provocar vulnerabilidades de seguridad e interrupciones de las aplicaciones. NGINX One automatiza el proceso de gestión de certificados, lo que facilita el cumplimiento normativo y reduce los riesgos.
Con NGINX One, puede gestionar y supervisar de forma centralizada los certificados SSL/TLS de todas sus instancias de NGINX. La plataforma ofrece una visión completa del estado de los certificados, incluidos cuáles son válidos, cuáles caducarán pronto y cuáles ya han caducado. Esta visibilidad centralizada elimina la necesidad de realizar un seguimiento manual y reduce el riesgo de que los certificados caduquen de forma inesperada.
NGINX One también permite generar y renovar certificados automáticamente mediante el protocolo ACME, lo que simplifica aún más el proceso de gestión de certificados y reduce el riesgo de incumplimiento normativo.
Al proporcionar visibilidad en tiempo real, evaluaciones de vulnerabilidades, gestión de la configuración y administración automatizada de certificados, NGINX One permite a los equipos abordar de forma proactiva los riesgos de seguridad y mantener una sólida postura de ciberseguridad. A medida que las organizaciones siguen afrontando las complejidades de la entrega de aplicaciones moderna, NGINX One desempeñará un papel crucial para ayudarlas a crear una infraestructura de entrega de aplicaciones más resiliente, segura y conforme con la normativa.
Para conocer en profundidad todas las funcionalidades de F5 NGINX One, consulta estos blogs y recursos relacionados: empieza por una Introducción a NGINX One. Descubre cómo NGINX One optimiza la gestión y la observabilidad y mejora la disponibilidad y el rendimiento. También puedes ver estas demostraciones en DevCentral para comprobar cómo funciona.
Sobre el autor
Artículos relacionados del blog

Únete a F5 NGINX en AppWorld 2024
Descubre las numerosas razones para asistir al evento insignia de F5, que incluirá un emocionante anuncio sobre la cartera de productos NGINX.
Rotación de certificados SSL/TLS sin reinicios en NGINX Open Source
La función de diccionario compartido permite configurar NGINX sin necesidad de reiniciarlo al renovar los certificados SSL/TLS.
Exposición de APIs en Kubernetes
La unidad 2 de Microservices March 2022 se centra en cómo exponer tus API en Kubernetes. Aquí tienes enlaces a los recursos que necesitas: la retransmisión en directo del 14 de marzo, artículos de blog y otros recursos de preparación, y el laboratorio práctico «Protege las API de Kubernetes mediante la limitación de solicitudes».
NGINX Sprint 2.0: visión clara, código renovado y nuevos compromisos con el código abierto
Hoy, en NGINX Sprint 2.0, anunciamos cómo respaldaremos nuestra visión del futuro de las aplicaciones modernas con una mayor presencia en la comunidad de código abierto, incluida la participación en el proyecto comunitario Kubernetes, nuevos proyectos de software de código abierto y la arquitectura de referencia para aplicaciones modernas.
Presentamos NGINX Plus R22
NGINX Plus R22 incorpora nuevas funcionalidades, como la compatibilidad con OCSP para verificar la revocación de certificados en TLS mutuo, el uso de varios proveedores de identidad OIDC en una configuración, el seguimiento en tiempo real de la limitación de solicitudes y conexiones en el panel de NGINX Plus y mejoras en NGINX JavaScript.
Presentamos NGINX Plus R17
NGINX Plus R17 incorpora compatibilidad con la limitación de velocidad en dos fases y con TLS 1.3, la versión más reciente del protocolo Transport Layer Security. La configuración de OpenID Connect es más sencilla y NGINX ModSecurity WAF es el doble de rápido que antes. También se ha actualizado el módulo JavaScript de NGINX.