Hoy (24 de julio) culminan nuestros últimos tres meses de desarrollo y se publica NGINX Plus Release 4 (R4).
NGINX Plus R4 reúne las funcionalidades publicadas recientemente en nuestra rama de código abierto con una serie de funcionalidades exclusivas de la versión comercial en una versión totalmente probada y con soporte.
Seguridad de extremo a extremo
La validación de certificados y la compatibilidad con SNI para los servidores upstream mejoran la seguridad de las llamadas a la API y del tráfico con equilibrio de carga en entornos que no son de confianza. Un almacén externo de frases de contraseña mejora la seguridad de sus valiosas claves privadas SSL.
La seguridad de extremo a extremo es una cuestión fundamental, especialmente si está desarrollando una aplicación que abarca más de una ubicación. Si el tráfico interno circula por la Internet pública (o incluso dentro de una nube pública), el SSL básico por sí solo no basta para protegerse frente a simples ataques de intermediario (MITM). Esta versión (gracias a CloudFlare) incorpora la verificación de certificados para servidores ascendentes, por lo que puede tener la certeza de que NGINX Plus se comunica con el servidor previsto. También incorpora compatibilidad con SNI para servidores ascendentes para facilitar el escalado seguro de servicios ascendentes complejos.
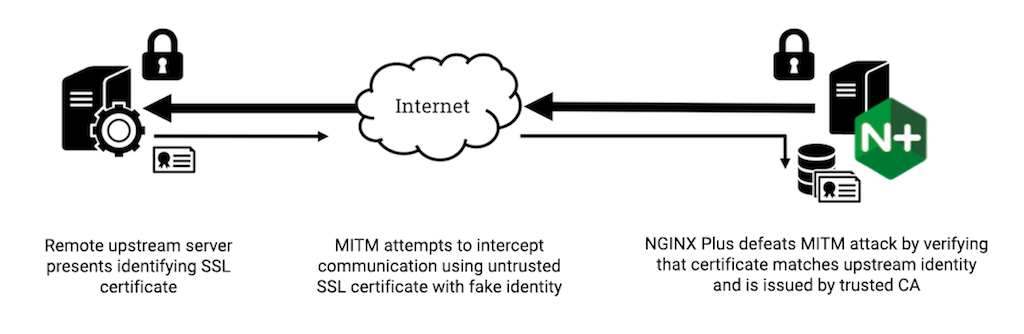
La seguridad interna es igual de importante. Muchos sitios almacenan de forma centralizada su configuración de NGINX Plus, pero esto plantea dudas sobre cómo mantener la confidencialidad de la clave privada SSL. Las frases de contraseña para descifrar la clave privada son la solución adecuada, pero hasta ahora han resultado muy poco prácticas.
NGINX Plus permite utilizar un almacén externo de frases de contraseña, ubicado localmente en cada servidor y separado de la configuración. Esto garantiza que las claves estén protegidas cuando la configuración se almacena o se transmite, y que solo los servidores autorizados puedan descifrarlas.
Equilibrado de carga y almacenamiento en caché mejorados
Las optimizaciones y las nuevas técnicas de equilibrio de carga y almacenamiento en caché de NGINX Plus lo convierten en un frontend muy eficaz para servir sus aplicaciones web.
La versión 4 añade un nuevo algoritmo de balanceo de carga: «Hash», que se suma a los algoritmos existentes (Round Robin, IP Hash y Least Connections). El balanceo de carga basado en hash permite distribuir el tráfico uniformemente entre un grupo de servidores upstream mediante una función hash aplicada a cualquier combinación de parámetros de la solicitud, como la dirección IP y el puerto de origen, la URL, etc.
El método Hash resulta muy útil si se habilita el parámetro opcional consistent de la directiva hash. Esto permite usar el balanceo de carga mediante hash coherente (con el método de balanceo de carga ketama para garantizar la interoperabilidad con memcached), lo que supone una gran ventaja al balancear la carga de servidores de caché y otras aplicaciones que acumulan estado.
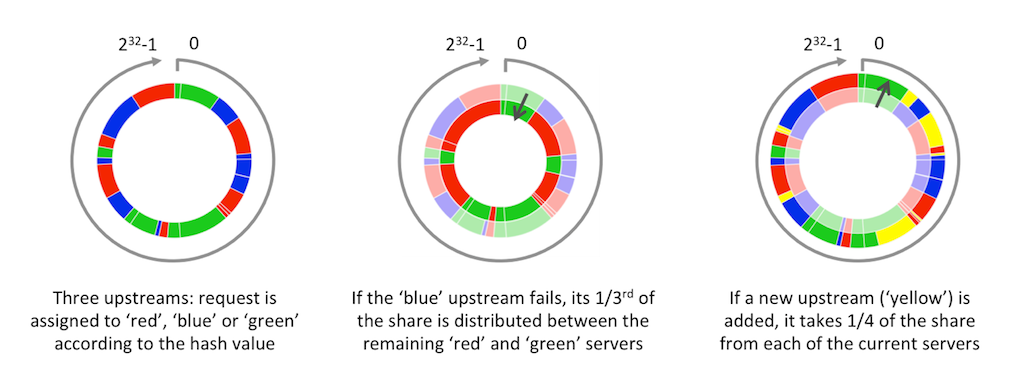
Con el hashing coherente las solicitudes se distribuyen uniformemente entre los servidores de destino en función del valor hash de la clave especificada por el usuario. Si se añade o elimina un servidor (por ejemplo, porque falla), se redistribuye el mínimo espacio hash posible para minimizar los fallos de caché. Para lograr una distribución uniforme, la implementación de NGINX Plus basada en ketama utiliza 160 puntos por servidor en el espacio hash (la ilustración anterior muestra solo 8 puntos).
La versión 4 también incorpora un nuevo mecanismo de afinidad de sesión – sticky learn – que se suma a los mecanismos existentes (sticky route y sticky cookie). El mecanismo de aprendizaje es sumamente flexible: NGINX Plus aprende dinámicamente qué sesiones inicia cada servidor y sabe cómo identificar la firma de sesión en las solicitudes de los clientes. Esta función ofrece numerosas posibilidades si necesita un control preciso sobre cómo se enrutan las solicitudes dentro de los grupos de servidores upstream.
Por último, el almacenamiento en caché es ahora aún más eficaz para minimizar la carga de los servidores ascendentes. La revalidación de la caché puede utilizar tanto los ETag como la marca de tiempo Last-Modified para comprobar que el contenido no ha cambiado.
Monitorización más sencilla – Profundice en los datos que necesita
Céntrese en la información que necesita mediante técnicas para filtrar y analizar en detalle los datos de registro y supervisión.
NGINX Plus genera una gran cantidad de datos mediante access_log y su exclusiva función de supervisión de la actividad en tiempo real. A veces, el enorme volumen de datos puede resultar abrumador: el coste de recopilarlos, almacenarlos y analizarlos puede ser demasiado elevado, especialmente en sitios con mucho tráfico y un gran número de servicios y usuarios.
El registro condicional en el registro de acceso permite definir las solicitudes relevantes que se registran y descartar las menos relevantes. Resulta muy útil para tomar decisiones en tiempo de ejecución; quizá solo quiera registrar las solicitudes que generan errores de servidor 5xx. ¿O descartar las solicitudes procedentes de la red local? Tal vez quiera eliminar los datos innecesarios generados por un monitor de estado externo. Sean cuales sean sus requisitos, si desea filtrar y limitar las entradas del registro en tiempo de ejecución, el registro condicional es la solución.
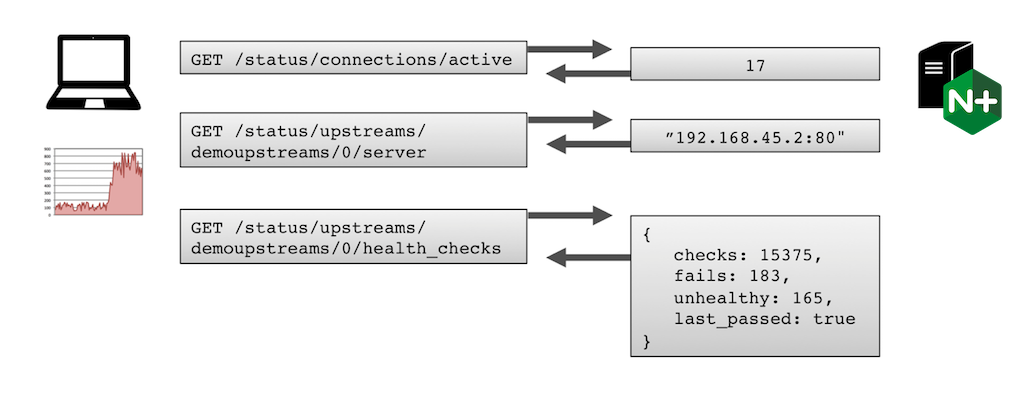
En versiones anteriores de NGINX Plus, las solicitudes de datos de monitorización de la actividad en tiempo real generados por el módulo de estado ampliado devolvían una enorme cantidad de datos internos que describían la actividad y el estado actuales. Sin embargo, si solo desea monitorizar un contador (por ejemplo, el número de solicitudes) o conocer el estado de los nodos de sus grupos upstream, resulta ineficiente obtener el conjunto completo de datos de estado. Con la versión 4, puede usar una API RESTful para profundizar y recuperar subconjuntos de datos, o incluso un único valor, lo que hace que la monitorización sea más eficiente y ligera.
Otras novedades de NGINX Plus R4
NGINX Plus R4 incorpora otras actualizaciones, correcciones y nuevas funcionalidades recientes de la versión NGINX 1.7.3, y los módulos de terceros incluidos en los paquetes nginx-plus-lua y nginx-plus-extras se han actualizado para utilizar Lua versión 0.9.10 y Passenger Open Source versión 4.0.45.
De acuerdo con nuestra política de ofrecer compatibilidad con las versiones de las distribuciones de sistemas operativos que cuentan con soporte de sus proveedores, hemos añadido compatibilidad con CentOS/RHEL 7 y hemos dejado de ofrecerla para Ubuntu 12.10, 13.04 y 13.10.
Para consultar una lista completa de las nuevas funciones y los cambios de la versión 4, visite la página Versiones de NGINX Plus.
Si utiliza NGINX Plus, le recomendamos encarecidamente que actualice a la versión 4 lo antes posible. Así obtendrá diversas correcciones y mejoras, y nos facilitará la tarea de ayudarle si necesita abrir una incidencia de soporte. Encontrará las instrucciones de instalación y actualización en el portal para clientes de NGINX Plus.
Si aún no has probado NGINX Plus, inicia hoy tu prueba gratuita de 30 días y descubre cómo NGINX Plus puede ayudarte a escalar y distribuir tus aplicaciones.
Sobre el autor

Artículos relacionados del blog

Únete a F5 NGINX en AppWorld 2024
Descubre las numerosas razones para asistir al evento insignia de F5, que incluirá un emocionante anuncio sobre la cartera de productos NGINX.
Rotación de certificados SSL/TLS sin reinicios en NGINX Open Source
La función de diccionario compartido permite configurar NGINX sin necesidad de reiniciarlo al renovar los certificados SSL/TLS.
Exposición de APIs en Kubernetes
La unidad 2 de Microservices March 2022 se centra en cómo exponer tus API en Kubernetes. Aquí tienes enlaces a los recursos que necesitas: la retransmisión en directo del 14 de marzo, artículos de blog y otros recursos de preparación, y el laboratorio práctico «Protege las API de Kubernetes mediante la limitación de solicitudes».
NGINX Sprint 2.0: visión clara, código renovado y nuevos compromisos con el código abierto
Hoy, en NGINX Sprint 2.0, anunciamos cómo respaldaremos nuestra visión del futuro de las aplicaciones modernas con una mayor presencia en la comunidad de código abierto, incluida la participación en el proyecto comunitario Kubernetes, nuevos proyectos de software de código abierto y la arquitectura de referencia para aplicaciones modernas.
Presentamos NGINX Plus R22
NGINX Plus R22 incorpora nuevas funcionalidades, como la compatibilidad con OCSP para verificar la revocación de certificados en TLS mutuo, el uso de varios proveedores de identidad OIDC en una configuración, el seguimiento en tiempo real de la limitación de solicitudes y conexiones en el panel de NGINX Plus y mejoras en NGINX JavaScript.
Presentamos NGINX Plus R17
NGINX Plus R17 incorpora compatibilidad con la limitación de velocidad en dos fases y con TLS 1.3, la versión más reciente del protocolo Transport Layer Security. La configuración de OpenID Connect es más sencilla y NGINX ModSecurity WAF es el doble de rápido que antes. También se ha actualizado el módulo JavaScript de NGINX.