
Lanzamos NGINX Instance Manager a principios de este año para ayudar a las empresas a detectar, supervisar, proteger y configurar instancias de NGINX Open Source y NGINX Plus. Nos complace anunciar la versión 1.0 de NGINX Instance Manager, que incorpora las siguientes funcionalidades:
- Etiquetado de instancias de NGINX y roles de usuario – Agrupe los activos para simplificar la gestión a gran escala. Con solo unos clics, puede aplicar la configuración y los ajustes de control de acceso basado en roles (RBAC) a todas las instancias de NGINX de un grupo a la vez.
- Gestión de certificados – Detecte los certificados que están a punto de caducar y sustitúyalos para garantizar unos servicios seguros e ininterrumpidos.
Etiquetado para simplificar la gestión a gran escala
Cuantas más instancias de NGINX tenga, más difícil puede resultar gestionarlas. Ahora puede aplicar etiquetas a las instancias de NGINX y a los roles de RBAC, lo que le permite actuar sobre todos los miembros de un grupo a la vez. Puede agrupar instancias de NGINX o roles en función de cualquier característica; por ejemplo, puede clasificar las instancias por equipo de gestión (DevOps, NetOps), finalidad (pruebas, entorno aislado, producción), sistema operativo (CentOS, Ubuntu), modelo de NGINX (NGINX Open Source, NGINX Plus) y entorno (AWS, local, nube privada).
Con el etiquetado, puede realizar tareas como las siguientes de forma más rápida y sencilla:
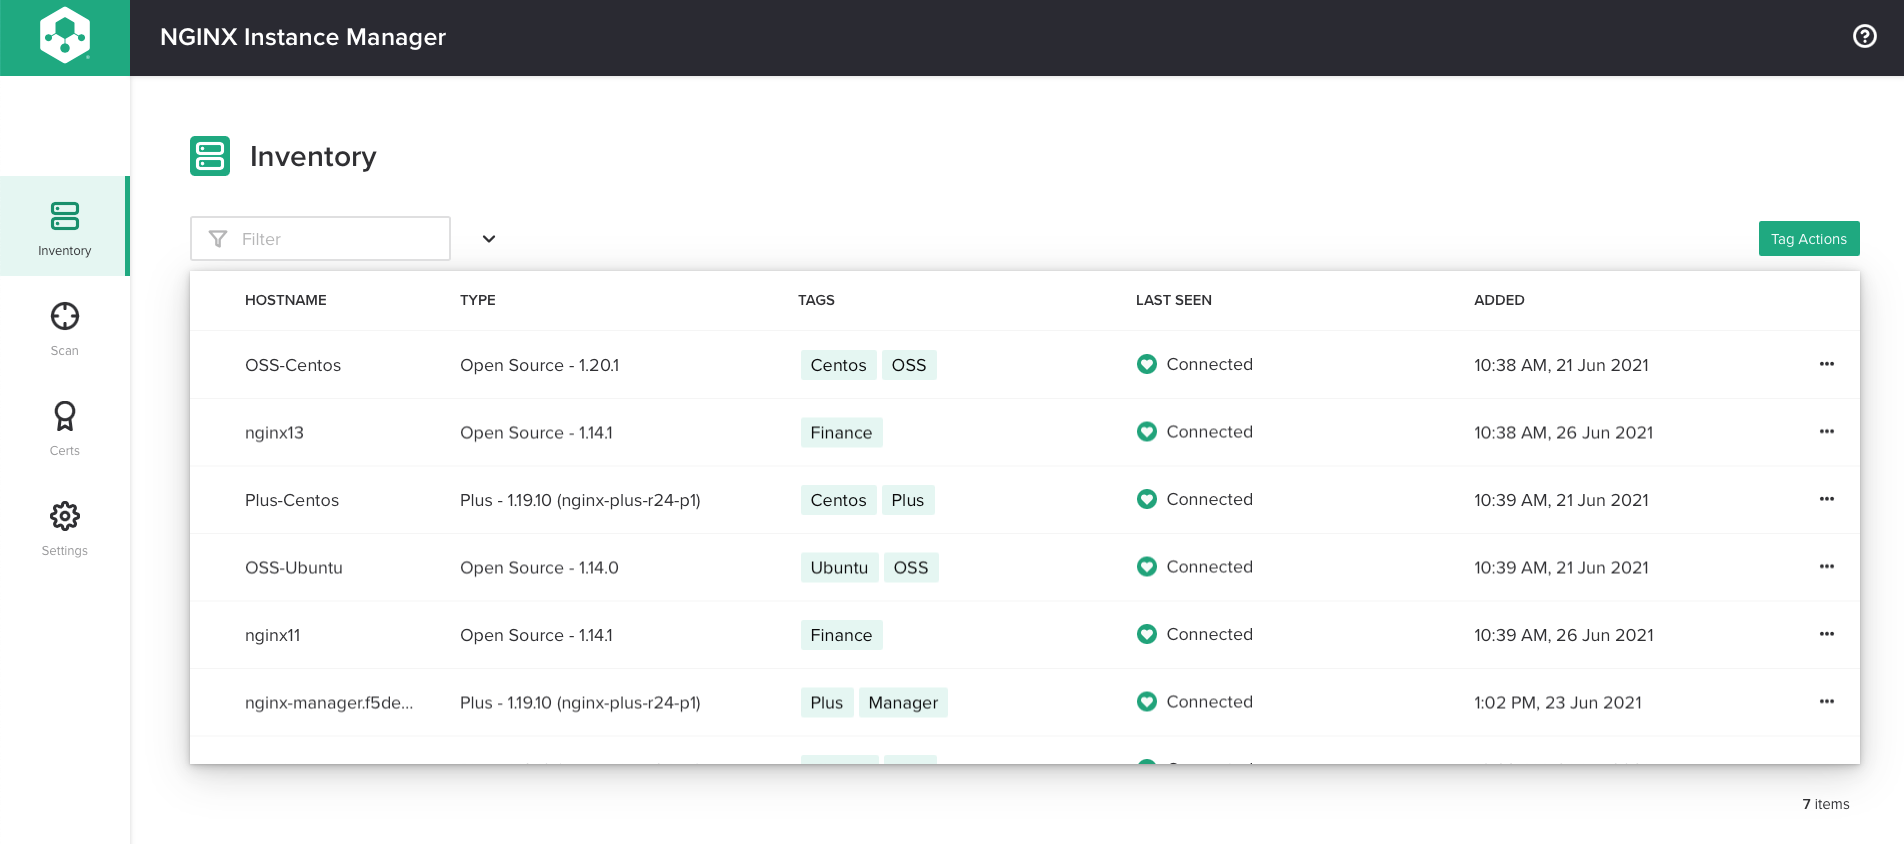
- Gestión de la configuración a gran escala – Puede aplicar una configuración simultáneamente a todas las instancias de NGINX etiquetadas de un grupo, lo que garantiza la coherencia. En la siguiente captura de pantalla, las instancias están etiquetadas según el sistema operativo y el modelo de NGINX.
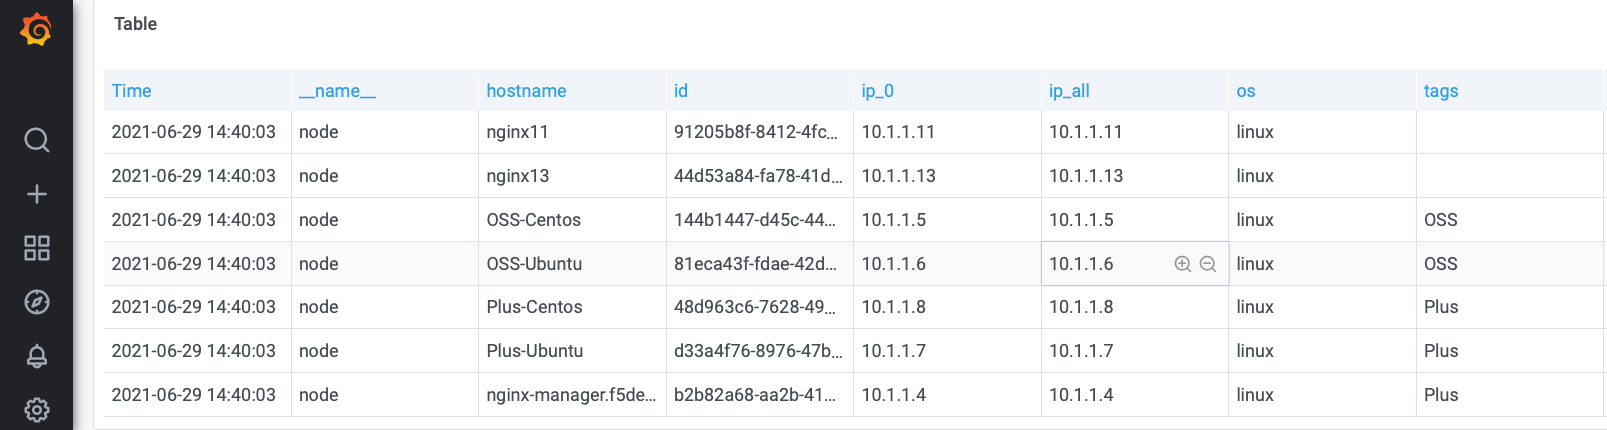
- Monitorización en contexto – Los paneles de Grafana incluyen un campo etiquetas con valores separados por comas. Puede crear consultas PromQL para mostrar métricas agrupadas por etiqueta.
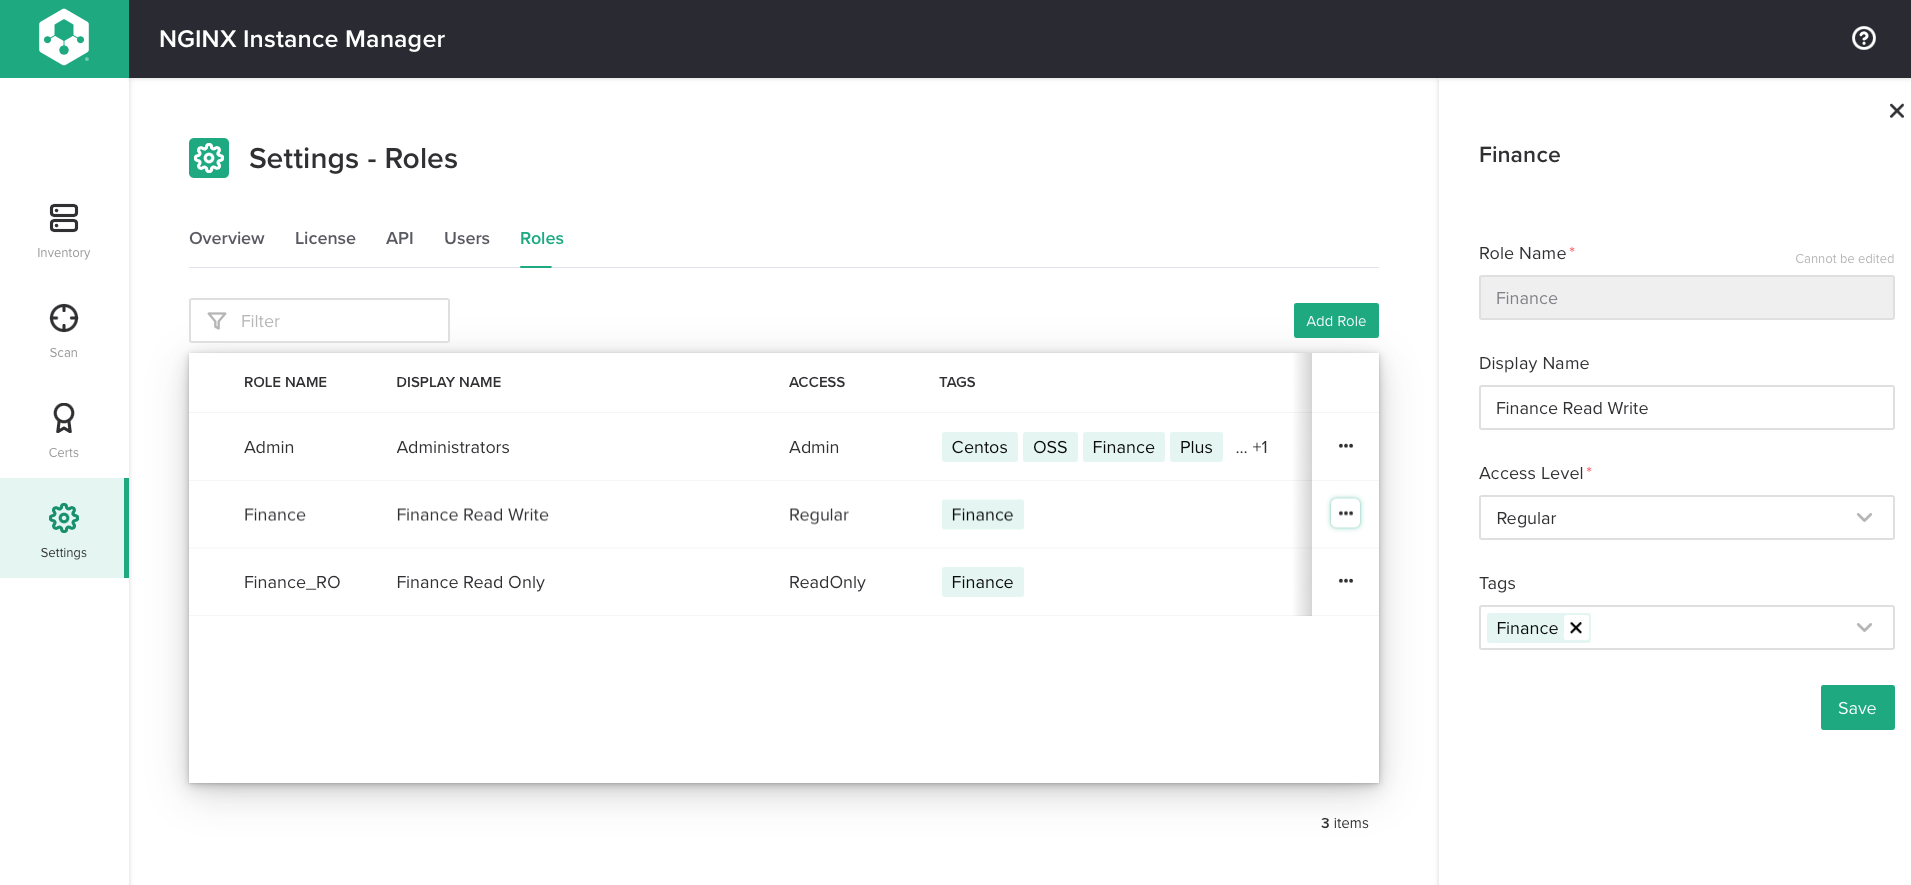
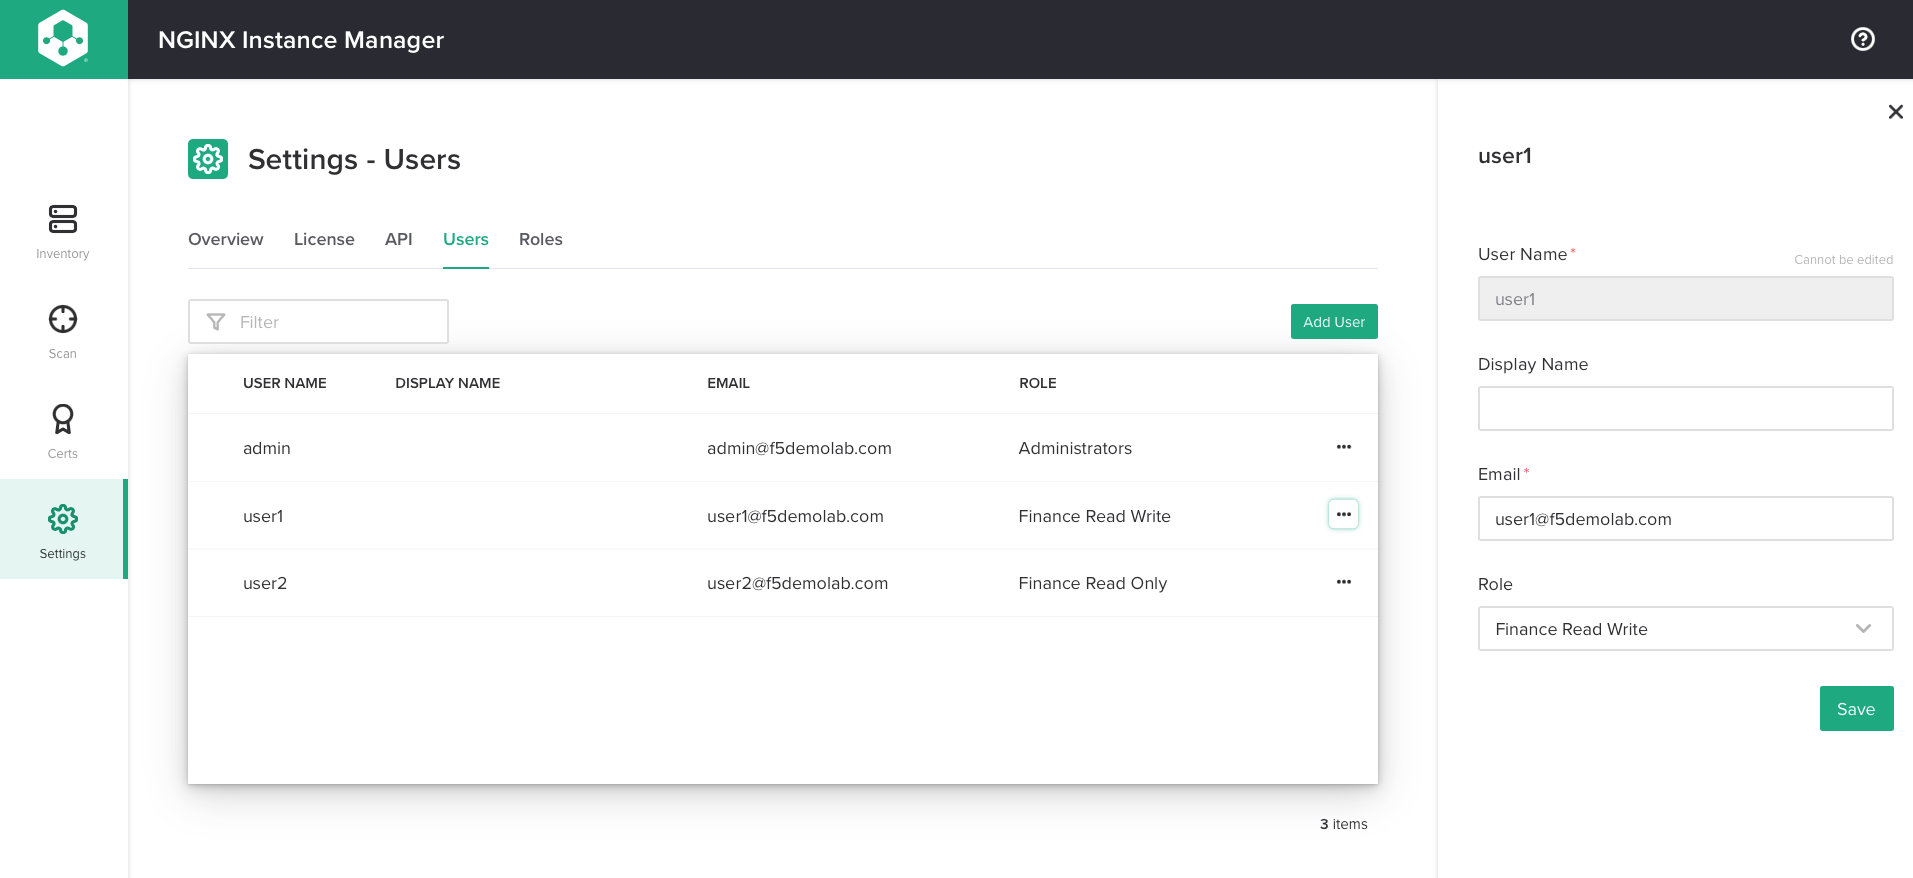
- Control de acceso – Con la implementación de autorización de NGINX Plus mediante OpenID Connect y JWT, puede restringir el acceso de los usuarios en función de roles etiquetados. Por ejemplo, puede permitir que los miembros del equipo de control de calidad gestionen únicamente las instancias de NGINX etiquetadas como test.Nota: Esta función se ofrece como versión preliminar de la tecnología. No recomendamos utilizarla en entornos de producción y solo podemos ofrecer asistencia en la medida de lo posible. En la captura de pantalla, los usuarios con el rol Finance tienen acceso de lectura y escritura a las instancias de NGINX etiquetadas como Finance, y a ninguna otra instancia. Del mismo modo, los usuarios con el rol Finance_RO tienen acceso de solo lectura únicamente a las instancias etiquetadas como Finance.En esta captura de pantalla, user1 tiene asignado el rol Finance (identificado por su nombre para mostrar, Finance Read Write).
Gestión de certificados para un servicio ininterrumpido
NGINX es ahora el servidor web n.º 1 de Internet. Dado que tantos sitios dependen de él, existe el riesgo de que se produzcan interrupciones debido a certificados SSL/TLS caducados en instancias de NGINX. La interfaz de gestión de certificados de NGINX Instance Manager permite detectar los certificados próximos a caducar y sustituirlos para garantizar servicios seguros e ininterrumpidos.
El informe de un análisis de certificados indica el número de días que faltan para que caduquen. Puede utilizar la API para consultar y realizar un seguimiento de los servidores web que necesitan renovar su certificado, sin necesidad de un agente independiente. Una vez que haya detectado que un certificado ha caducado, puede sustituirlo. De hecho, puede utilizar Instance Manager para actualizar y sustituir cualquier archivo al que se haga referencia en la configuración de NGINX, incluidos los archivos de claves y JavaScript, así como los certificados.
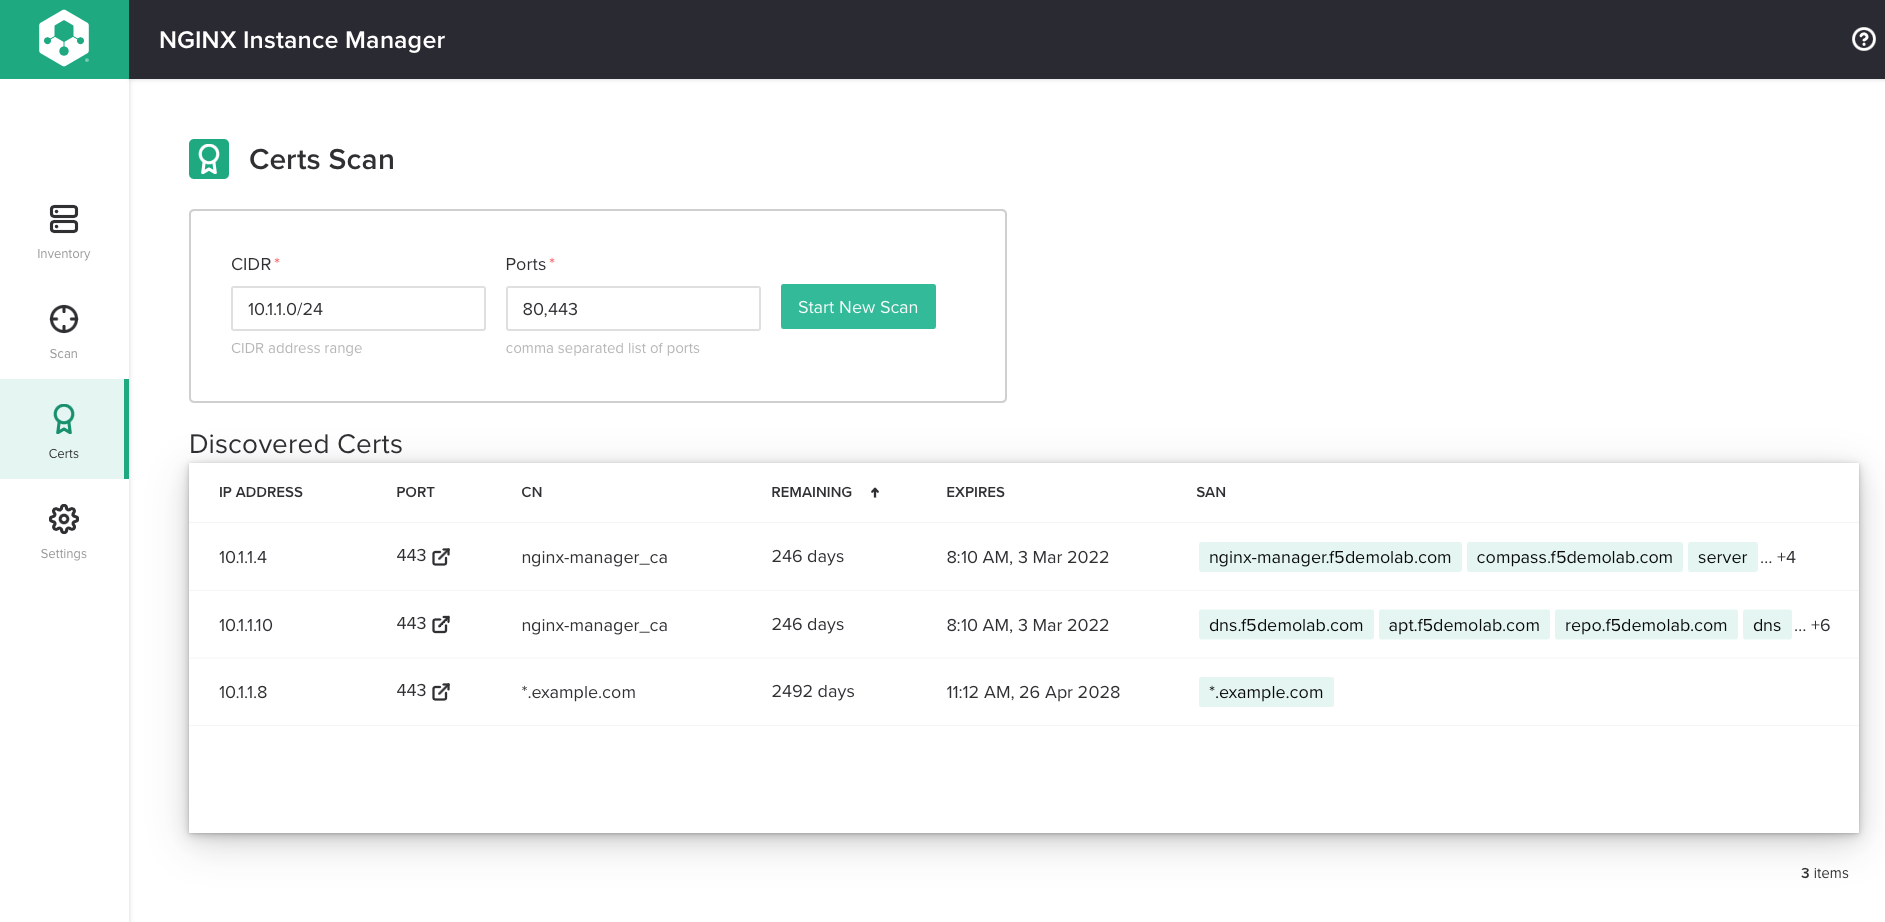
La captura de pantalla muestra los resultados de un análisis de certificados de las instancias de NGINX con direcciones IP del intervalo 10.1.1.0/24 que están escuchando en el puerto 443.
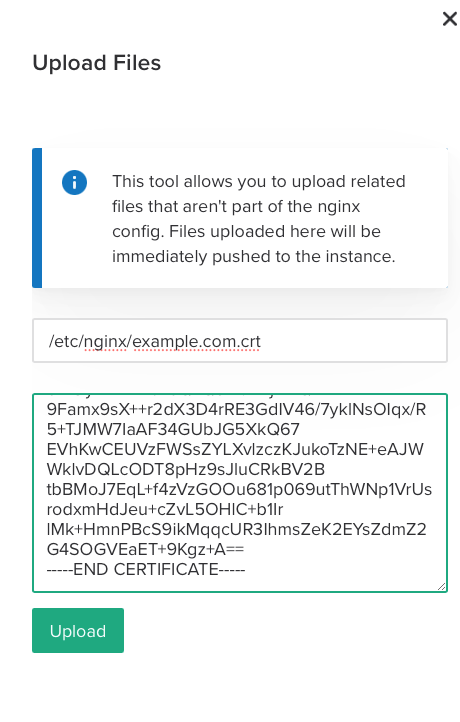
En esta captura de pantalla, el editor de configuración se utiliza para cargar un certificado en una instancia de NGINX gestionada.
¿Quieres probar NGINX Instance Manager?
Descarga una versión de prueba gratuita de 30 días o contacta con nosotros para hablar sobre tus casos de uso.
Sobre el autor
Artículos relacionados del blog

Únete a F5 NGINX en AppWorld 2024
Descubre las numerosas razones para asistir al evento insignia de F5, que incluirá un emocionante anuncio sobre la cartera de productos NGINX.
Rotación de certificados SSL/TLS sin reinicios en NGINX Open Source
La función de diccionario compartido permite configurar NGINX sin necesidad de reiniciarlo al renovar los certificados SSL/TLS.
Exposición de APIs en Kubernetes
La unidad 2 de Microservices March 2022 se centra en cómo exponer tus API en Kubernetes. Aquí tienes enlaces a los recursos que necesitas: la retransmisión en directo del 14 de marzo, artículos de blog y otros recursos de preparación, y el laboratorio práctico «Protege las API de Kubernetes mediante la limitación de solicitudes».
NGINX Sprint 2.0: visión clara, código renovado y nuevos compromisos con el código abierto
Hoy, en NGINX Sprint 2.0, anunciamos cómo respaldaremos nuestra visión del futuro de las aplicaciones modernas con una mayor presencia en la comunidad de código abierto, incluida la participación en el proyecto comunitario Kubernetes, nuevos proyectos de software de código abierto y la arquitectura de referencia para aplicaciones modernas.
Presentamos NGINX Plus R22
NGINX Plus R22 incorpora nuevas funcionalidades, como la compatibilidad con OCSP para verificar la revocación de certificados en TLS mutuo, el uso de varios proveedores de identidad OIDC en una configuración, el seguimiento en tiempo real de la limitación de solicitudes y conexiones en el panel de NGINX Plus y mejoras en NGINX JavaScript.
Presentamos NGINX Plus R17
NGINX Plus R17 incorpora compatibilidad con la limitación de velocidad en dos fases y con TLS 1.3, la versión más reciente del protocolo Transport Layer Security. La configuración de OpenID Connect es más sencilla y NGINX ModSecurity WAF es el doble de rápido que antes. También se ha actualizado el módulo JavaScript de NGINX.